Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
SOC-Analyst-Portfolio — एक क्यूरेटेड पोर्टफोलियो जो मेरी SOC जाँच, थ्रेट हंटिंग परियोजनाओं, DFIR लैब्स, डिटेक्शन इंजीनियरिंग, तकनीकी ब्लॉग और साइबर सुरक्षा अनुसंधान को प्रदर्शित करता है। | Kitploit
उपकरण/GitHubGitHub/0x0allenace/soc-analyst-portfolio
मालवेयर विश्लेषणडिजिटल फोरेंसिकखतरा खुफियामशीन लर्निंगलर्निंग और शिक्षाघटना प्रतिक्रियाचयनित संसाधनईमेल सुरक्षाविसंगति का पता लगाना
साझा करें
लॉग विश्लेषण
लैब और अभ्यास
GitHub0x0allenace/soc-analyst-portfolio

SOC-Analyst-Portfolio

एक क्यूरेटेड पोर्टफोलियो जो मेरी SOC जाँच, थ्रेट हंटिंग परियोजनाओं, DFIR लैब्स, डिटेक्शन इंजीनियरिंग, तकनीकी ब्लॉग और साइबर सुरक्षा अनुसंधान को प्रदर्शित करता है।

रिपॉजिटरी देखें
25715 दिन पहलेअभी तक समीक्षित नहीं

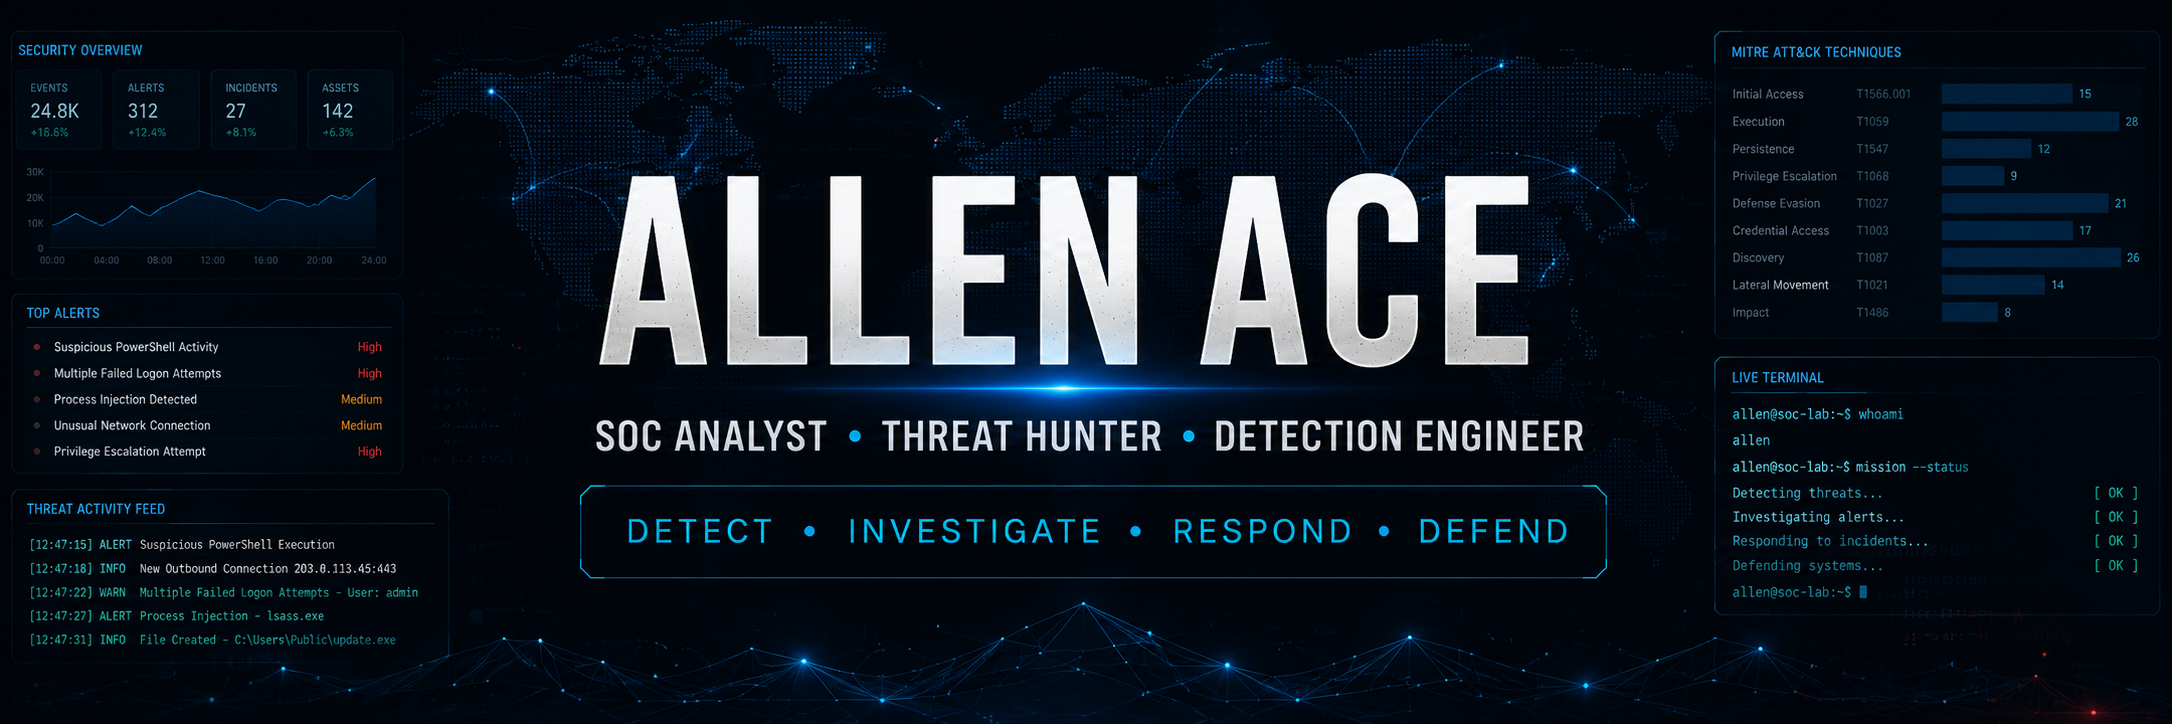
Allen Ace बैनर


🛡️ Allen Ace

SOC विश्लेषक | थ्रेट हंटर | डिटेक्शन इंजीनियर

पहचानें • जाँच करें • प्रतिक्रिया दें • रक्षा करें

स्वागत है

यह पोर्टफोलियो व्यावहारिक जाँचों, एंटरप्राइज़ लैब वातावरणों, डिटेक्शन इंजीनियरिंग, डिजिटल फोरेंसिक्स, मैलवेयर विश्लेषण, थ्रेट हंटिंग और सुरक्षा एनालिटिक्स के माध्यम से मेरी व्यावहारिक साइबर सुरक्षा यात्रा का दस्तावेज़ीकरण करता है।

प्रत्येक प्रोजेक्ट जाँच की कार्यप्रणाली, सुरक्षा टूलिंग, साक्ष्य सहसंबंध, डिटेक्शन विकास और आधुनिक सुरक्षा संचालन केंद्र (SOC) में अपेक्षित रक्षात्मक सोच को प्रदर्शित करता है।

Splunk Elastic Python Windows

MITRE ATT&CK Threat Hunting DFIR Digital Forensics Purple Team PowerShell Snort pfSense

विषय-सूची

  • मेरे बारे में
  • पोर्टफोलियो की मुख्य बातें
  • वर्तमान फोकस
  • प्रमुख प्रोजेक्ट्स
  • तकनीकी कौशल
  • सुरक्षा जाँचें
  • मैलवेयर विश्लेषण
  • ईमेल सुरक्षा
  • सुरक्षा इंजीनियरिंग
  • सुरक्षा टूल विकास
  • डिटेक्शन इंजीनियरिंग
  • अनुसंधान और प्रकाशन
  • प्रमाणपत्र
  • समुदाय
  • साइबर सुरक्षा यात्रा
  • तकनीकी लेख
  • वीडियो वॉकथ्रू
  • पोर्टफोलियो आँकड़े
  • संपर्क

मेरे बारे में

SOC विश्लेषक, जिसके पास थ्रेट हंटिंग, डिजिटल फोरेंसिक्स और इंसिडेंट रिस्पॉन्स (DFIR), डिटेक्शन इंजीनियरिंग, मैलवेयर विश्लेषण, सुरक्षा एनालिटिक्स और Python-आधारित सुरक्षा टूलिंग में व्यावहारिक अनुभव है।

मेरा कार्य साक्ष्य-आधारित जाँचों, एंटरप्राइज़-शैली की सुरक्षा निगरानी, एंडपॉइंट विश्लेषण, नेटवर्क विश्लेषण, मैलवेयर जाँचों, मेमोरी फोरेंसिक्स और MITRE ATT&CK फ्रेमवर्क के अनुरूप डिटेक्शन विकास पर केंद्रित है।

पोर्टफोलियो की मुख्य बातें

  • SIEM एकीकरण के साथ ओपन-सोर्स बिज़नेस ईमेल कॉम्प्रोमाइज़ (BEC) डिटेक्शन इंजन
  • pfSense पर तैनात और सत्यापित कस्टम Snort IDS/IPS डिटेक्शन नियम
  • प्रकाशित अनुसंधान: Anomaly Discovery in Security Event Data (IRE Journals, 2026)
  • 10+ एंटरप्राइज़-शैली की सुरक्षा जाँचें
  • पर्पल टीम हमला सिमुलेशन और रक्षात्मक जाँच
  • स्टैटिक और डायनामिक मैलवेयर विश्लेषण
  • Volatility 3 और MemProcFS के साथ मेमोरी फोरेंसिक्स
  • डिजिटल फोरेंसिक्स और इंसिडेंट रिस्पॉन्स (DFIR)
  • Splunk और Elastic के साथ थ्रेट हंटिंग
  • डिटेक्शन इंजीनियरिंग और SIEM सहसंबंध
  • नेटवर्क ट्रैफ़िक और PCAP विश्लेषण
  • सुरक्षा एनालिटिक्स और मशीन लर्निंग
  • Python सुरक्षा ऑटोमेशन
  • तकनीकी लेखन और सामुदायिक शिक्षा

वर्तमान फोकस

  • ईमेल सुरक्षा और BEC डिटेक्शन
  • नेटवर्क इंट्रूज़न डिटेक्शन (Snort IDS/IPS)
  • डिटेक्शन इंजीनियरिंग
  • थ्रेट हंटिंग
  • पर्पल टीम ऑपरेशंस
  • मैलवेयर विश्लेषण
  • डिजिटल फोरेंसिक्स और इंसिडेंट रिस्पॉन्स
  • मेमोरी फोरेंसिक्स
  • Python सुरक्षा ऑटोमेशन

विशेष परियोजनाएँ

परियोजनाफोकस क्षेत्ररिपॉज़िटरी
Email Conversation Integrity Detection (BEC Engine)डिटेक्शन इंजीनियरिंग / ईमेल सुरक्षादेखें
Snort IDS/IPS Deployment on pfSenseडिटेक्शन इंजीनियरिंग / नेटवर्क सुरक्षादेखें
Behavioral Anomaly Detection (Published Research)मशीन लर्निंग / अनुसंधानदेखें
Purple Team Simulation 01अटैक सिमुलेशन / डिटेक्शन इंजीनियरिंगदेखें
Memory Forensics Investigationमेमोरी फोरेंसिक्स / DFIRदेखें
Threat Hunting – ReconnaissanceSplunk थ्रेट हंटिंगदेखें
Enterprise DFIR Labइंसिडेंट रिस्पॉन्सदेखें
Velociraptor Forensic Triageएंडपॉइंट फोरेंसिक्सदेखें
Suspicious Email Attachment Analysisईमेल सुरक्षादेखें
Static Malware Analysisमैलवेयर विश्लेषणदेखें
Windows Malware Behavioral Analysisडायनामिक मैलवेयर विश्लेषणदेखें
File Signature DetectorPython सुरक्षा टूलदेखें

🔗 जुड़ें

  • 🔗 LinkedIn
  • 💻 GitHub

तकनीकी कौशल

डोमेनप्रौद्योगिकियाँ
SIEMSplunk, Elastic Security
थ्रेट हंटिंगSPL, EQL, KQL/Search-based Investigation, MITRE ATT&CK
डिटेक्शन इंजीनियरिंगSigma, SPL, EQL, Behavioral Detection, Sequence Detection, Snort Signatures
ईमेल सुरक्षाBEC डिटेक्शन, Lookalike-Domain डिटेक्शन, SPF / DKIM / DMARC विश्लेषण
DFIRVelociraptor, KAPE, Autopsy, FTK Imager
मेमोरी फोरेंसिक्सVolatility 3, MemProcFS
मैलवेयर विश्लेषणPEStudio, Detect It Easy, FLOSS, Procmon, Process Explorer
नेटवर्क विश्लेषणWireshark, PCAP विश्लेषण, TCP/IP
नेटवर्क सुरक्षाSnort (IDS/IPS), pfSense, Wireshark
एंडपॉइंट सुरक्षाSysmon, Windows Event Logs, Elastic Defend
पर्पल टीमअटैक सिमुलेशन, डिफेंसिव वैलिडेशन, डिटेक्शन वैलिडेशन
प्रोग्रामिंगPython, PowerShell
सॉफ़्टवेयर इंजीनियरिंगFastAPI, PostgreSQL, Docker, Pytest, REST APIs
इंफ्रास्ट्रक्चरActive Directory, pfSense, Windows, Proxmox
एविडेंस विश्लेषणIOC एक्सट्रैक्शन, टाइमलाइन पुनर्निर्माण, प्रोसेस विश्लेषण

सुरक्षा जाँच

एंटरप्राइज़-शैली की जाँचें जो इंसिडेंट रिस्पॉन्स, थ्रेट हंटिंग, डिजिटल फोरेंसिक्स, मेमोरी विश्लेषण, मैलवेयर विश्लेषण, नेटवर्क फोरेंसिक्स और डिटेक्शन इंजीनियरिंग का प्रदर्शन करती हैं।

पर्पल टीम सिमुलेशन

नियंत्रित एडवर्सरी सिमुलेशन, जिसके बाद Blue Team डिटेक्शन, जाँच, नेटवर्क फोरेंसिक्स और डिटेक्शन इंजीनियरिंग।

उद्देश्य

एक पृथक प्रयोगशाला वातावरण में नियंत्रित PowerShell-आधारित अटैक सिमुलेशन संचालित करना और मूल्यांकन करना कि क्या एंडपॉइंट और नेटवर्क टेलीमेट्री का उपयोग हमले का पता लगाने, जाँच करने, पुनर्निर्माण करने और प्रतिक्रिया देने के लिए किया जा सकता है।


प्रौद्योगिकियाँ

  • Elastic Security
  • Splunk
  • Sysmon
  • Wireshark
  • PowerShell
  • Kali Purple
  • Netcat
  • Python HTTP Server

जाँच का फोकस

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    366
  • 4

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT प्लेटफ़ॉर्म जो Shadowserver रिपोर्ट्स को MongoDB में इनजेस्ट करता है और उन्हें इंटरैक्टिव मैप्स, विश्लेषण, निष्कर्षों, सलाहों और कार्यकारी डैशबोर्ड के रूप में पुनः प्रस्तुत करता है।

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    287

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →