

wazuh v4.14.10-rc1
ओपन-सोर्स XDR और SIEM प्लेटफ़ॉर्म जो एंडपॉइंट और क्लाउड वर्कलोड पर खतरे का पता लगाने, लॉग विश्लेषण, फ़ाइल अखंडता निगरानी, कमजोरियों का आकलन और अनुपालन प्रबंधन के लिए है।
Wazuh



Wazuh एक निःशुल्क और ओपन सोर्स प्लेटफ़ॉर्म है जिसका उपयोग खतरों की रोकथाम, पहचान और प्रतिक्रिया के लिए किया जाता है। यह ऑन-प्रिमाइसेस, वर्चुअलाइज़्ड, कंटेनरीकृत और क्लाउड-आधारित वातावरणों में वर्कलोड की सुरक्षा करने में सक्षम है।
Wazuh समाधान में एक एंडपॉइंट सुरक्षा एजेंट, जो निगरानी किए जाने वाले सिस्टम पर तैनात किया जाता है, और एक प्रबंधन सर्वर शामिल है, जो एजेंटों द्वारा एकत्र किए गए डेटा को एकत्र और विश्लेषण करता है। इसके अलावा, Wazuh पूरी तरह से Wazuh Indexer के साथ एकीकृत है, जो एक सर्च इंजन और डेटा विज़ुअलाइज़ेशन टूल प्रदान करता है जिससे उपयोगकर्ता अपने सुरक्षा अलर्ट के माध्यम से नेविगेट कर सकते हैं।
Wazuh क्षमताएँ
Wazuh समाधान के कुछ अधिक सामान्य उपयोग मामलों की संक्षिप्त प्रस्तुति।
घुसपैठ का पता लगाना
Wazuh एजेंट निगरानी किए जाने वाले सिस्टम को स्कैन करते हैं और मैलवेयर, रूटकिट और संदिग्ध विसंगतियों की खोज करते हैं। वे छिपी हुई फ़ाइलों, छद्म प्रक्रियाओं या अपंजीकृत नेटवर्क लिसनरों, साथ ही सिस्टम कॉल प्रतिक्रियाओं में विसंगतियों का पता लगा सकते हैं।
एजेंट क्षमताओं के अलावा, सर्वर घटक घुसपैठ का पता लगाने के लिए हस्ताक्षर-आधारित दृष्टिकोण का उपयोग करता है, और एकत्र किए गए लॉग डेटा का विश्लेषण करने तथा समझौता के संकेतकों की खोज करने के लिए अपने रेगुलर एक्सप्रेशन इंजन का उपयोग करता है।
लॉग डेटा विश्लेषण
Wazuh एजेंट ऑपरेटिंग सिस्टम और एप्लिकेशन लॉग पढ़ते हैं, और नियम-आधारित विश्लेषण और भंडारण के लिए उन्हें सुरक्षित रूप से एक केंद्रीय प्रबंधक को अग्रेषित करते हैं। जब कोई एजेंट तैनात नहीं होता है, तो सर्वर नेटवर्क डिवाइस या एप्लिकेशन से syslog के माध्यम से भी डेटा प्राप्त कर सकता है।
Wazuh नियम आपको एप्लिकेशन या सिस्टम त्रुटियों, गलत कॉन्फ़िगरेशन, प्रयास किए गए और/या सफल दुर्भावनापूर्ण गतिविधियों, नीति उल्लंघनों और विभिन्न अन्य सुरक्षा और परिचालन संबंधी समस्याओं के बारे में जागरूक होने में मदद करते हैं।
फ़ाइल अखंडता निगरानी
Wazuh फ़ाइल सिस्टम की निगरानी करता है, और उन फ़ाइलों की सामग्री, अनुमतियों, स्वामित्व और विशेषताओं में परिवर्तनों की पहचान करता है जिन पर आपको नज़र रखनी है। इसके अलावा, यह फ़ाइलों को बनाने या संशोधित करने में उपयोग किए गए उपयोगकर्ताओं और एप्लिकेशनों की मूल रूप से पहचान करता है।
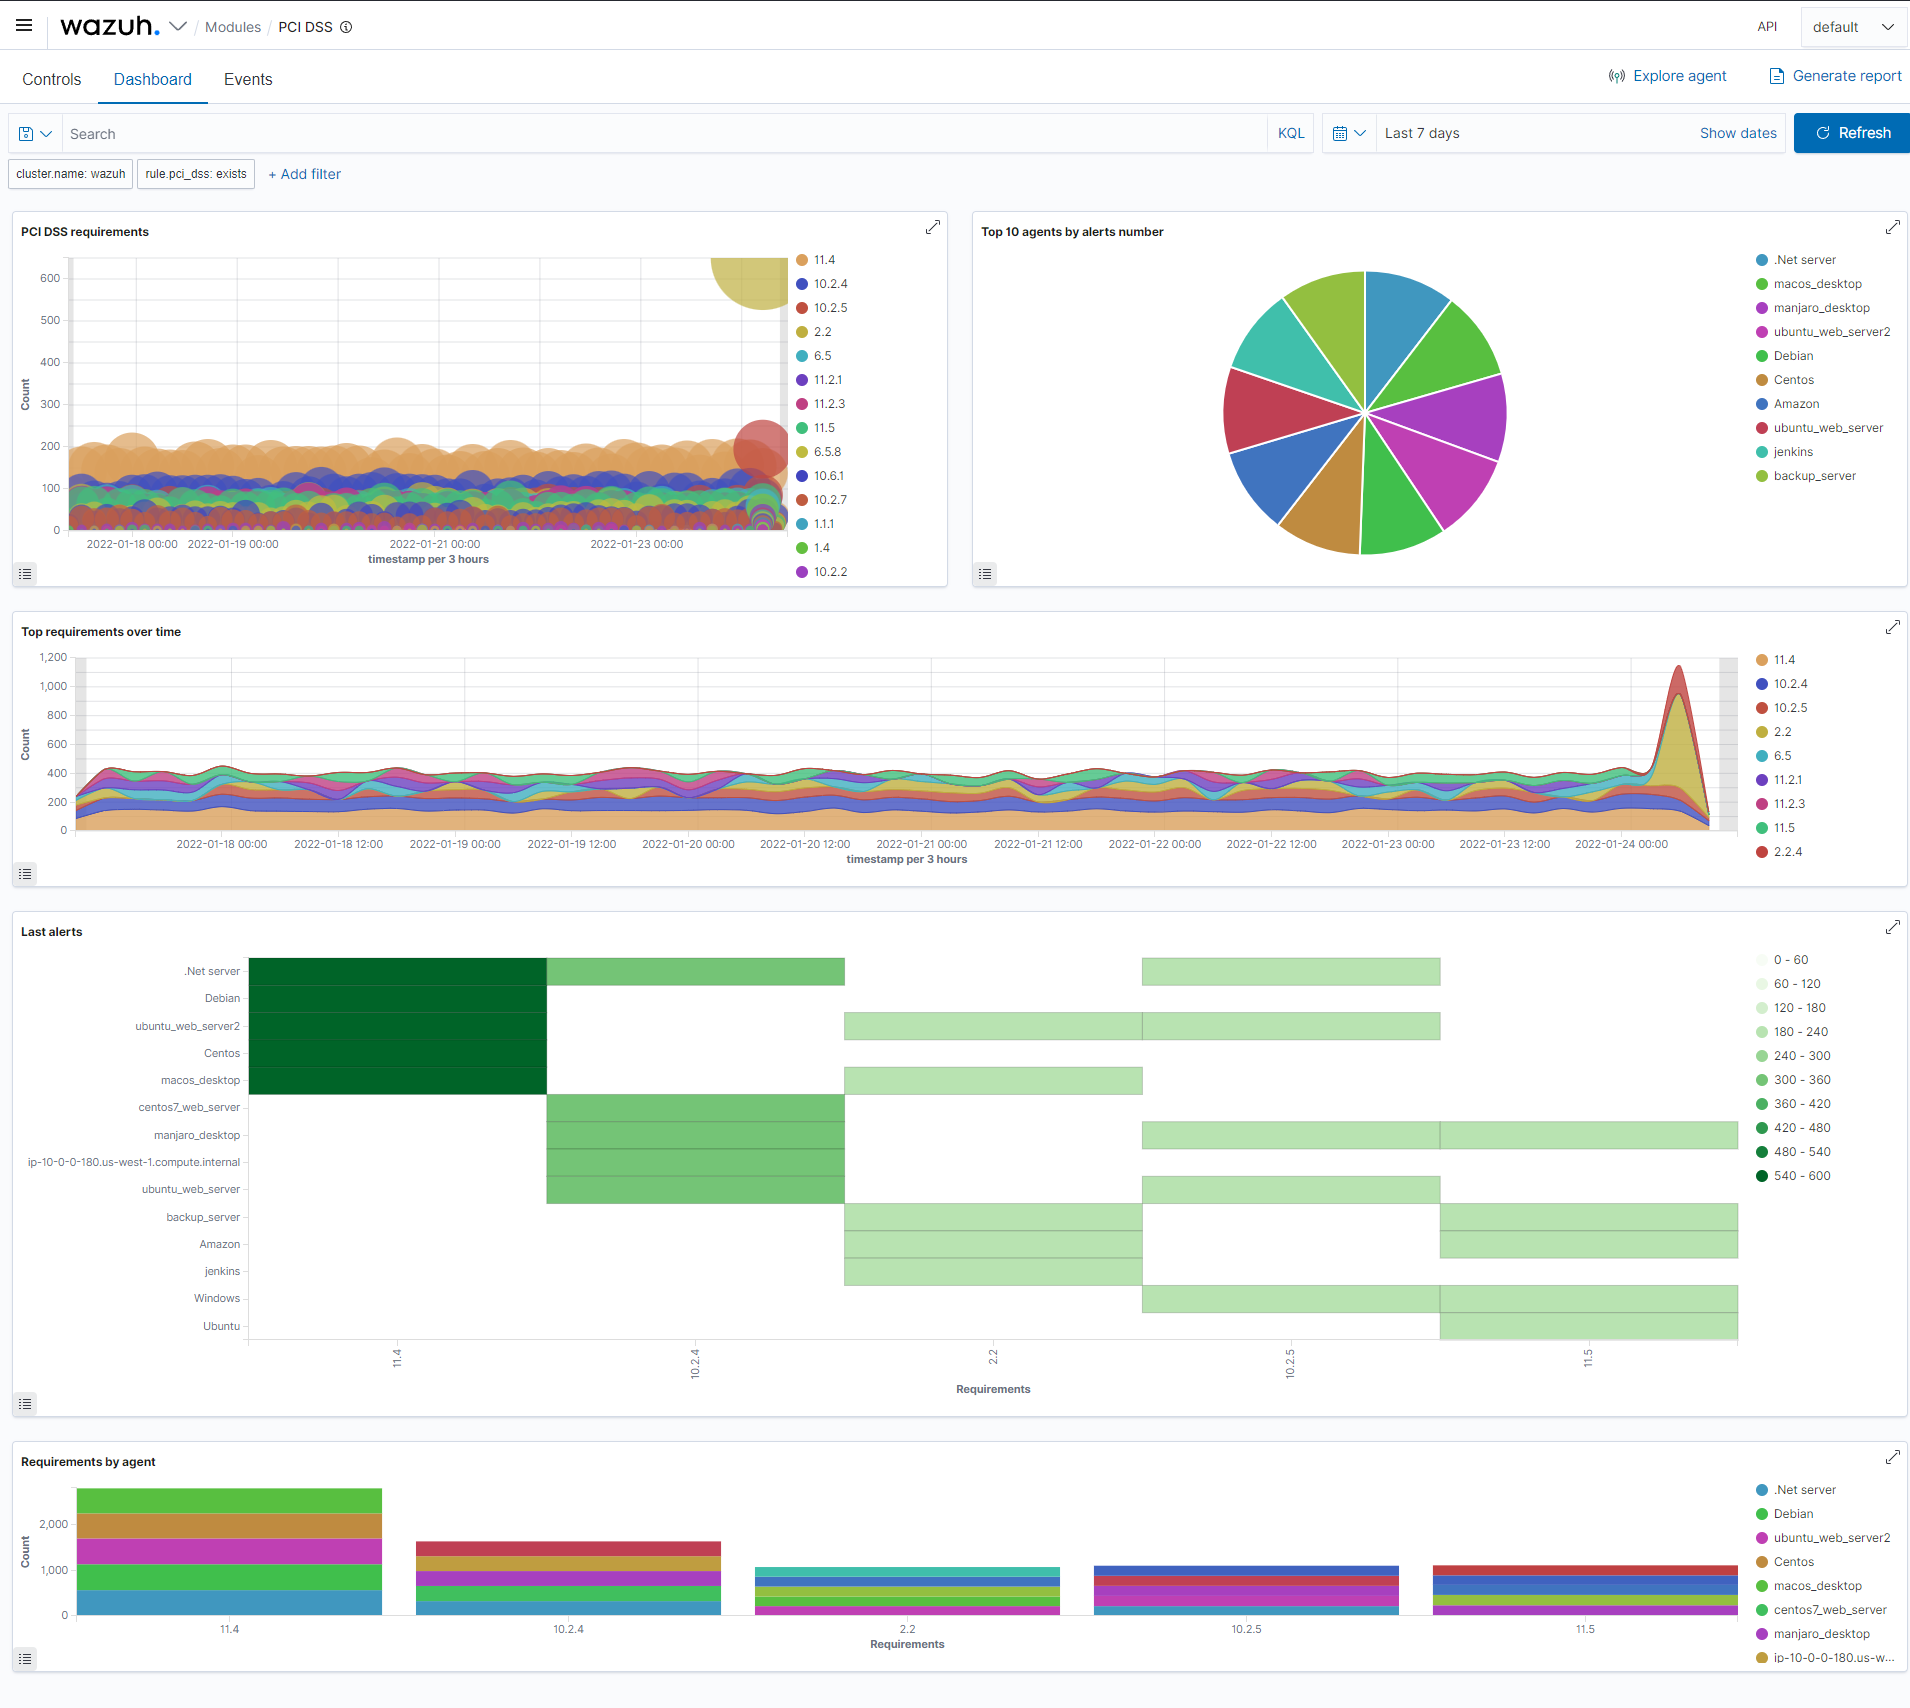
फ़ाइल अखंडता निगरानी क्षमताओं का उपयोग खतरों या समझौता किए गए होस्ट की पहचान करने के लिए थ्रेट इंटेलिजेंस के संयोजन में किया जा सकता है। इसके अलावा, कई नियामक अनुपालन मानक, जैसे PCI DSS, इसकी आवश्यकता रखते हैं।
भेद्यता का पता लगाना
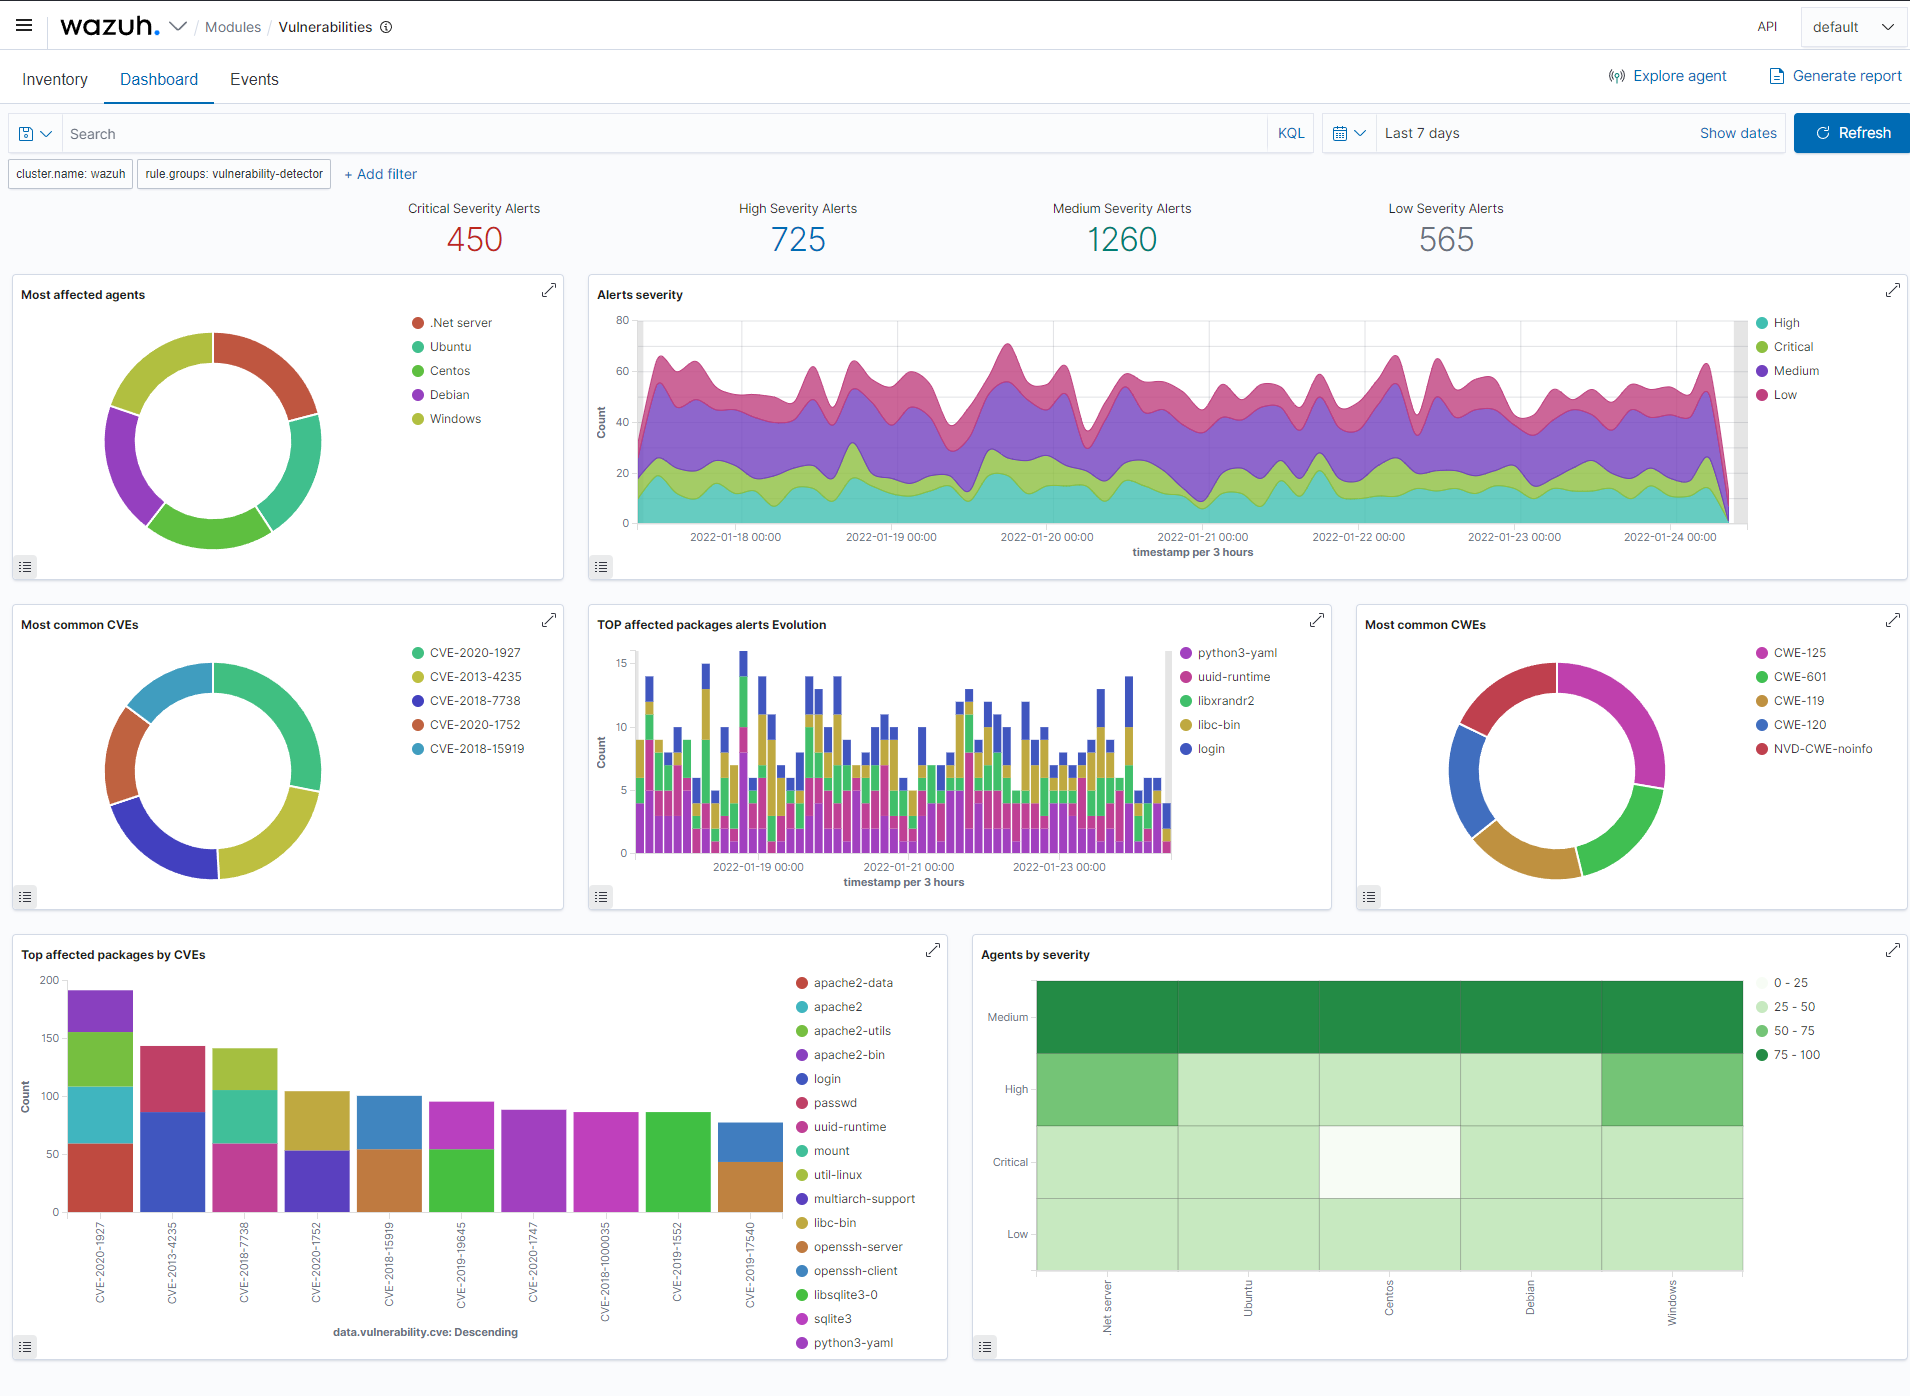
Wazuh एजेंट सॉफ़्टवेयर इन्वेंटरी डेटा एकत्र करते हैं और इस जानकारी को सर्वर पर भेजते हैं, जहाँ इसे लगातार अद्यतन किए जाने वाले CVE (Common Vulnerabilities and Exposure) डेटाबेस के साथ सहसंबद्ध किया जाता है, ताकि प्रसिद्ध भेद्य सॉफ़्टवेयर की पहचान की जा सके।
स्वचालित भेद्यता मूल्यांकन आपको अपनी महत्वपूर्ण संपत्तियों में कमज़ोरियों को खोजने और हमलावरों द्वारा आपके व्यवसाय को नुकसान पहुँचाने या गोपनीय डेटा चुराने के लिए उनका शोषण करने से पहले सुधारात्मक कार्रवाई करने में मदद करता है।
कॉन्फ़िगरेशन मूल्यांकन
Wazuh सिस्टम और एप्लिकेशन कॉन्फ़िगरेशन सेटिंग्स की निगरानी करता है ताकि यह सुनिश्चित किया जा सके कि वे आपकी सुरक्षा नीतियों, मानकों और/या हार्डनिंग गाइड के अनुरूप हैं। एजेंट उन एप्लिकेशनों का पता लगाने के लिए आवधिक स्कैन करते हैं जो भेद्य, अपैच्ड या असुरक्षित रूप से कॉन्फ़िगर किए गए हैं।
इसके अतिरिक्त, कॉन्फ़िगरेशन जाँचों को अनुकूलित किया जा सकता है, ताकि उन्हें आपके संगठन के साथ उचित रूप से संरेखित किया जा सके। अलर्ट में बेहतर कॉन्फ़िगरेशन के लिए सिफ़ारिशें, संदर्भ और नियामक अनुपालन के साथ मैपिंग शामिल हैं।
घटना प्रतिक्रिया
Wazuh एजेंट सक्रिय खतरों का समाधान करने के लिए विभिन्न प्रतिक्रिया उपाय करने हेतु तैयार-से-उपयोग सक्रिय प्रतिक्रियाएँ प्रदान करते हैं, जैसे कि कुछ मानदंडों के पूरा होने पर खतरे के स्रोत से सिस्टम तक पहुँच को अवरुद्ध करना।
इसके अलावा, Wazuh का उपयोग एजेंटों पर दूरस्थ रूप से कमांड या सिस्टम क्वेरी चलाने, समझौता के संकेतकों (IOCs) की पहचान करने और अन्य लाइव फोरेंसिक या घटना प्रतिक्रिया कार्यों को करने में मदद करने के लिए किया जा सकता है।
नियामक अनुपालन
Wazuh उद्योग मानकों और विनियमों के अनुरूप होने के लिए आवश्यक कुछ सुरक्षा नियंत्रण प्रदान करता है। ये विशेषताएँ, अपनी स्केलेबिलिटी और मल्टी-प्लेटफ़ॉर्म समर्थन के साथ मिलकर, संगठनों को तकनीकी अनुपालन आवश्यकताओं को पूरा करने में मदद करती हैं।
Wazuh का व्यापक रूप से भुगतान प्रसंस्करण कंपनियों और वित्तीय संस्थानों द्वारा PCI DSS (Payment Card Industry Data Security Standard) आवश्यकताओं को पूरा करने के लिए उपयोग किया जाता है। इसका वेब उपयोगकर्ता इंटरफ़ेस रिपोर्ट और डैशबोर्ड प्रदान करता है जो इसमें और अन्य विनियमों (जैसे GPG13 या GDPR) में सहायता कर सकते हैं।
क्लाउड सुरक्षा
Wazuh API स्तर पर क्लाउड अवसंरचना की निगरानी में मदद करता है, एकीकरण मॉड्यूल का उपयोग करके जो Amazon AWS, Azure या Google Cloud जैसे प्रसिद्ध क्लाउड प्रदाताओं से सुरक्षा डेटा खींचने में सक्षम हैं। इसके अलावा, Wazuh आपके क्लाउड वातावरण के कॉन्फ़िगरेशन का आकलन करने, कमज़ोरियों को आसानी से पहचानने के लिए नियम प्रदान करता है।
इसके अलावा, Wazuh के हल्के और मल्टी-प्लेटफ़ॉर्म एजेंट आमतौर पर इंस्टेंस स्तर पर क्लाउड वातावरण की निगरानी के लिए उपयोग किए जाते हैं।
कंटेनर सुरक्षा
Wazuh आपके Docker होस्ट और कंटेनरों में सुरक्षा दृश्यता प्रदान करता है, उनके व्यवहार की निगरानी करता है और खतरों, कमज़ोरियों और विसंगतियों का पता लगाता है। Wazuh एजेंट में Docker इंजन के साथ मूल एकीकरण है जो उपयोगकर्ताओं को इमेज, वॉल्यूम, नेटवर्क सेटिंग्स और चल रहे कंटेनरों की निगरानी करने की अनुमति देता है।
Wazuh लगातार विस्तृत रनटाइम जानकारी एकत्र और विश्लेषण करता है। उदाहरण के लिए, विशेषाधिकार प्राप्त मोड में चल रहे कंटेनरों, कमज़ोर अनुप्रयोगों, कंटेनर में चल रहे शेल, स्थायी वॉल्यूम या इमेज में परिवर्तन, और अन्य संभावित खतरों के लिए अलर्ट करना।
WUI
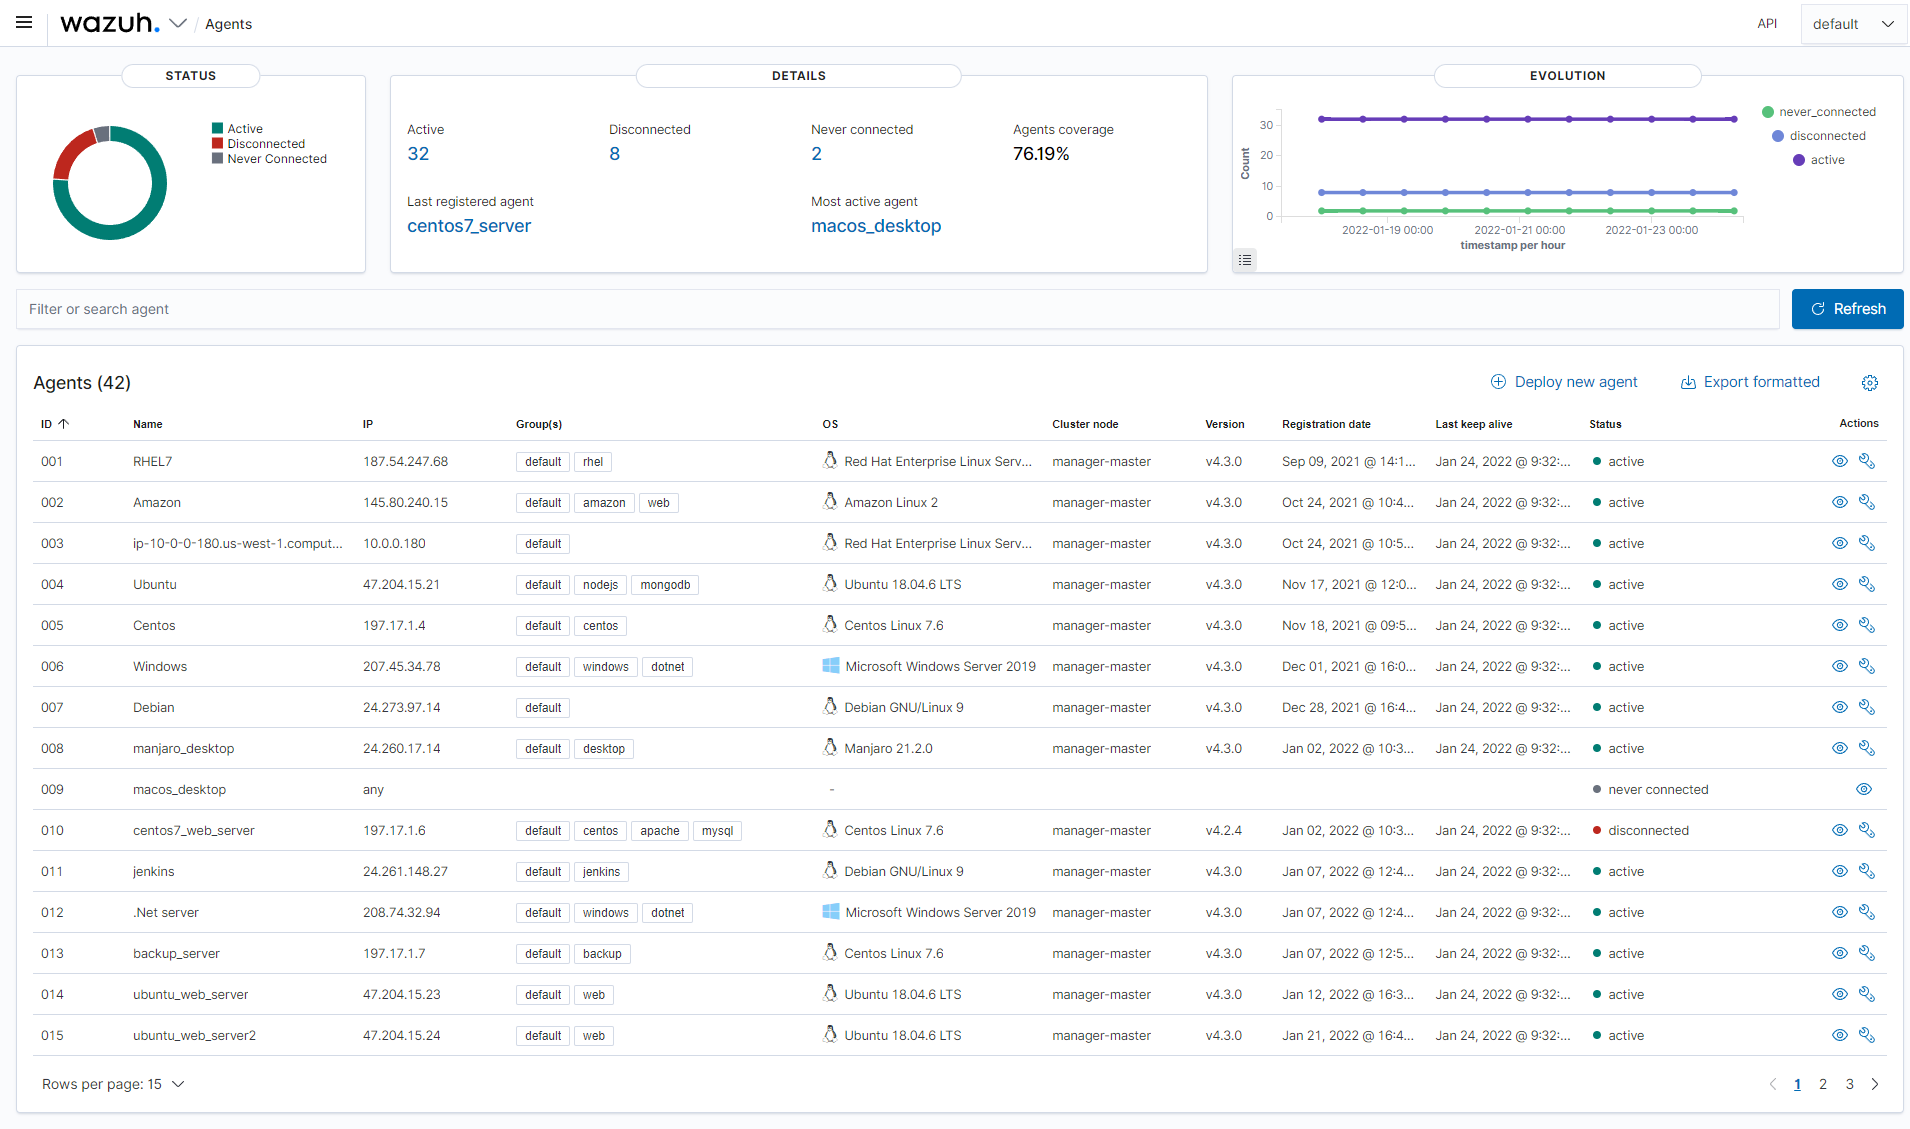
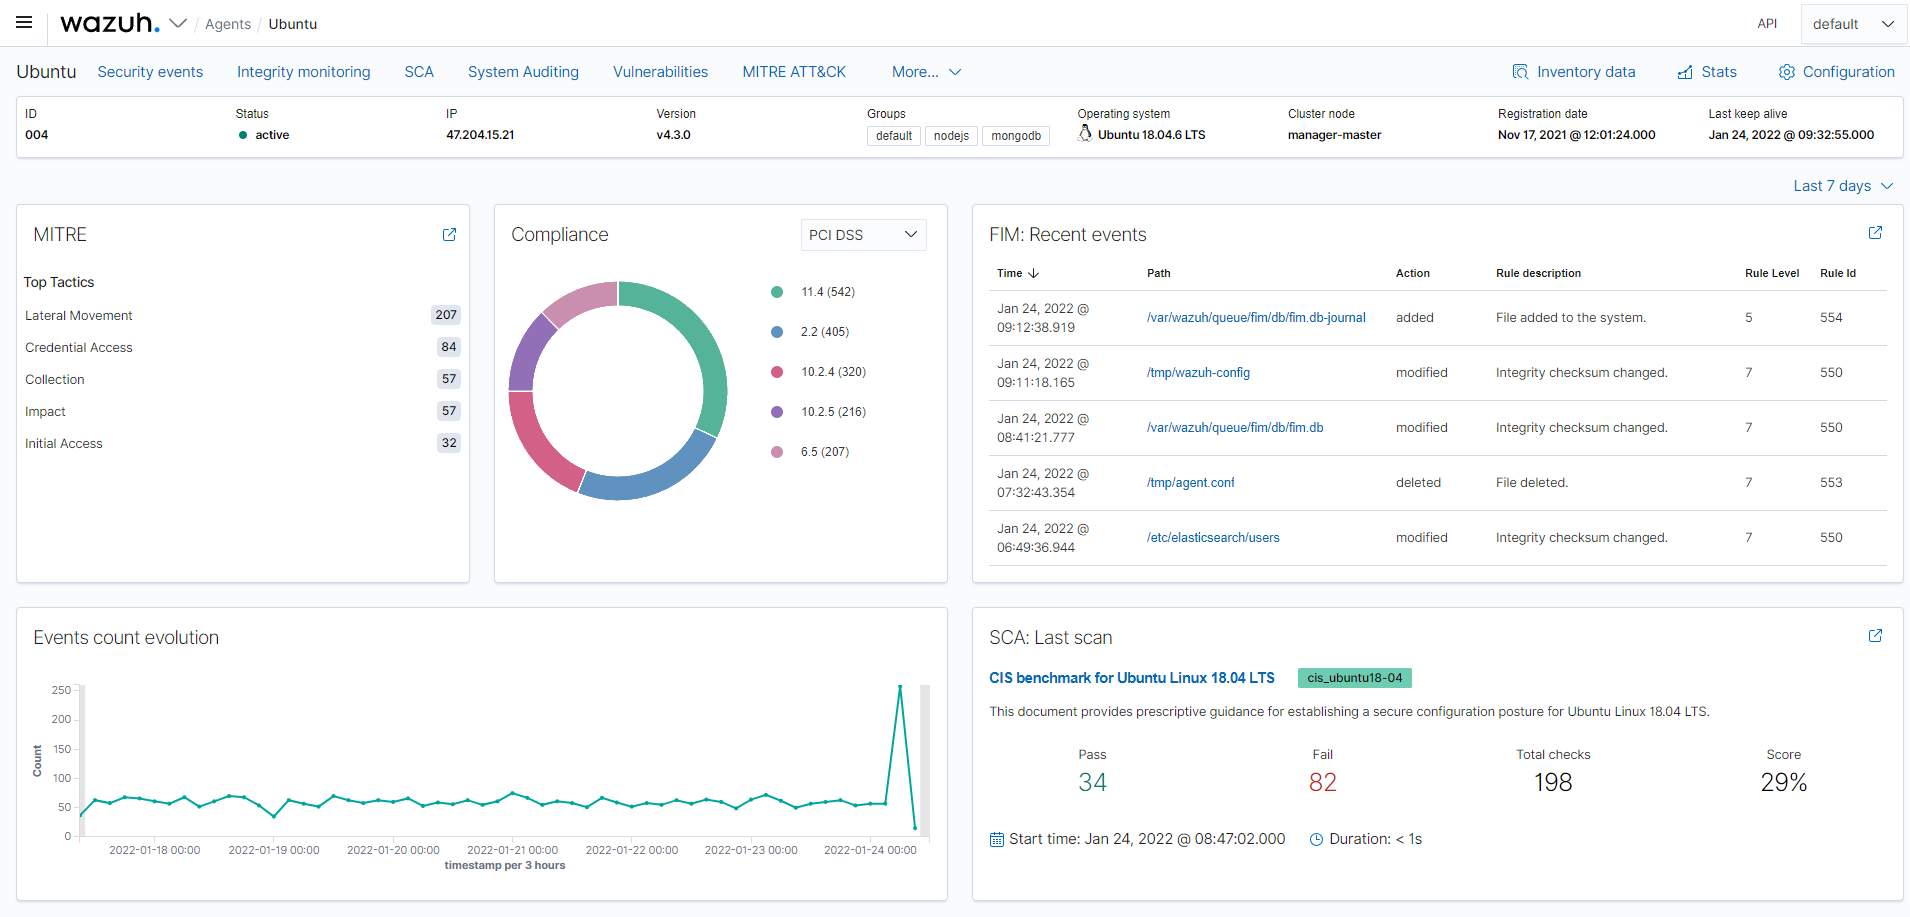
Wazuh WUI डेटा विज़ुअलाइज़ेशन और विश्लेषण के लिए एक शक्तिशाली उपयोगकर्ता इंटरफ़ेस प्रदान करता है। इस इंटरफ़ेस का उपयोग Wazuh कॉन्फ़िगरेशन को प्रबंधित करने और इसकी स्थिति की निगरानी करने के लिए भी किया जा सकता है।
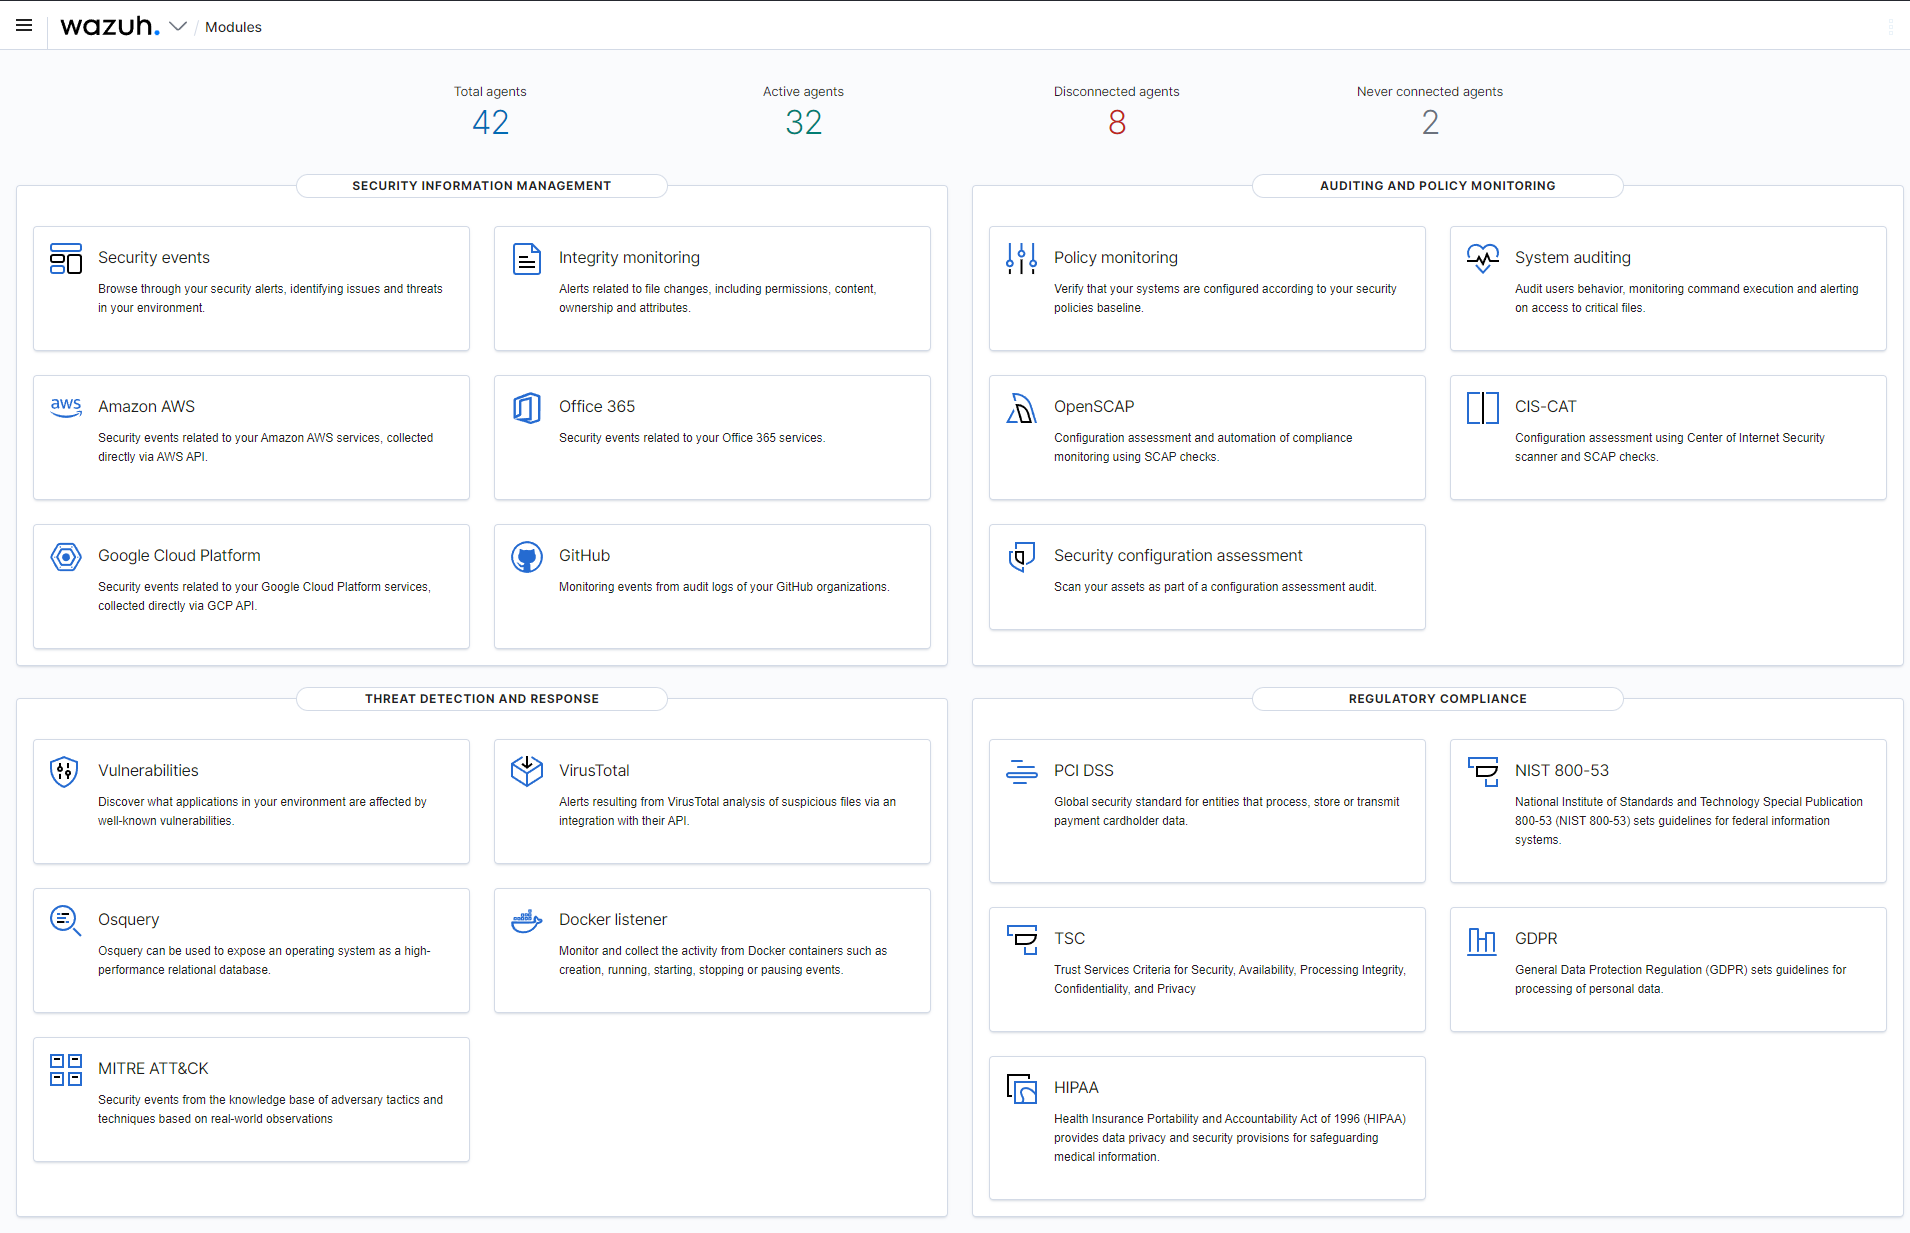
मॉड्यूल अवलोकन
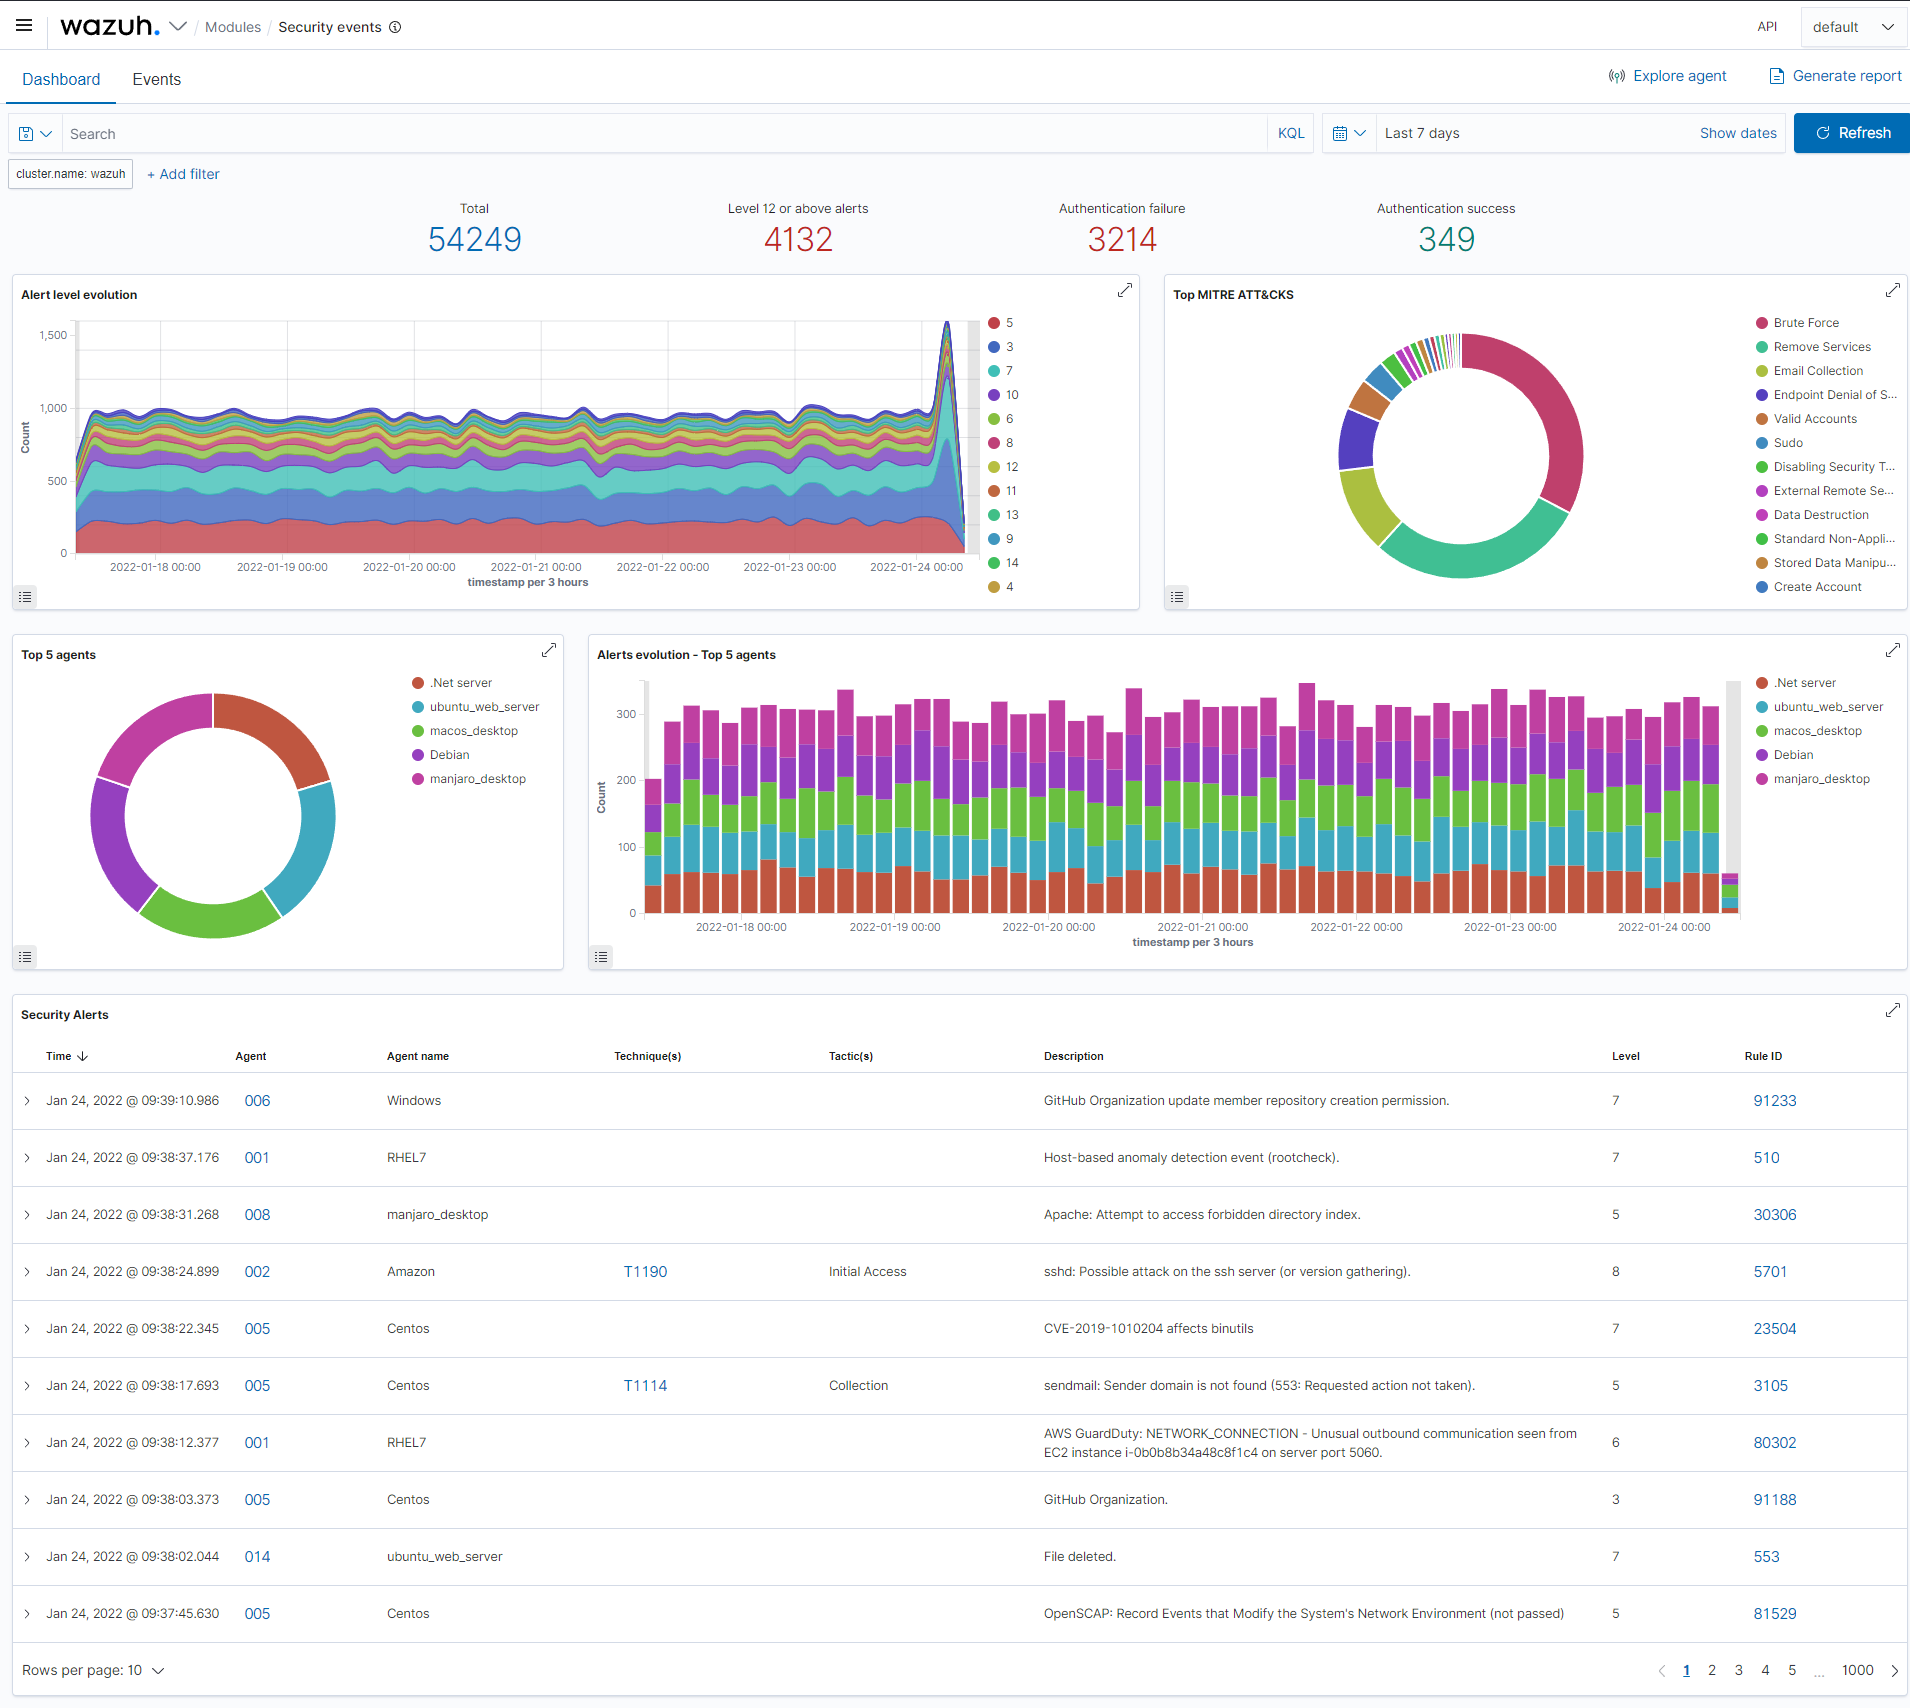
सुरक्षा घटनाएँ
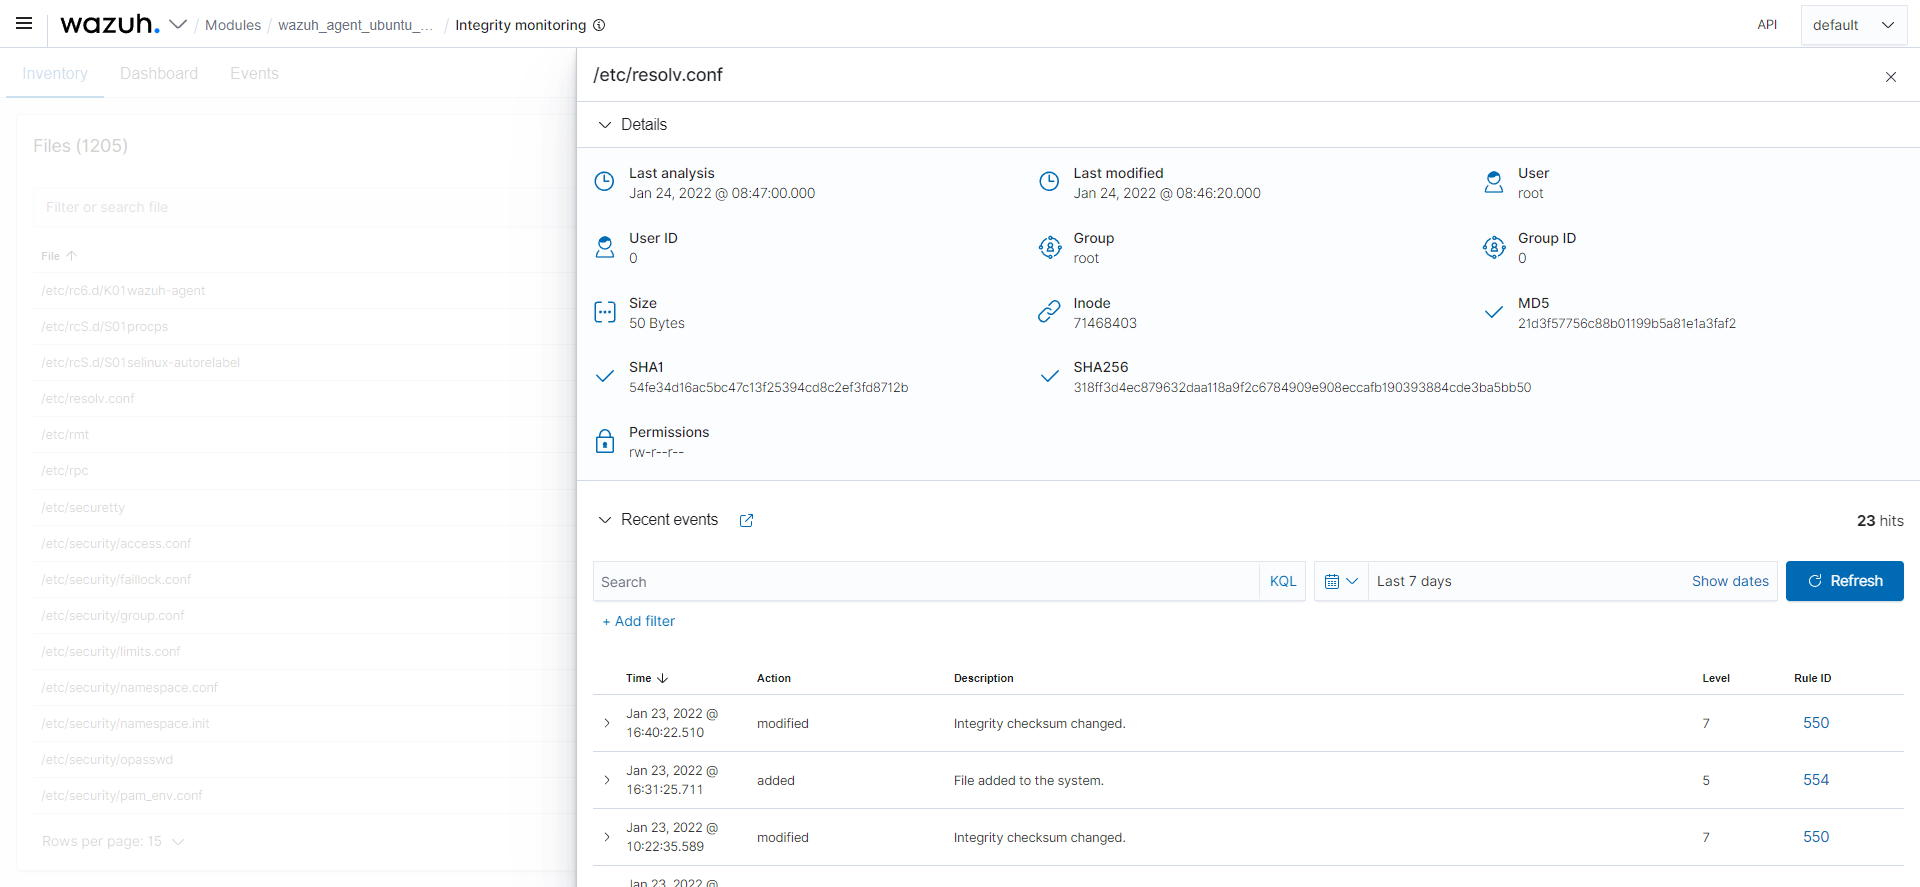
अखंडता निगरानी
कमज़ोरी पहचान
नियामक अनुपालन
एजेंट अवलोकन
एजेंट सारांश
ऑर्केस्ट्रेशन
यहाँ आप Wazuh टीम द्वारा अनुरक्षित सभी ऑटोमेशन टूल पा सकते हैं।
शाखाएँ
mainशाखा में नवीनतम कोड है, इस शाखा पर संभावित बग्स से सावधान रहें।