
agentic-threat-hunting-framework v0.17.0
ATHF एजेंटिक खतरा खोज के लिए एक ढांचा है - ऐसी प्रणालियाँ बनाना जो याद रख सकें, सीख सकें और बढ़ती स्वायत्तता के साथ कार्य कर सकें।
एजेंटिक थ्रेट हंटिंग फ्रेमवर्क (ATHF)


Quick Start • Installation • Documentation • Examples
अपने थ्रेट हंटिंग प्रोग्राम को स्मृति और एजेंसी दें।
एजेंटिक थ्रेट हंटिंग फ्रेमवर्क (ATHF) आपके थ्रेट हंटिंग प्रोग्राम के लिए स्मृति और ऑटोमेशन लेयर है। यह आपके हंट्स को संरचना, दृढ़ता और संदर्भ देता है - जिससे हर पिछली जांच मनुष्यों और AI दोनों के लिए सुलभ हो जाती है।
ATHF किसी भी हंटिंग पद्धति (PEAK, TaHiTI, या आपकी अपनी प्रक्रिया) के साथ काम करता है। यह प्रतिस्थापन नहीं है; यह वह लेयर है जो आपकी मौजूदा प्रक्रिया को AI-तैयार बनाती है।
ATHF क्या है?
ATHF थ्रेट हंटिंग प्रोग्राम के लिए संरचना और दृढ़ता प्रदान करता है। यह एक मार्कडाउन-आधारित फ्रेमवर्क है जो:
- LOCK पैटर्न (Learn → Observe → Check → Keep) का उपयोग करके हंट्स का दस्तावेजीकरण करता है
- पिछली जांचों का एक खोजने योग्य रिपॉजिटरी बनाए रखता है
- AI सहायकों को आपके वातावरण और पिछले काम का संदर्भ लेने में सक्षम बनाता है
- किसी भी SIEM/EDR प्लेटफॉर्म के साथ काम करता है
- नया: AI-संचालित अनुसंधान और परिकल्पना निर्माण एजेंट शामिल हैं (v0.3.0+)
समस्या
अधिकांश थ्रेट हंटिंग प्रोग्राम एक बार हंट समाप्त होने के बाद मूल्यवान संदर्भ खो देते हैं। नोट्स Slack या टिकटों में रहते हैं, क्वेरीज़ एक बार लिखी जाती हैं और भुला दी जाती हैं, और सीखे गए सबक केवल विश्लेषकों के दिमाग में रहते हैं।
यहां तक कि AI टूल्स भी हर बार शून्य से शुरू करते हैं, क्योंकि उनके पास आपके वातावरण, आपके डेटा, या आपके पिछले हंट्स तक पहुंच नहीं होती।
ATHF इसे बदल देता है, आपके हंट्स को संरचना, दृढ़ता और संदर्भ देकर।
और पढ़ें: docs/why-athf.md
LOCK पैटर्न
प्रत्येक थ्रेट हंट एक ही बुनियादी लूप का पालन करता है: Learn → Observe → Check → Keep।
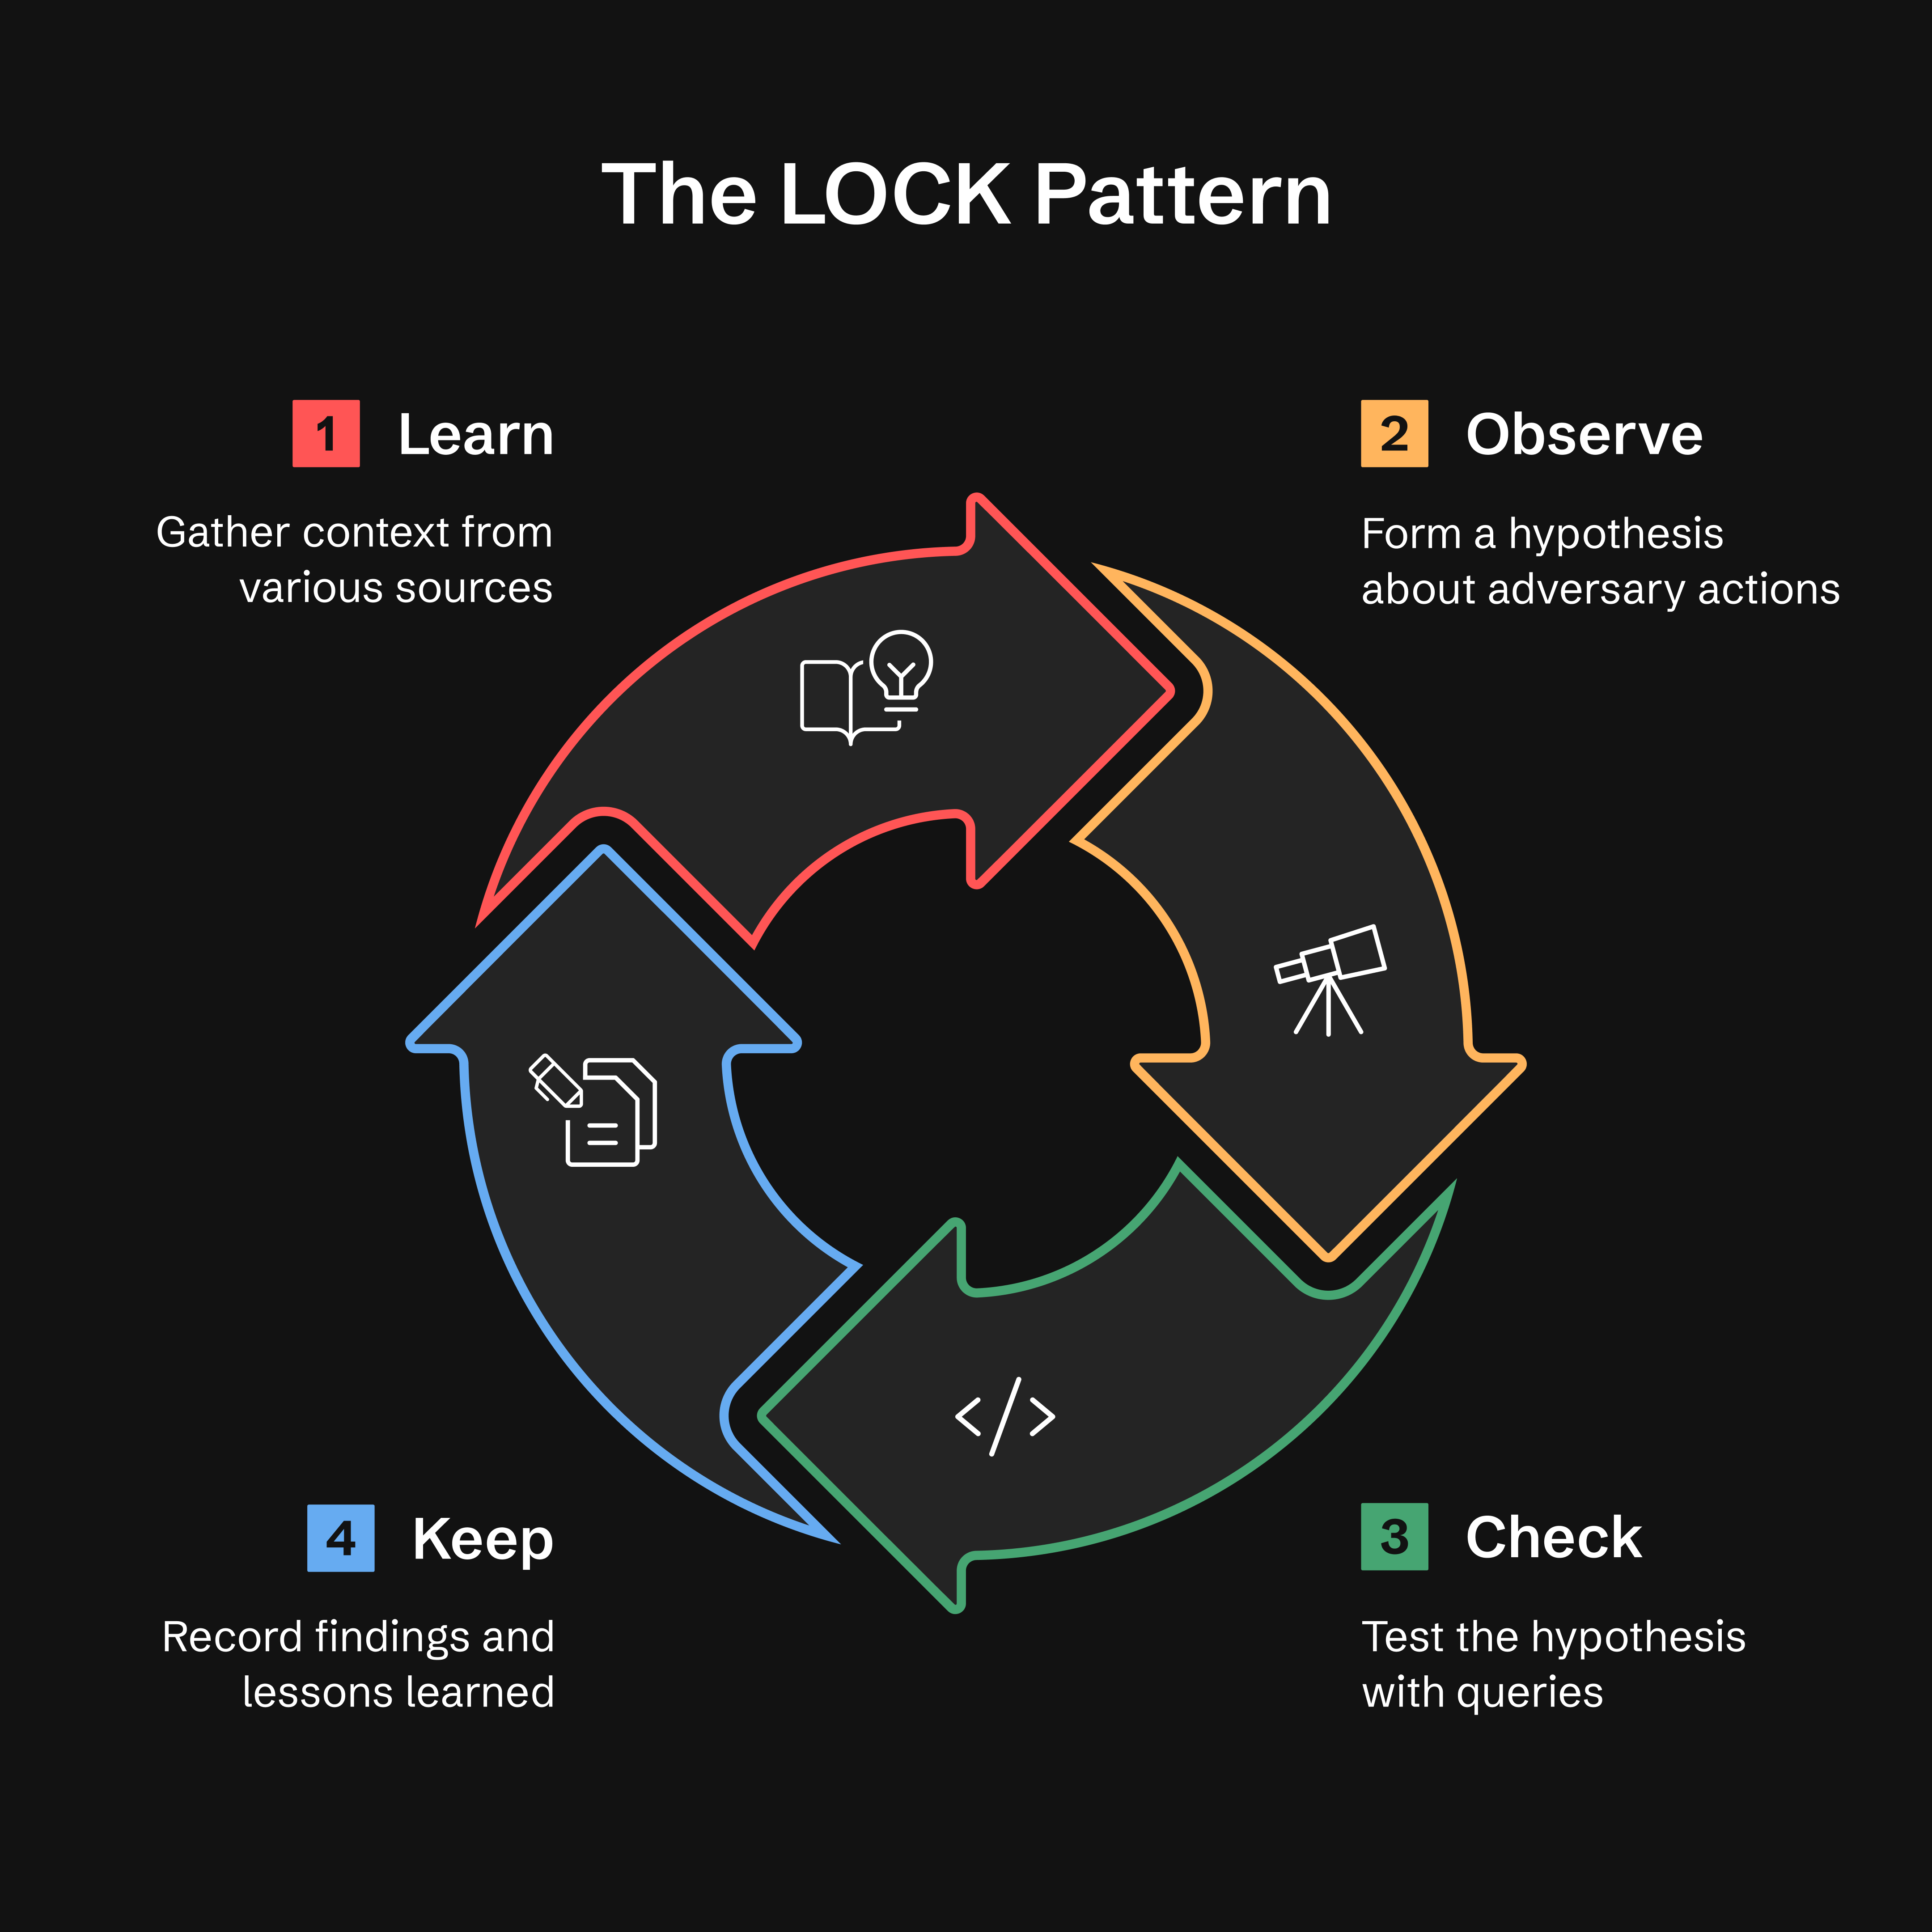
- Learn: थ्रेट इंटेल, अलर्ट, या विसंगतियों से संदर्भ एकत्र करें
- Observe: विरोधी व्यवहार के बारे में एक परिकल्पना बनाएं
- Check: लक्षित क्वेरीज़ के साथ परिकल्पनाओं का परीक्षण करें
- Keep: निष्कर्ष और सीखे गए सबक रिकॉर्ड करें
LOCK क्यों? यह उपयोग करने के लिए पर्याप्त छोटा है और एजेंटों के लिए व्याख्या करने के लिए पर्याप्त सख्त है। इस प्रारूप में प्रत्येक हंट को कैप्चर करके, ATHF AI सहायकों के लिए पिछले काम को याद करना और पिछले परिणामों के आधार पर परिष्कृत क्वेरीज़ सुझाना संभव बनाता है।
और पढ़ें: docs/lock-pattern.md
एजेंटिक हंटिंग के पांच स्तर
ATHF एक सरल परिपक्वता मॉडल परिभाषित करता है। प्रत्येक स्तर पिछले स्तर पर आधारित होता है।
अधिकांश टीमें स्तर 1–2 पर रहेंगी। उससे आगे सब कुछ वैकल्पिक परिपक्वता है।
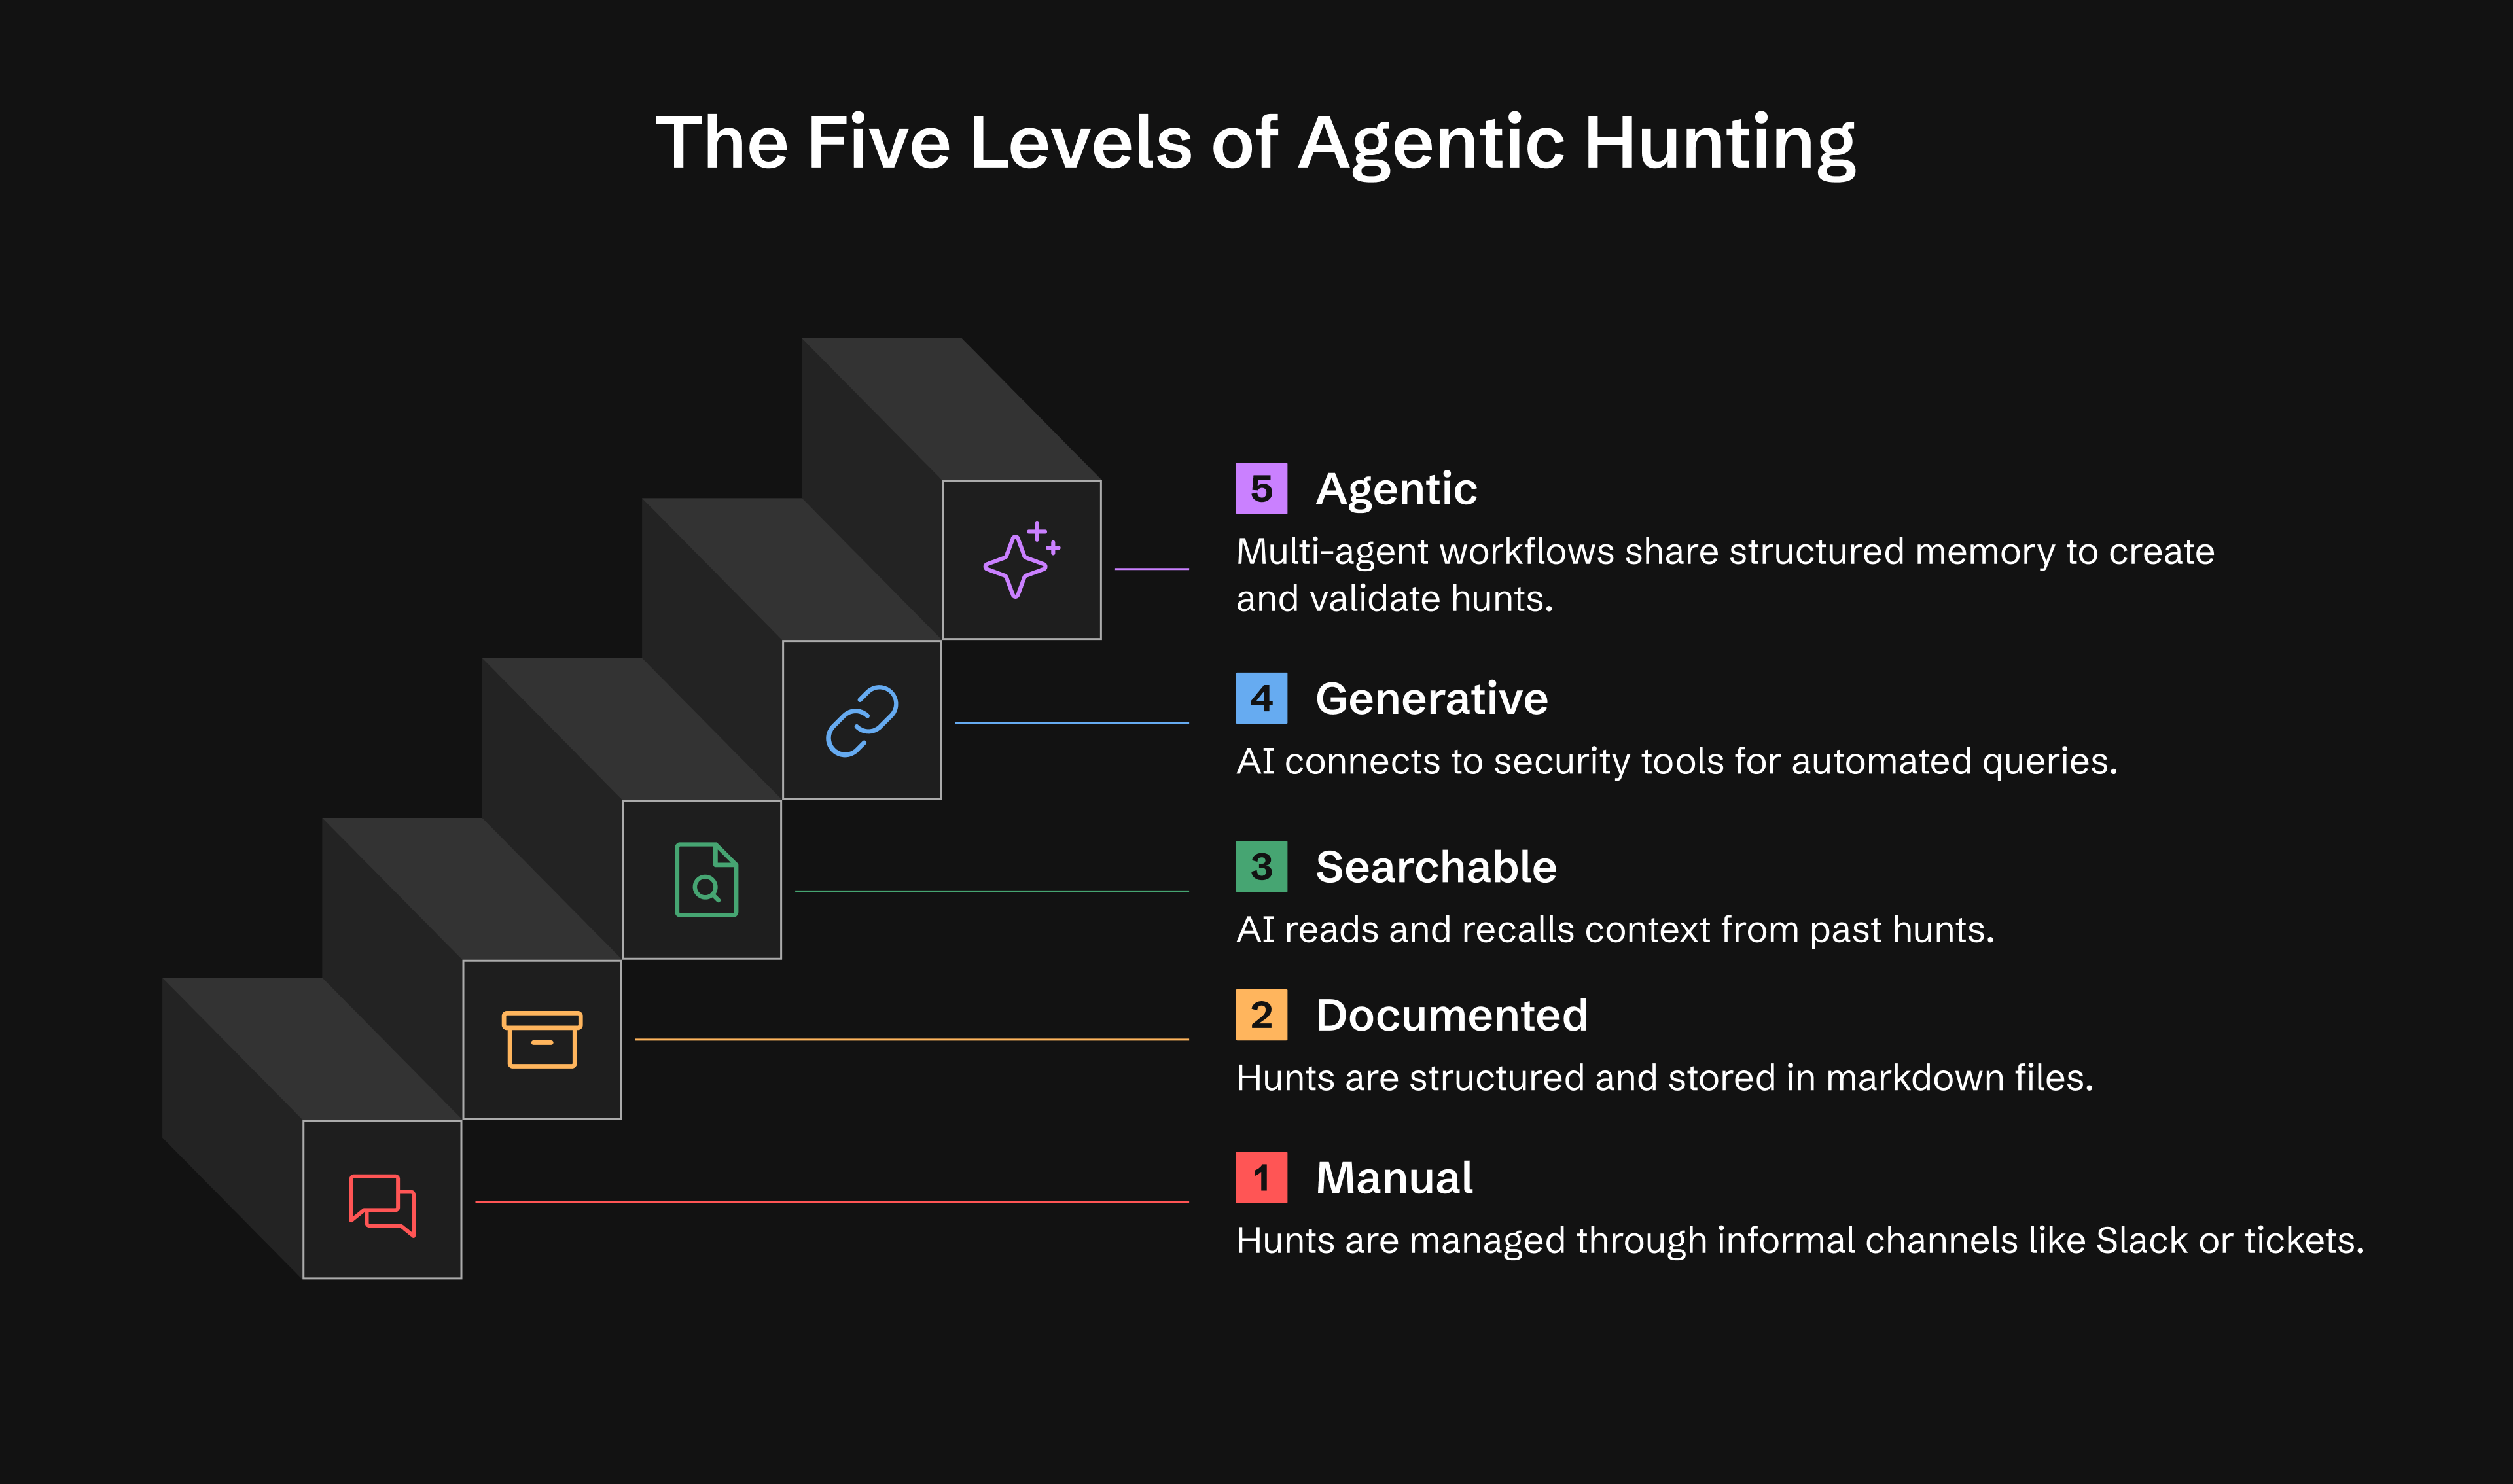
| स्तर | क्षमता | आपको क्या मिलता है |
|---|---|---|
| 0 | तदर्थ | हंट्स Slack, टिकटों, या विश्लेषक नोट्स में मौजूद हैं |
| 1 | प्रलेखित | LOCK का उपयोग करके स्थायी हंट रिकॉर्ड |
| 2 | खोजने योग्य | AI आपके हंट्स को पढ़ता और याद करता है |
| 3 | जनरेटिव | AI MCP टूल्स के माध्यम से क्वेरीज़ निष्पादित करता है, अनुसंधान करता है |
| 4 | एजेंटिक | स्वायत्त एजेंट निगरानी करते और कार्य करते हैं, परिकल्पनाएं उत्पन्न करते हैं |
स्तर 1: एक दिन के भीतर चालू स्तर 2: एक सप्ताह के भीतर चालू स्तर 3: 2-4 सप्ताह (वैकल्पिक) स्तर 4: 1-3 महीने (वैकल्पिक)
और पढ़ें: docs/maturity-model.md
🚀 त्वरित शुरुआत
विकल्प 1: PyPI से इंस्टॉल करें (अनुशंसित)
# Install ATHF
pip install agentic-threat-hunting-framework

# Initialize your hunt program
athf init

# NEW: Conduct research before hunting (5-skill methodology)
athf research new --topic "LSASS dumping" --technique T1003.001

# Create your first hunt (link to research)
athf hunt new --technique T1003.001 --title "LSASS Credential Dumping" --research R-0001
विकल्प 2: स्रोत से इंस्टॉल करें (विकास)
# Clone and install from source
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework
pip install -e .

# Initialize and start hunting
athf init
athf hunt new --technique T1003.001
विकल्प 3: शुद्ध मार्कडाउन (कोई इंस्टॉलेशन नहीं)
# Clone the repository
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework

# Copy a template and start documenting
mkdir -p hunts
cp athf/data/templates/HUNT_LOCK.md hunts/H-0001.md

# Customize AGENTS.md with your environment
# Add your SIEM, EDR, and data sources
अपना AI सहायक चुनें: Claude Code, GitHub Copilot, या Cursor - कोई भी टूल जो आपकी रिपॉजिटरी फ़ाइलें पढ़ सके।
पूर्ण गाइड: docs/getting-started.md
🔧 CLI कमांड्स
ATHF में आपके हंट्स को प्रबंधित करने के लिए एक पूर्ण-सुविधा वाला CLI शामिल है। यहां एक त्वरित संदर्भ दिया गया है:
वर्कस्पेस आरंभ करें
athf init                           # Interactive setup
athf init --non-interactive         # Use defaults
अनुसंधान और परिकल्पना निर्माण (v0.3.0 में नया)
# Conduct thorough pre-hunt research (15-20 min)
athf research new --topic "LSASS dumping" --technique T1003.001

# Quick research for urgent hunts (5 min)
athf research new --topic "Pass-the-Hash" --depth basic

# Generate AI-powered hypothesis from threat intel
athf agent run hypothesis-generator --threat-intel "APT29 targeting SaaS"

# List research and agents
athf research list
athf agent list
हंट्स बनाएं
athf hunt new                       # Interactive mode
athf hunt new \
  --technique T1003.001 \
  --title "LSASS Dumping Detection" \
  --platform windows \
  --hunt-type baseline \
  --research R-0001                 # Link to research document
# --hunt-type: hypothesis (default) | baseline | model-assisted
सूची और खोज
athf hunt list                      # Show all hunts
athf hunt list --status completed   # Filter by status
athf hunt list --directory test     # Filter by environment (test/production)
athf hunt list --hunt-type baseline # Filter by hunt category
athf hunt list --output json        # JSON output
athf hunt search "kerberoasting"    # Full-text search
athf hunt search "credential" --directory production  # Search with directory filter
athf research search "credential"   # Search research docs