 nebulock-inc/agentic-threat-hunting-framework
ATHF एजेंटिक खतरा खोज के लिए एक ढांचा है - ऐसी प्रणालियाँ बनाना जो याद रख सकें, सीख सकें और बढ़ती स्वायत्तता के साथ कार्य कर सकें।

# एजेंटिक थ्रेट हंटिंग फ्रेमवर्क (ATHF)
[](https://pypi.org/project/agentic-threat-hunting-framework/)
[](https://pypi.org/project/agentic-threat-hunting-framework/)
[](https://www.python.org/downloads/)
[](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/LICENSE)
[](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/stargazers)
**[त्वरित शुरुआत](#-quick-start)** • **[इंस्टॉलेशन](#installation)** • **[दस्तावेज़ीकरण](#documentation)** • **[उदाहरण](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/SHOWCASE.md)**
*अपने थ्रेट हंटिंग प्रोग्राम को स्मृति और एजेंसी दें।*
**एजेंटिक थ्रेट हंटिंग फ्रेमवर्क (ATHF)** आपके थ्रेट हंटिंग प्रोग्राम के लिए स्मृति और ऑटोमेशन परत है। यह आपके हंट्स को संरचना, दृढ़ता और संदर्भ देता है - जिससे हर पिछली जांच मनुष्यों और AI दोनों के लिए सुलभ हो जाती है।
ATHF किसी भी हंटिंग पद्धति (PEAK, TaHiTI, या आपकी अपनी प्रक्रिया) के साथ काम करता है। यह प्रतिस्थापन नहीं है; यह वह परत है जो आपकी मौजूदा प्रक्रिया को AI-तैयार बनाती है।
## ATHF क्या है?
ATHF थ्रेट हंटिंग प्रोग्रामों के लिए संरचना और दृढ़ता प्रदान करता है। यह एक मार्कडाउन-आधारित फ्रेमवर्क है जो:
- LOCK पैटर्न (Learn → Observe → Check → Keep) का उपयोग करके हंट्स का दस्तावेज़ीकरण करता है
- पिछली जांचों का एक खोजने योग्य रिपॉजिटरी बनाए रखता है
- AI सहायकों को आपके वातावरण और पिछले काम का संदर्भ लेने में सक्षम बनाता है
- किसी भी SIEM/EDR प्लेटफ़ॉर्म के साथ काम करता है
- **नया:** AI-संचालित अनुसंधान और परिकल्पना निर्माण एजेंट शामिल हैं (v0.3.0+)
## समस्या
अधिकांश थ्रेट हंटिंग प्रोग्राम एक बार हंट समाप्त होने के बाद मूल्यवान संदर्भ खो देते हैं। नोट्स Slack या टिकटों में रहते हैं, क्वेरीज़ एक बार लिखी जाती हैं और भुला दी जाती हैं, और सीखे गए सबक केवल विश्लेषकों के दिमाग में रहते हैं।
यहां तक कि AI उपकरण भी हर बार शून्य से शुरू करते हैं, आपके वातावरण, आपके डेटा, या आपके पिछले हंट्स तक पहुंच के बिना।
ATHF आपके हंट्स को संरचना, दृढ़ता और संदर्भ देकर इसे बदल देता है।
**और पढ़ें:** [docs/why-athf.md](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/docs/why-athf.md)
## LOCK पैटर्न
प्रत्येक थ्रेट हंट एक ही बुनियादी चक्र का पालन करता है: **Learn → Observe → Check → Keep**।
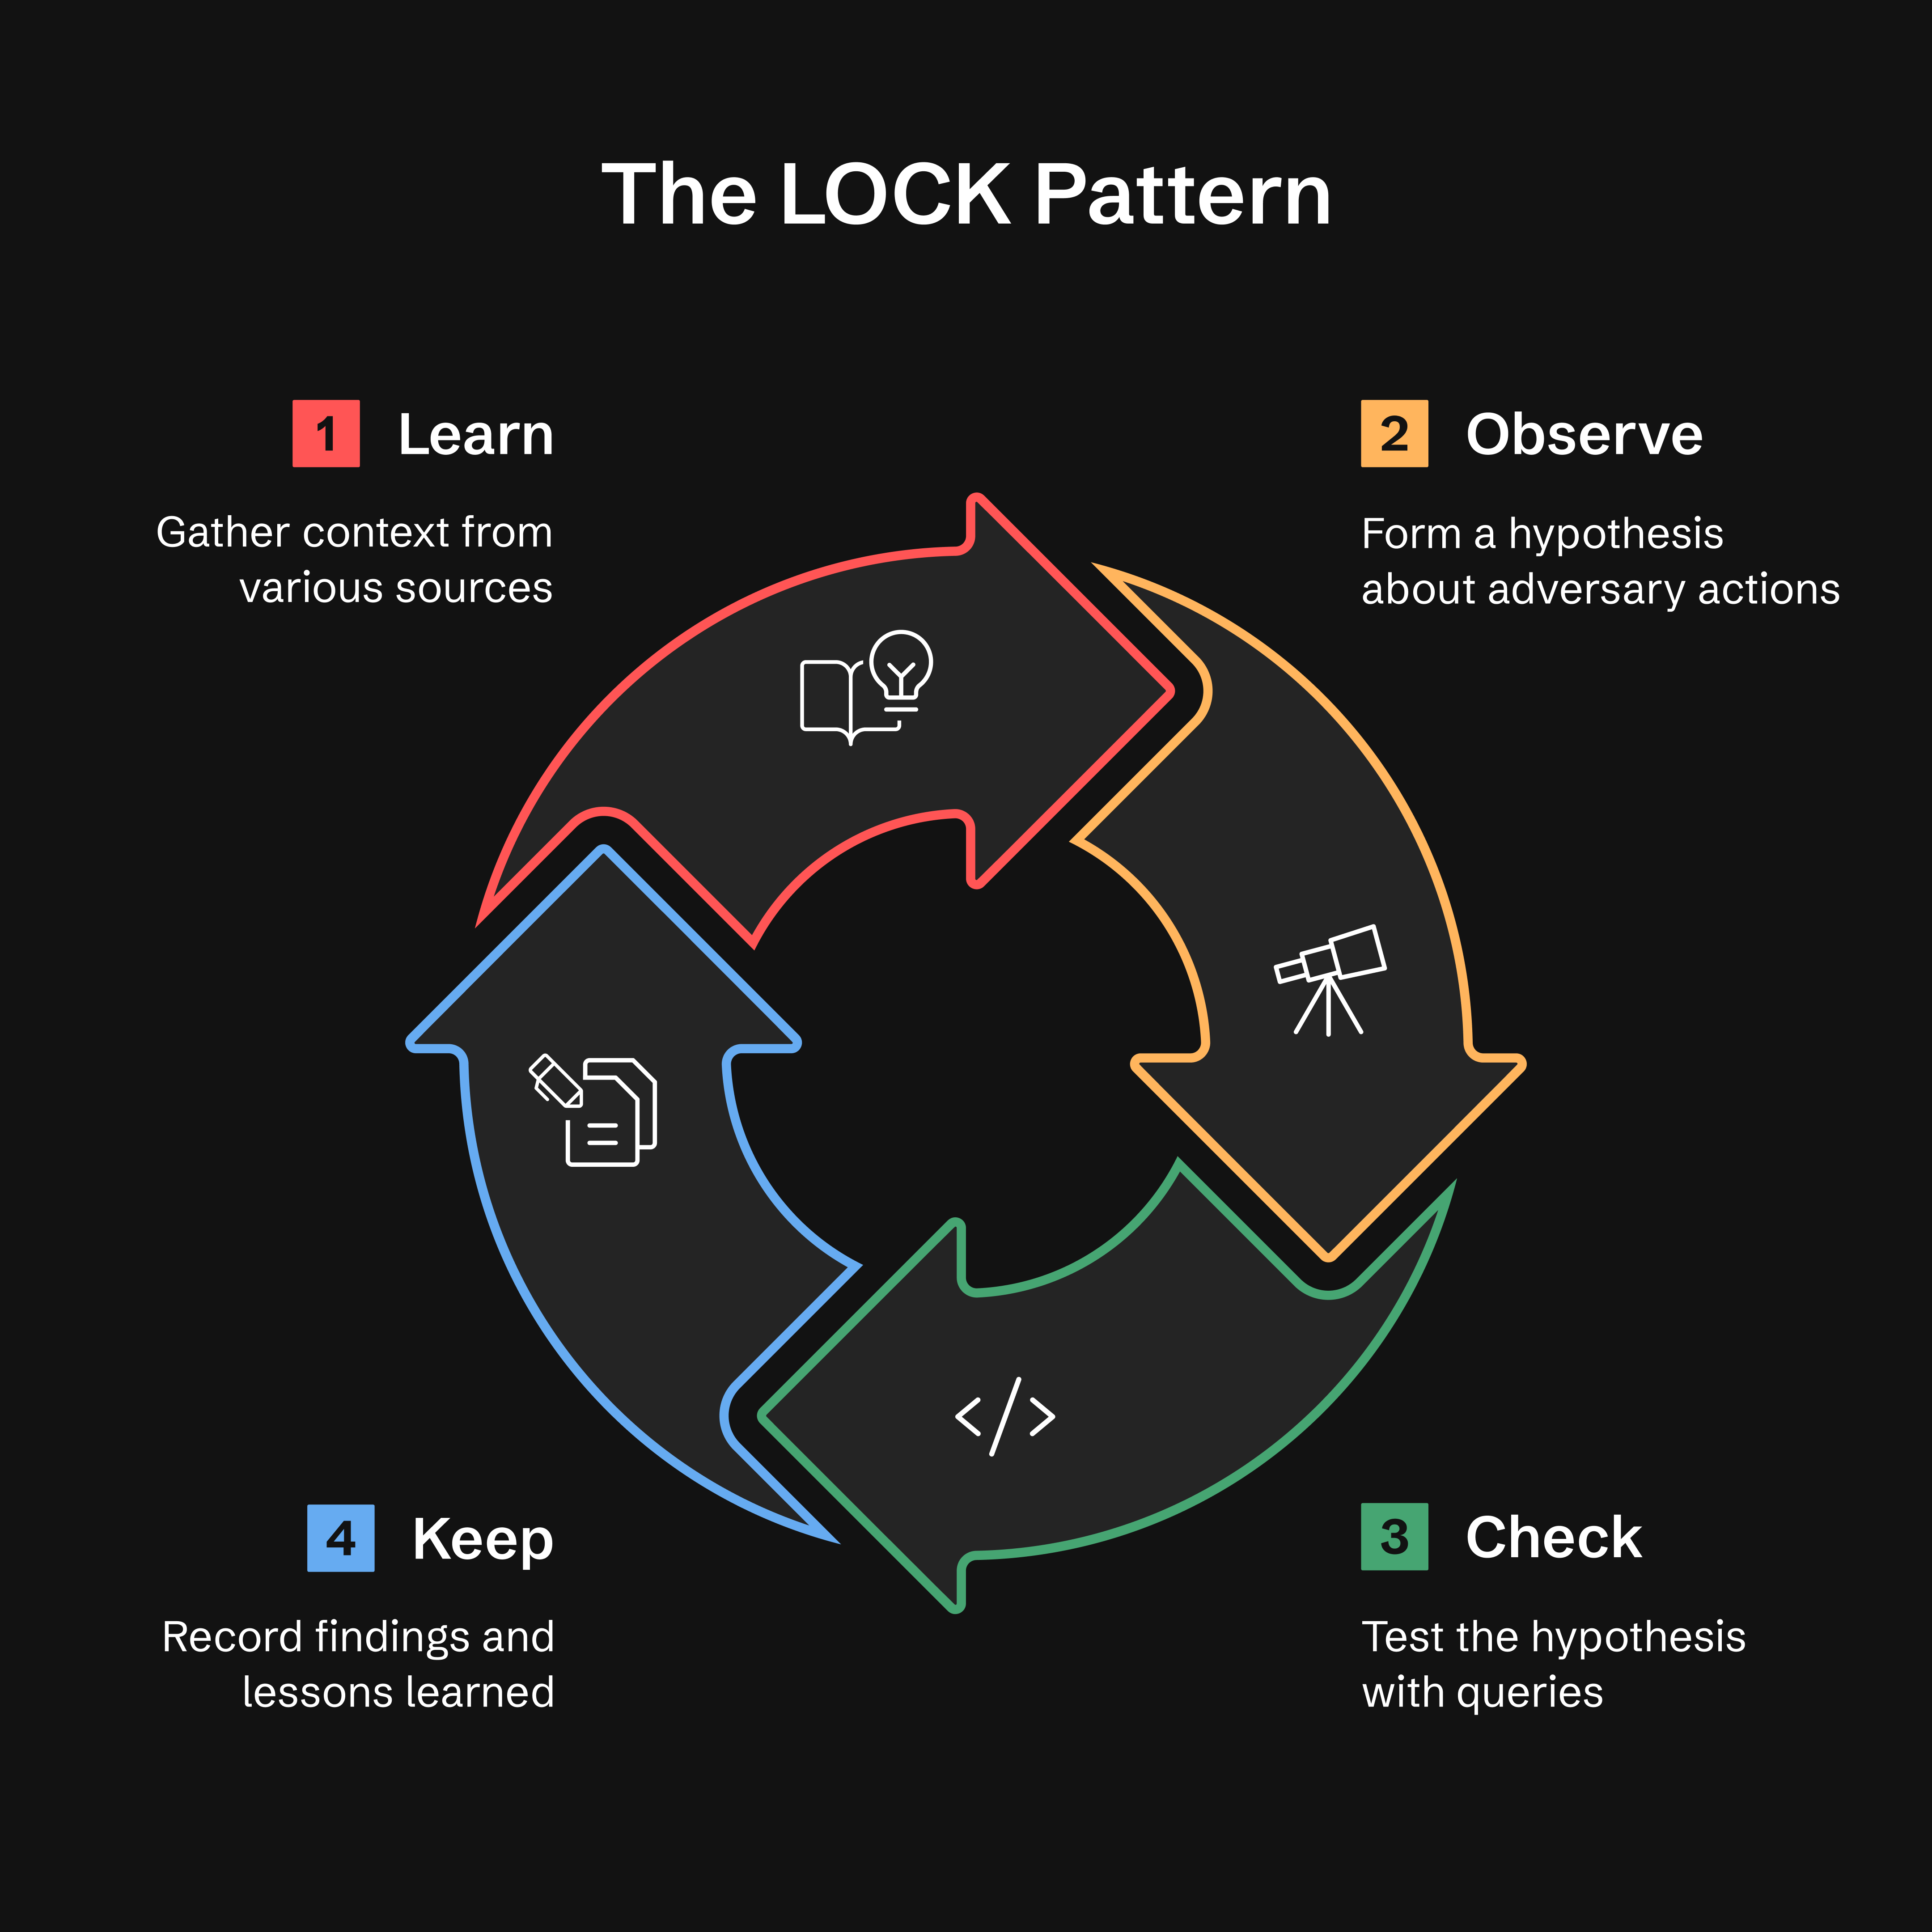
- **Learn:** थ्रेट इंटेल, अलर्ट, या विसंगतियों से संदर्भ एकत्र करें
- **Observe:** विरोधी व्यवहार के बारे में एक परिकल्पना बनाएं
- **Check:** लक्षित क्वेरीज़ के साथ परिकल्पनाओं का परीक्षण करें
- **Keep:** निष्कर्ष और सीखे गए सबक रिकॉर्ड करें
**LOCK क्यों?** यह उपयोग करने के लिए पर्याप्त छोटा है और एजेंटों के लिए व्याख्या करने के लिए पर्याप्त सख्त है। इस प्रारूप में प्रत्येक हंट को कैप्चर करके, ATHF AI सहायकों के लिए पिछले काम को याद करना और पिछले परिणामों के आधार पर परिष्कृत क्वेरीज़ सुझाना संभव बनाता है।
**और पढ़ें:** [docs/lock-pattern.md](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/docs/lock-pattern.md)
## GATES विधि: हंट-टू-डिटेक्शन प्रमोशन सत्यापन
किसी हंट के **KEEP** चरण को पूरा करने के बाद, **GATES विधि** यह सत्यापित करती है कि आपके निष्कर्षों को उत्पादन डिटेक्शन, आवर्ती हंट्स, या सलाह में पदोन्नत किया जाना चाहिए या नहीं।
**G**eneralizable, **A**dditive, **T**unable, **E**xposure-tested, **S**ustainable
> **नोट:** GATES को ATHF फ्रेमवर्क के साथ काम करने के लिए डिज़ाइन किया गया है और उस संदर्भ में इसका व्यापक रूप से परीक्षण किया गया है। जबकि कार्यप्रणाली (5 BASE मानदंड, निर्णय प्रकार) वैचारिक रूप से पोर्टेबल है, हम सर्वोत्तम परिणामों के लिए इसे पूर्ण ATHF वर्कफ़्लो के हिस्से के रूप में उपयोग करने की सलाह देते हैं। पूर्ण एकीकरण के लिए `.claude/skills/gates/` देखें।
> **इंस्टॉलेशन:** GATES वर्तमान में केवल `git clone` के माध्यम से उपलब्ध है। जिन उपयोगकर्ताओं ने `pip install` के माध्यम से इंस्टॉल किया है, उन्हें GATES तक पहुंचने के लिए रिपॉजिटरी को क्लोन करना चाहिए। हम GATES को pip वितरण में शामिल करने पर काम कर रहे हैं (Issue #21 के रूप में ट्रैक किया गया)।
GATES दो-स्तरीय फ्रेमवर्क का उपयोग करके हंट-व्युत्पन्न डिटेक्शन का मूल्यांकन करता है: 5 BASE मानदंड (हंट डेटा से मूल्यांकित) तैनाती उम्मीदवारों की पहचान करते हैं, जबकि 5 ADVANCED मानदंड (उत्पादन में सत्यापित) **कम फ़ॉल्स पॉज़िटिव और फ़ॉल्स नेगेटिव दरों के साथ लचीले डिटेक्शन** सुनिश्चित करते हैं:
| गेट | प्रश्न | क्या पकड़ता है |
|------|----------|---------|
| **G** - Generalizable | क्या यह दोहराने योग्य है? | IOC-आधारित नियम जो जल्दी समाप्त हो जाते हैं |
| **A** - Additive | क्या यह कवरेज अंतराल को भरता है? | डुप्लिकेट या अनावश्यक डिटेक्शन |
| **T** - Tunable | क्या हम हमले को सामान्य से अलग कर सकते हैं? | बेसलाइन शोर बेमेल (शीर्ष FP कारण) |
| **E** - Exposure-tested | क्या हमने इवेज़न को कवर किया? | एकल-आयामीय डिटेक्शन |
| **S** - Sustainable | क्या हम इसे बनाए रख सकते हैं? | उच्च-मात्रा, कम-TP नियम |
निर्णय BASE स्कोर (/5) पर आधारित हैं। ADVANCED सत्यापन विधियों के लिए `.claude/skills/gates/` देखें।
**त्वरित शुरुआत** — यह अपने सहायक को टाइप करें; `/gates` एक स्किल है, शेल कमांड नहीं:
```text
/gates --hunt H-0001
```
**Verdict प्रकार:**
- ✅ **PROMOTE** (4.0-5.0) - स्थायी डिटेक्शन के रूप में तैनात करें
- ⚠️ **CONDITIONAL** (3.0-3.9) - पूर्वापेक्षाएँ पूरी होने के बाद तैनात करें
- ❌ **HOLD** (0.0-2.9) - लॉजिक सुरक्षित रखें, तैनात न करें
- ⏱️ **TIME_BOX** - कैंपेन-विशिष्ट, 90-दिनी रिफ्रेश
- 🔄 **RECURRING_HUNT** - त्रैमासिक निष्पादन, 24/7 नहीं
- 🚫 **DROP** - डिटेक्ट करने योग्य नहीं; रिकॉर्ड किया गया ताकि दोबारा प्रस्तावित न हो
एक **gate FAIL स्कोर बैंड को ओवरराइड करता है**, और जब दो gates विफल होते हैं तो
इस क्रम में पहला मैच जीतता है: A→DROP, G→TIME_BOX, E→HOLD, S→RECURRING_HUNT, T→CONDITIONAL। ऊपर दिए गए
बैंड केवल तब लागू होते हैं जब कोई gate FAIL न हुआ हो। पूरा नियम:
`.claude/skills/gates/SKILL.md` चरण 4।
**नोट:** GATES का "PROMOTE" verdict का अर्थ है एक डिटेक्शन रूल तैनात करना। यह `athf hunt promote` से भिन्न है, जो hunt फ़ाइलों को निर्देशिकाओं के बीच स्थानांतरित करता है।
**ADEF (Detection Engineering Framework) के साथ एकीकरण:**
GATES सत्यापन के बाद, प्रोडक्शन डिटेक्शन इंजीनियरिंग के लिए ADEF पर आगे बढ़ें:
```
ATHF Workspace ADEF Workspace
────────────── ──────────────
Hunt (LOCK)
↓
GATES Validate
↓
H-XXXX_GATES.yaml ────────────→ FORGE (F-O-R-G-E)
↓
Production Rule
```
**पूर्ण कार्यप्रवाह:**
1. ATHF कार्यक्षेत्र में, शिकार को मान्य करें — सहायक इनपुट, शेल कमांड नहीं:
```text
/gates --hunt H-0903
```
→ `hunt-promotion-analysis/H-0903_GATES.yaml` लिखता है (प्रति hunt एक फ़ाइल, अंदर N
उम्मीदवार)। जिस hunt का निर्णय archival (`HOLD`, `DROP`, `TIME_BOX`,
`RECURRING_HUNT`) होता है, वह इसके बजाय एक `.md` narrative उत्सर्जित करता है — बनाने के लिए कोई नियम नहीं है, इसलिए
चरण 2 केवल `.yaml` आउटपुट पर लागू होता है।
2. उस दस्तावेज़ को ADEF में आयात करें:
```bash
adef hunt-promote --gates ~/athf-workspace/hunt-promotion-analysis/H-0903_GATES.yaml
# --dry-run first to preview what it would mint
```
Deployable उम्मीदवार प्रत्येक Find चरण पर एक `D-XXXX`, एक कैटलॉग रिकॉर्ड
और एक जर्नल के साथ पहुँचते हैं; archival वाले skipped के रूप में रिपोर्ट किए जाते हैं। कोई `cd` आवश्यक नहीं — ADEF अपना workspace `ADEF_WORKSPACE` (डिफ़ॉल्ट `~/work/adef-workspace/`) से resolve करता है। पुष्टि करें कि आपके ADEF में यह मोड है `adef hunt-promote --help` के साथ।
**ADEF Repository:** https://github.com/Nebulock-Inc/agentic-detection-engineering-framework
GATES सुनिश्चित करता है कि आप सही detections को सही तरीके से deploy करें, alert fatigue और operational friction से बचते हुए।
**और पढ़ें:** [.claude/skills/gates/README.md](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/.claude/skills/gates/README.md)
## Agentic Hunting के पाँच स्तर
ATHF एक सरल maturity model परिभाषित करता है। प्रत्येक स्तर पिछले स्तर पर आधारित होता है।
**अधिकांश टीमें Level 1–2 पर रहेंगी। उससे आगे सब कुछ वैकल्पिक maturity है।**
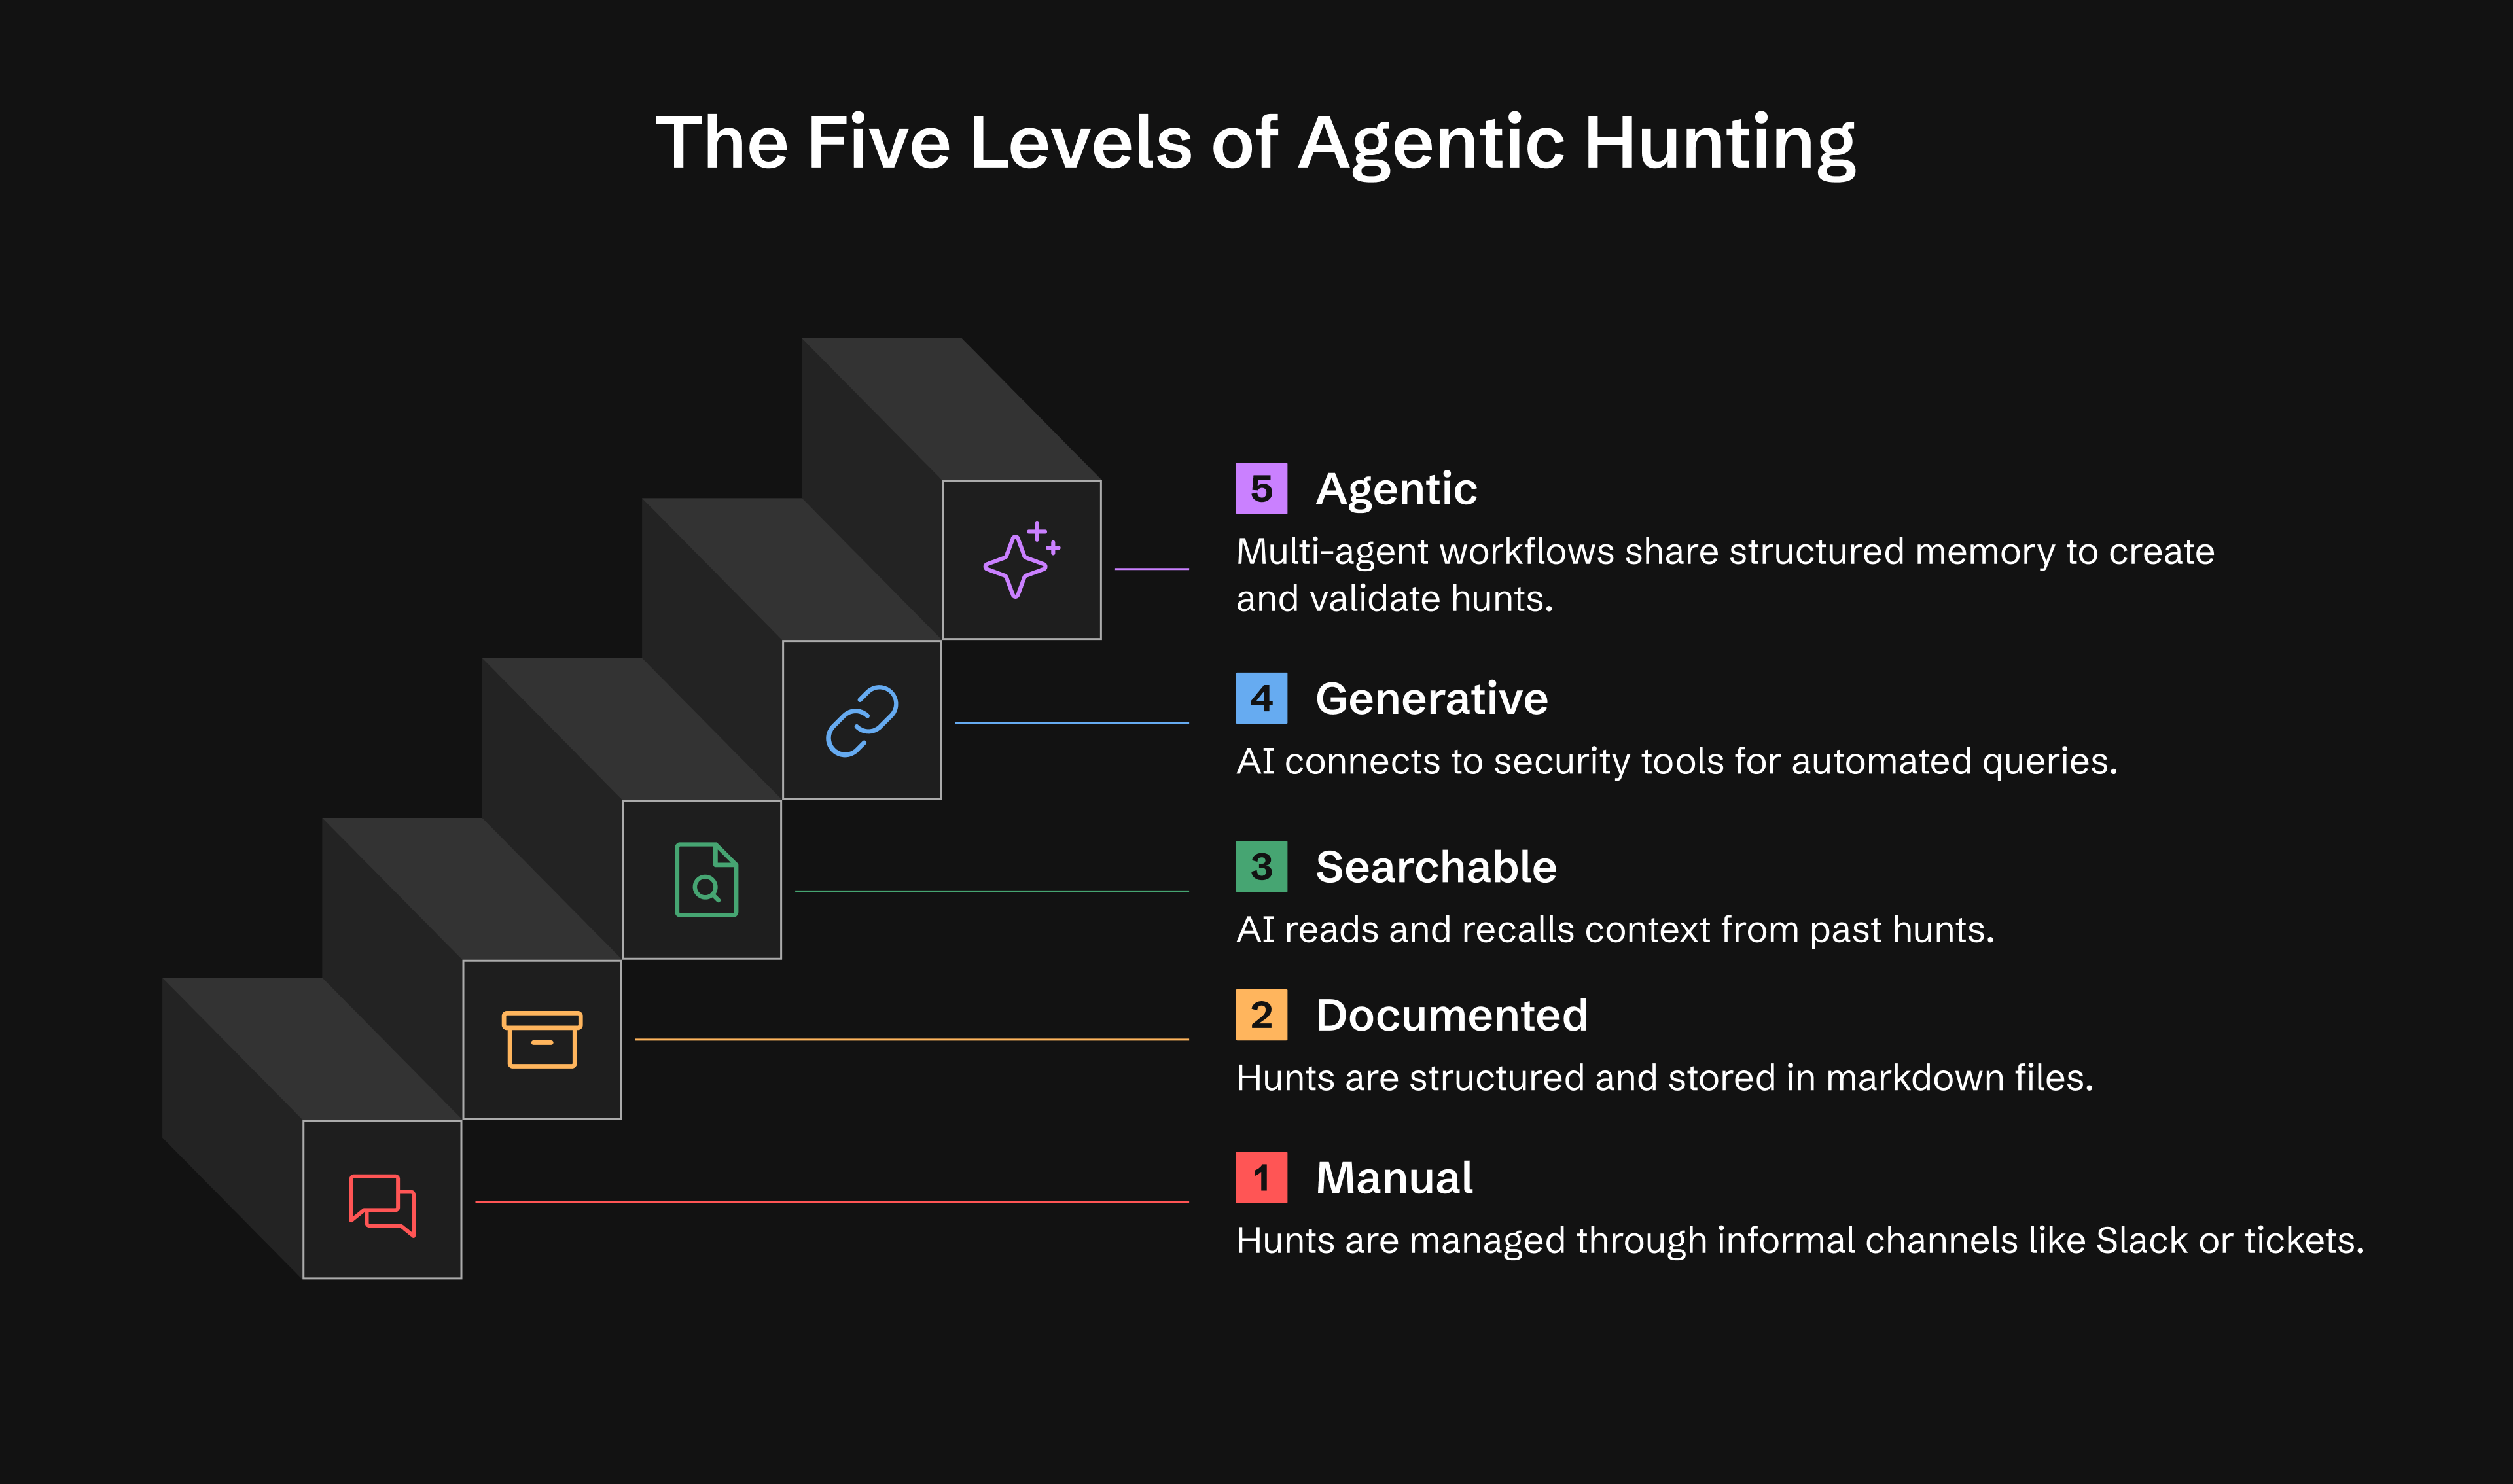
| Level | Capability | What You Get |
|-------|-----------|--------------|
| **0** | Ad-hoc | Hunts Slack, tickets, या analyst notes में मौजूद होते हैं |
| **1** | Documented | LOCK का उपयोग करके persistent hunt records |
| **2** | Searchable | AI आपके hunts को पढ़ता और याद करता है |
| **3** | Generative | AI MCP tools के माध्यम से queries execute करता है, research करता है |
| **4** | Agentic | Autonomous agents निगरानी और कार्रवाई करते हैं, hypotheses उत्पन्न करते हैं |
**Level 1:** एक दिन के भीतर operational
**Level 2:** एक सप्ताह के भीतर operational
**Level 3:** 2-4 सप्ताह (वैकल्पिक)
**Level 4:** 1-3 महीने (वैकल्पिक)
**और पढ़ें:** [docs/maturity-model.md](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/docs/maturity-model.md)
## 🚀 Quick Start
### Option 1: PyPI से Install करें (अनुशंसित)
```bash
# Install ATHF
pip install agentic-threat-hunting-framework
# Initialize your hunt program
athf init
# NEW: Conduct research before hunting (5-skill methodology)
athf research new --topic "LSASS dumping" --technique T1003.001
# Create your first hunt (link to research)
athf hunt new --technique T1003.001 --title "LSASS Credential Dumping" --research R-0001
```
### विकल्प 2: स्रोत से इंस्टॉल करें (डेवलपमेंट)
```bash
# Clone and install from source
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework
pip install -e .
# Initialize and start hunting
athf init
athf hunt new --technique T1003.001
```
### विकल्प 3: शुद्ध Markdown (कोई इंस्टॉलेशन नहीं)
```bash
# Clone the repository
git clone https://github.com/Nebulock-Inc/agentic-threat-hunting-framework
cd agentic-threat-hunting-framework
# Copy a template and start documenting
mkdir -p hunts
cp athf/data/templates/HUNT_LOCK.md hunts/H-0001.md
# Customize AGENTS.md with your environment
# Add your SIEM, EDR, and data sources
```
**अपना AI सहायक चुनें:** Claude Code, GitHub Copilot, या Cursor - कोई भी उपकरण जो आपकी रिपॉज़िटरी फ़ाइलों को पढ़ सके।
**पूरी गाइड:** [docs/getting-started.md](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/docs/getting-started.md)
## 🔧 CLI कमांड्स
ATHF में आपकी hunts को प्रबंधित करने के लिए एक पूर्ण-सुविधा वाला CLI शामिल है। यहाँ एक त्वरित संदर्भ दिया गया है:
### वर्कस्पेस प्रारंभ करें
```bash
athf init # Interactive setup
athf init --non-interactive # Use defaults
```
### अनुसंधान और परिकल्पना निर्माण (v0.3.0 में नया)
```bash
# Conduct thorough pre-hunt research (15-20 min)
athf research new --topic "LSASS dumping" --technique T1003.001
# Quick research for urgent hunts (5 min)
athf research new --topic "Pass-the-Hash" --depth basic
# Generate AI-powered hypothesis from threat intel
athf agent run hypothesis-generator --threat-intel "APT29 targeting SaaS"
# List research and agents
athf research list
athf agent list
```
### Hunts बनाएँ
```bash
athf hunt new # Interactive mode
athf hunt new \
--technique T1003.001 \
--title "LSASS Dumping Detection" \
--platform windows \
--hunt-type baseline \
--research R-0001 # Link to research document
# --hunt-type: hypothesis (default) | baseline | model-assisted
```
### सूची और खोज
```bash
athf hunt list # Show all hunts
athf hunt list --status completed # Filter by status
athf hunt list --directory test # Filter by environment (test/production)
athf hunt list --hunt-type baseline # Filter by hunt category
athf hunt list --output json # JSON output
athf hunt search "kerberoasting" # Full-text search
athf hunt search "credential" --directory production # Search with directory filter
athf research search "credential" # Search research docs
```
### सत्यापित करें और आँकड़े
```bash
athf hunt validate # Validate all hunts
athf hunt validate H-0001 # Validate specific hunt
athf hunt stats # Show statistics (incl. hunts by type)
athf hunt stats --by hunt_type --status completed --output json # Category breakdown
athf hunt coverage # MITRE ATT&CK coverage
athf research stats # Research metrics
```
Detection quality को GATES **skill** द्वारा स्कोर किया जाता है, जिसे आपका assistant invoke करता है —
यह `athf` CLI का हिस्सा नहीं है, इसलिए यह ऊपर दिए गए shell block में नहीं आता:
```text
/gates --hunt H-0001
```
### ATT&CK डेटा प्रबंधन (v0.11.0 में नया)
```bash
# Install STIX support (optional)
pip install 'agentic-threat-hunting-framework[attack]'
# Download live ATT&CK data (835+ techniques with full metadata)
athf attack update
# Check provider status
athf attack status
# Look up technique metadata
athf attack lookup T1003.001
# List techniques for a tactic
athf attack techniques credential-access
```
`mitreattack-python` के बिना, ATHF एक हार्डकोडेड v14 फ़ॉलबैक (14 रणनीतियाँ, अनुमानित गणनाएँ) का उपयोग करता है। इसके साथ, आपको पूर्ण तकनीक मेटाडेटा मिलता है: प्लेटफ़ॉर्म, डेटा स्रोत, उप-तकनीकें, और सटीक गणनाएँ।
### MCP सर्वर (v0.11.0 में नया)
```bash
# Install MCP dependencies
pip install 'agentic-threat-hunting-framework[mcp]'
# Start MCP server (for Claude Code, Copilot, Cursor, etc.)
athf mcp serve --workspace /path/to/hunts
```
`~/.claude/mcp-servers.json` में कॉन्फ़िगर करें:
```json
{
"athf": {
"command": "athf-mcp",
"env": { "ATHF_WORKSPACE": "/path/to/your/hunts" }
}
}
```
स्टैंडअलोन `athf-mcp` एंट्री पॉइंट cwd या `ATHF_WORKSPACE` env var से आपके वर्कस्पेस को स्वतः पहचान लेता है। स्पष्ट पथों के लिए `athf mcp serve --workspace /path` का उपयोग करें।
> **सुरक्षा नोट:** `sse` और `streamable-http` ट्रांसपोर्ट `127.0.0.1` पर बाइंड होते हैं और **अप्रमाणित** हैं। प्रत्येक टूल आपके पूरे वर्कस्पेस को पढ़ता है और कुछ आपके खर्चे पर LLM एजेंट्स को आमंत्रित करते हैं। रूटेबल इंटरफ़ेस पर बाइंड करने के लिए ही `--host` पास करें, और ऐसा करते समय सामने एक प्रमाणीकरण प्रॉक्सी लगाएं। डिफ़ॉल्ट `stdio` ट्रांसपोर्ट कोई सॉकेट नहीं खोलता।
17 टूल्स को उजागर करता है: हंट प्रबंधन, सिमेंटिक सर्च, ATT&CK कवरेज, रिसर्च, इन्वेस्टिगेशन, और AI-संचालित हाइपोथिसिस जनरेशन — सभी आपके AI कोडिंग असिस्टेंट से सीधे सुलभ।
**पूर्ण दस्तावेज़ीकरण:** [CLI Reference](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/docs/CLI_REFERENCE.md)
## 📺 इसे क्रियान्वित होते देखें
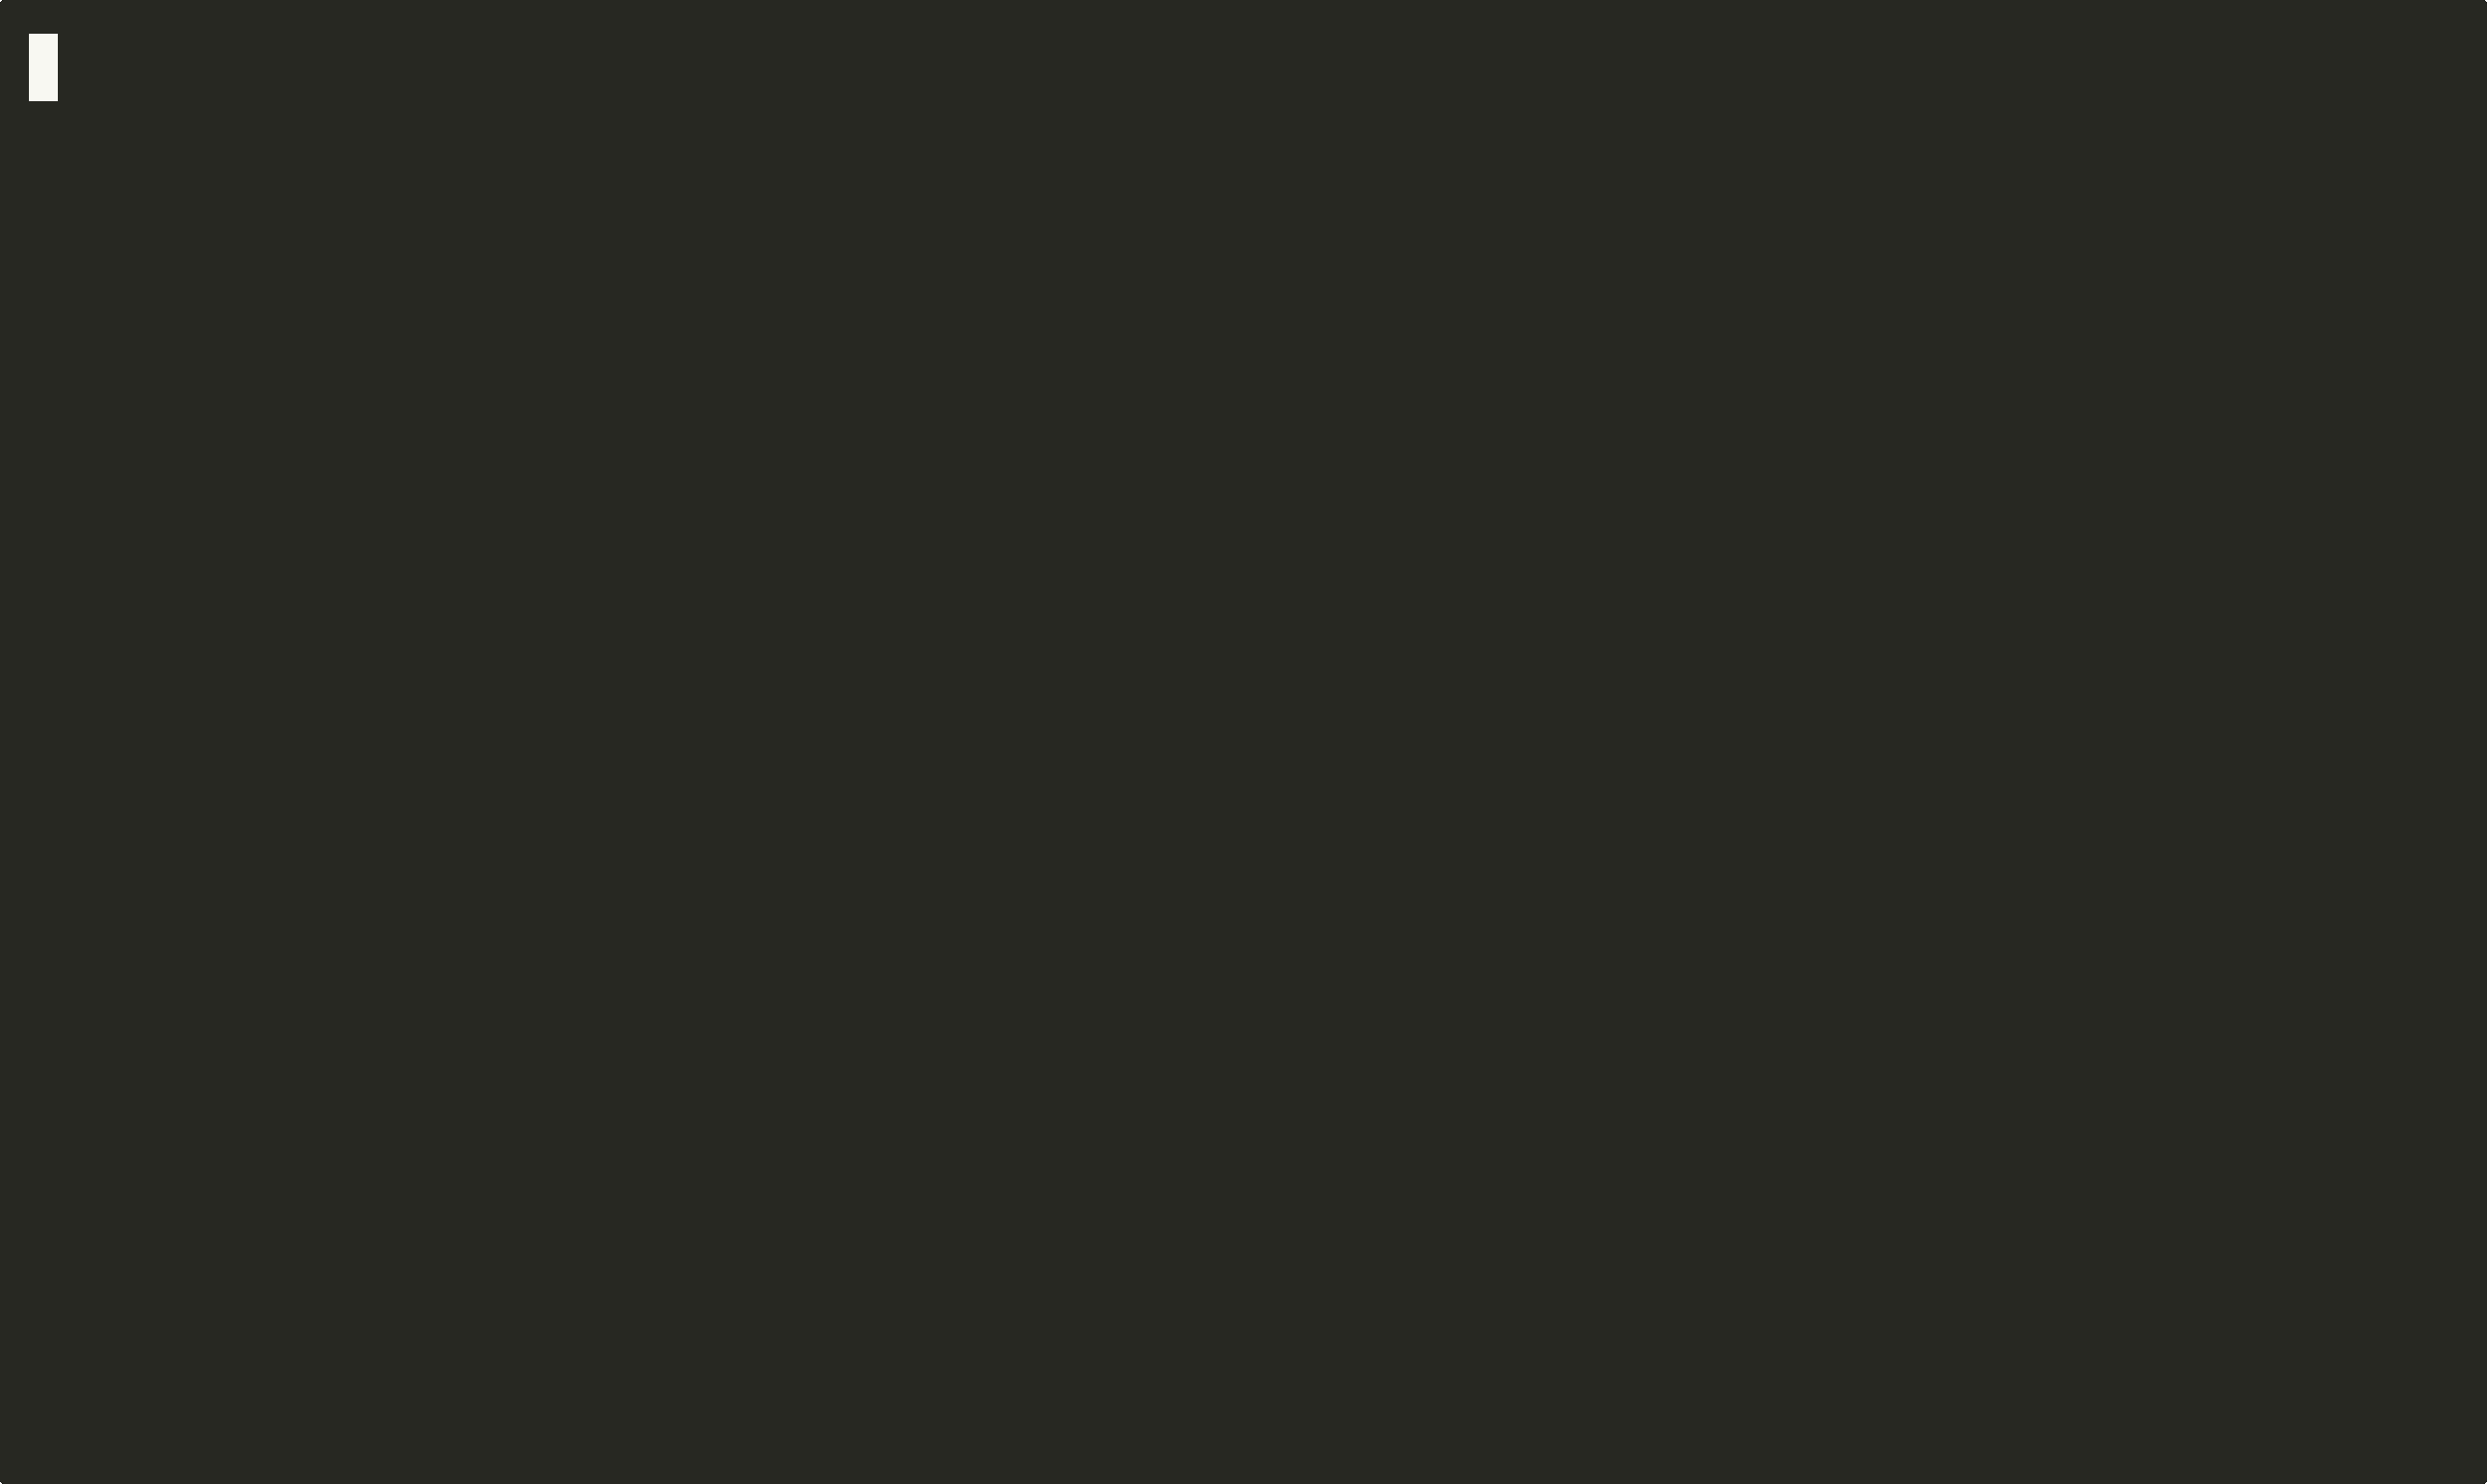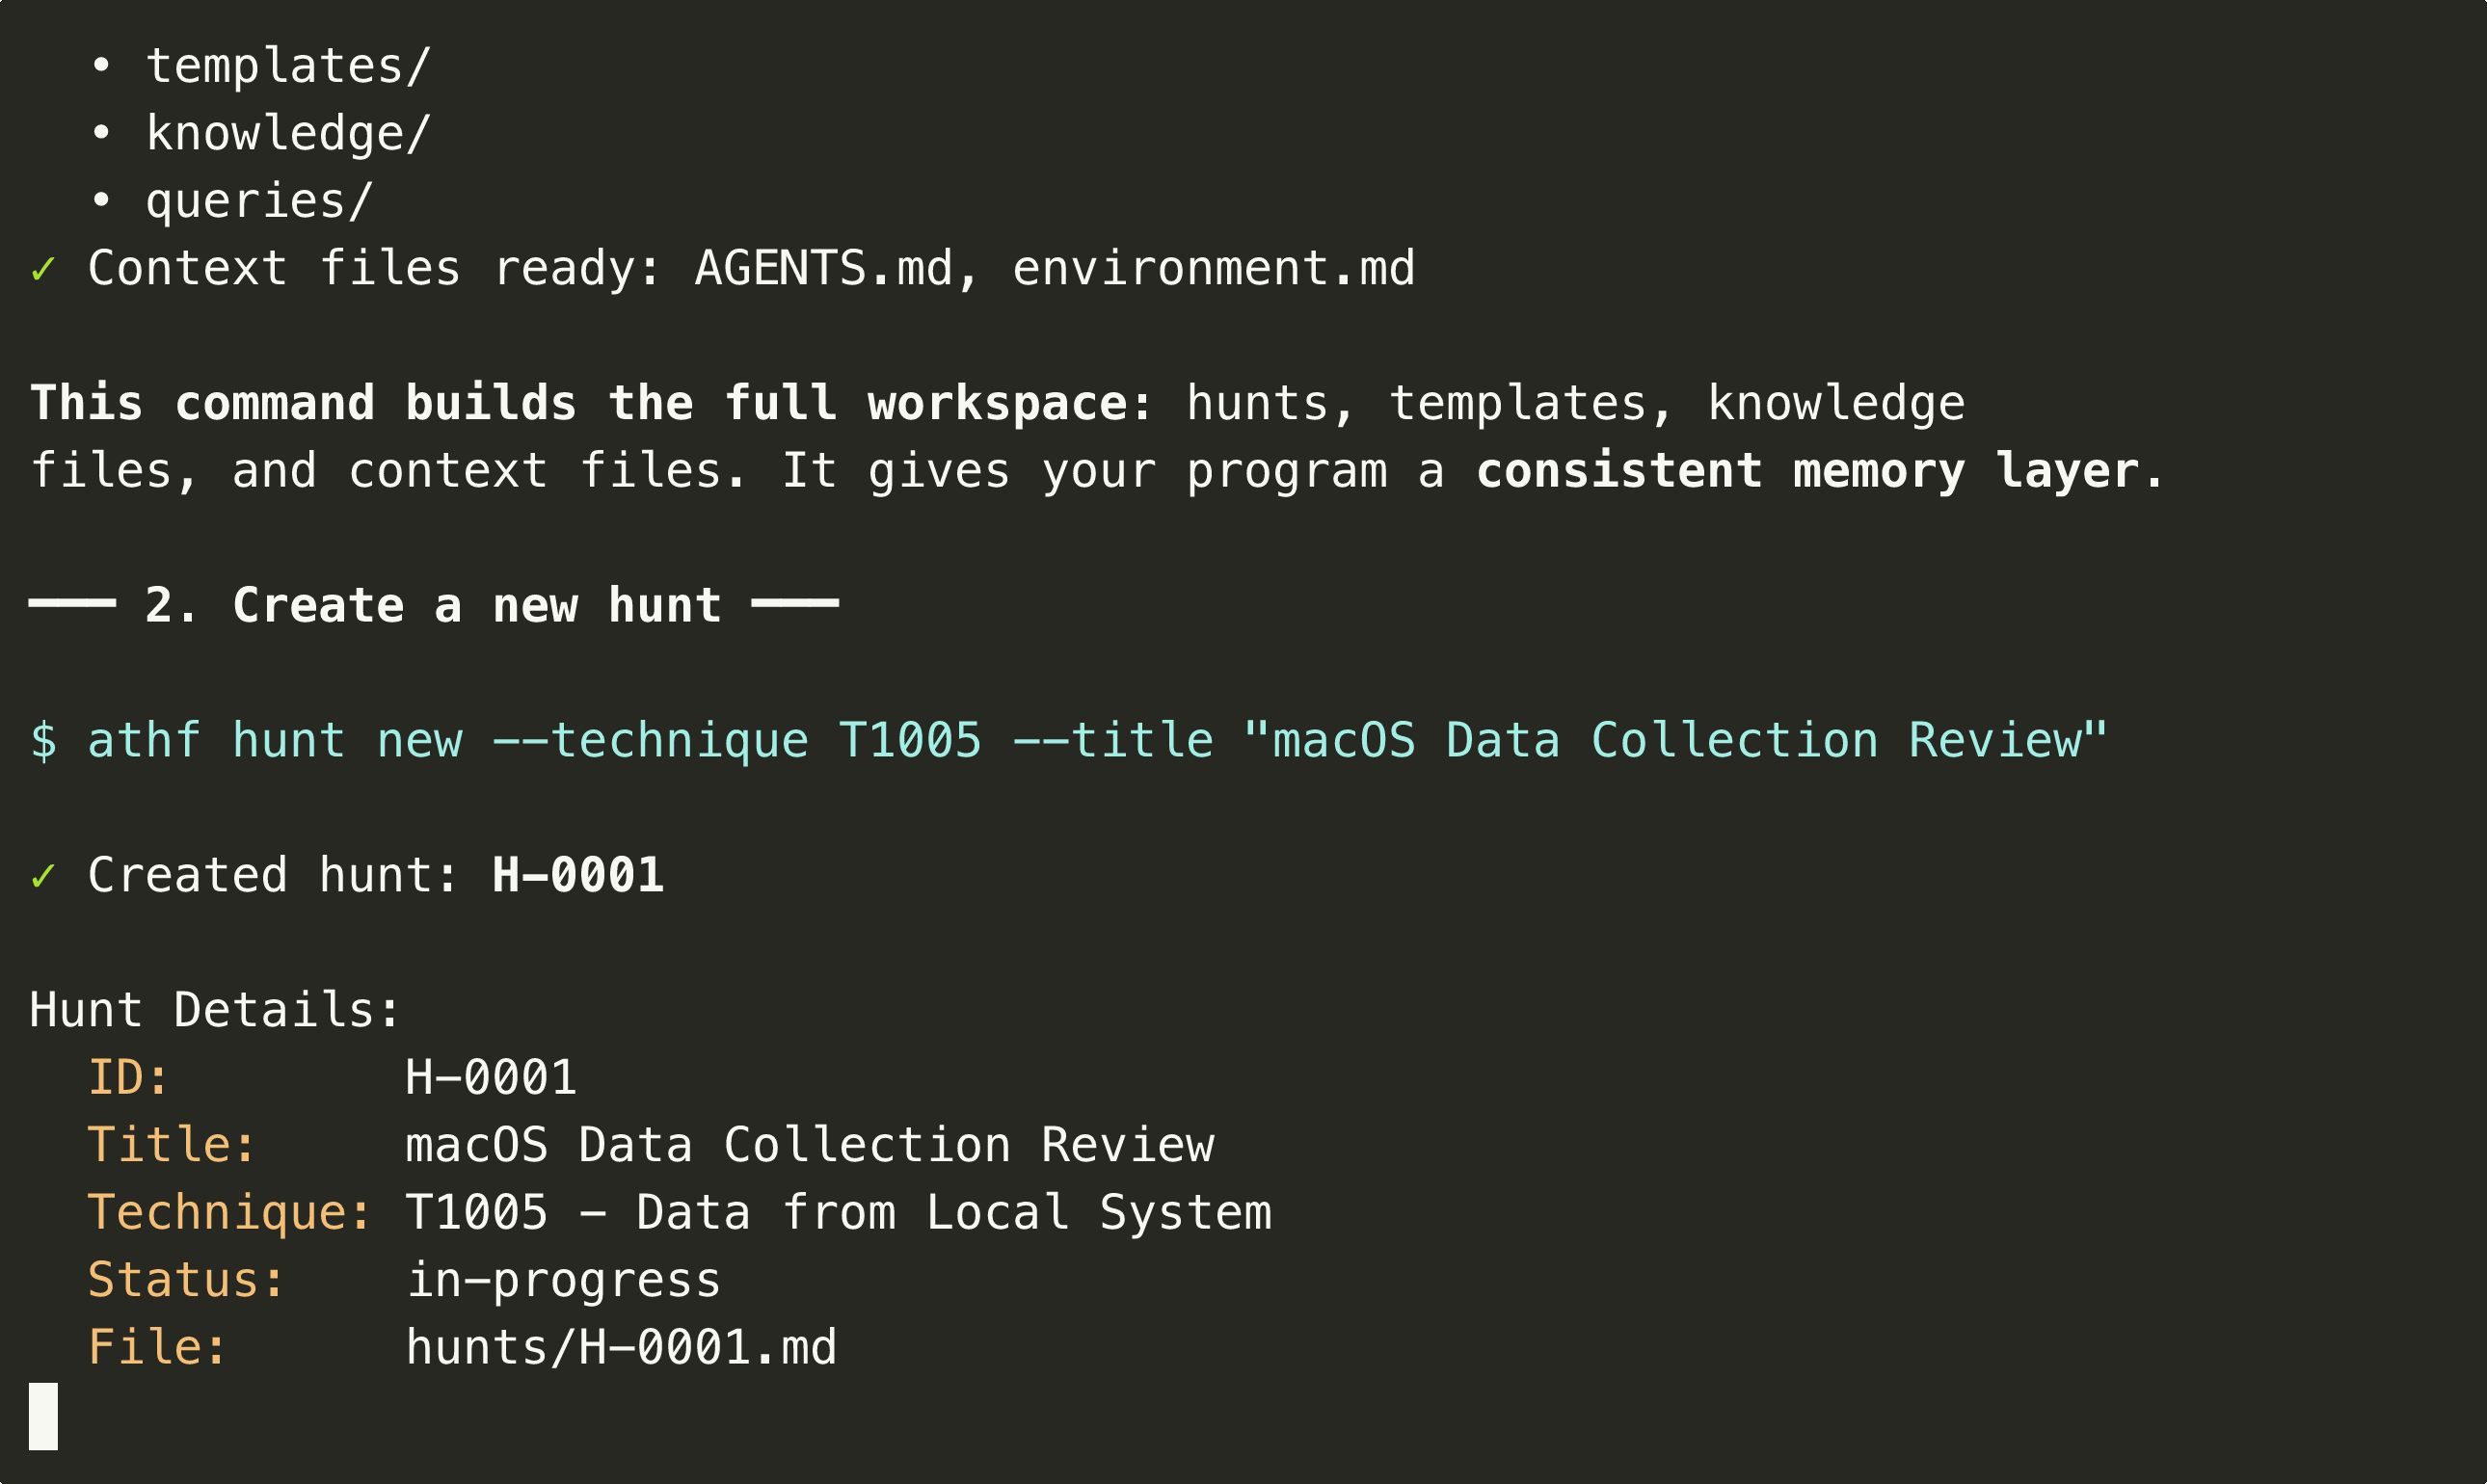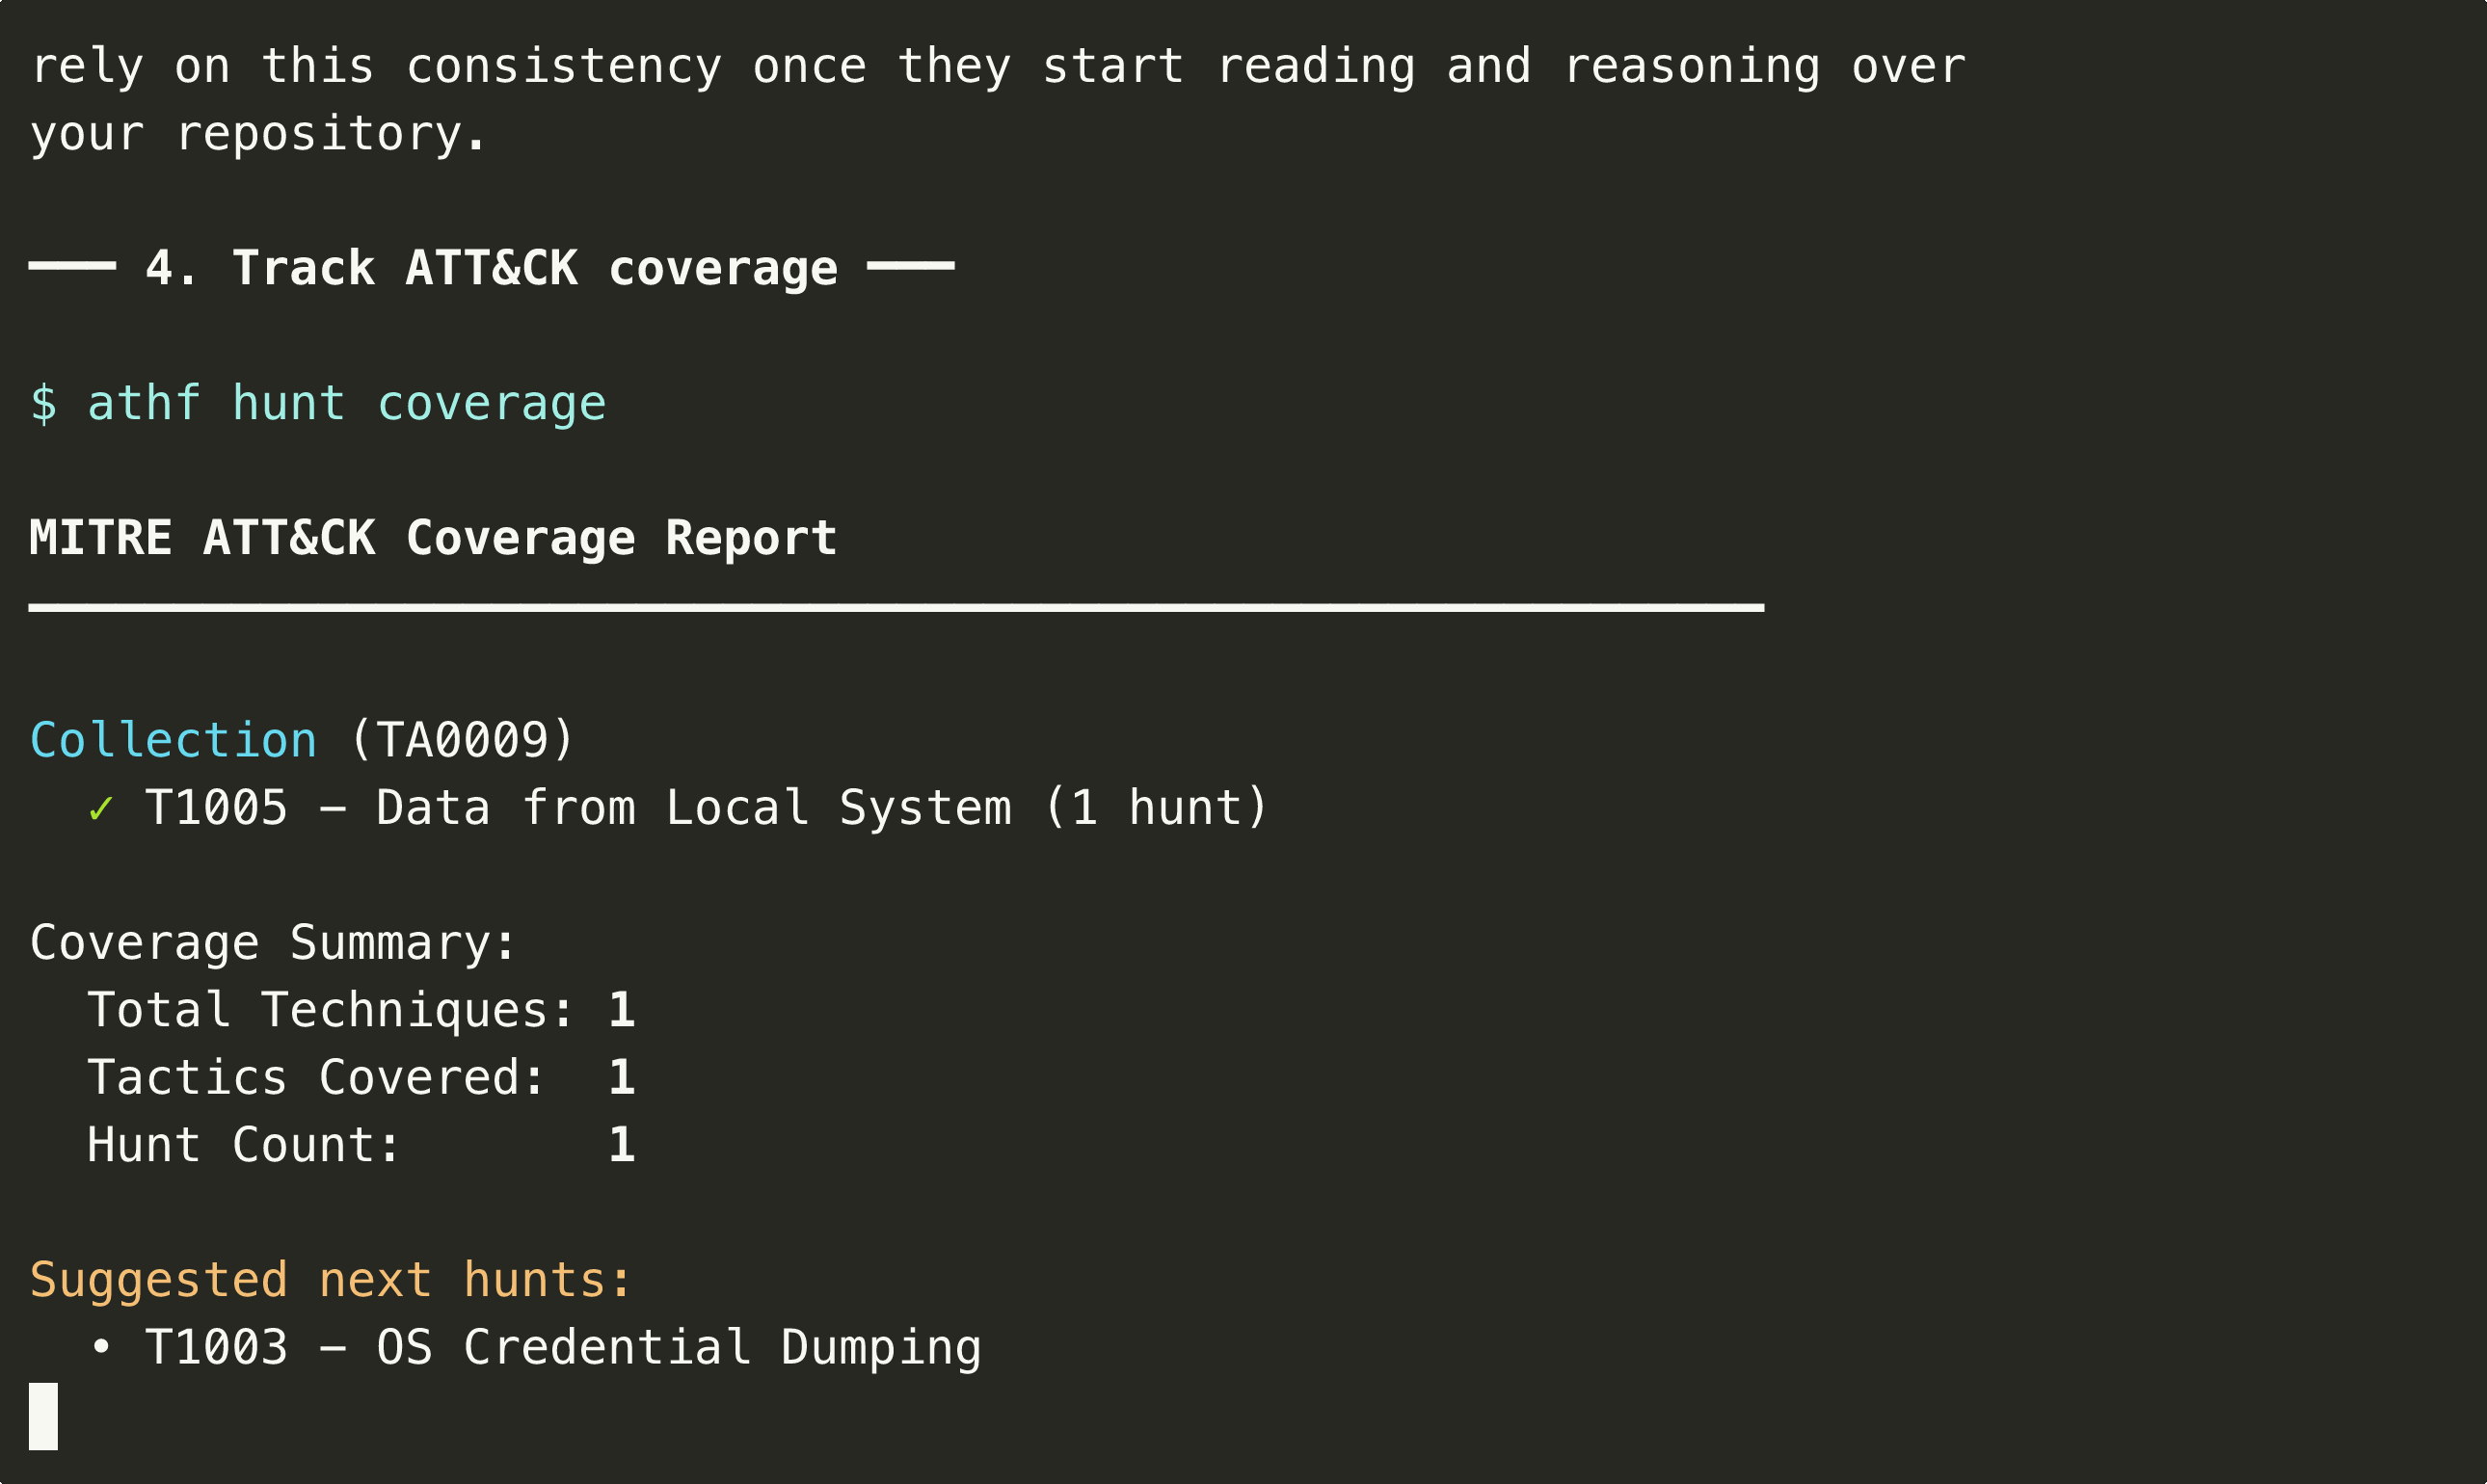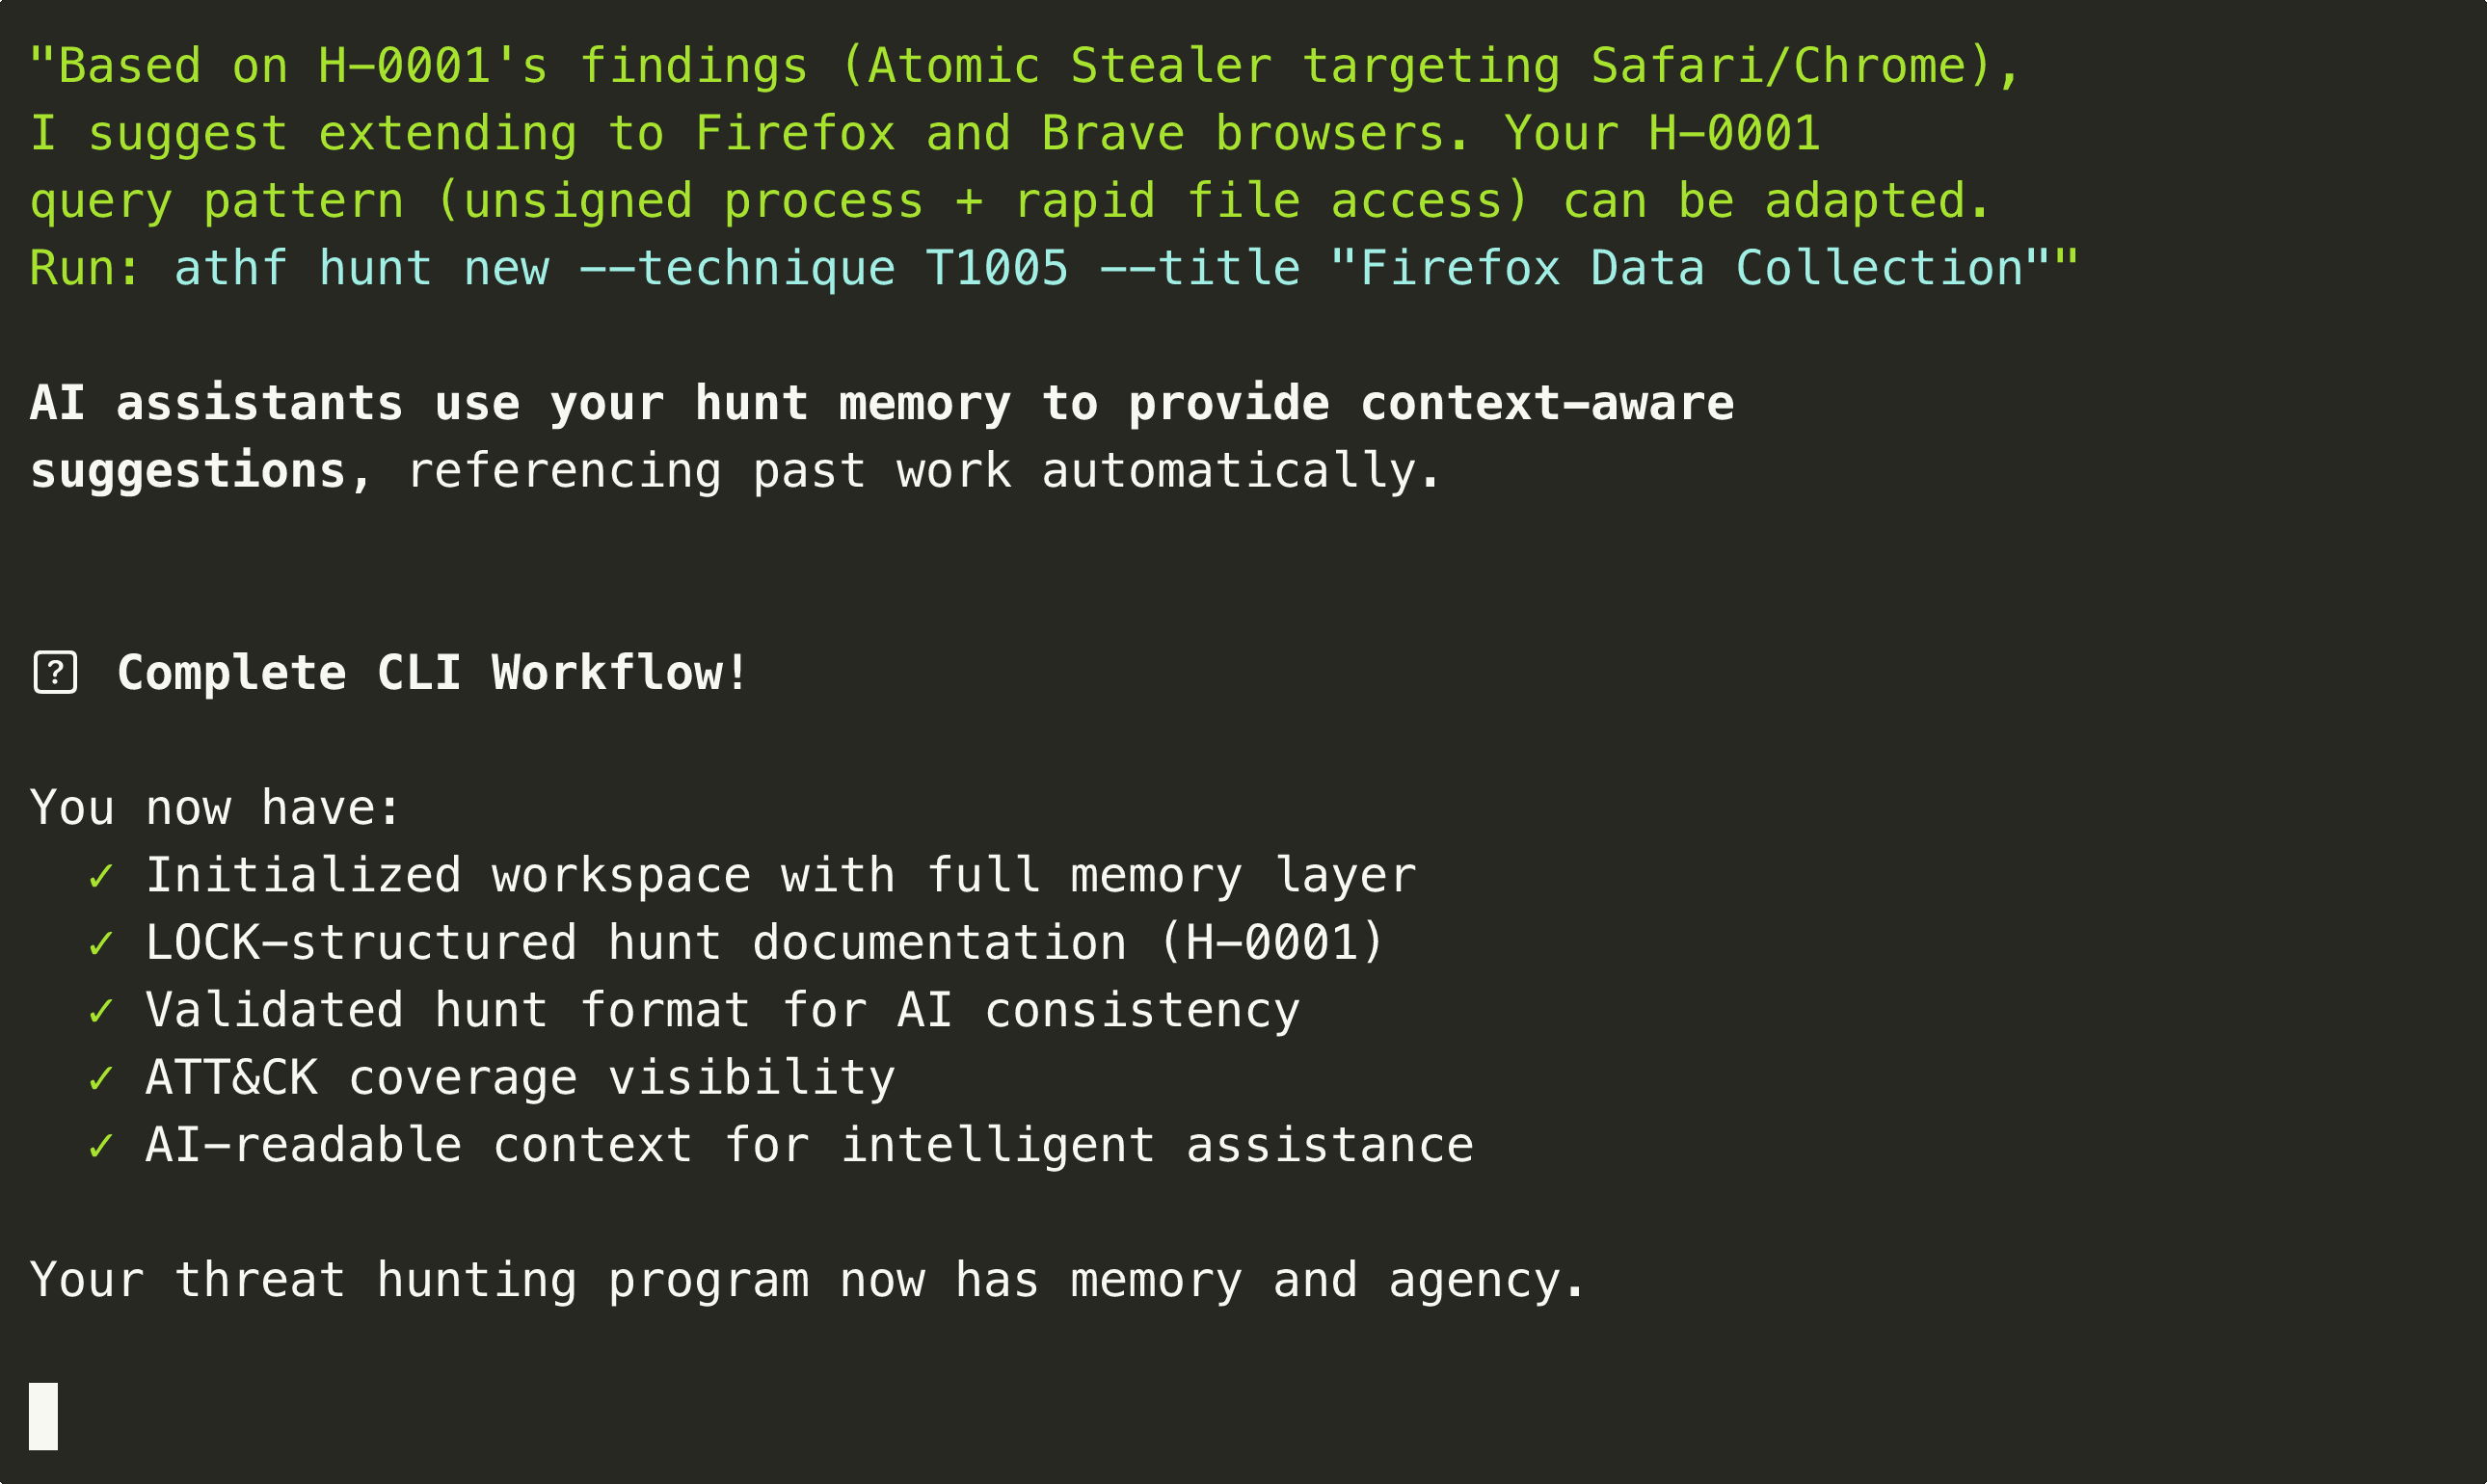
ATHF को क्रियान्वित होते देखें: एक वर्कस्पेस इनिशियलाइज़ करें, हंट्स बनाएं, और 60 सेकंड से कम समय में अपने थ्रेट हंटिंग कैटलॉग का अन्वेषण करें।
**[उदाहरण हंट्स देखें →](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/SHOWCASE.md)**
## इंस्टॉलेशन
इंस्टॉलेशन विकल्पों (PyPI, सोर्स, या प्योर मार्कडाउन) के लिए ऊपर [Quick Start](#-quick-start) अनुभाग देखें।
**पूर्वापेक्षाएँ:**
- Python 3.11 या उच्चतर (CLI विकल्प के लिए)
- आपका पसंदीदा AI कोड असिस्टेंट
## दस्तावेज़ीकरण
### मुख्य अवधारणाएँ
- [ATHF क्यों मौजूद है](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/docs/why-athf.md) - समस्या और समाधान
- [LOCK पैटर्न](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/docs/lock-pattern.md) - सभी हंट्स के लिए संरचना
- [मैच्योरिटी मॉडल](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/docs/maturity-model.md) - पाँच स्तरों की व्याख्या
- [शुरुआत करना](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/docs/getting-started.md) - चरण-दर-चरण ऑनबोर्डिंग
### स्तर-विशिष्ट गाइड
- [स्तर 1: प्रलेखित हंट्स](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/docs/maturity-model.md#level-1-documented-hunts)
- [स्तर 2: खोजने योग्य मेमोरी](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/docs/maturity-model.md#level-2-searchable-memory)
- [स्तर 3: जनरेटिव क्षमताएँ](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/docs/level4-agentic-workflows.md)
- [स्तर 4: एजेंटिक वर्कफ़्लो](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/docs/level4-agentic-workflows.md)
### एकीकरण और अनुकूलन
- [इंस्टॉलेशन और विकास](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/docs/INSTALL.md) - सेटअप, फोर्क अनुकूलन, परीक्षण
- [GATES विधि](https://github.com/nebulock-inc/agentic-threat-hunting-framework/blob/main/.claude/skills/gates/README.md) - डिटेक्शन वैलिडेशन स्किल (LOCK → ADEF को जोड़ती है)
- [MCP कैटलॉग](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/integrations/MCP_CATALOG.md) - उपलब्ध टूल एकीकरण
- [क्विकस्टार्ट गाइड](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/tree/main/integrations/quickstart/) - विशिष्ट टूल्स के लिए सेटअप
- [ATHF का उपयोग](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/USING_ATHF.md) - अपनाना और अनुकूलन
## 🎖️ विशेष हंट्स
### H-0001: macOS सूचना चोर का पता लगाना
AppleScript के माध्यम से Safari कुकीज़ एकत्र करते हुए Atomic Stealer का पता लगाया गया।
**परिणाम:** 1 ट्रू पॉज़िटिव, एक्सफ़िल्ट्रेशन से पहले होस्ट को आइसोलेट किया गया।
**मुख्य अंतर्दृष्टि:** व्यवहार-आधारित डिटेक्शन ने सिग्नेचर-आधारित दृष्टिकोणों से बेहतर प्रदर्शन किया। प्रोसेस सिग्नेचर वैलिडेशन ने डेटा संग्रह का प्रयास करने वाले अनसाइन्ड मैलवेयर की पहचान की।
[पूरा हंट देखें →](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/hunts/H-0001.md) | [और उदाहरण देखें →](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/blob/main/SHOWCASE.md)
## यह क्यों मायने रखता है
आप सोच सकते हैं कि यह [PEAK](https://www.splunk.com/en_us/blog/security/peak-threat-hunting-framework.html) जैसे फ्रेमवर्क के साथ कैसे इंटरैक्ट करता है। PEAK आपको हंट कैसे करें इसके लिए एक ठोस विधि देता है। ATHF उस नींव पर निर्माण करता है और आपको संरचना, मेमोरी, और निरंतरता प्रदान करता है। PEAK काम का मार्गदर्शन करता है। ATHF सुनिश्चित करता है कि आप काम को कैप्चर करें, व्यवस्थित करें, और भविष्य के हंट्स में पुनः उपयोग करें।
एजेंटिक थ्रेट हंटिंग विश्लेषकों को बदलने के बारे में नहीं है। यह ऐसे सिस्टम बनाने के बारे में है जो कर सकें:
- याद रखें कि पहले क्या किया गया है
- पिछली सफलताओं और गलतियों से सीखें
- प्रासंगिक स्मरण के साथ मानव निर्णय का समर्थन करें
जब आपके फ्रेमवर्क में मेमोरी होती है, तो आप टर्नओवर या भूली हुई नोट्स के कारण ज्ञान खोना बंद कर देते हैं। जब आपका AI असिस्टेंट उस मेमोरी को संदर्भित कर सकता है, तो यह एक फोर्स मल्टीप्लायर बन जाता है।
## 💬 समुदाय और अपनाना
- **GitHub Discussions:** [प्रश्न पूछें, हंट्स साझा करें](https://github.com/Nebulock-Inc/agentic-threat-hunting-framework/discussions)
---
[Read more](https://github.com/nebulock-inc/agentic-threat-hunting-framework)
