

mobileAudit v3.2.0
Django एप्लिकेशन जो Android APKs के लिए SAST और मैलवेयर विश्लेषण करता है।
Mobile Audit
Android APK के लिए सुरक्षा विश्लेषण, अपलोड से लेकर कार्रवाई योग्य निष्कर्षों तक।
Mobile Audit एक Django एप्लिकेशन है जो स्थिर एप्लिकेशन सुरक्षा परीक्षण और मैलवेयर निरीक्षण के लिए है। यह APK मेटाडेटा निकालता है, जोखिम भरे कार्यान्वयन पैटर्न का पता लगाता है, निष्कर्षों को गंभीरता के अनुसार व्यवस्थित करता है, और समीक्षा तथा रिपोर्टिंग के लिए एक केंद्रित कार्यक्षेत्र प्रदान करता है।
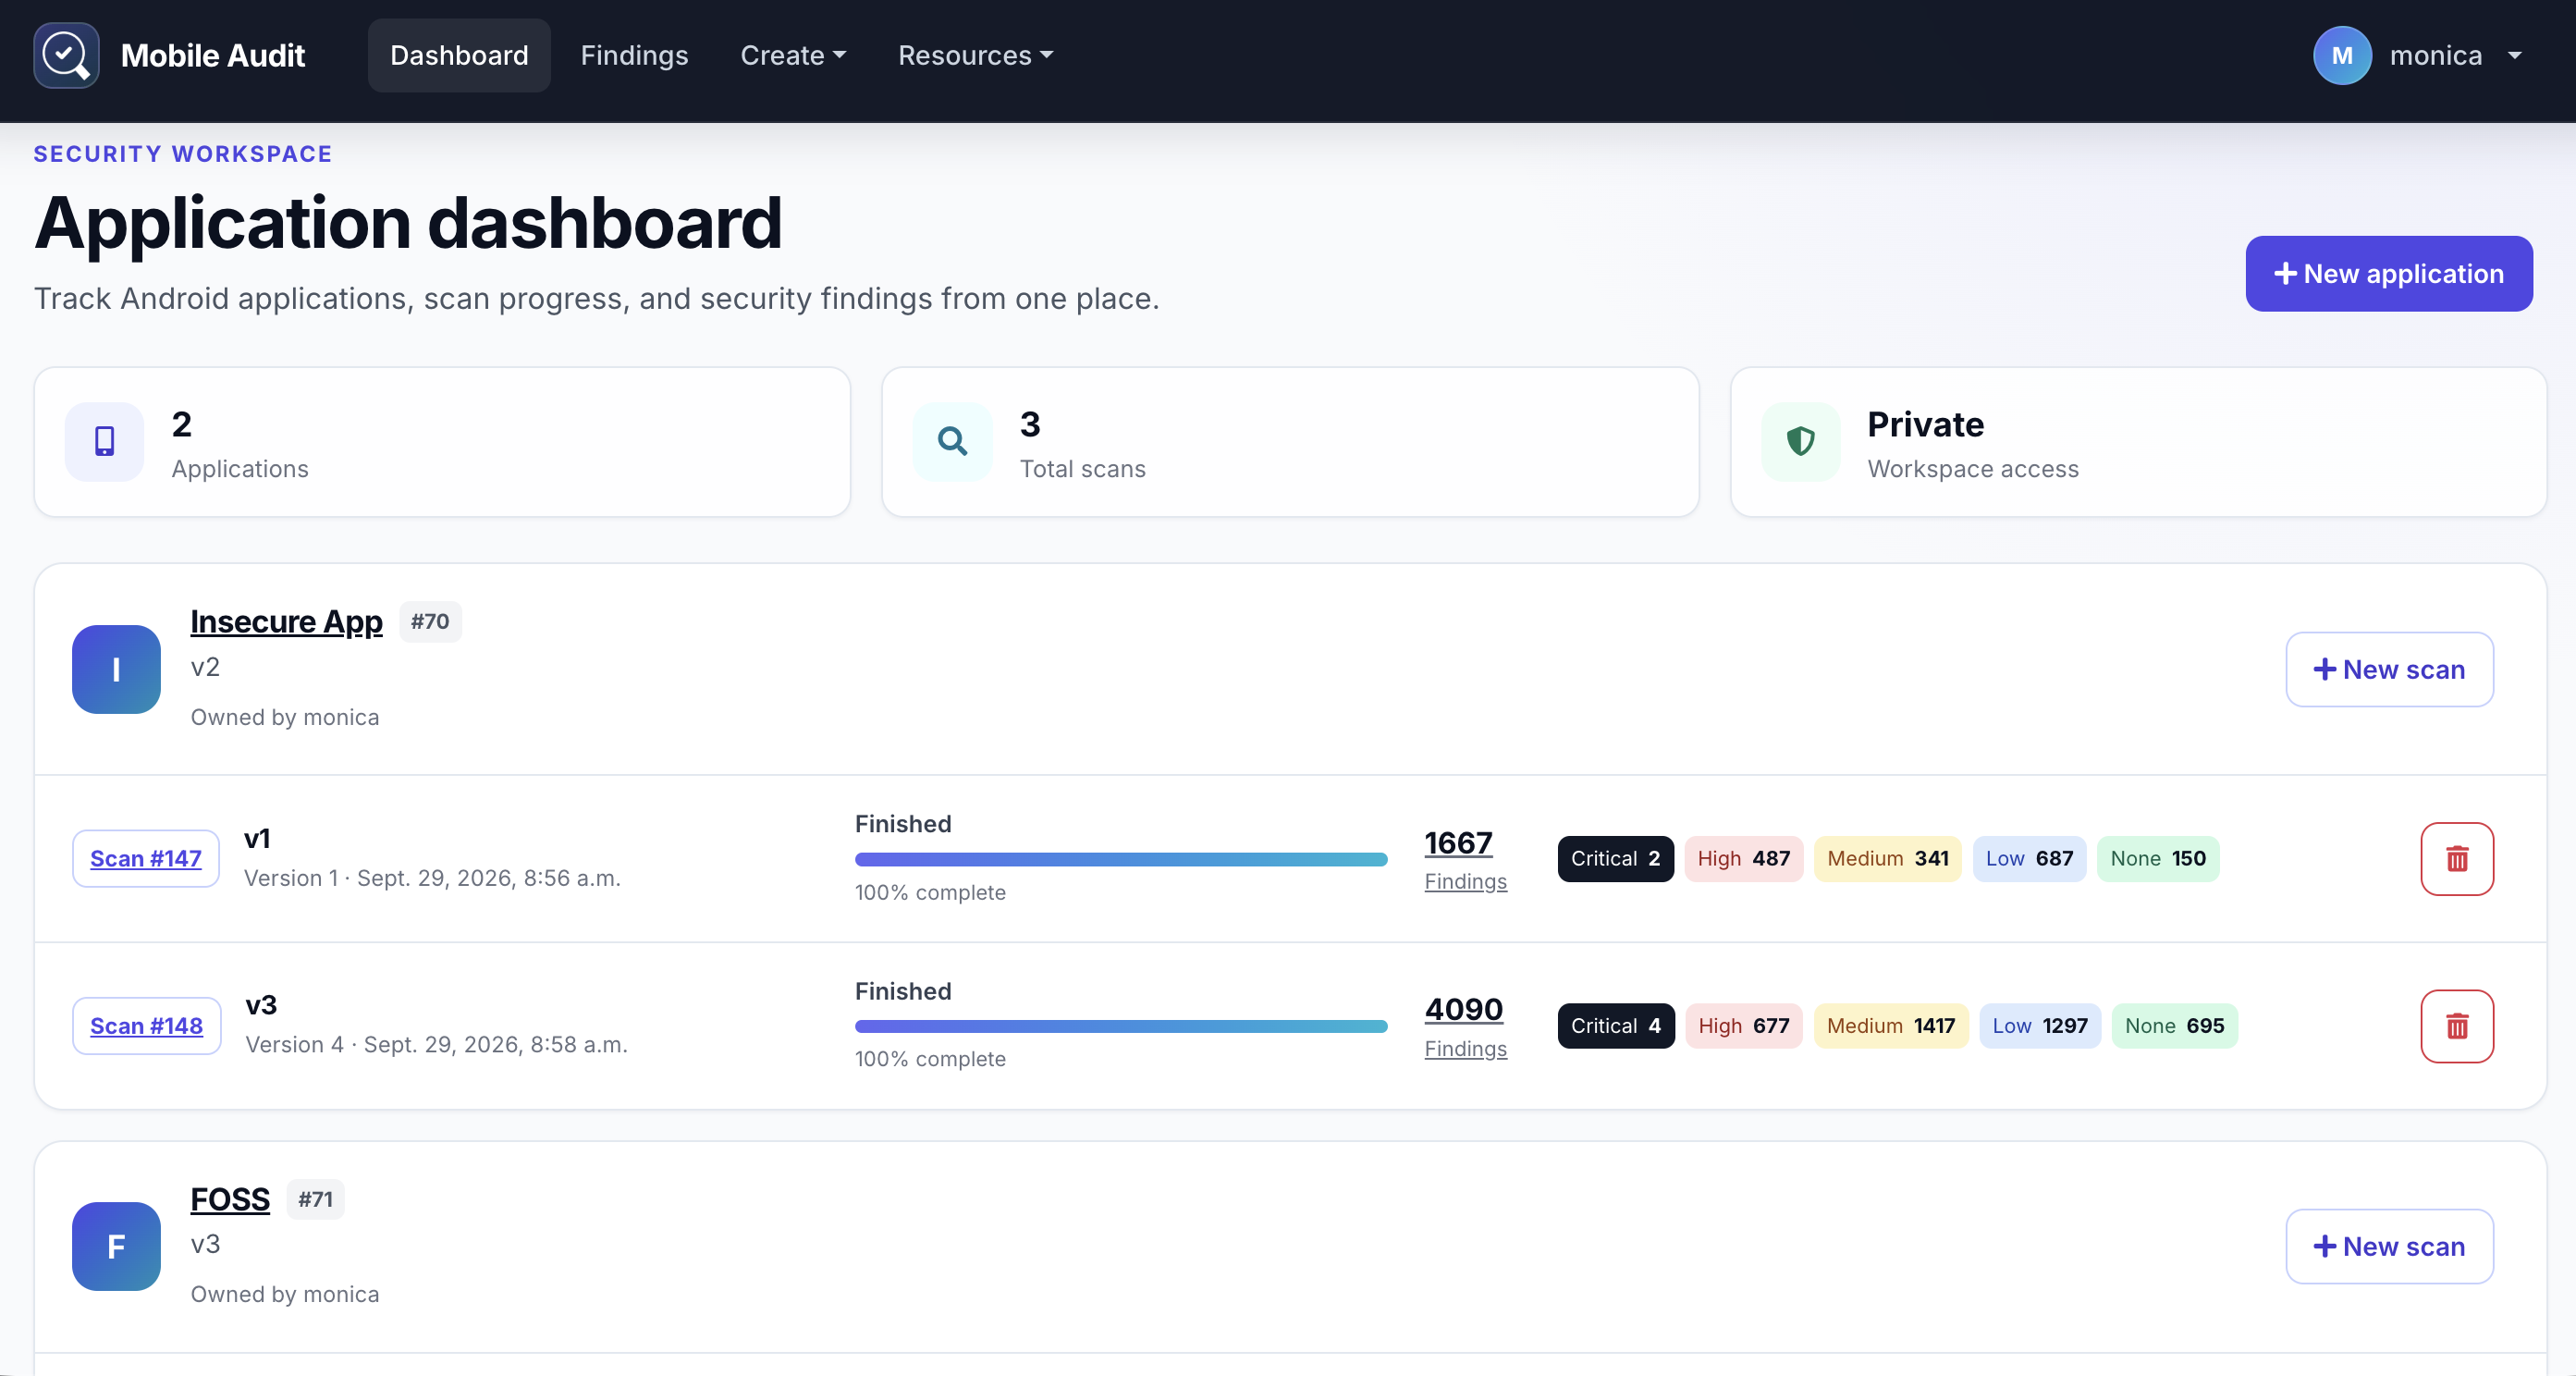
शुरू करें
Docker Compose पूरा स्थानीय स्टैक चलाता है: Django, PostgreSQL, RabbitMQ, Celery, और Nginx।
docker compose build
docker compose up
सेवाएँ तैयार होने पर http://localhost:8888 खोलें।
पृष्ठभूमि में चलाने या स्टैक रोकने के लिए:
docker compose up -d
docker compose down
स्थानीय वातावरण के बाहर Mobile Audit का उपयोग करने से पहले, .env.example में उदाहरण सीक्रेट, डेटाबेस क्रेडेंशियल, और प्रशासक क्रेडेंशियल बदलें।
मुख्य क्षमताएँ
| क्षेत्र | Mobile Audit क्या प्रदान करता है |
|---|---|
| APK निरीक्षण | एप्लिकेशन मेटाडेटा, घटक, अनुमतियाँ, प्रमाणपत्र, स्ट्रिंग्स, डेटाबेस, और फ़ाइलें |
| स्थिर विश्लेषण | CWE और Mobile Top 10 मैपिंग के साथ कॉन्फ़िगर करने योग्य SAST नियम |
| मैलवेयर जाँच | MalwareDB और Maltrail स्रोतों के विरुद्ध डोमेन जाँच |
| निष्कर्ष प्रबंधन | गंभीरता सारांश, विस्तृत साक्ष्य, संपादन, और गलत-सकारात्मक ट्राइएज |
| एकीकरण | वैकल्पिक VirusTotal निरीक्षण और DefectDojo निर्यात |
| रिपोर्टिंग | PDF निर्यात के साथ-साथ टोकन-प्रमाणित REST API |
इंटरफ़ेस का अवलोकन
एप्लिकेशन कार्यक्षेत्र
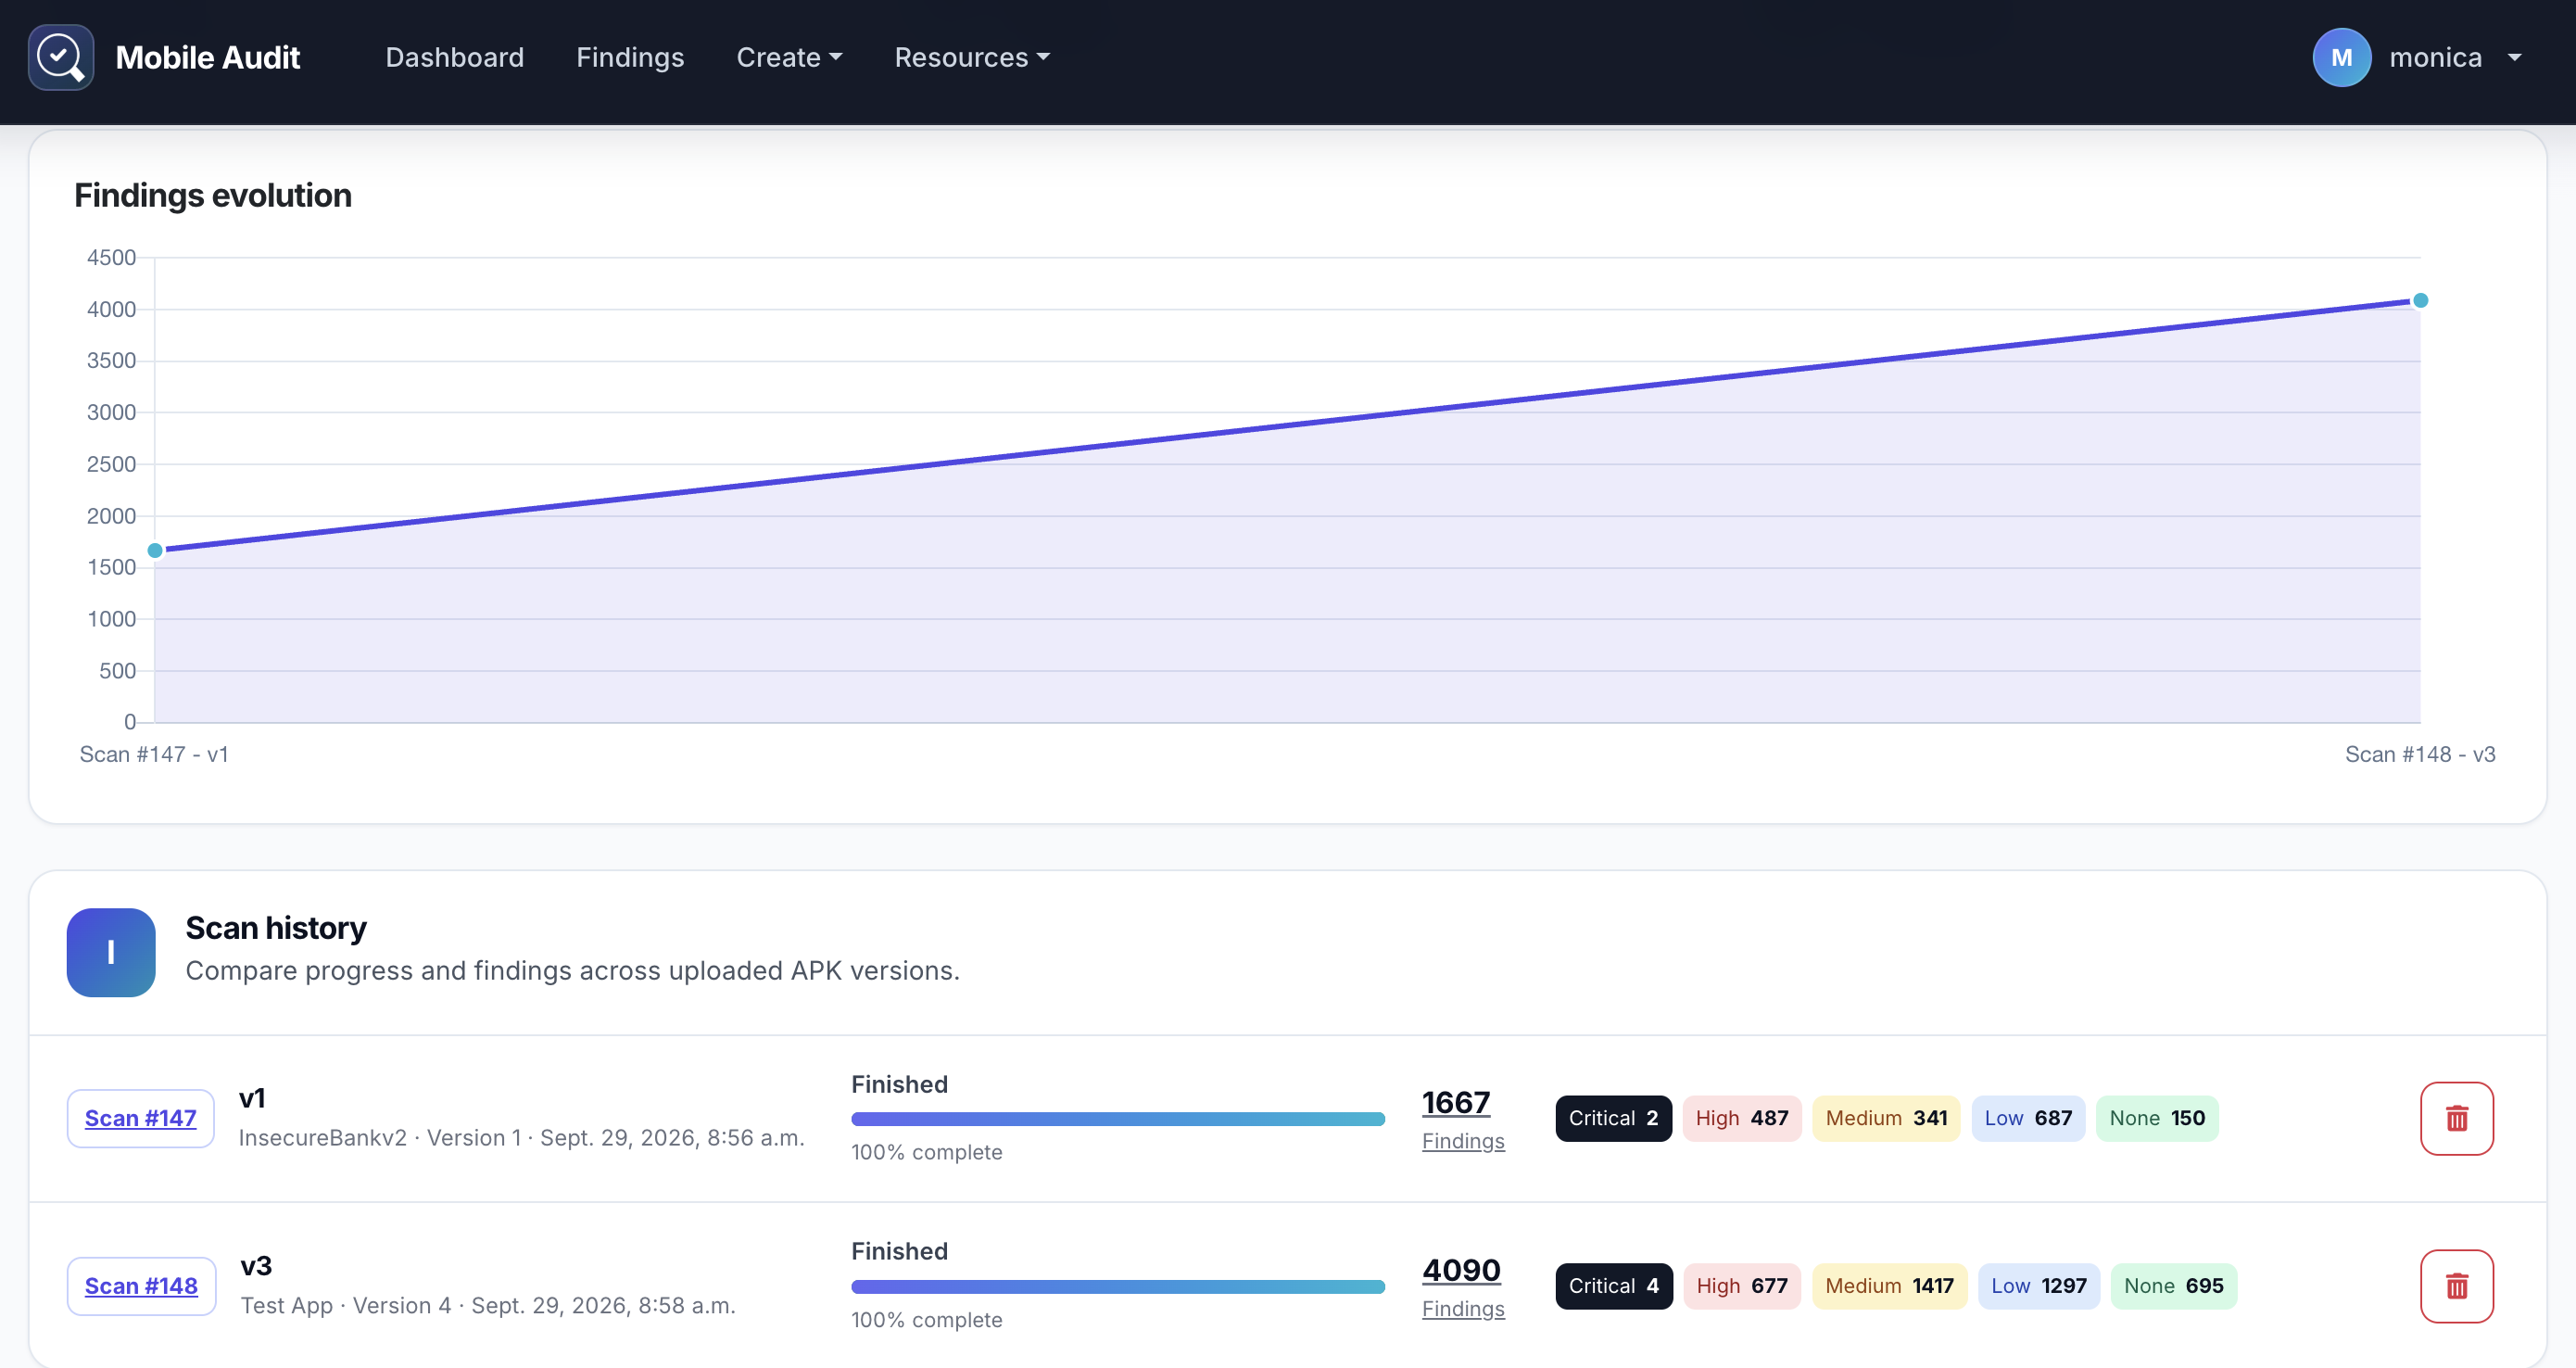
किसी एप्लिकेशन के स्कैन इतिहास की समीक्षा करें और देखें कि APK संस्करणों के बीच उसके निष्कर्षों की संख्या कैसे बदलती है।
स्कैन विश्लेषण
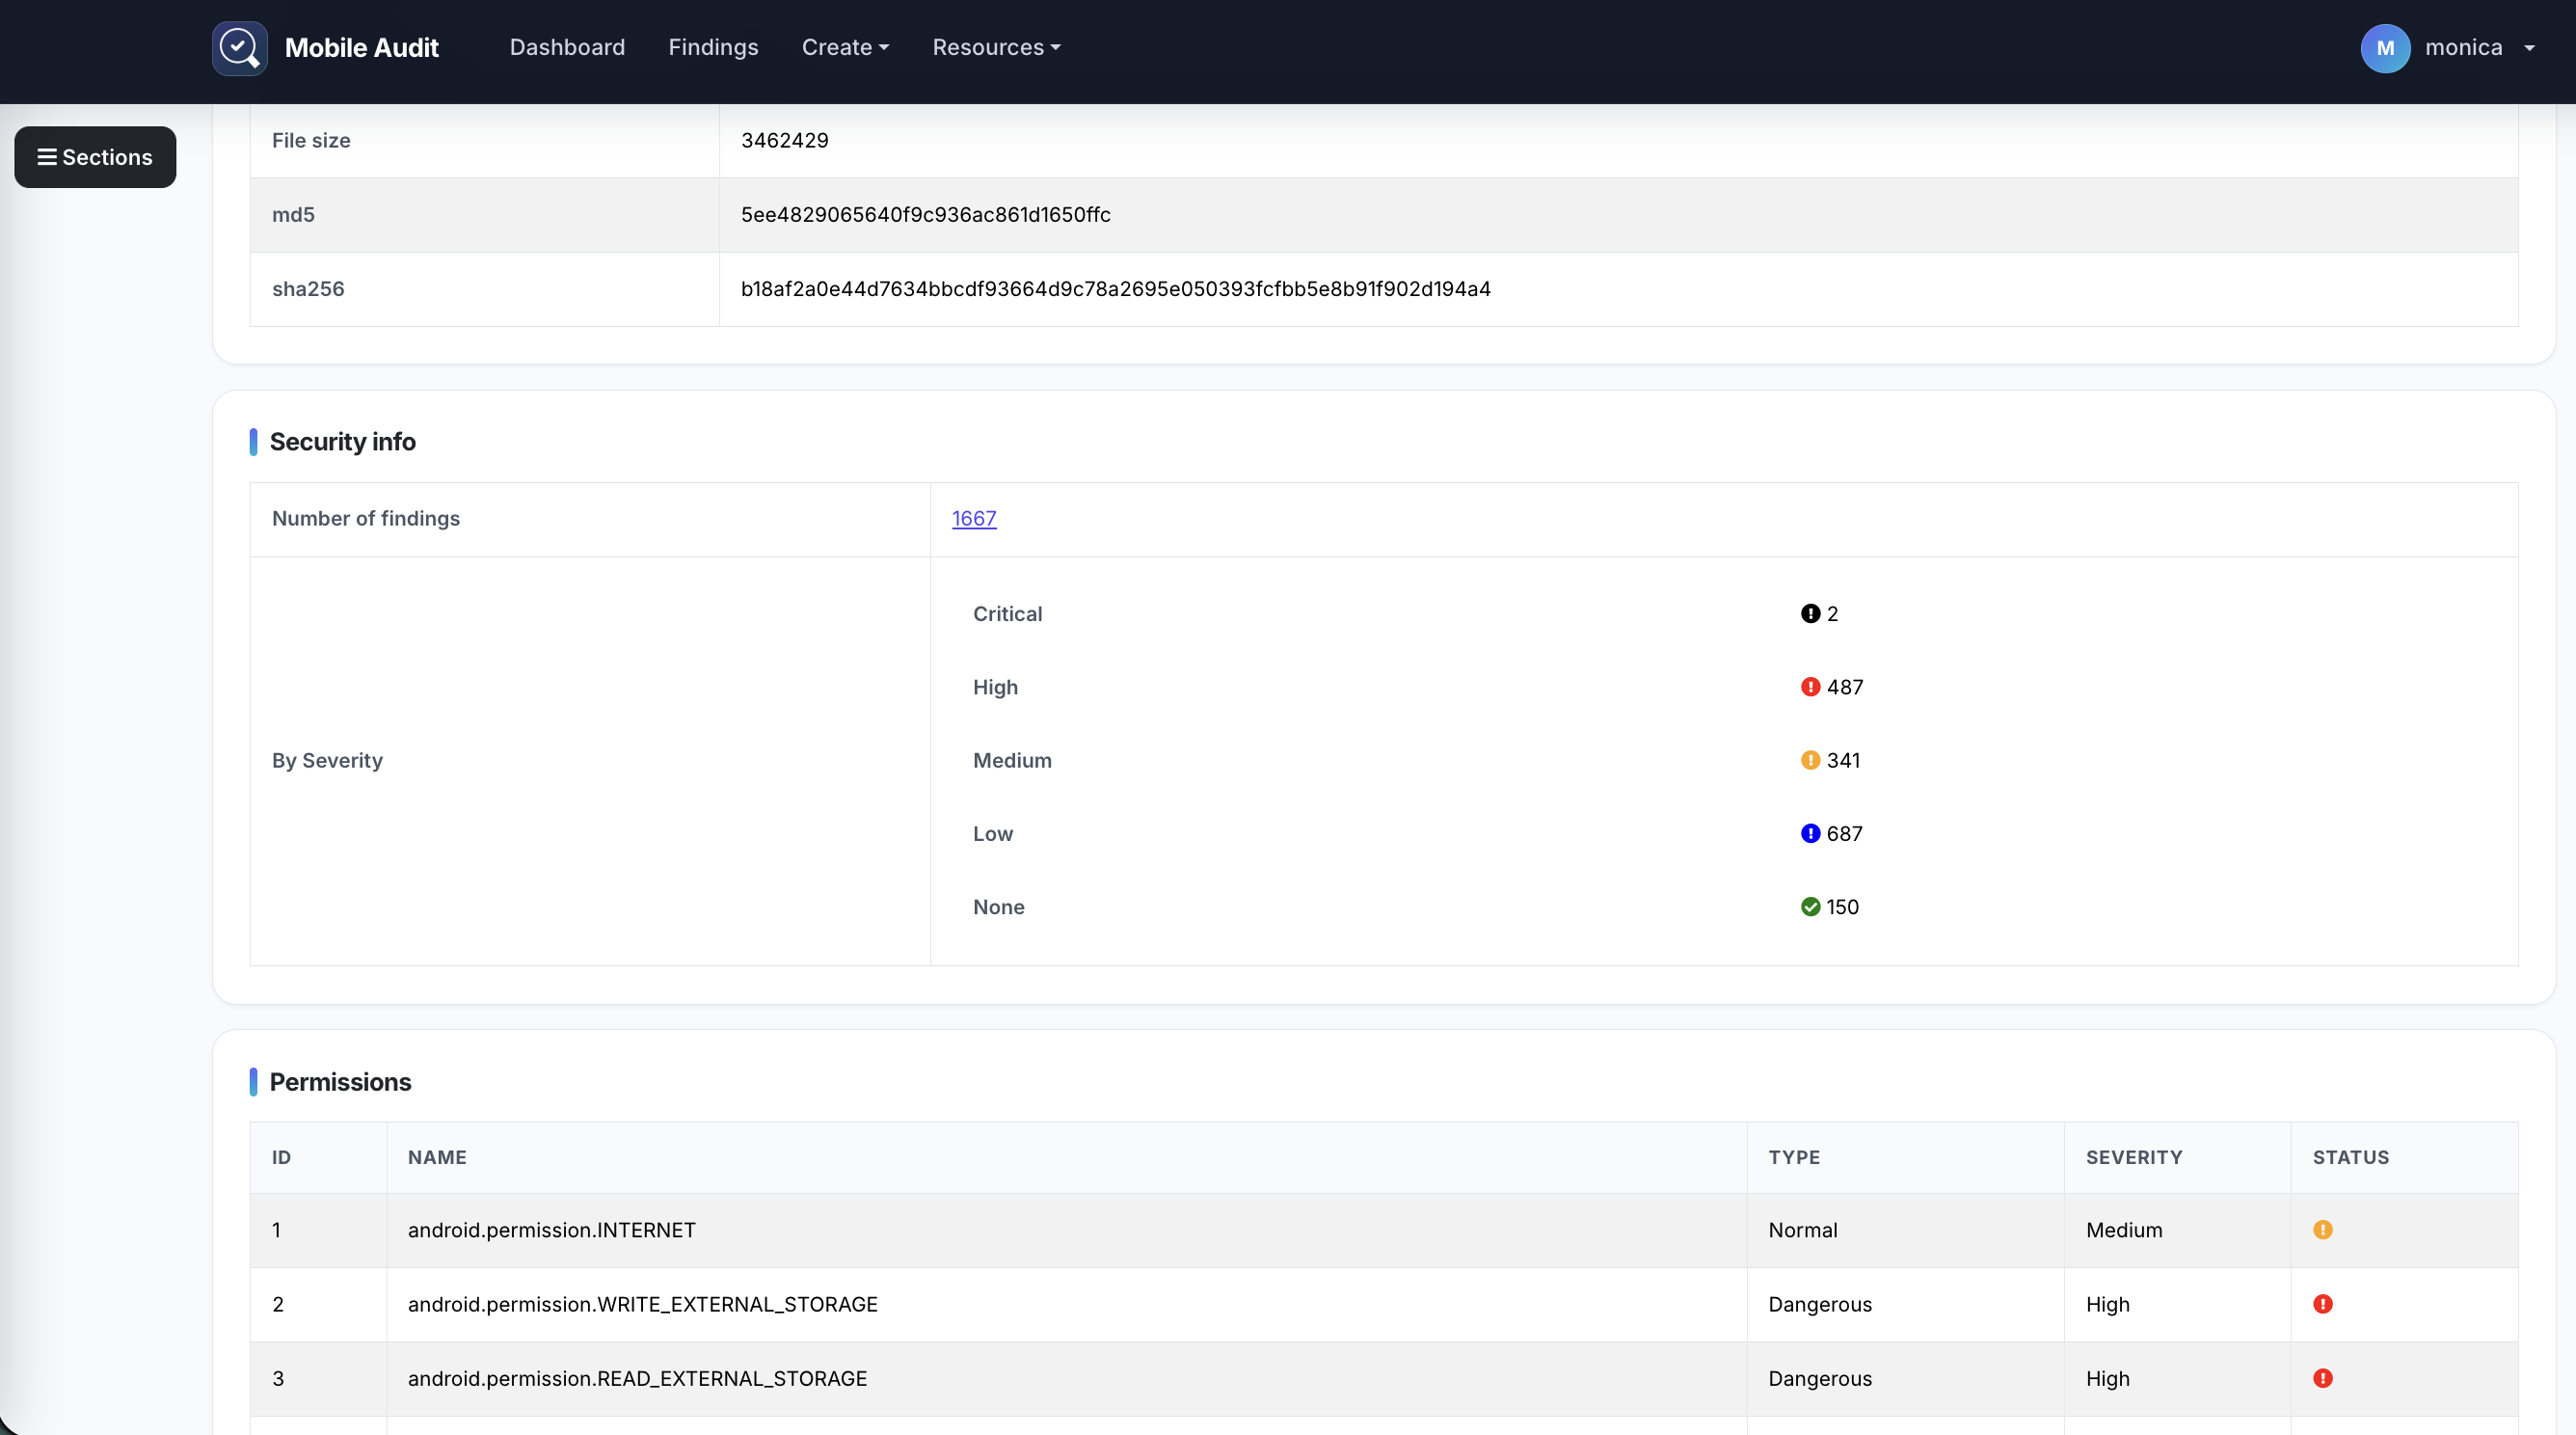
सुरक्षा सारांश से आगे बढ़कर एप्लिकेशन मेटाडेटा, अनुमतियाँ, घटक, निष्कर्ष, प्रमाणपत्र, स्ट्रिंग्स, फ़ाइलें, और डेटाबेस देखें।
इंटरफ़ेस Bootstrap 5 और मूल JavaScript का उपयोग करता है। नेविगेशन, लाइव टेबल फ़िल्टरिंग, सॉर्टिंग, पेजिनेशन, पुष्टिकरण, और स्कैन स्थिति अपडेट के लिए jQuery की आवश्यकता नहीं है।
विश्लेषण कार्यप्रवाह
- एक एप्लिकेशन कार्यक्षेत्र बनाएँ।
- एक APK अपलोड करें और स्कैन शुरू करें।
- गंभीरता कुल की समीक्षा करें और सहायक साक्ष्य का निरीक्षण करें।
- निष्कर्षों का ट्राइएज करें, PDF रिपोर्ट निर्यात करें, या किसी एकीकरण का उपयोग करें।
विश्लेषण नियम Patterns स्क्रीन से सक्षम या अक्षम किए जा सकते हैं। कुछ हार्डकोडेड पैटर्न apkleaks से लिए गए हैं।
आर्किटेक्चर
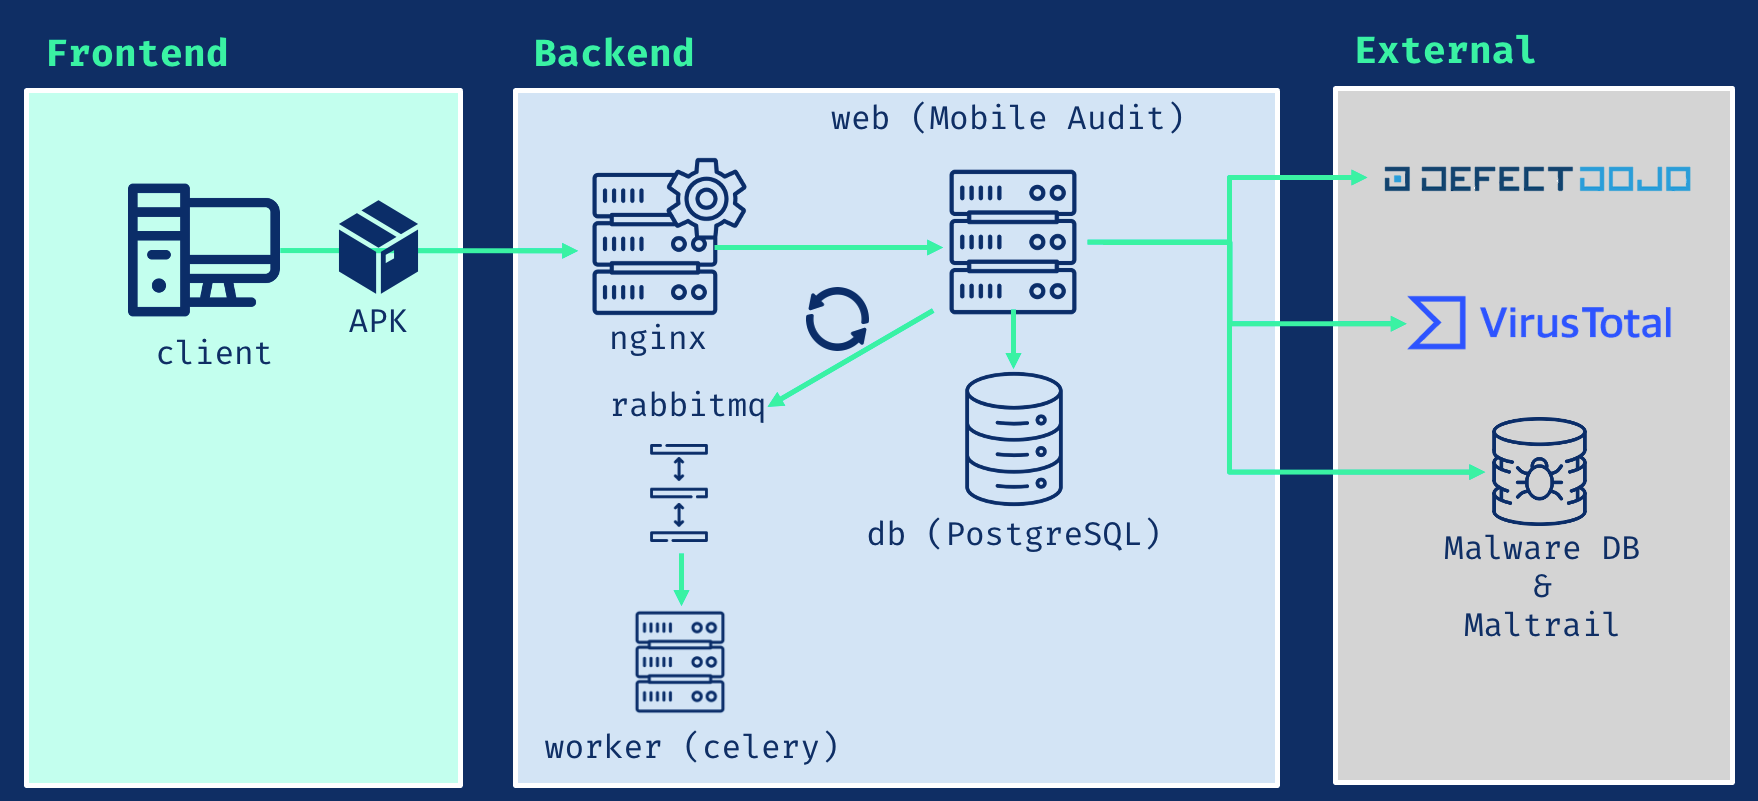
| सेवा | ज़िम्मेदारी |
|---|---|
| Django 5.2 LTS | वेब एप्लिकेशन और REST API |
| PostgreSQL 16 | स्थायी एप्लिकेशन डेटा |
| Celery | पृष्ठभूमि APK विश्लेषण |
| RabbitMQ 4.2 | कार्य ब्रोकर |
| Nginx | HTTP या TLS प्रवेश बिंदु |
एप्लिकेशन रनटाइम Python 3.12 का उपयोग करता है। APK डीकंपाइलेशन JADX द्वारा प्रदान किया जाता है।
API
टोकन का अनुरोध करें:
POST /api/v1/auth-token/
बाद के अनुरोधों को प्रमाणित करें:
Authorization: Token <api-key>
| दस्तावेज़ीकरण | पथ |
|---|---|
| Swagger UI | /swagger/ |
| ReDoc | /redoc/ |
| OpenAPI JSON | /swagger.json |
| OpenAPI YAML | /swagger.yaml |
वैकल्पिक एकीकरण
निम्नलिखित सुविधाएँ डिफ़ॉल्ट रूप से अक्षम हैं और .env.example के माध्यम से कॉन्फ़िगर की जाती हैं:
- VirusTotal API v3 लुकअप और वैकल्पिक अपलोड
- DefectDojo API v2 निष्कर्ष निर्यात
- MalwareDB और Maltrail डोमेन जाँच
केवल उन्हीं सेवाओं को सक्षम करें जिनके लिए आपके पास वैध एंडपॉइंट और क्रेडेंशियल हैं।
TLS
प्रमाणपत्र और निजी कुंजी को nginx/ssl में रखें, फिर TLS कॉन्फ़िगरेशन शुरू करें:
docker compose -f docker-compose.prod.yaml up -d
एप्लिकेशन https://localhost पर उपलब्ध होगा।
स्थानीय परीक्षण के लिए, एक दिन का स्व-हस्ताक्षरित प्रमाणपत्र बनाएँ:
openssl req -x509 -nodes -days 1 -newkey rsa:4096 \
  -subj "/C=ES/ST=Madrid/L=Madrid/O=Example/OU=IT/CN=localhost" \
  -keyout nginx/ssl/nginx.key \
  -out nginx/ssl/nginx.crt