

msticpy v3.0.2
माइक्रोसॉफ्ट खतरा खुफिया सुरक्षा उपकरण
MSTIC Jupyter और Python सुरक्षा उपकरण

Microsoft Threat Intelligence Python सुरक्षा उपकरण.
msticpy Jupyter Notebooks में InfoSec जांच और शिकार के लिए एक लाइब्रेरी है। इसमें निम्नलिखित कार्यक्षमताएँ शामिल हैं:
- लॉग डेटा को कई स्रोतों से क्वेरी करना
- डेटा को थ्रेट इंटेलिजेंस, जियोलोकेशन और Azure संसाधन डेटा से समृद्ध करना
- लॉग से गतिविधि संकेतक (IoA) निकालना और एन्कोडेड डेटा को अनपैक करना
- परिष्कृत विश्लेषण करना जैसे विषम सत्र पहचान और समय श्रृंखला अपघटन
- इंटरैक्टिव टाइमलाइन, प्रोसेस ट्री और बहु-आयामी Morph चार्ट का उपयोग करके डेटा विज़ुअलाइज़ करना
इसमें कुछ समय बचाने वाले नोटबुक टूल भी शामिल हैं जैसे क्वेरी समय सीमा निर्धारित करने, सूचियों से आइटम चुनने और प्रदर्शित करने, और नोटबुक वातावरण को कॉन्फ़िगर करने के लिए विजेट।

msticpy पैकेज शुरू में Microsoft Sentinel के लिए Jupyter Notebooks लेखन का समर्थन करने के लिए विकसित किया गया था। जबकि Azure Sentinel अभी भी हमारे काम का एक बड़ा फोकस है, हम लॉग डेटा को अन्य स्रोतों (वर्तमान में Splunk, Microsoft Defender for Endpoint और Microsoft Graph समर्थित हैं, लेकिन हम अन्य SIEM प्लेटफॉर्म से डेटा के समर्थन पर सक्रिय रूप से काम कर रहे हैं) से खींचने के लिए डेटा क्वेरी/अधिग्रहण घटकों का विस्तार कर रहे हैं। अधिकांश घटकों का उपयोग किसी भी स्रोत के डेटा के साथ भी किया जा सकता है। Pandas DataFrame का उपयोग लगभग सभी घटकों के सर्वव्यापी इनपुट और आउटपुट प्रारूप के रूप में किया जाता है। स्थानीय CSV फ़ाइलों और pickled DataFrames से डेटा को आसानी से संसाधित करने के लिए एक डेटा प्रदाता भी है।
पैकेज सुरक्षा अन्वेषकों और शिकारियों की तीन केंद्रीय आवश्यकताओं को संबोधित करता है:
- डेटा अधिग्रहण और संवर्धन
- डेटा विश्लेषण
- डेटा विज़ुअलाइज़ेशन
हम प्रतिक्रिया, बग रिपोर्ट, नई सुविधाओं के सुझाव और योगदान का स्वागत करते हैं।
Installing
मुख्य इंस्टॉल के लिए:
pip install msticpy
या नवीनतम डेव बिल्ड के लिए
pip install git+https://github.com/microsoft/msticpy
Upgrading
msticpy को नवीनतम सार्वजनिक गैर-बीटा रिलीज़ में अपग्रेड करने के लिए, चलाएँ:
pip install --upgrade msticpy
ध्यान दें कि अपने msticpyconfig.yaml को कॉपी करके अपनी डिस्क पर लेकिन अपने msticpy फ़ोल्डर के बाहर स्टोर करना, और इसे एक एनवायरनमेंट वेरिएबल में संदर्भित करना अच्छा अभ्यास है। यह आपको हर बार अपने msticpy इंस्टॉलेशन को अपडेट करने पर अपने कॉन्फ़िगरेशन को खोने से बचाता है।
Documentation
पूर्ण दस्तावेज़ीकरण ReadTheDocs पर है
कई मॉड्यूल के नमूना नोटबुक docs/notebooks फ़ोल्डर और संलग्न नोटबुक में हैं।
आप संदर्भ में उपयोग की गई कुछ कार्यक्षमता देखने के लिए इस दस्तावेज़ के अंत में संदर्भित नमूना नोटबुक ब्राउज़ भी कर सकते हैं। आप mybinder.org पर इस इंटरैक्टिव डेमो में पैकेज के कुछ फंक्शन के साथ खेल सकते हैं।

Log Data Acquisition
QueryProvider एक एक्सटेंसिबल क्वेरी लाइब्रेरी है जो Microsoft Sentinel/Log Analytics, Microsoft XDR, Splunk, OData और अन्य लॉग डेटा स्रोतों को लक्षित करती है। इसका Mordor डेटा सेट और स्थानीय डेटा का उपयोग करने के लिए विशेष समर्थन भी है।
अंतर्निहित पैरामीटरयुक्त क्वेरी एकल फ़ंक्शन कॉल से जटिल क्वेरी चलाने की अनुमति देती हैं। एक सरल YAML स्कीमा का उपयोग करके अपनी स्वयं की क्वेरी जोड़ें।
Data Enrichment
Threat Intelligence providers
TILookup क्लास कई TI प्रदाताओं में IoCs देख सकता है। अंतर्निर्मित प्रदाताओं में AlienVault OTX, IBM XForce, VirusTotal और Azure Sentinel शामिल हैं।
इनपुट एक एकल IoC ऑब्ज़र्वेबल या कई ऑब्ज़र्वेबल वाला pandas DataFrame हो सकता है। प्रदाता के आधार पर, आपको एक खाते और API कुंजी की आवश्यकता हो सकती है। कुछ प्रदाता थ्रॉटलिंग (विशेषकर मुफ्त स्तरों के लिए) भी लागू करते हैं, जो बल्क लुकअप करने को प्रभावित कर सकता है।
TIProviders और TILookup Usage Notebook
GeoLocation Data
GeoIP लुकअप वर्ग आपको निम्नलिखित का उपयोग करके IP पतों के जियोलोकेशन मिलान करने की अनुमति देते हैं:
- GeoLiteLookup - Maxmind Geolite (देखें https://www.maxmind.com)
- IPStackLookup - IPStack (देखें https://ipstack.com)
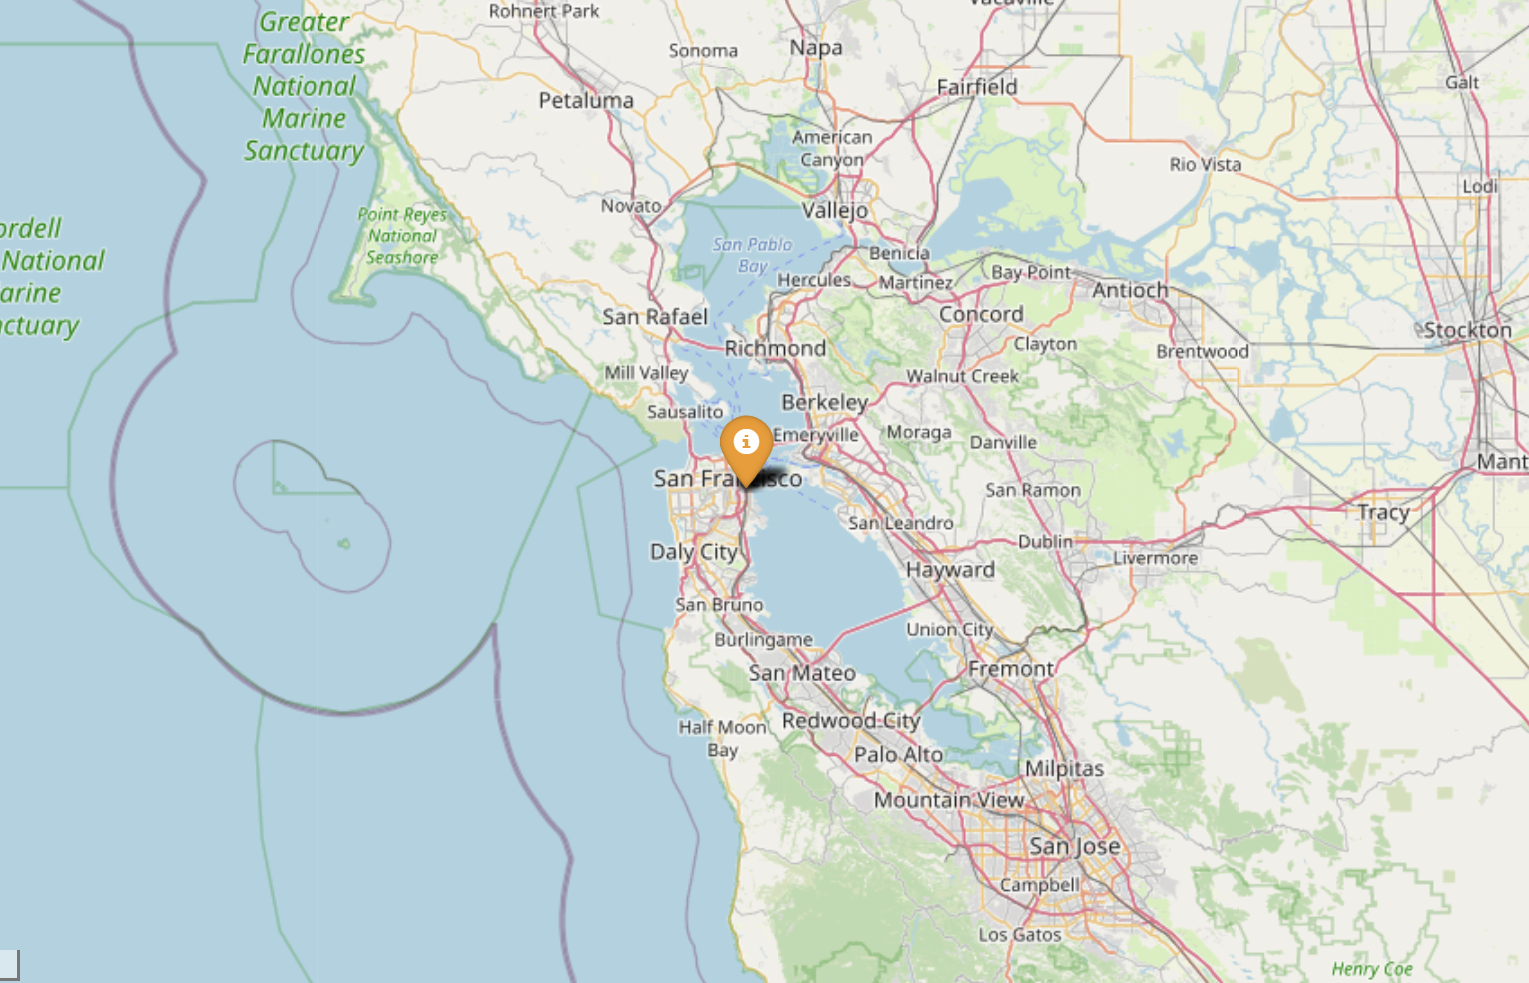
GeoIP Lookup और GeoIP Notebook
Azure Resource Data, Storage and Azure Sentinel API
AzureData मॉड्यूल में Azure API के माध्यम से उजागर अतिरिक्त होस्ट विवरण के साथ Azure होस्ट विवरणों से संबंधित डेटा को समृद्ध करने की कार्यक्षमता है। AzureSentinel मॉड्यूल आपको घटनाओं (incidents) को क्वेरी करने, डिटेक्टर और शिकार (hunting) क्वेरी प्राप्त करने की अनुमति देता है। AzureBlogStorage आपको ब्लब स्टोरेज से डेटा पढ़ने और लिखने देता है।
Azure Resource APIs, Azure Sentinel APIs, Azure Storage
Security Analysis
इस उपपैकेज में सुरक्षा जांच और शिकार पर काम करने के लिए उपयोगी कई मॉड्यूल हैं:
Anomalous Sequence Detection
अपने Office, Active Directory या अन्य लॉग डेटा में घटनाओं के असामान्य अनुक्रम का पता लगाएं। आप सत्र (जैसे एक ही खाते द्वारा शुरू की गई गतिविधि) निकाल सकते हैं और गतिविधि के असामान्य अनुक्रम की पहचान और कल्पना कर सकते हैं। उदाहरण के लिए, किसी के मेलबॉक्स पर मेल अग्रेषण नियम सेट करने वाले हमलावर का पता लगाना।
Anomalous Sessions और Anomalous Sequence Notebook
Time Series Analysis
समय श्रृंखला विश्लेषण आपको सामान्य मौसमी विविधताओं (जैसे दिन के घंटों, सप्ताह के दिनों आदि पर घटनाओं का नियमित उतार-चढ़ाव) को ध्यान में रखते हुए अपने लॉग डेटा में असामान्य पैटर्न की पहचान करने की अनुमति देता है। विश्लेषण और विज़ुअलाइज़ेशन दोनों का उपयोग करके किसी भी डेटा सेट के लिए असामान्य ट्रैफ़िक प्रवाह या घटना गतिविधि को उजागर करता है।

Visualization
Event Timelines
किसी भी लॉग ईवेंट को इंटरैक्टिव टाइमलाइन पर प्रदर्शित करें। Bokeh Visualization Library का उपयोग करके टाइमलाइन नियंत्रण आपको एक या अधिक ईवेंट स्ट्रीम की कल्पना करने, विशिष्ट समय स्लॉट में इंटरैक्टिव रूप से ज़ूम करने और प्लॉट किए गए ईवेंट के लिए ईवेंट विवरण देखने में सक्षम बनाता है।