

sage v0.13.0
AI एजेंटों के लिए हल्का एजेंट डिटेक्शन और रिस्पॉन्स (ADR) स्तर — कमांड, फ़ाइलों और वेब अनुरोधों की सुरक्षा करता है। Gen Agent Trust Hub का हिस्सा।
Sage
एजेंट्स के लिए सुरक्षा — AI कोडिंग सहायकों के लिए एजेंट डिटेक्शन और रिस्पॉन्स
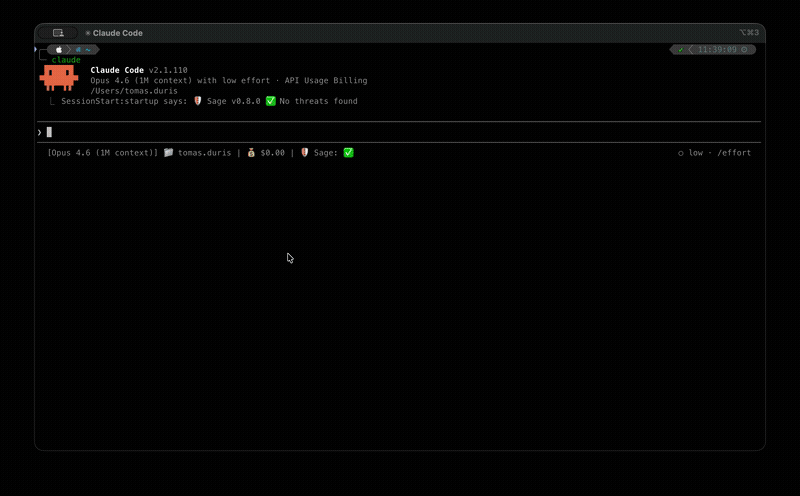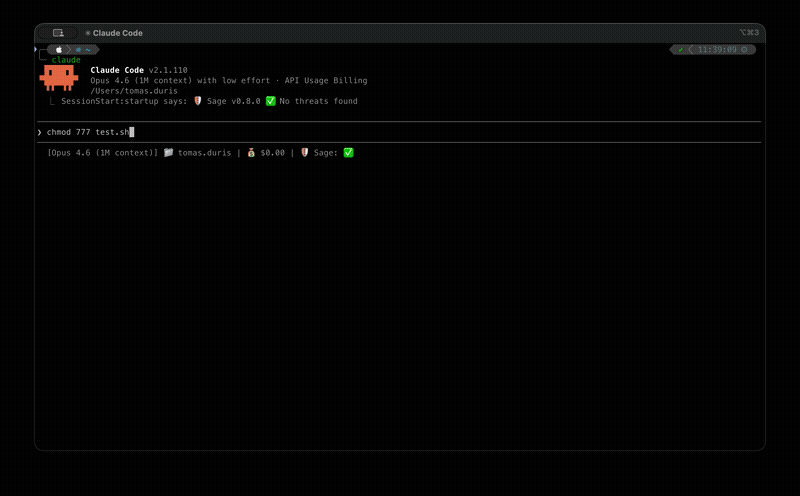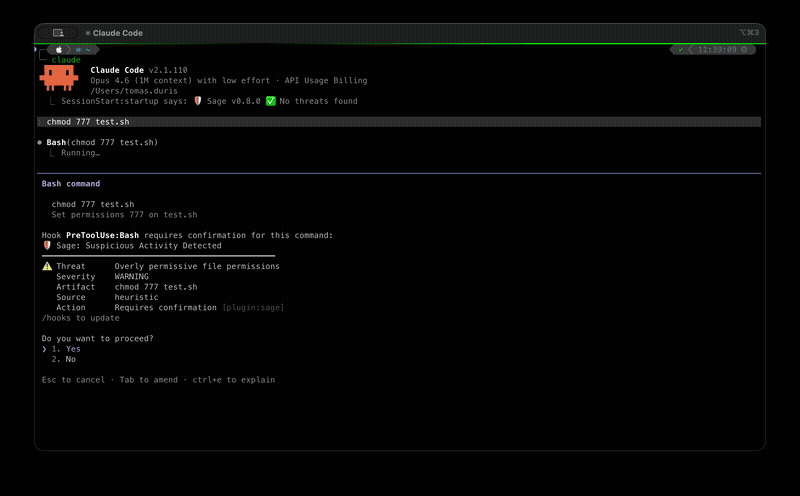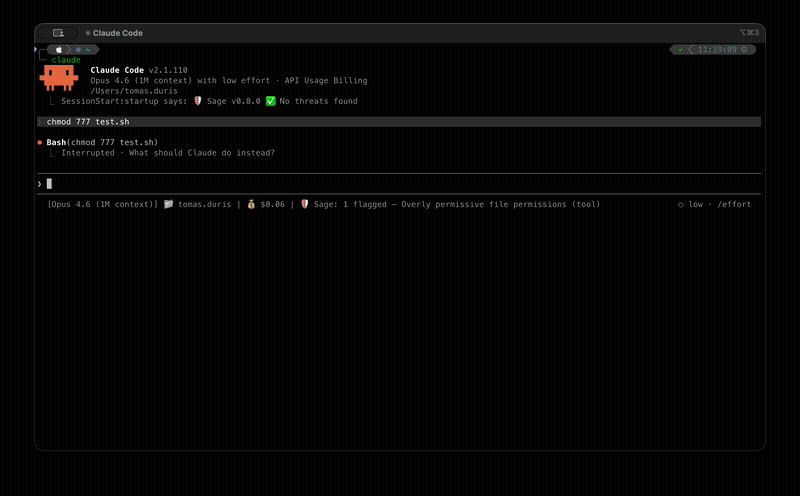
Sage एक हल्की सुरक्षा परत है जो AI एजेंट्स को खतरनाक क्रियाएँ निष्पादित करने से बचाती है। यह टूल कॉल्स — शेल कमांड, URL फ़ेच, फ़ाइल राइट — को इंटरसेप्ट करती है और उनके चलने से पहले उन्हें कई खतरा डिटेक्शन परतों के विरुद्ध जाँचती है।
नोट: Sage किसी भिन्न उत्पाद नाम (जैसे, Norton Sage, Avast Sage) के अंतर्गत दिख सकता है, यह इस बात पर निर्भर करता है कि इसे कैसे इंस्टॉल किया गया था। विवरण के लिए ब्रांडिंग देखें।
मुख्य विशेषताएँ
- URL प्रतिष्ठा — मैलवेयर, फ़िशिंग और स्कैम URL का क्लाउड-आधारित डिटेक्शन
- स्थानीय ह्यूरिस्टिक्स — खतरनाक कमांड, संदिग्ध URL, क्रेडेंशियल एक्सपोज़र और ऑब्फस्केशन के लिए 300+ YAML-आधारित खतरा पैटर्न
- प्रॉम्प्ट इंजेक्शन डिटेक्शन — फ़ेच की गई सामग्री में इंजेक्ट किए गए निर्देशों के विरुद्ध दो-स्तरीय रक्षा (ह्यूरिस्टिक्स + फ़ाइन-ट्यून्ड ML मॉडल)। देखें प्रॉम्प्ट इंजेक्शन
- पैकेज सप्लाई-चेन जाँच — npm/PyPI पैकेजों के लिए रजिस्ट्री अस्तित्व, फ़ाइल प्रतिष्ठा और आयु विश्लेषण
- प्लगइन स्कैनिंग — सत्र प्रारंभ में इंस्टॉल किए गए प्लगइन्स को खतरों के लिए स्कैन करता है
- AMSI एकीकरण — Windows Antimalware Scan Interface समर्थन (Windows + WSL, PowerShell इंटरऑप के माध्यम से; macOS और गैर-WSL Linux पर नो-ऑप)
त्वरित शुरुआत
नवीनतम इंस्टॉलेशन निर्देशों के लिए ai.gendigital.com/sage पर जाएँ, या नीचे दिए गए प्लेटफ़ॉर्म-विशिष्ट गाइड का उपयोग करें।
Claude Code — इंस्टॉल गाइड · इसके लिए Node.js >= 18 आवश्यक है
/plugin marketplace add https://github.com/gendigitalinc/sage.git
/plugin install sage@sage
Cursor — इंस्टॉल गाइड · मार्केटप्लेस से Gen Sage एक्सटेंशन इंस्टॉल करें
VS Code — इंस्टॉल गाइड · मार्केटप्लेस से Gen Sage एक्सटेंशन इंस्टॉल करें
OpenClaw — इंस्टॉल गाइड · npm से इंस्टॉल करें
openclaw plugins install @gendigital/sage-openclaw
OpenCode — ~/.config/opencode/opencode.json में जोड़कर npm से इंस्टॉल करें:
{
  "plugin": ["@gendigital/sage-opencode"]
}
विस्तृत निर्देशों, कॉन्फ़िगरेशन और समस्या निवारण के लिए उपयोगकर्ता गाइड देखें।
गोपनीयता
गोपनीयता संबंधी विचारों के लिए, कृपया गोपनीयता देखें।
दस्तावेज़ीकरण
| दस्तावेज़ | विवरण |
|---|---|
| उपयोगकर्ता गाइड | इंस्टॉलेशन, उपयोग, कॉन्फ़िगरेशन, अपवाद, प्लेटफ़ॉर्म गाइड, गोपनीयता, FAQ |
| डेवलपर गाइड | आर्किटेक्चर, डेवलपमेंट सेटअप, परीक्षण, थ्रेट रूल प्रारूप |
| प्रॉम्प्ट इंजेक्शन | ML + ह्यूरिस्टिक प्रॉम्प्ट इंजेक्शन डिटेक्शन |
| पैकेज सुरक्षा | npm/PyPI सप्लाई-चेन जाँच |
| AMSI स्कैनिंग | AMSI के माध्यम से Windows एंटीमैलवेयर स्कैनिंग |
| प्लगइन स्कैनिंग | सत्र-प्रारंभ प्लगइन स्कैनिंग |
| ऑडिट लॉग | ऑन-डिस्क JSONL स्कीमा (प्रविष्टियाँ, सिग्नल, सामग्री) |
| MCP सर्वर | साझा MCP सर्वर आर्किटेक्चर |
| निर्णय पाइपलाइन | सिग्नल स्रोत, नीति मॉडल, मूल्यांकन क्रम |
| ब्रांडिंग | उत्पाद नाम कॉन्फ़िगरेशन |
कनेक्टर
| होस्ट | पैकेज | यह कैसे हुक करता है |
|---|---|---|
| Claude Code | @gendigital/sage-claude-code | MCP हुक टूल्स |
| OpenClaw | @gendigital/sage-openclaw | इन-प्रोसेस before_tool_call |
| OpenCode | @gendigital/sage-opencode | इन-प्रोसेस प्लगइन |
| Cursor / VS Code / Copilot CLI | sage-cursor | इंस्टॉल किया गया हुक स्क्रिप्ट |
| pi | @gendigital/sage-pi | इन-प्रोसेस tool_call एक्सटेंशन |
| Oh My Pi | @gendigital/sage-omp | इन-प्रोसेस हुक (--hook) |
योगदान
डेवलपमेंट सेटअप, कोडिंग परंपराओं और थ्रेट रूल योगदान प्रक्रिया के लिए CONTRIBUTING.md देखें।
लाइसेंस
Copyright 2026 Gen Digital Inc.
- स्रोत कोड: Apache License 2.0
- थ्रेट डिटेक्शन नियम (
threats/): Detection Rule License 1.1