
 #1

 saruman9/ble_connect_rust
Rust पर Norton Core Secure WiFi PoC (CVE-2018-5234)
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 जिसे BIAS (ब्लूटूथ प्रतिरूपण आक्रमण) के नाम से भी जाना जाता है
 raw-packet/raw-packet
Raw-packet परियोजना
 dougives/wisp
Script and hardware kit to automatically deauth 802.11 clients en masse. Captures packets for later nefariousness.
 the-girl-who-lived/cve-2020-11539
Tata Sonata Smartband में अनुचित अभिगम नियंत्रण
 p0cl4bs/wifi-pumpkin-deprecated
अप्रचलित, wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3
 insecurityofthings/jackit
MouseJack भेद्यता के लिए शोषण उपकरण जो nRF24L01 वायरलेस डोंगल पर कीस्ट्रोक इंजेक्शन और माउस हाइजैकिंग सक्षम करता है। Duckyscript पेलोड एकीकरण के साथ…
 staz0t/hashcatch
पास के WiFi नेटवर्क के हैंडशेक स्वचालित रूप से कैप्चर करें
 tylous/auto_eap
EAP नेटवर्कों के विरुद्ध स्वचालित ब्रूट-फोर्स लॉगिन हमले
 0x13enny/kr00k
CVE-2019-15126 kr00k भेद्यता का PoC
 adi0x90/attifyos
Attify OS - पेंटेस्टिंग IoT उपकरणों के लिए डिस्ट्रो
 hexway/r00kie-kr00kie
CVE-2019-15126 kr00k भेद्यता के लिए PoC एक्सप्लॉइट
 s4vitar/eviltrust
एक Rogue AP के स्वचालित परिनियोजन के लिए आदर्श उपकरण जिसमें टेम्पलेट चयन + 2FA की क्षमता है। इसके लिए वायर्ड कनेक्शन की आवश्यकता नहीं है।
 jmalinen/hostap
w1.fi hostap.git का क्लोन - नोट: यह मुख्य विकास स्थान नहीं है और इस रिपॉजिटरी के लिए पुल रिक्वेस्ट को अनदेखा किया जाता है। मेलिंग लिस्ट और इस…
 idkwim/cve-2020-0022
BlueFrag (CVE-2020-0022) Android Bluetooth हीप ओवरफ़्लो प्रयोगों का दस्तावेज़ीकरण करने वाला शोध रिपॉज़िटरी, जिसमें GDB क्रैश विश्लेषण और memcpy शोषण…
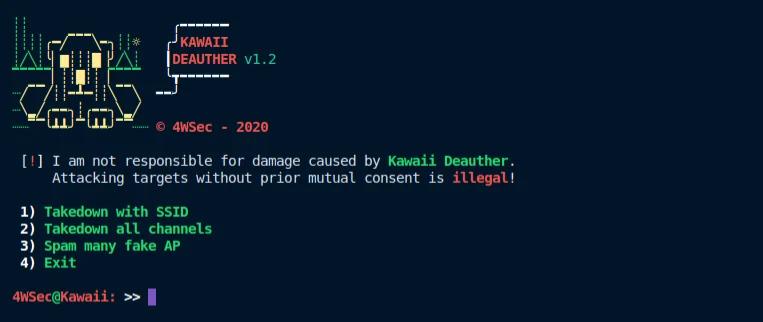 drau6/kawaiideauther
शेल-आधारित WiFi पेंटेस्ट टूलकिट जो वायरलेस सुरक्षा परीक्षण के लिए mdk3 और macchanger का उपयोग करके क्लाइंट और राउटर को डीऑथेंटिकेट करता है और फ़ेक…
 bishopfox/rickmote
रिकमोट कंट्रोलर: Google Chromecast का उपयोग करके टीवी को हाईजैक करें









