 p0cl4bs/wifi-pumpkin-deprecated
अप्रचलित, wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3


WiFi-Pumpkin - रोग वाई-फाई एक्सेस पॉइंट हमले के लिए फ्रेमवर्क
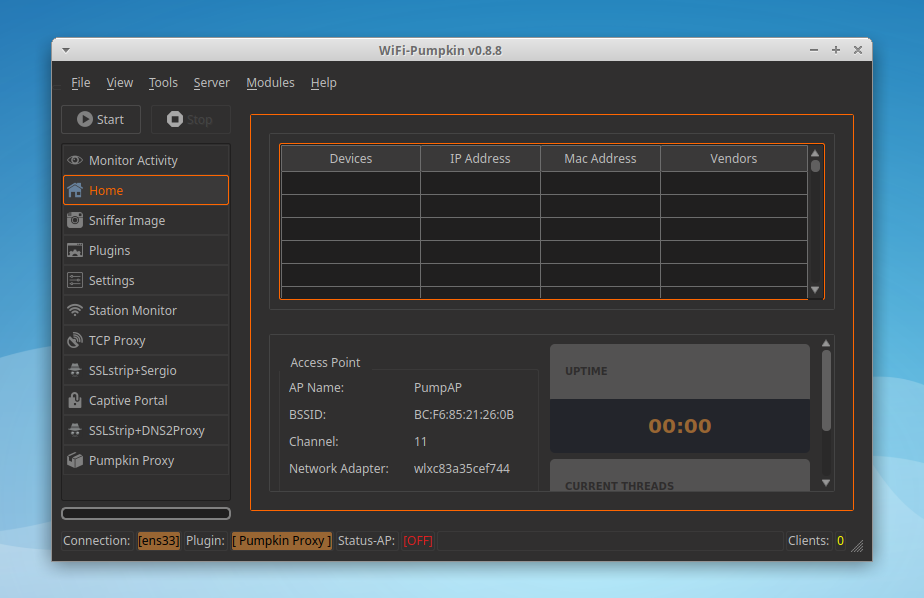
WiFi-Pumpkin एक रोग AP फ्रेमवर्क है जो आसानी से इन नकली नेटवर्कों को बनाने के लिए है, साथ ही अनजान लक्ष्य से और उस तक वैध ट्रैफिक को फॉरवर्ड करता है। यह सुविधाओं से भरपूर है, जिसमें रोग वाई-फाई एक्सेस पॉइंट, क्लाइंट AP पर डी-ऑथ हमले, प्रोब रिक्वेस्ट और क्रेडेंशियल्स मॉनिटर, ट्रांसपेरेंट प्रॉक्सी, विंडोज अपडेट अटैक, फिशिंग मैनेजर, ARP पॉइज़निंग, DNS स्पूफिंग, Pumpkin-Proxy, और फ्लाई पर इमेज कैप्चर शामिल हैं। इसके अलावा, WiFi-Pumpkin वाई-फाई सुरक्षा ऑडिटिंग के लिए एक बहुत ही पूर्ण फ्रेमवर्क है, सुविधाओं की सूची काफी विस्तृत है।
 git clone https://github.com/P0cL4bs/WiFi-Pumpkin.git
 cd WiFi-Pumpkin
 ./installer.sh --install
या इंस्टॉल करने के लिए .deb फ़ाइल डाउनलोड करें
sudo dpkg -i wifi-pumpkin-0.8.8-all.deb
sudo apt-get -f install # यदि सामान्य रूप से इंस्टॉल नहीं होते हैं तो निर्भरताओं को जबरन इंस्टॉल करें
इंस्टॉलेशन के लिए विकी देखें Installation

1HBXz6XX3LcHqUnaca5HRqq6rPUmA3pf6f
| प्लगइन | विवरण |
|---|---|
| Dns2proxy | यह टूल पोस्ट-एक्सप्लॉइटेशन के लिए अलग-अलग सुविधाएँ प्रदान करता है जब आप पीड़ित के DNS सर्वर को बदल देते हैं। |
| Sstrip2 | Sslstrip एक MITM टूल है जो Moxie Marlinspike के SSL स्ट्रिपिंग हमलों को लागू करता है, जो @LeonardoNve/@xtr4nge के फोर्क संस्करण पर आधारित है। |
| Sergio_proxy | Sergio Proxy (Super Effective Recorder of Gathered Inputs and Outputs) एक HTTP प्रॉक्सी है जो Twisted फ्रेमवर्क के लिए Python में लिखा गया था। |
| BDFProxy | MITM के माध्यम से बाइनरी पैच: BackdoorFactory + mitmProxy, bdfproxy-ng मूल BDFProxy @secretsquirrel का एक फोर्क और समीक्षा है। |
| Responder | Responder एक LLMNR, NBT-NS और MDNS पॉइज़नर है। लेखक: Laurent Gaffie |
| PumpkinProxy | HTTP डेटा को इंटरसेप्ट करना, यह प्रॉक्सी सर्वर फ्लाई पर अनुरोधों और प्रतिक्रियाओं को इंटरसेप्ट करने की अनुमति देता है। |
| CaptivePortals | कैप्टिव-पोर्टल हमलावर को उपयोगकर्ताओं के लिए इंटरनेट एक्सेस को ब्लॉक करने की अनुमति देता है जब तक वे लॉगिन पेज नहीं खोलते हैं जहां वेब ब्राउज़ करने से पहले पासवर्ड की आवश्यकता होती है। |
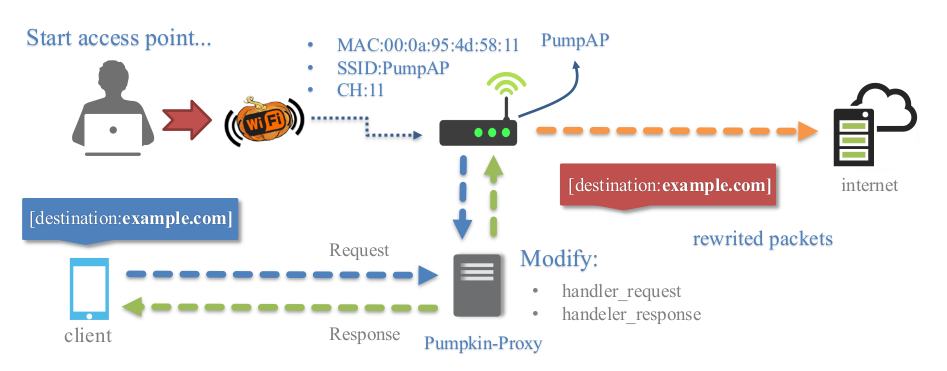
ट्रांसपेरेंट प्रॉक्सीज़ (mitmproxy) जिनका उपयोग आप अनुरोधों और प्रतिक्रियाओं को संशोधित करके HTTP ट्रैफिक को इंटरसेप्ट और मैनिपुलेट करने के लिए कर सकते हैं, जो लक्ष्य विज़िट की गई साइटों में जावास्क्रिप्ट इंजेक्ट करने की अनुमति देता है। आप "plugins/extension/" निर्देशिका में एक Python फ़ाइल बनाकर पेजों में डेटा इंजेक्ट करने के लिए एक मॉड्यूल आसानी से लागू कर सकते हैं, जो स्वचालित रूप से Pumpkin-Proxy टैब पर सूचीबद्ध होगा।
from mitmproxy.models import decoded # for decode content html
from plugins.extension.plugin import PluginTemplate

class Nameplugin(PluginTemplate):
   meta = {
       'Name'      : 'Nameplugin',
       'Version'   : '1.0',
       'Description' : 'Brief description of the new plugin',
       'Author'    : 'by dev'
   }
   def __init__(self):
       for key,value in self.meta.items():
           self.__dict__[key] = value
       # if you want set arguments check refer wiki more info.
       self.ConfigParser = False # No require arguments

   def request(self, flow):
       print flow.__dict__
       print flow.request.__dict__
       print flow.request.headers.__dict__ # request headers
       host = flow.request.pretty_host # get domain on the fly requests
       versionH = flow.request.http_version # get http version

       # get redirect domains example
       # pretty_host takes the "Host" header of the request into account,
       if flow.request.pretty_host == "example.org":
           flow.request.host = "mitmproxy.org"

       # get all request Header example
       self.send_output.emit("\n[{}][HTTP REQUEST HEADERS]".format(self.Name))
       for name, valur in flow.request.headers.iteritems():
           self.send_output.emit('{}: {}'.format(name,valur))

       print flow.request.method # show method request
       # the model printer data
       self.send_output.emit('[NamePlugin]:: this is model for save data logging')

   def response(self, flow):
       print flow.__dict__
       print flow.response.__dict__
       print flow.response.headers.__dict__ #convert headers for python dict
       print flow.response.headers['Content-Type'] # get content type

       #every HTTP response before it is returned to the client
       with decoded(flow.response):
           print flow.response.content # content html
           flow.response.content.replace('</body>','<h1>injected</h1></body>') # replace content tag

       del flow.response.headers["X-XSS-Protection"] # remove protection Header

       flow.response.headers["newheader"] = "foo" # adds a new header
       #and the new header will be added to all responses passing through the proxy
प्लगइन्स विकी पर
एक प्रॉक्सी जिसे आप TCP स्ट्रीम के बीच रख सकते हैं। यह (scapy मॉड्यूल के साथ) अनुरोध और प्रतिक्रिया स्ट्रीम को फ़िल्टर करता है और सक्रिय रूप से एक TCP प्रोटोकॉल के पैकेट को संशोधित करता है जो WiFi-Pumpkin द्वारा इंटरसेप्ट किया जाता है। यह प्लगइन इंटरसेप्ट किए गए डेटा को देखने या संशोधित करने के लिए मॉड्यूल का उपयोग करता है, जिससे मॉड्यूल का कार्यान्वयन संभवतः आसान हो जाता है, बस अपने कस्टम मॉड्यूल को "plugins/analyzers/" में जोड़ें, जो स्वचालित रूप से TCP-प्रॉक्सी टैब पर सूचीबद्ध होगा।
from scapy.all import *
from scapy_http import http # for layer HTTP
from default import PSniffer # base plugin class








