
 #1
वाई-फाई, ब्लूटूथ, और आरएफआईडी सिस्टम की ऑडिटिंग, परीक्षण, और सुरक्षित करने के उपकरण।
Kitploit अनुशंसित

 trinadh465/packages_apps_nfc_aosp10_r33_cve-2020-0453
Android NFC पैकेज CVE-2020-0453 के लिए पैच किया गया, जो NFC घटक में एक सुरक्षा भेद्यता को संबोधित करता है।
 seemoo-lab/openhaystack
Build your own 'AirTags' 🏷 today! Framework for tracking personal Bluetooth devices via Apple's massive Find My network.
 satheesh575555/external_wpa_supplicant_8_aosp10_r33_cve-2021-0516
CVE-2021-0516 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, AOSP 10 पर wpa_supplicant में, जो Wi-Fi प्रमाणीकरण में बफर ओवरफ्लो भेद्यता का प्रदर्शन करता है।
 qkaiser/broadcom-wps
Broadcom SDK चलाने वाले WiFi एक्सेस पॉइंट्स की फिंगरप्रिंटिंग करने और ज्ञात प्रभावित डिवाइसों की सूची के लिए टूल्स।
 markqvist/reticulum
लोरा, पैकेट रेडियो, वाई-फाई और इनके बीच की हर चीज़ के साथ अजेय नेटवर्क बनाने के लिए क्रिप्टोग्राफी-आधारित नेटवर्किंग स्टैक।
 risinek/esp32-wifi-penetration-tool
ESP32 प्लेटफॉर्म का उपयोग करके आस-पास के वाई-फाई नेटवर्क पर हमला करने की संभावनाओं की खोज।

 francozappa/knob
ब्लूटूथ BR/EDR और BLE पर कुंजी वार्ता (KNOB) हमले [CVE-2019-9506]
 unsignedchad/bcm4360-wpa3
2014 मैकबुक प्रो में वाईफाई चिप के लिए wpa3 कार्यक्षमता
 matheus-garbelini/esp32_bluetooth_classic_sniffer
किसी भी ESP32 बोर्ड जितना सस्ता सक्रिय ब्लूटूथ BR/EDR स्निफ़र/इंजेक्टर। Scapy के साथ काम करता है ;-)
 elhart05/airmongui
एयरक्रैक-एनजी वायरलेस ऑडिटिंग सूट के लिए एक स्थानीय रूप से होस्ट किया गया GUI।
 veteranop/trackem
Passive Device Tracker (Android)TrackEm Mobile एक रियल-टाइम, पैसिव Wi-Fi + Bluetooth LE probe-request स्कैनर है जो OSINT, red-team ops और वायरलेस…
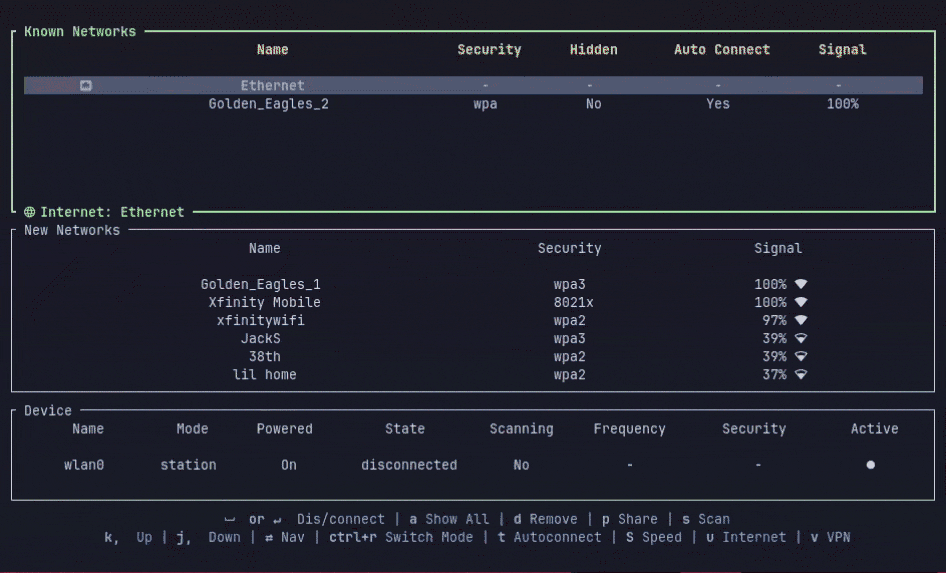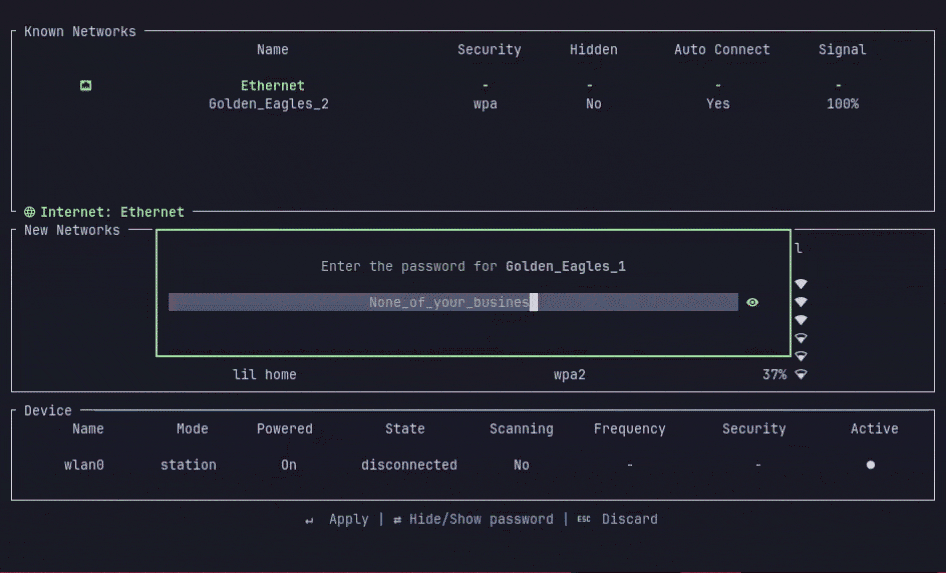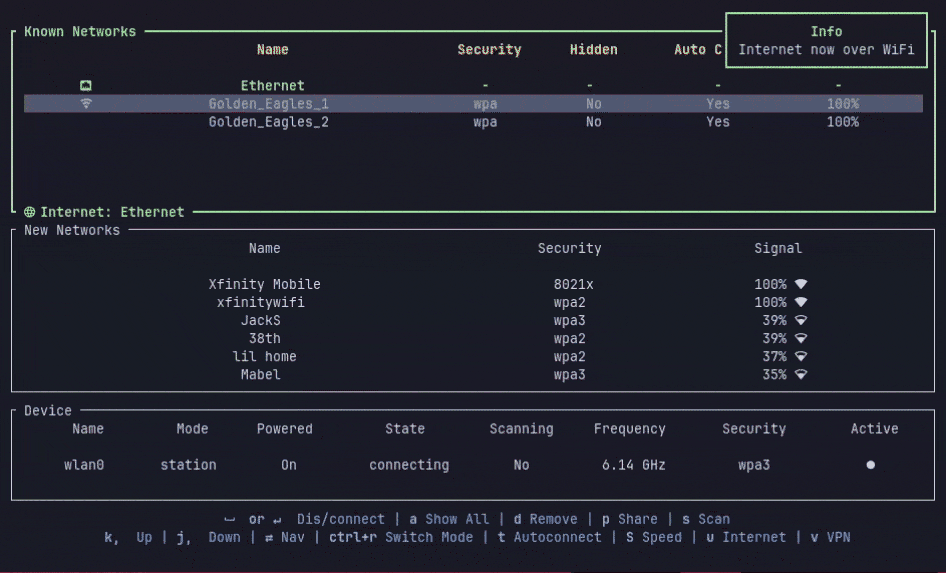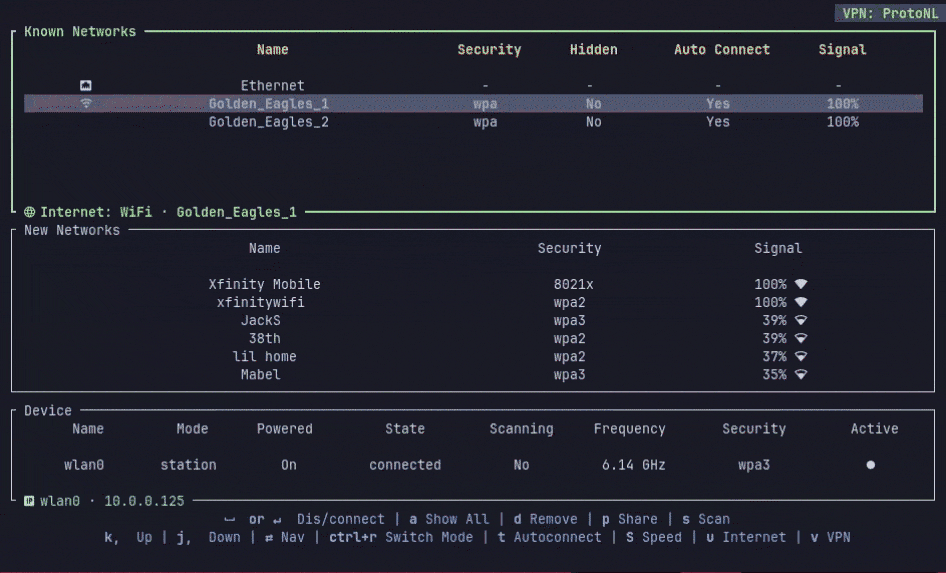 aashish-thapa/wlctl
🛜 लिनक्स पर नेटवर्क मैनेजर के साथ वाईफ़ाई/ईथरनेट/वीपीएन प्रबंधन के लिए TUI
 george0papasotiriou/cve-2026-21006-zigbee-light-link-factory-reset-exploit
CVE-2026-21006 के लिए अनुकरणित Zigbee Light Link (ZLL) फ़ैक्टरी रीसेट एक्सप्लॉइट, जो बिना प्रमाणीकरण के TouchLink कमांड इंजेक्शन प्रदर्शित करता है,…
 pybluez/pybluez
Python एक्सटेंशन मॉड्यूल जो Bluetooth एक्सेस प्रदान करता है: डिवाइस इंक्वायरी, SDP सेवा ब्राउज़िंग, RFCOMM/L2CAP सॉकेट्स, और प्रायोगिक BLE स्कैनिंग…
 c8dhjp4tyv-bit/jbl-wave-buds2-firmware-research
JBL Wave Buds 2 (BES1306) फर्मवेयर के लिए रिवर्स-इंजीनियरिंग नोट्स और Python टूलिंग: OTA कंटेनर फ़ॉर्मेट, फ़्लैश लेआउट, BLE/GATT प्रोटोकॉल, और CRC-32…
 p0cl4bs/wifipumpkin3
रोग एक्सेस पॉइंट हमले के लिए शक्तिशाली फ्रेमवर्क।
 satheesh575555/system_bt_aosp10_r33_cve-2020-0413
Android ब्लूटूथ स्टैक (Fluoride) स्रोत कोड AOSP 10 के लिए, CVE-2020-0413 विश्लेषण और पैचिंग के लिए संशोधित।








