 elhart05/airmongui
एयरक्रैक-एनजी वायरलेस ऑडिटिंग सूट के लिए एक स्थानीय रूप से होस्ट किया गया GUI।

aircrack-ng वायरलेस टूलकिट के लिए एक स्थानीय वेब इंटरफ़ेस।



स्क्रीनशॉट · त्वरित आरंभ · विशेषताएँ · रोडमैप · योगदान
[!चेतावनी] इसका उपयोग केवल उन नेटवर्कों पर करें जिनके आप मालिक हैं या जिनके परीक्षण के लिए आपके पास लिखित अनुमति है। ऐसे नेटवर्कों को स्कैन करना, डी-ऑथेंटिकेट करना या उनसे ट्रैफ़िक कैप्चर करना जिन्हें आप नियंत्रित नहीं करते, अधिकांश स्थानों पर अवैध है। कानूनी और जिम्मेदार उपयोग देखें।
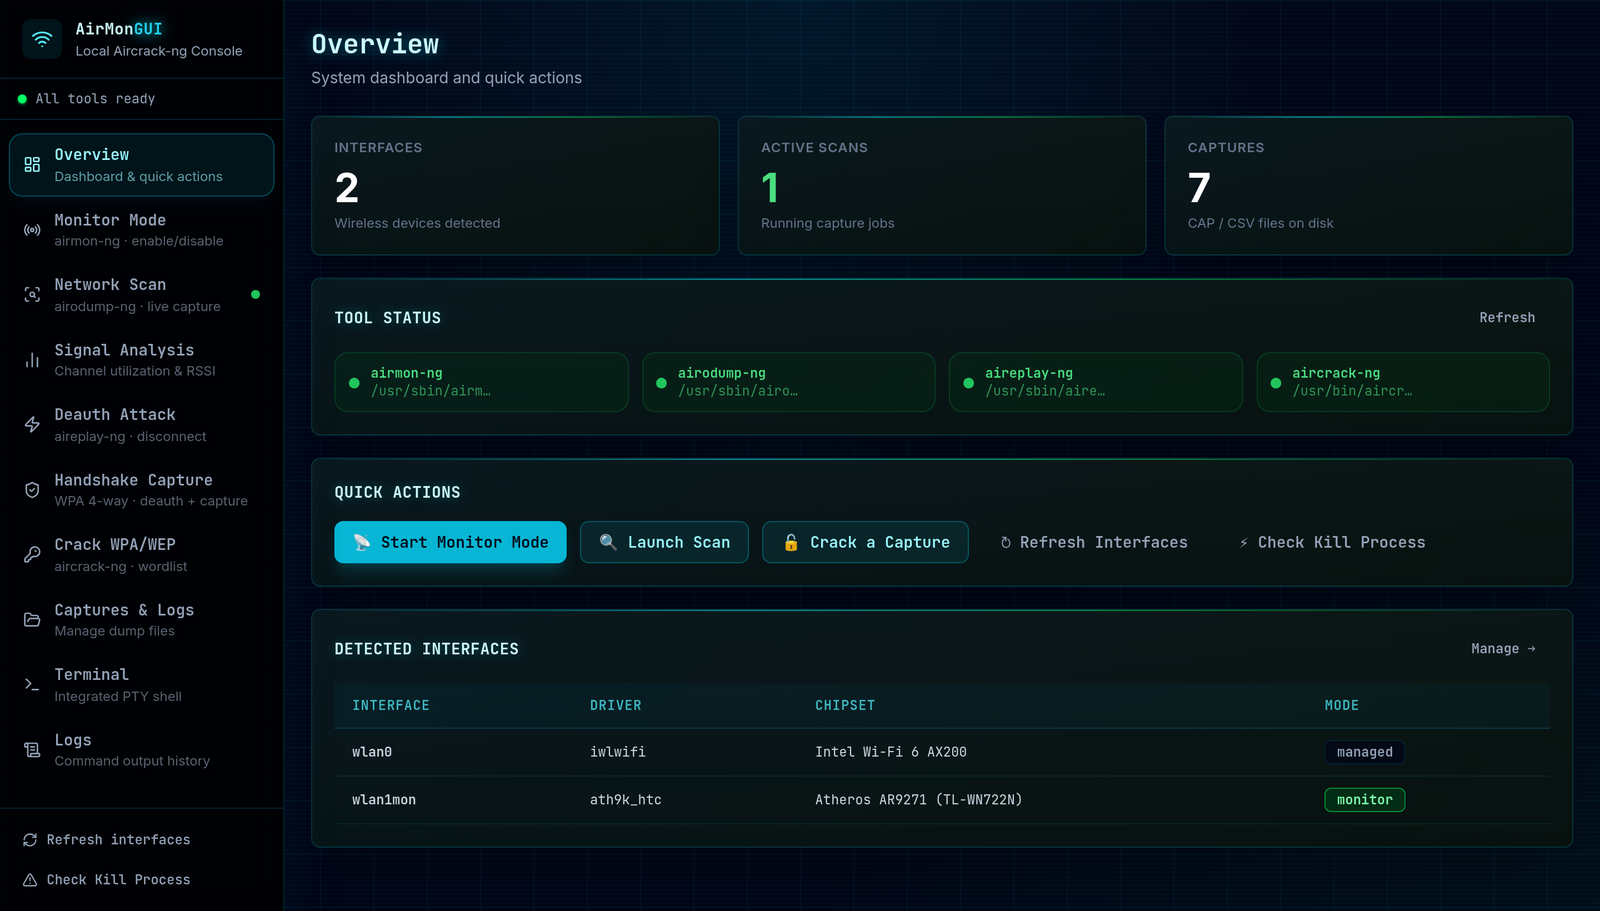
AirmonGUI airmon-ng, airodump-ng, aireplay-ng, और aircrack-ng को एक वेब ऐप के पीछे रखता है जो आपकी अपनी मशीन पर चलता है। आप मॉनिटर मोड सक्षम करते हैं, नेटवर्क स्कैन करते हैं, WPA हैंडशेक कैप्चर करते हैं, और फ़्लैग याद रखने के बजाय लेबल वाले फ़ॉर्म पर क्लिक करके इसे क्रैक करते हैं।
यह किसी भी टूल को पुनः लागू नहीं करता है। बैकएंड वास्तविक बाइनरी को कमांड भेजता है और उनके आउटपुट को पार्स करता है, इसलिए आप जो देखते हैं वह वही है जो सूट ने वास्तव में किया। UI 127.0.0.1 से बंधता है और API कभी भी आपकी मशीन के बाहर नहीं जाती।
aircrack-ng सूट उत्कृष्ट है, लेकिन वर्कफ़्लो चार अलग-अलग कमांड और बहुत सारे फ़्लैग में फैला हुआ है जिन्हें आपको अपने दिमाग में रखना होता है: कार्ड को मॉनिटर मोड में डालें, लक्ष्य खोजने के लिए चैनल बदलें, BSSID पर लॉक करें, सही चैनल पर डी-ऑथ भेजें, चार-तरफ़ा हैंडशेक की प्रतीक्षा करें, फिर कैप्चर को वर्डलिस्ट में फ़ीड करें। चैनल मिस करें और डी-ऑथ कहीं नहीं जाता। --bssid भूल जाएँ और आपका कैप्चर शोर से भरा होता है।
मैं चाहता था कि पूरा अनुक्रम स्क्रीन के एक सेट के रूप में हो जो आपको इसके माध्यम से चलाए, आपको दिखाए कि हवा में क्या है, और चरणों के बीच स्थिति को सीधा रखे। यही यह है। यह सीखने के लिए कि हमले वास्तव में कैसे व्यवहार करते हैं, प्रयोगशाला के काम के लिए, और अधिकृत मूल्यांकन को गति देने के लिए अच्छा काम करता है।
| क्षेत्र | यह क्या करता है |
|---|---|
| मॉनिटर मोड | airmon-ng के साथ चुने हुए इंटरफ़ेस पर मॉनिटर मोड सक्षम या अक्षम करें। जब NetworkManager जैसी पृष्ठभूमि सेवाएँ मॉनिटर मोड को ब्लॉक कर रही हों, तो एक अलग चेक-किल क्रिया airmon-ng check kill चलाती है। |
| नेटवर्क स्कैनिंग | airodump-ng कैप्चर जॉब चलाता है और एक लाइव तालिका में एक्सेस पॉइंट और क्लाइंट दिखाता है जिसे आप नाम, सुरक्षा या बैंड द्वारा फ़िल्टर कर सकते हैं। |
| सिग्नल विश्लेषण | एक्सेस पॉइंट को इस आधार पर रैंक करता है कि वे कितने हमले योग्य हैं (सिग्नल स्ट्रेंथ, कमज़ोर सुरक्षा, सक्रिय क्लाइंट) और रेंज में चैनल कंजेशन और सुरक्षा मिश्रण का चार्ट बनाता है। |
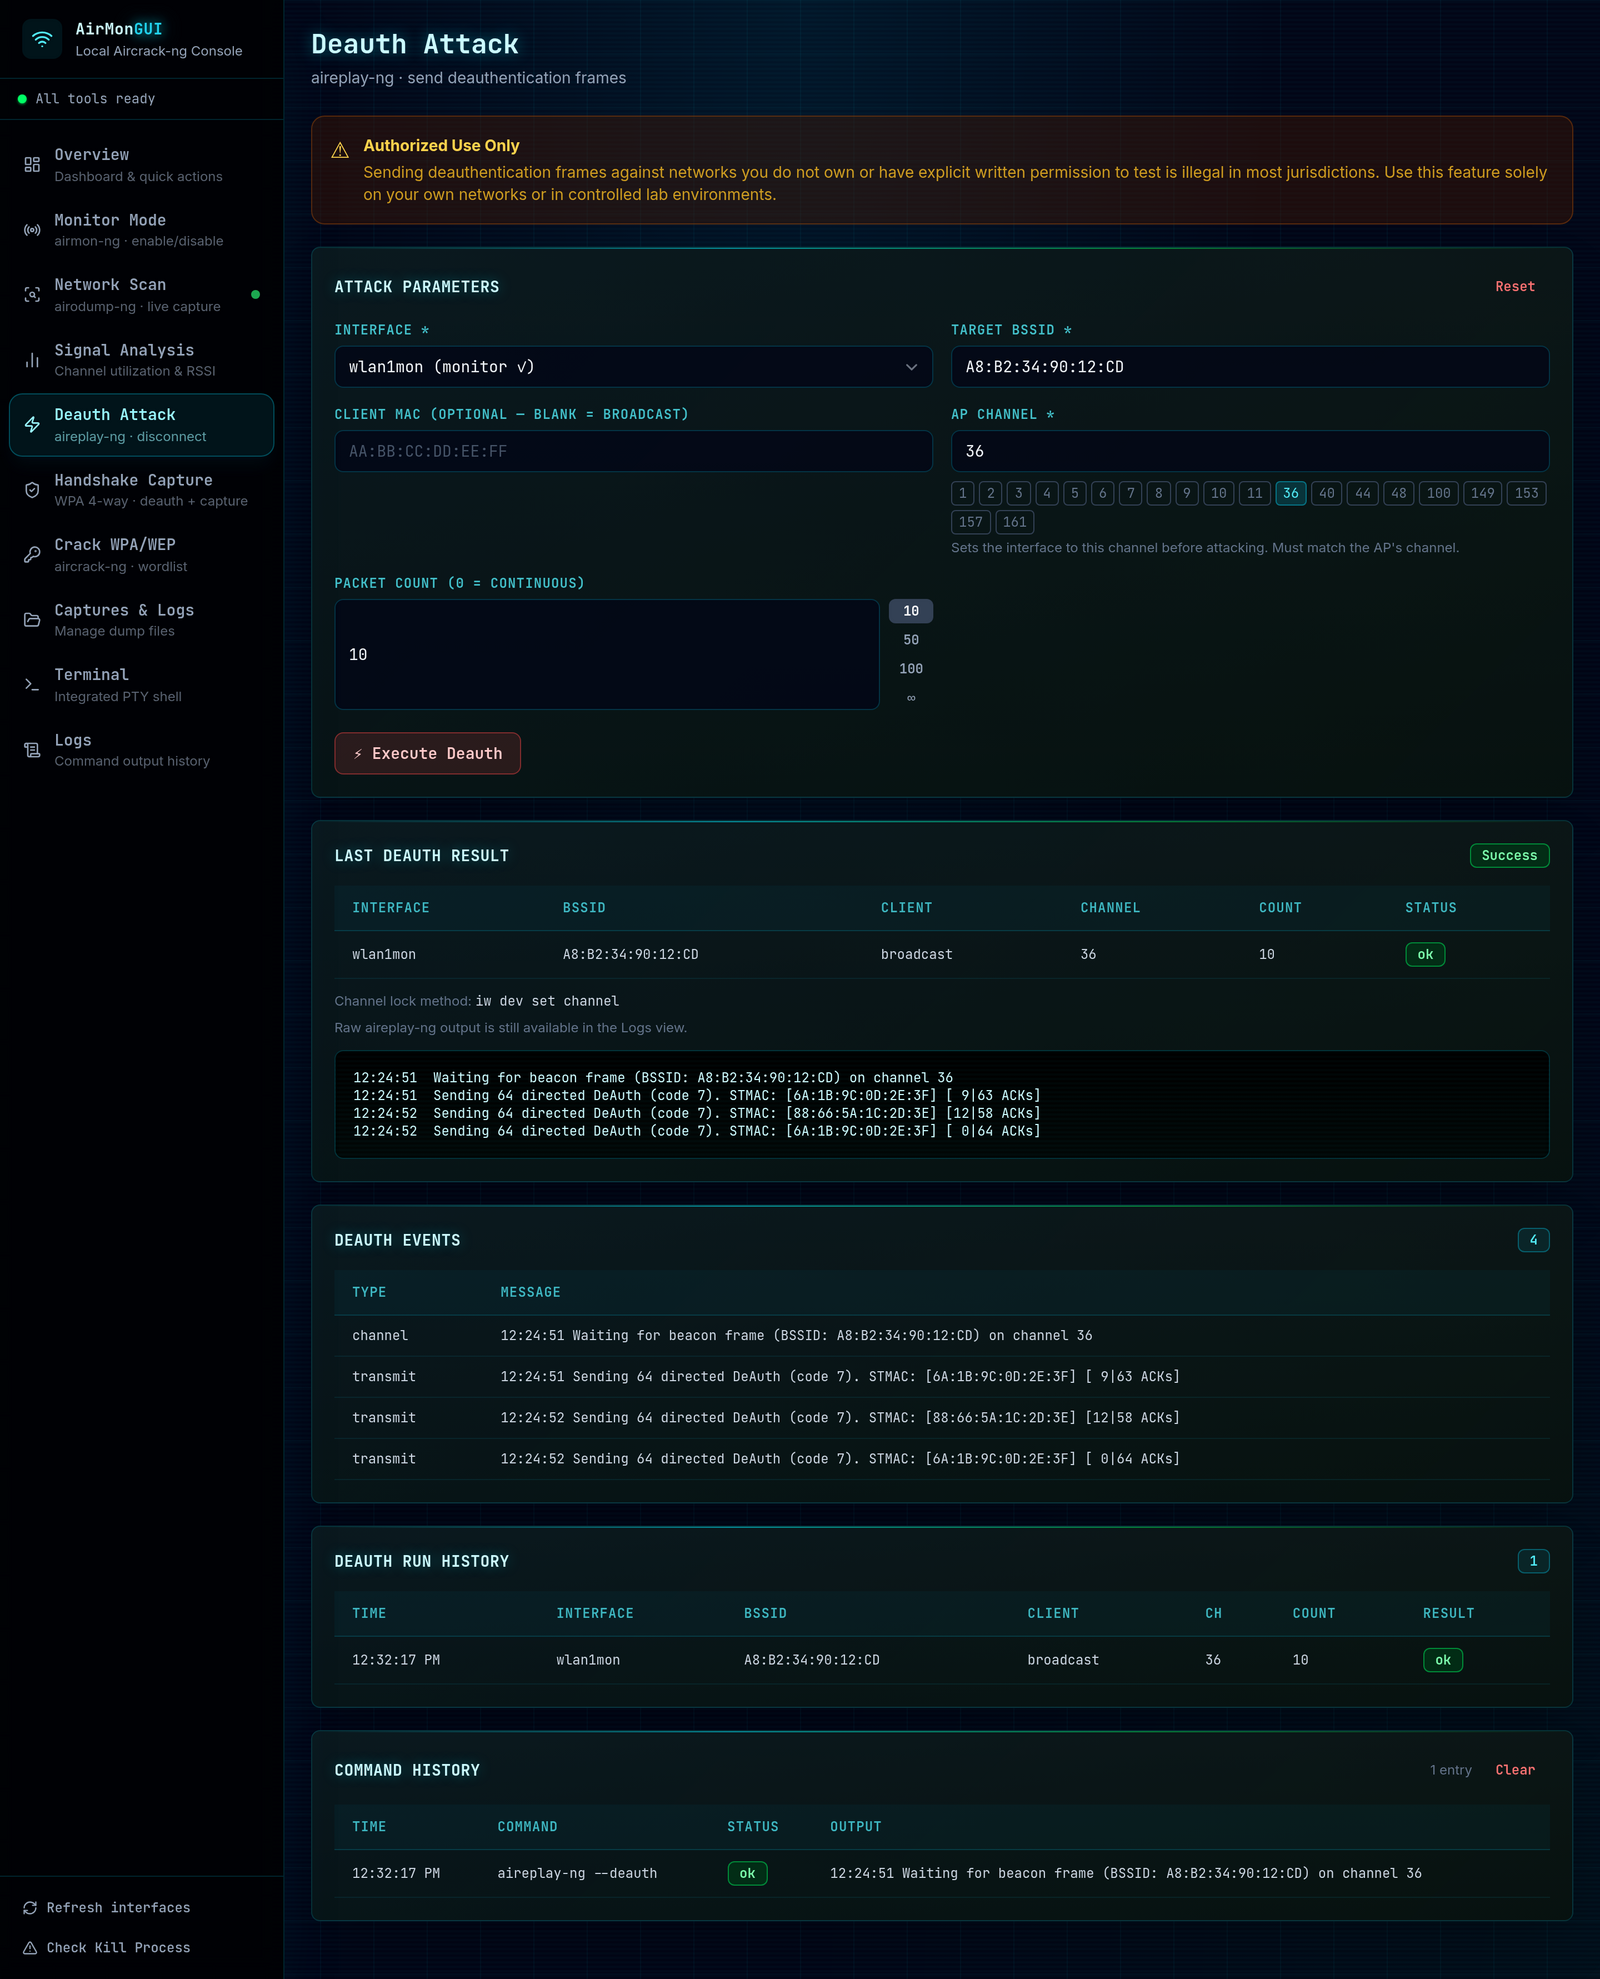
| डी-ऑथेंटिकेशन | aireplay-ng के माध्यम से लक्षित या ब्रॉडकास्ट डी-ऑथ भेजता है, पहले इंटरफ़ेस को एक्सेस पॉइंट के चैनल पर सेट करता है ताकि फ्रेम लैंड कर सकें। |
| हैंडशेक कैप्चर | तीन-चरणीय वर्कफ़्लो जो airodump-ng को एक लक्ष्य पर लॉक करता है, एक ऑटो-डी-ऑथ इंजन चलाता है, और अपने आप WPA चार-तरफ़ा हैंडशेक का पता लगाता है। |
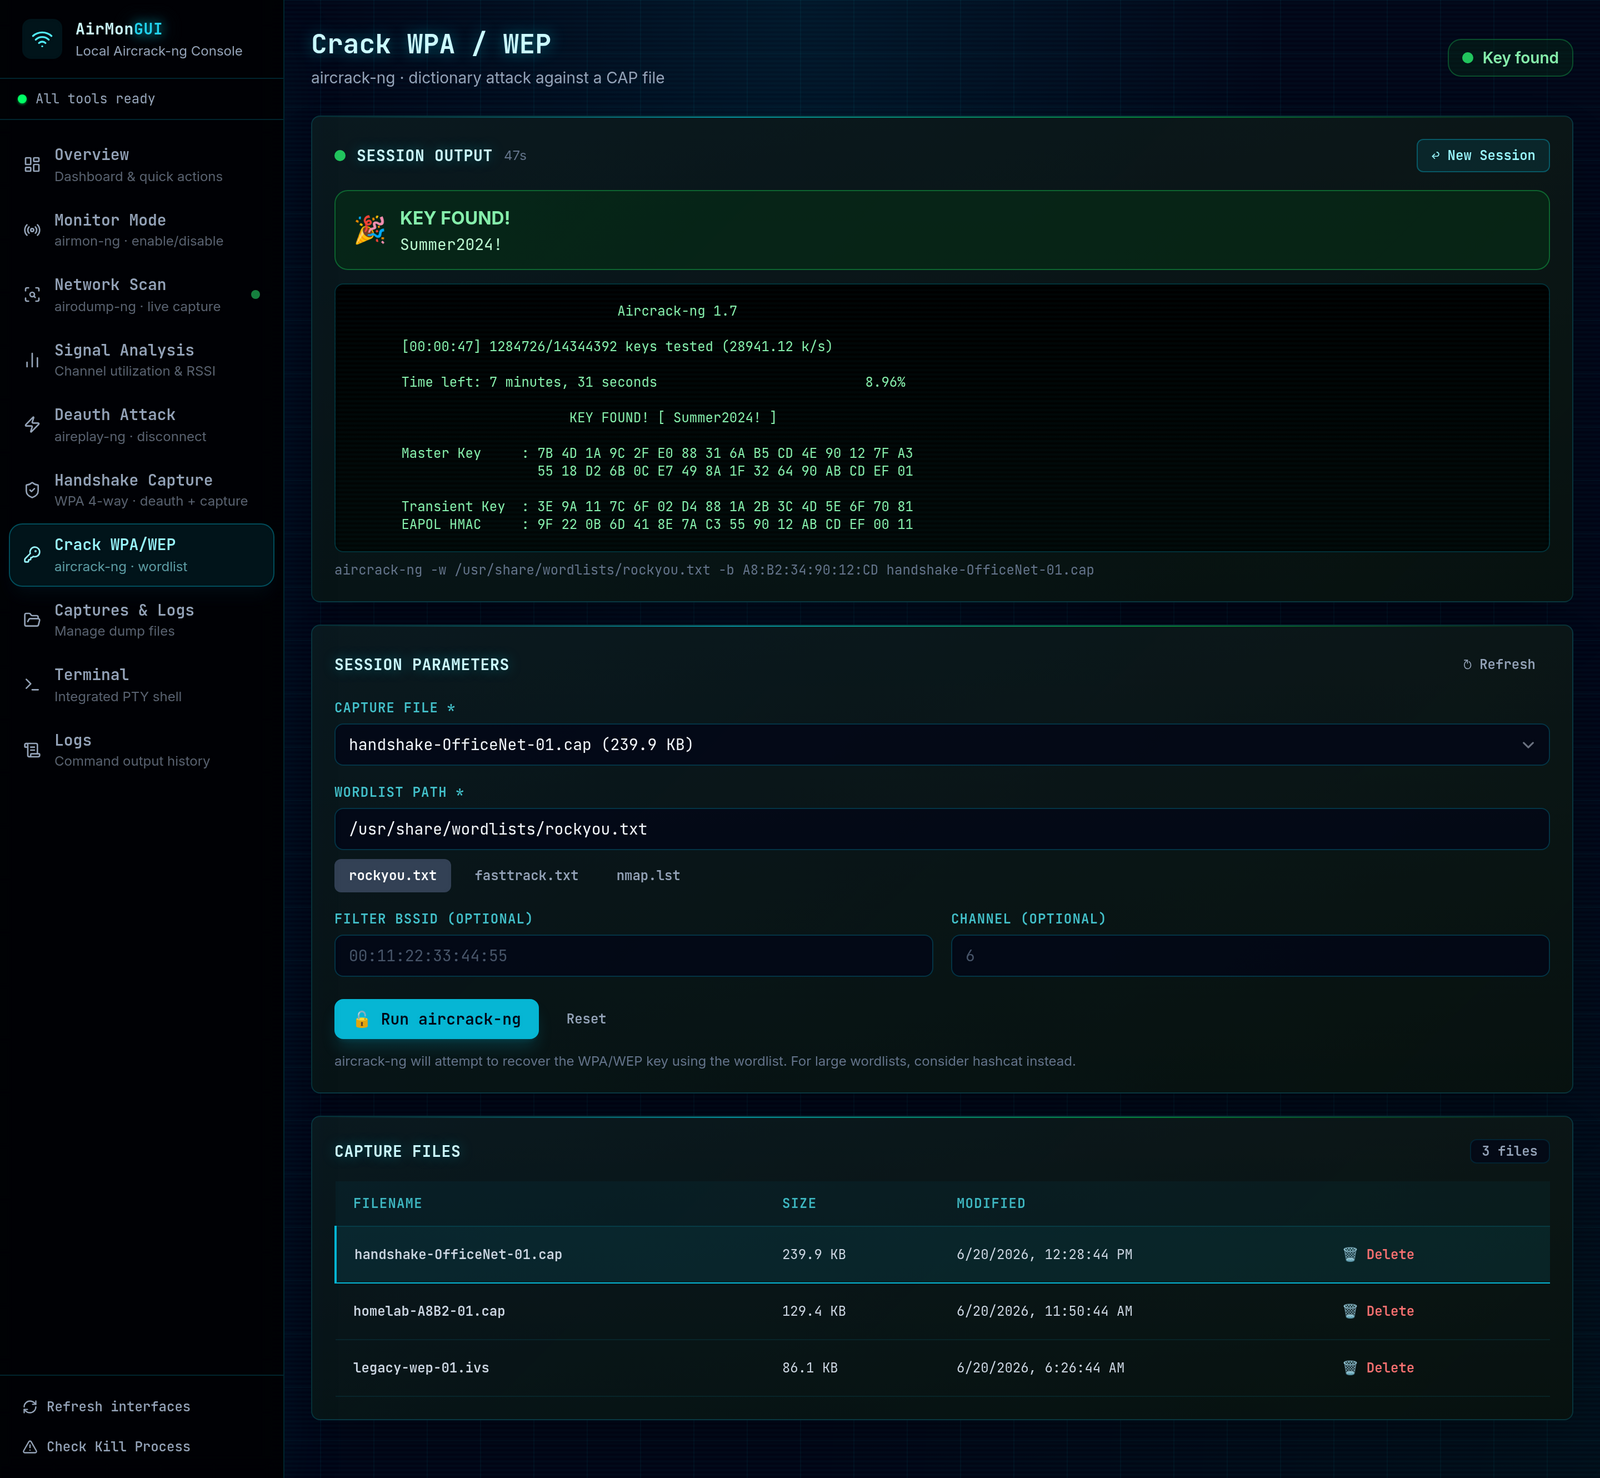
| क्रैकिंग | एक कैप्चर और एक वर्डलिस्ट को aircrack-ng को फ़ीड करता है, लाइव लॉग स्ट्रीम करता है, और पुनर्प्राप्त कुंजी दिखाता है जैसे ही वह प्रकट होती है। |
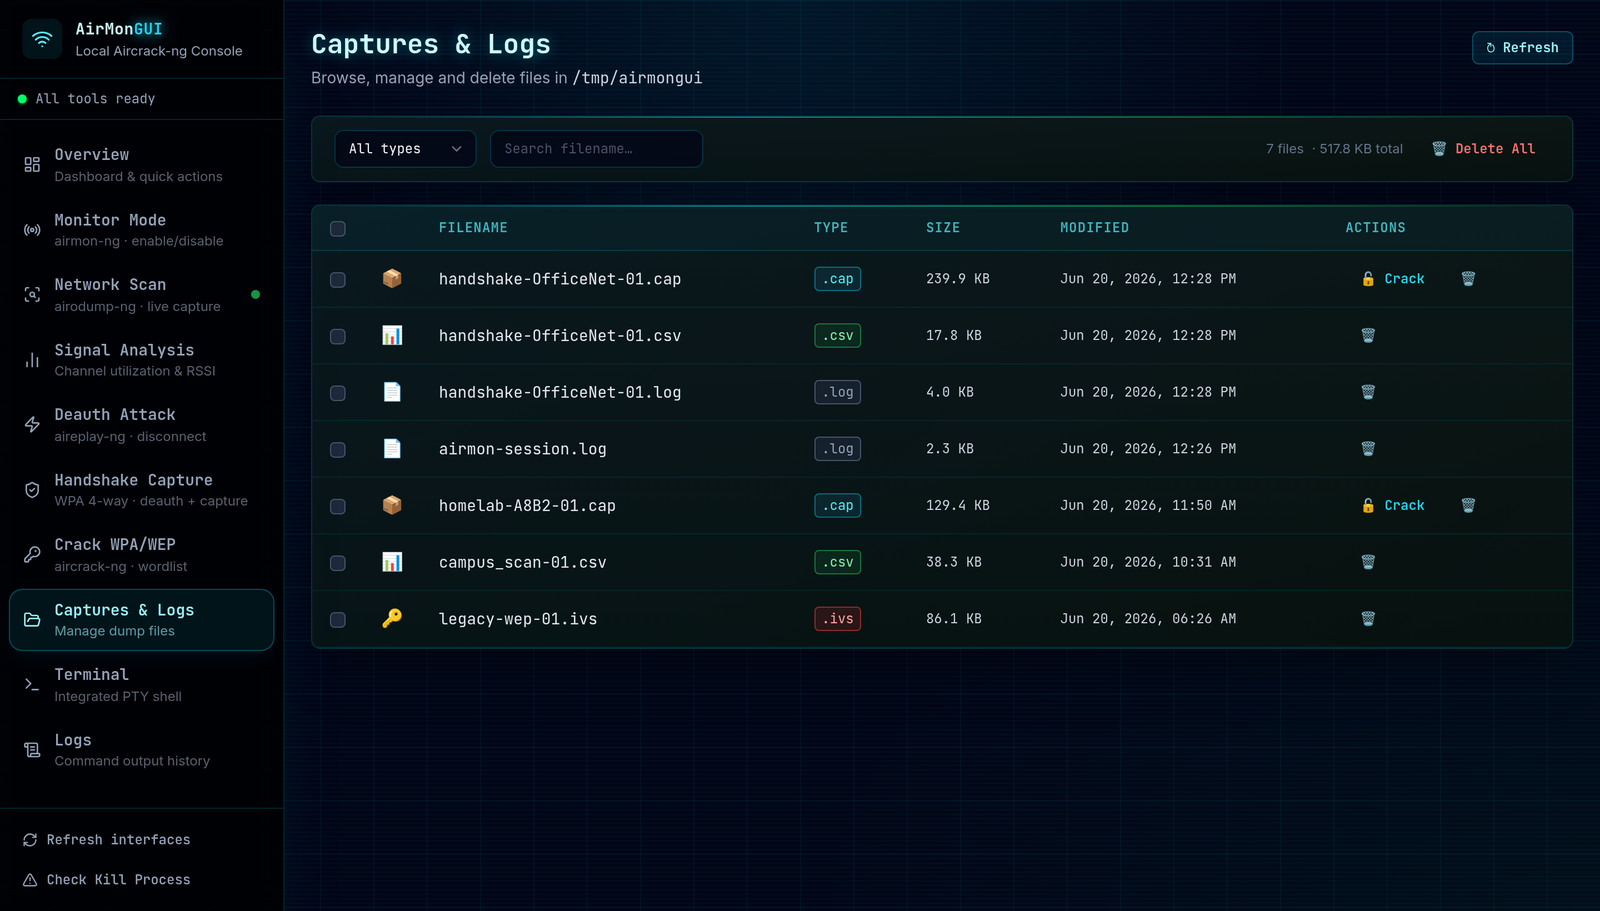
| कैप्चर प्रबंधन | सूट द्वारा लिखी गई .cap, .csv, .pcap, .ivs, और .log फ़ाइलों को ब्राउज़ करें, फ़िल्टर करें, बल्क-सेलेक्ट करें और हटाएँ। |
| एकीकृत टर्मिनल | एक वास्तविक PTY शेल (xterm.js) जब आप उसी विंडो में रॉ कमांड लाइन चाहते हैं। |
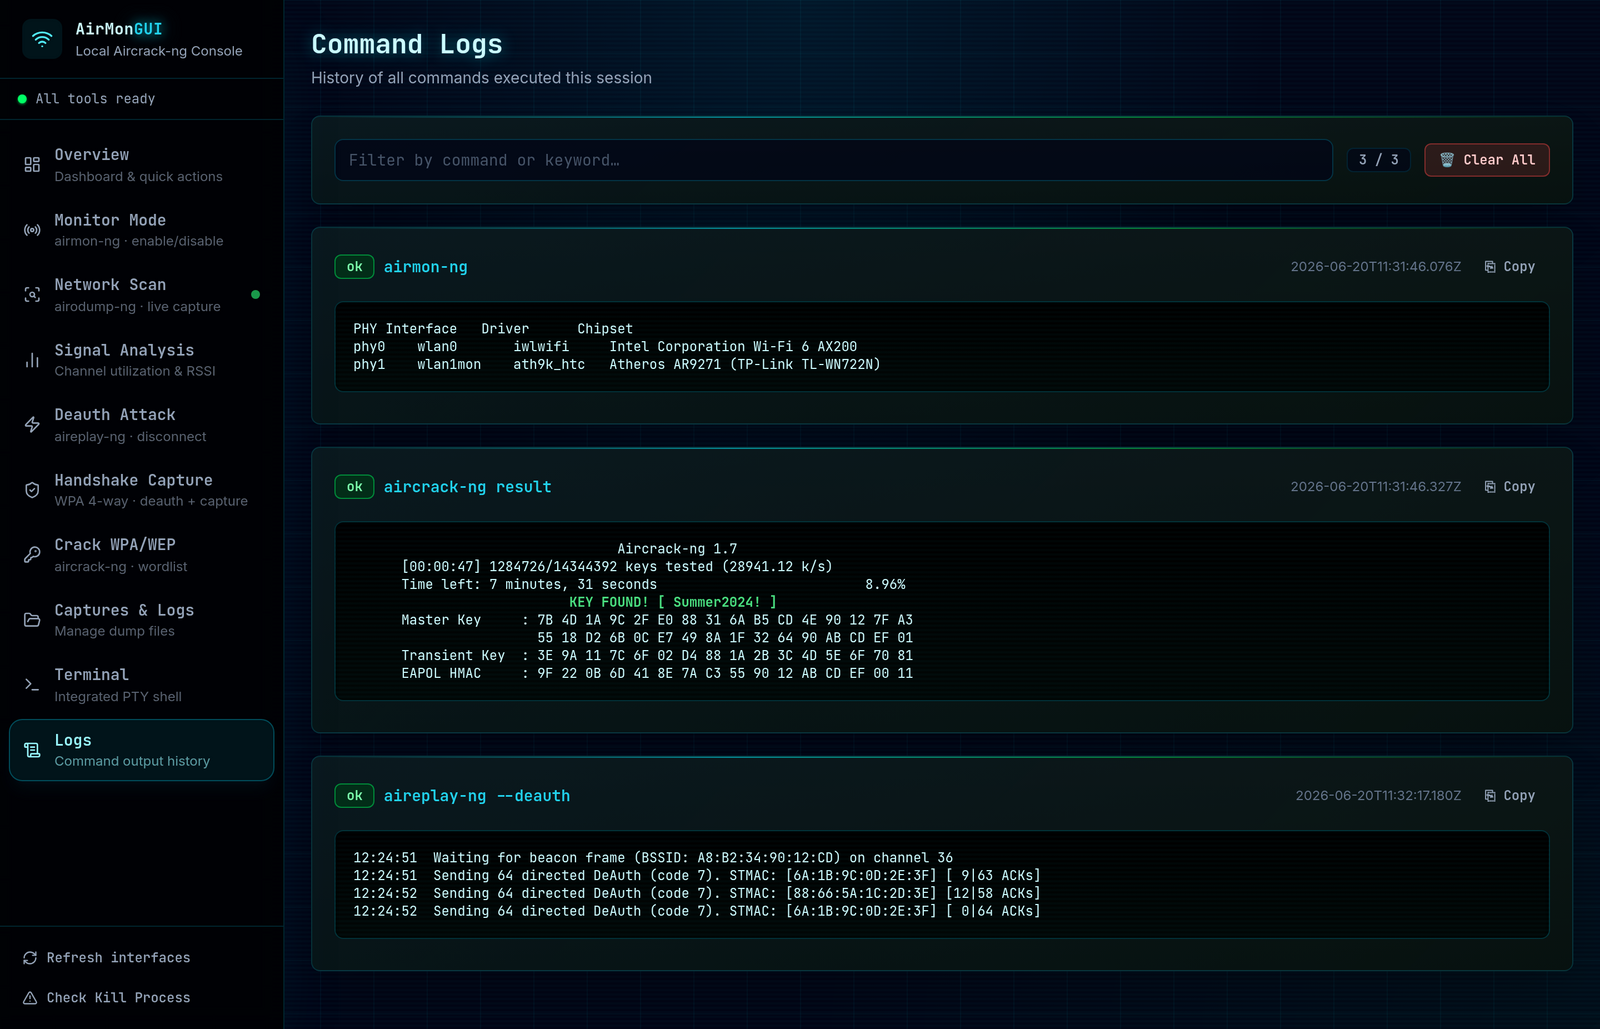
| कमांड लॉग | सत्र में चलाए गए प्रत्येक कमांड, stdout, stderr, स्थिति और एक-क्लिक कॉपी के साथ। |
एक रन साइडबार में ऊपर से नीचे की ओर बढ़ता है। यहाँ प्रत्येक स्क्रीन है।
नीचे के स्क्रीनशॉट में नेटवर्क, BSSID और क्लाइंट सिंथेटिक डेमो डेटा हैं, वास्तविक कैप्चर नहीं।
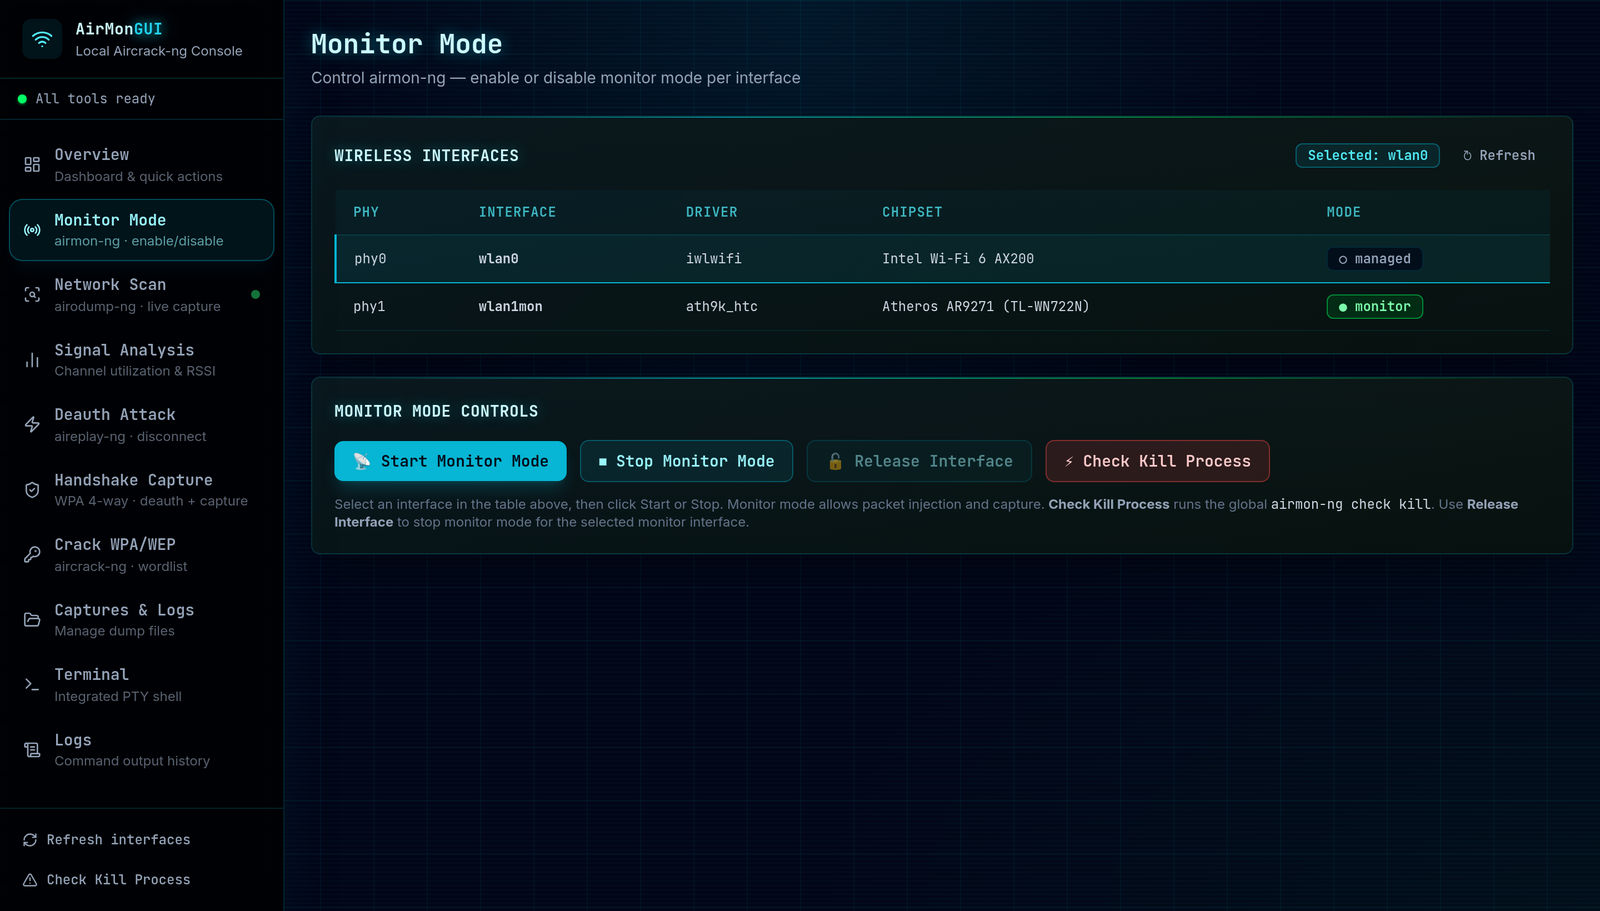
एक इंटरफ़ेस चुनें, उसके ड्राइवर, चिपसेट और PHY की जाँच करें, और मॉनिटर मोड चालू करें। जब आपका काम हो जाए, तो केवल उस इंटरफ़ेस को रिलीज़ करें।
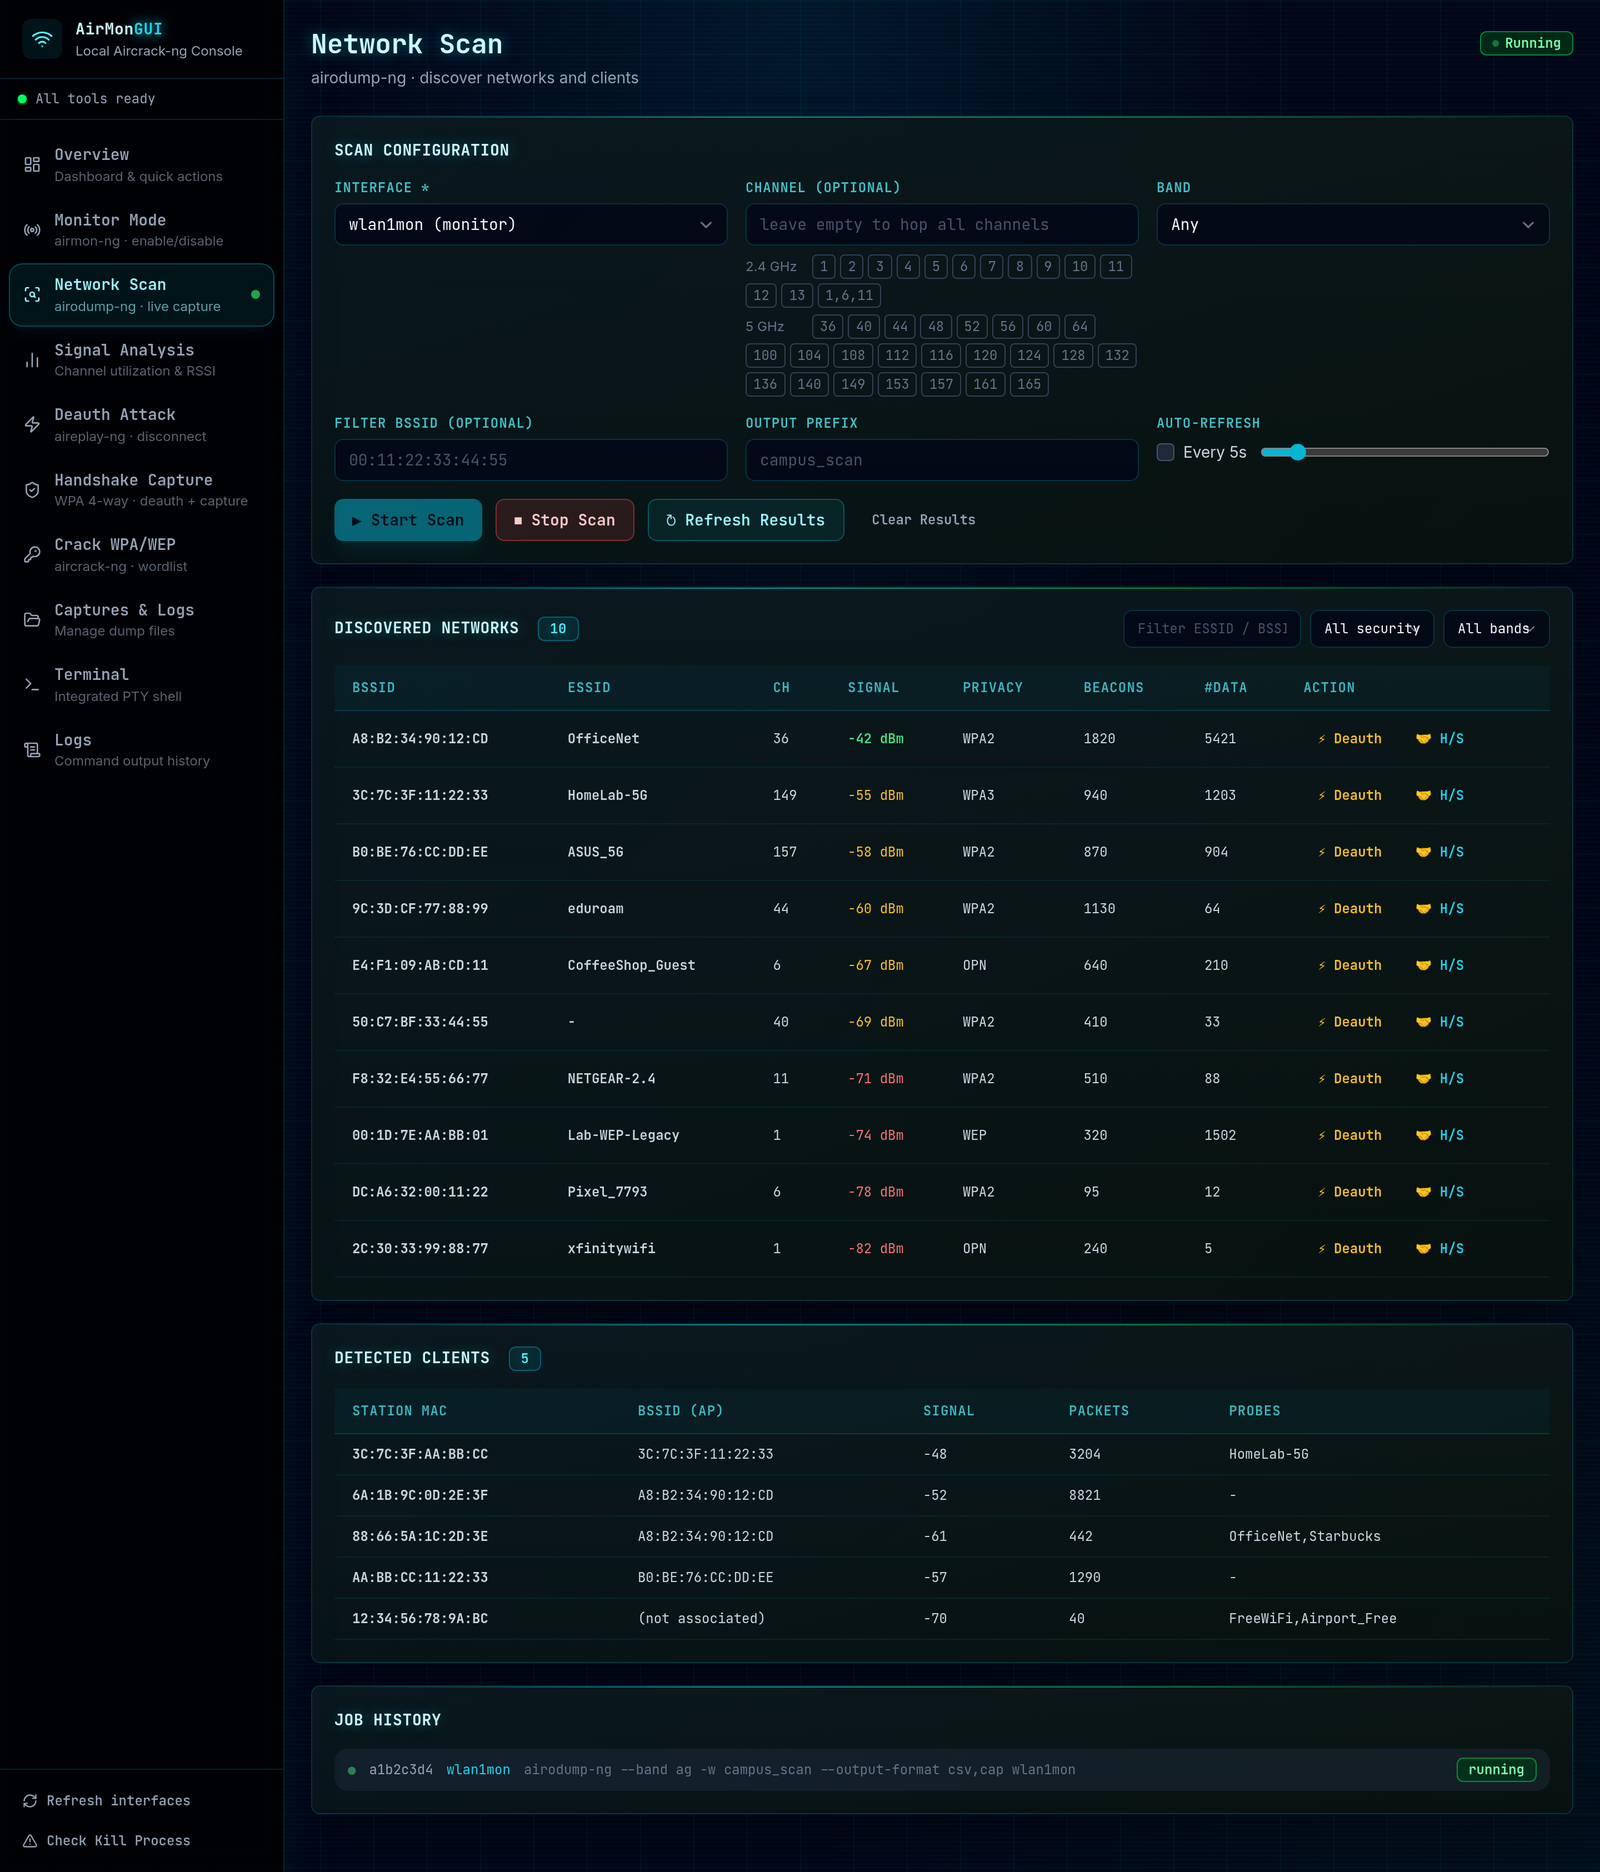
एक airodump-ng जॉब शुरू करें और एक्सेस पॉइंट और क्लाइंट को भरते हुए देखें जैसे ही वे पाए जाते हैं। तालिका को फ़िल्टर करें, फिर किसी भी नेटवर्क को सीधे डी-ऑथ या हैंडशेक वर्कफ़्लो पर भेजें।
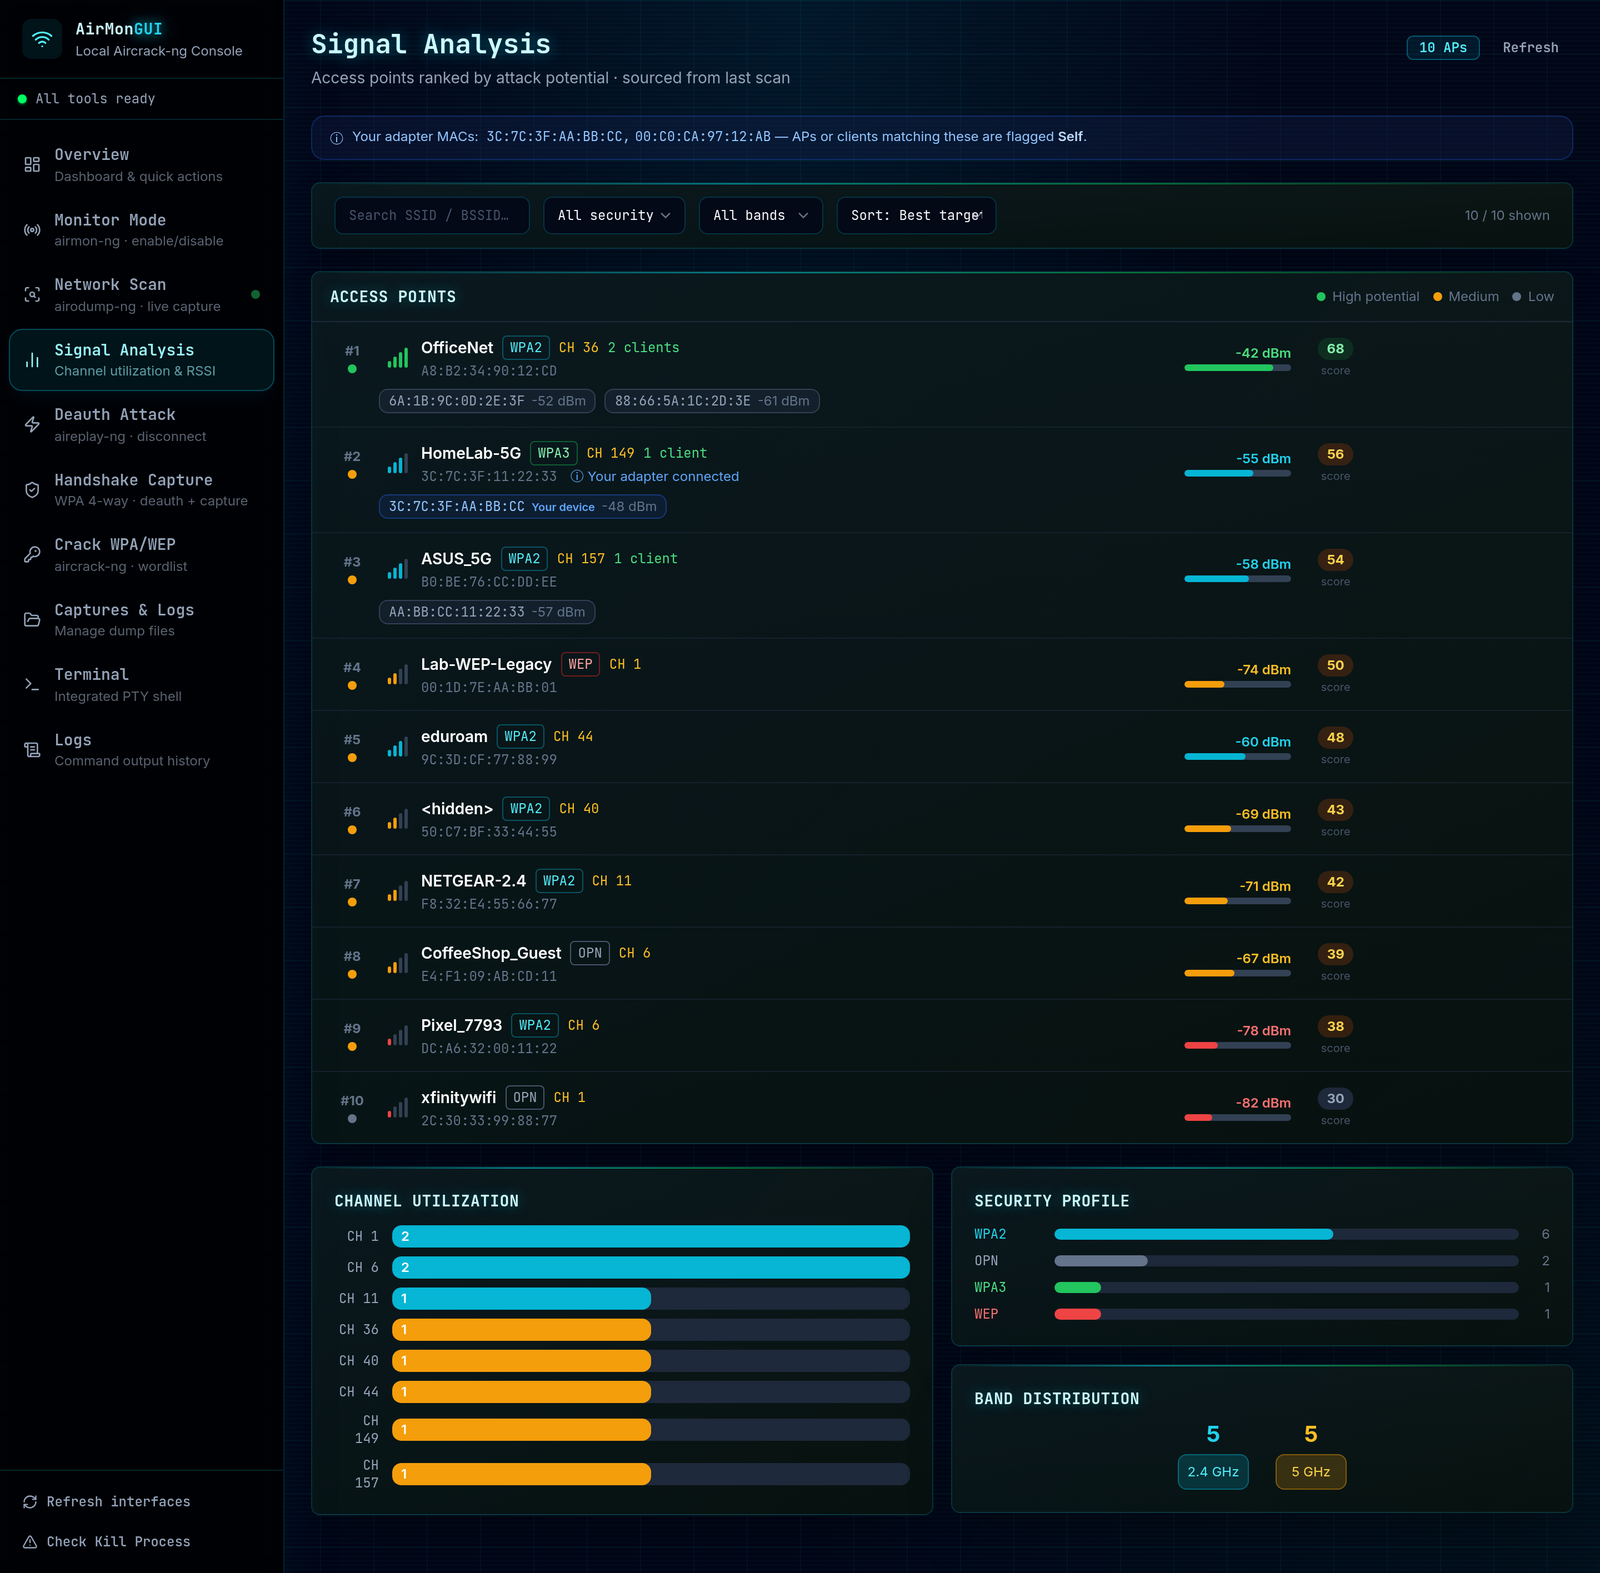
सिग्नल विश्लेषण प्रत्येक एक्सेस पॉइंट को स्कोर करता है ताकि मजबूत, कमज़ोर-सुरक्षित वाले सक्रिय क्लाइंट के साथ शीर्ष पर आ जाएँ। यह यह भी दिखाता है कि प्रत्येक चैनल कितना व्यस्त है और आसपास के नेटवर्क किस सुरक्षा का उपयोग करते हैं। आपके अपने उपकरणों को फ़्लैग किया जाता है ताकि आप गलती से खुद पर कुछ न निशाना साधें।
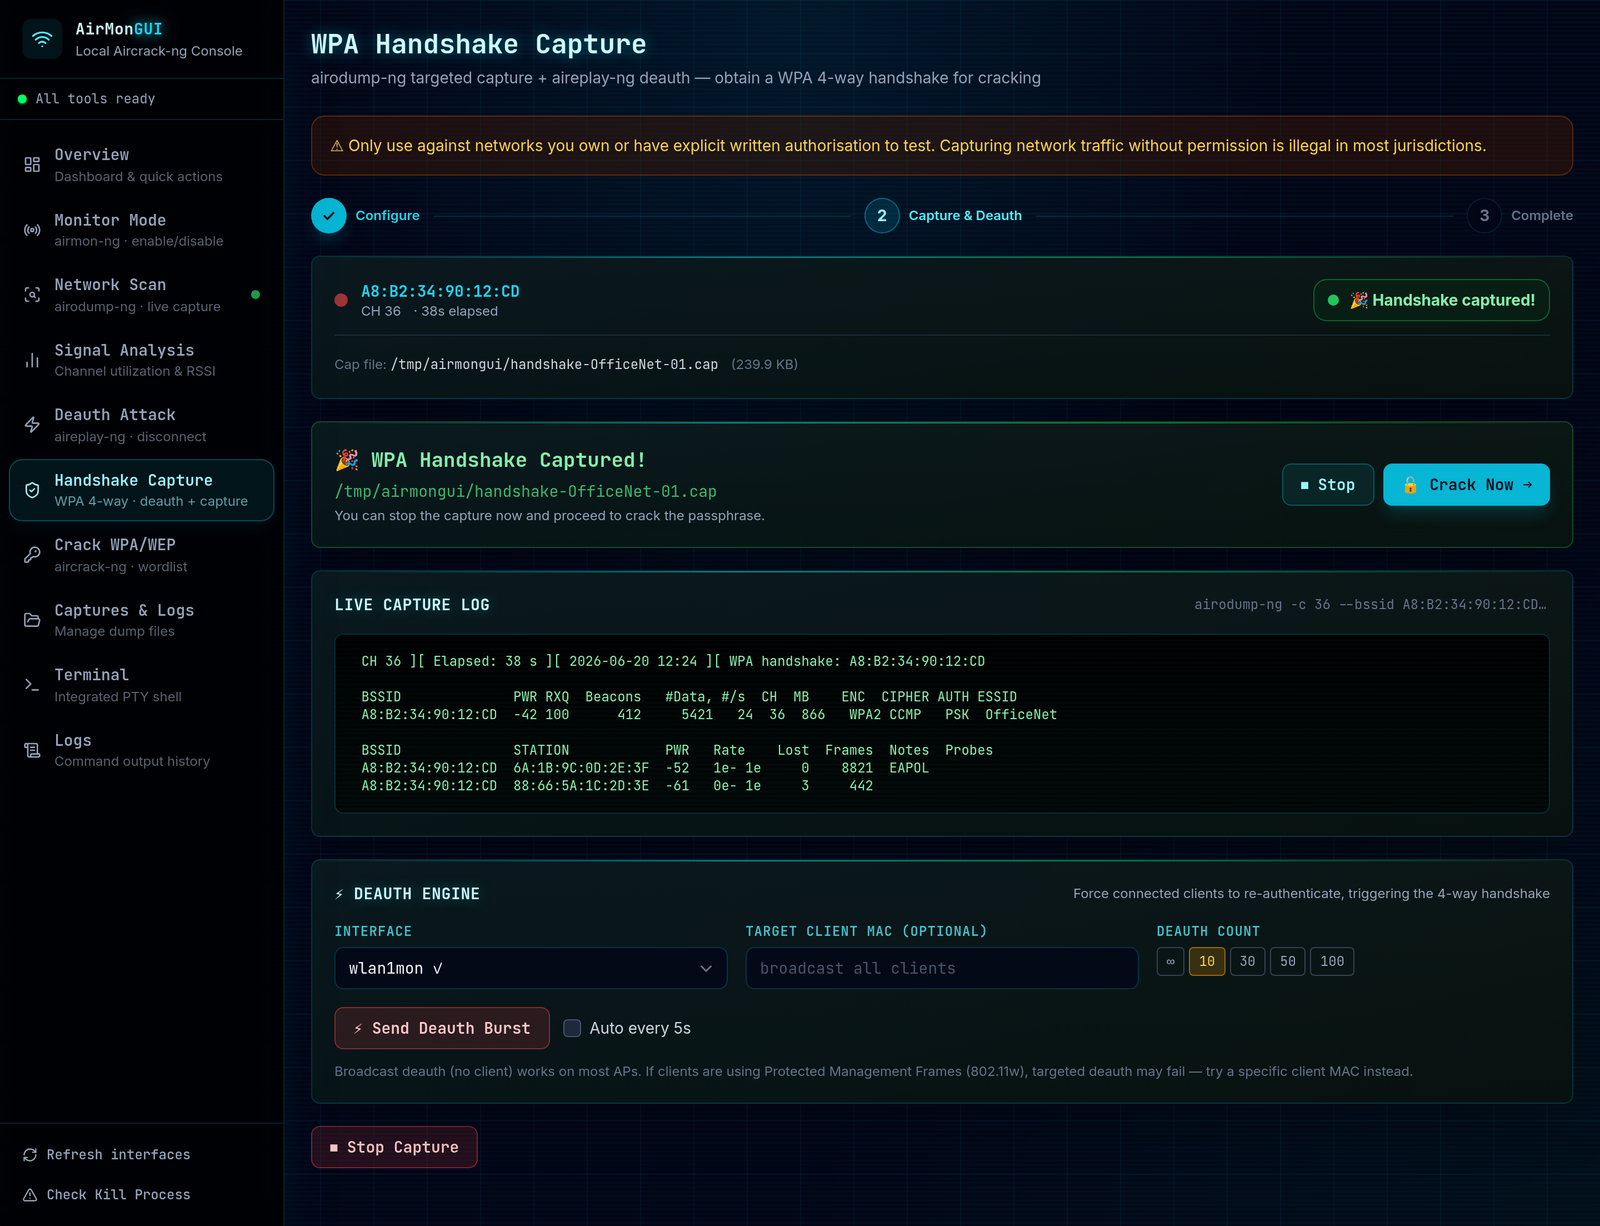
यह स्क्रीन airodump-ng को लक्ष्य के BSSID और चैनल पर लॉक करती है, क्लाइंट को डिस्कनेक्ट करने के लिए ऑटो-डी-ऑथ इंजन चलाती है ताकि वे फिर से कनेक्ट हों, और जैसे ही चार-तरफ़ा हैंडशेक कैप्चर होता है, हरा हो जाती है।
aircrack-ng को कैप्चर और वर्डलिस्ट पर इंगित करें। लॉग चलने पर स्ट्रीम होता है, और यदि पासफ़्रेज़ आपकी सूची में है, तो यह शीर्ष पर दिखाई देता है।
चैनल लॉकिंग, रन हिस्ट्री और पार्स किए गए इवेंट आउटपुट के साथ स्टैंडअलोन डी-ऑथ:
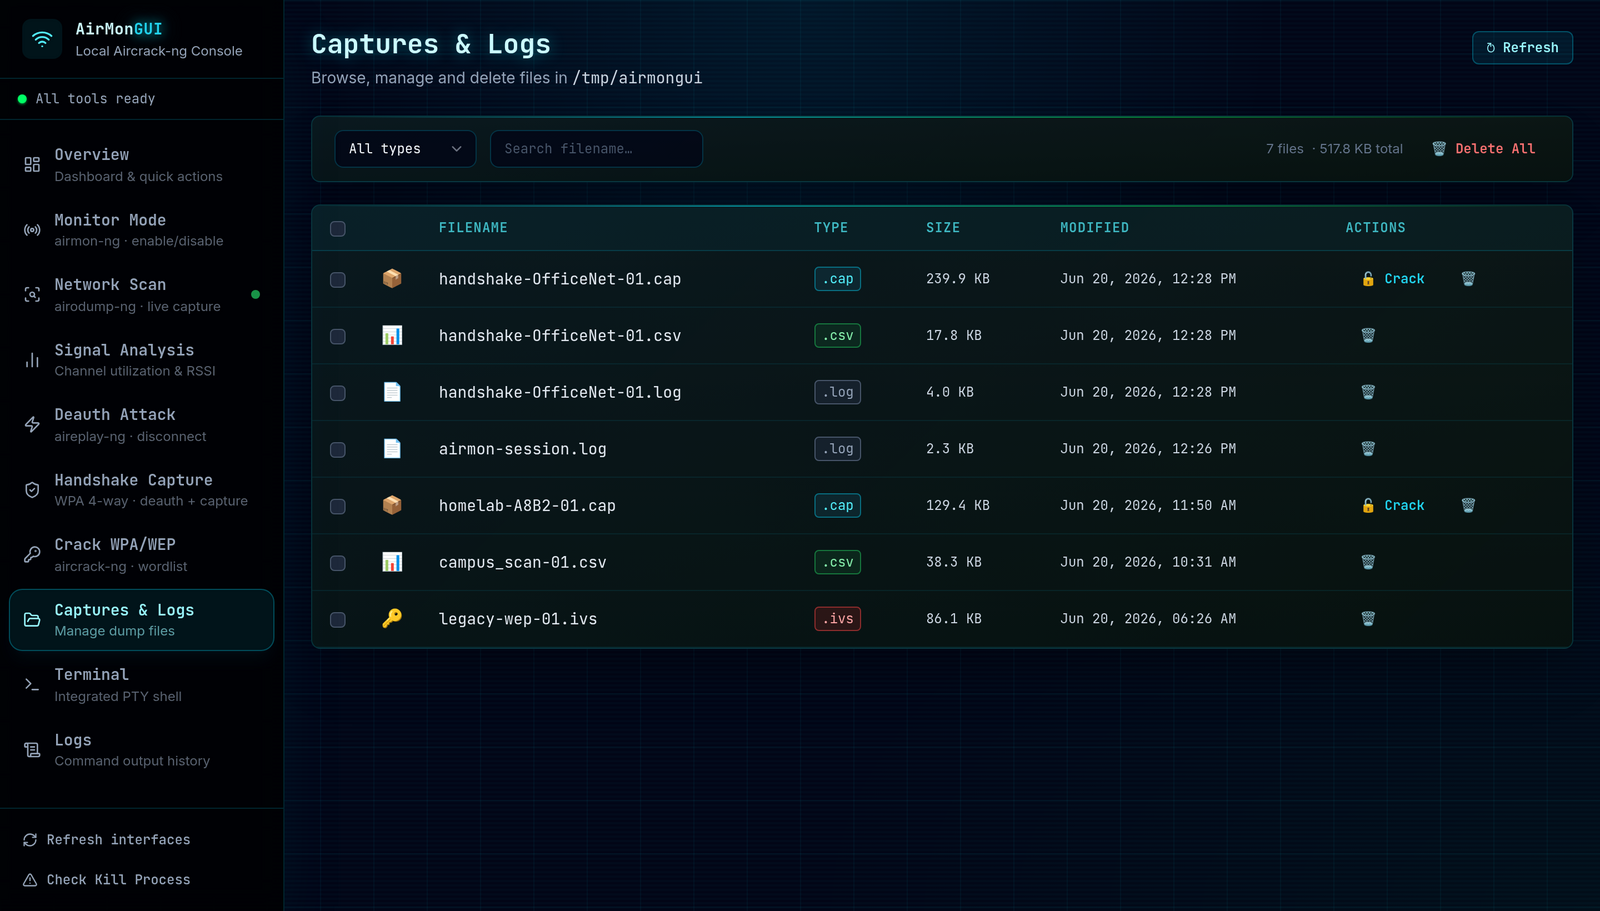
कैप्चर फ़ाइल प्रबंधन:
सत्र कमांड इतिहास:
आपको Linux, रूट एक्सेस, एक वायरलेस एडॉप्टर जो मॉनिटर मोड का समर्थन करता है, और अपने $PATH पर aircrack-ng सूट की आवश्यकता है। पूरी सूची के लिए आवश्यकताएँ देखें।
# 0. सूट स्थापित करें (Debian, Ubuntu, Kali)
sudo apt update && sudo apt install aircrack-ng wireless-tools

# 1. क्लोन करें
git clone https://github.com/ELHart05/AirmonGUI.git
cd AirmonGUI

