 aashish-thapa/wlctl
🛜 लिनक्स पर नेटवर्क मैनेजर के साथ वाईफ़ाई/ईथरनेट/वीपीएन प्रबंधन के लिए TUI

NetworkManager के लिए WiFi TUI.


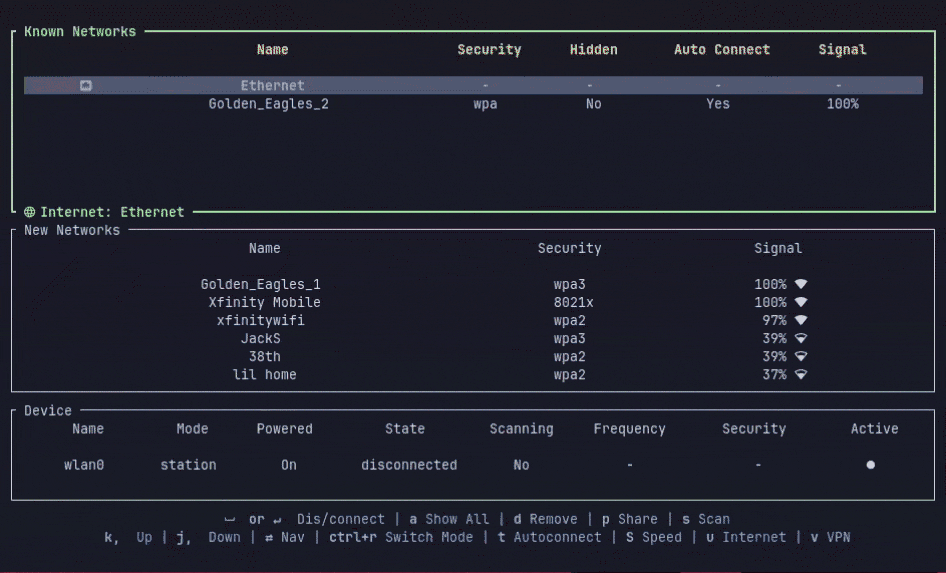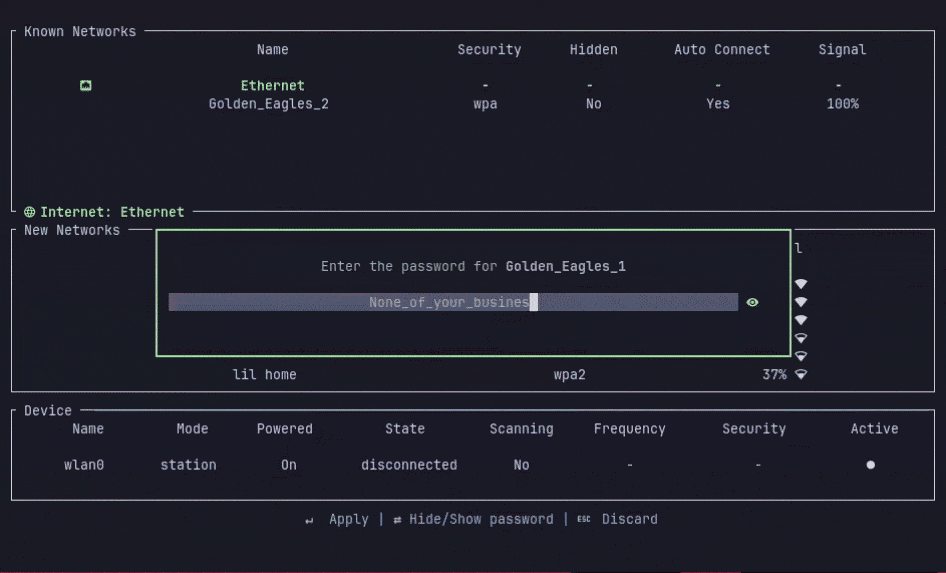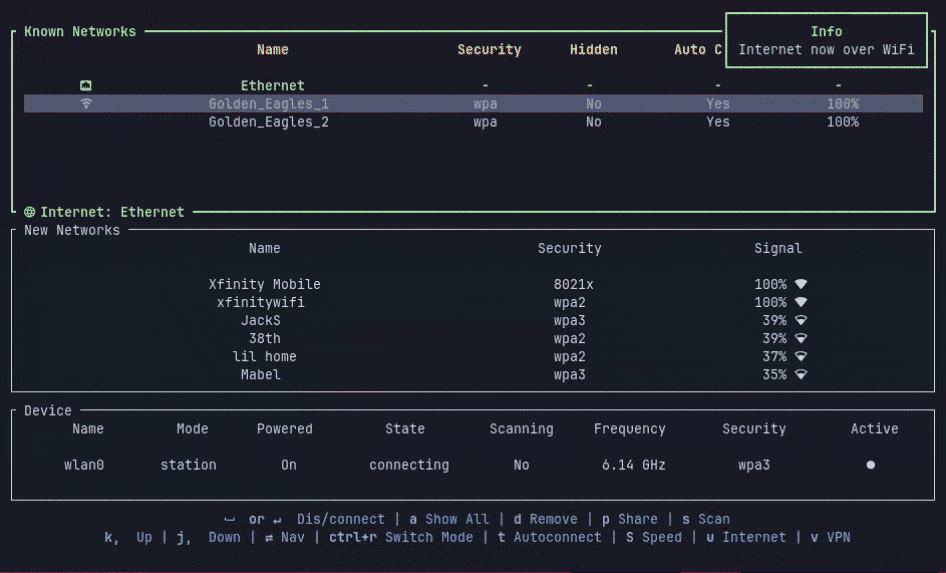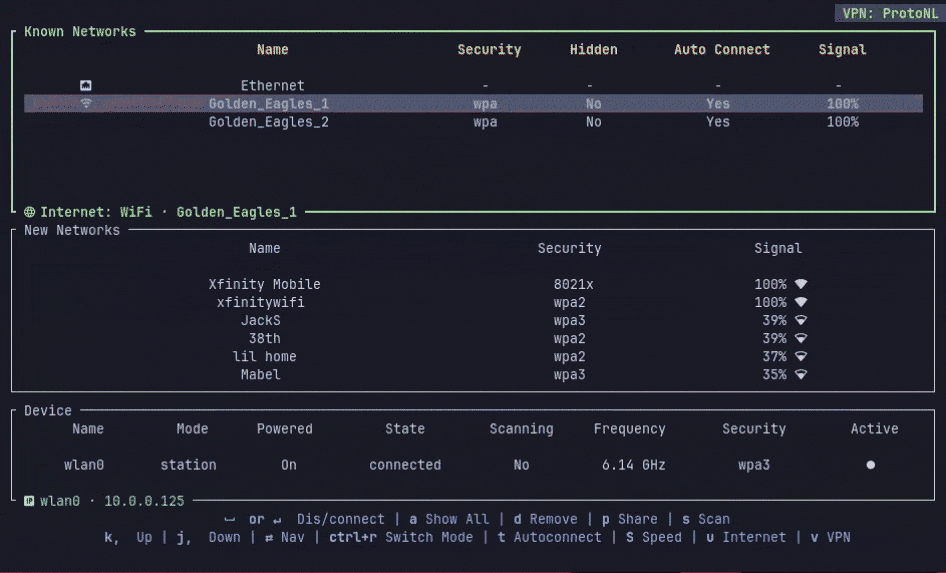
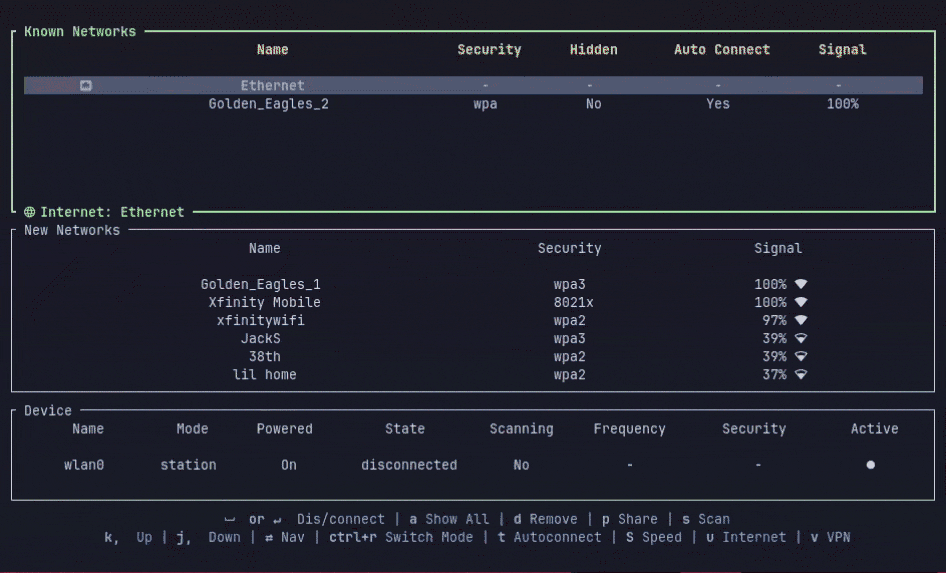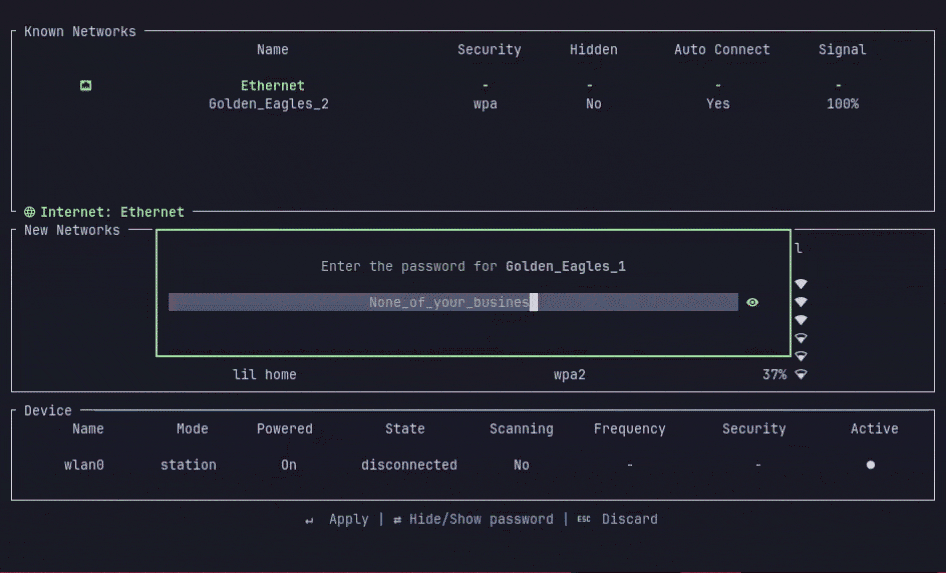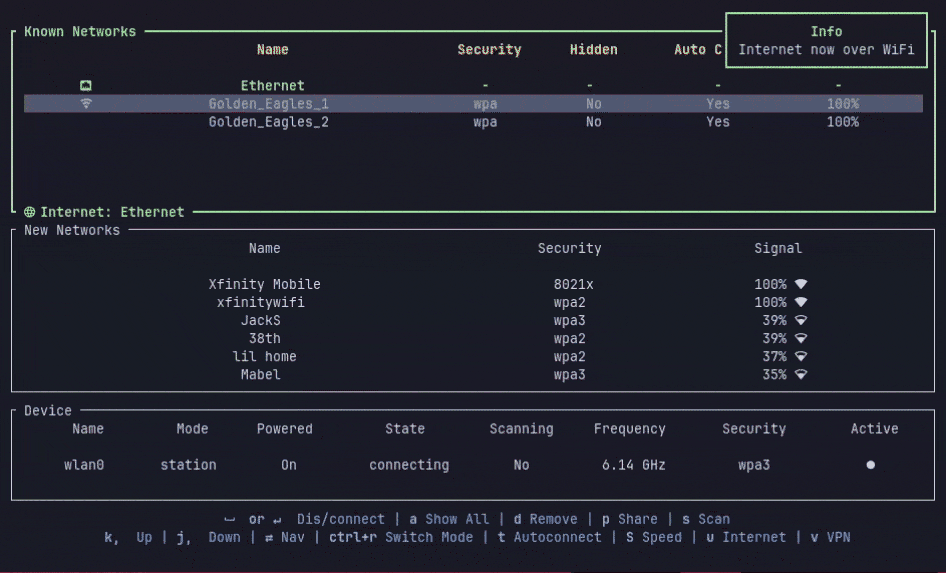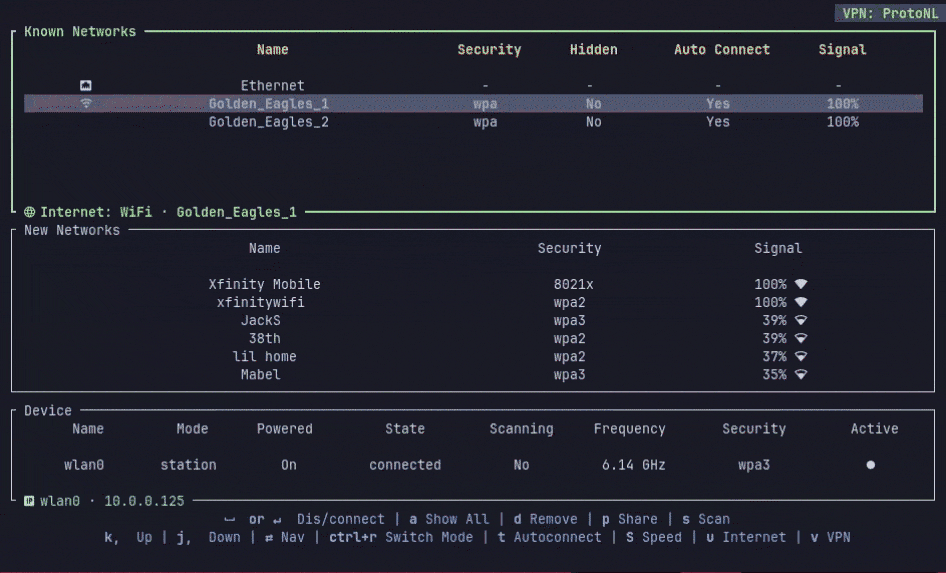
impala एक शानदार वाईफ़ाई TUI है, लेकिन यह iwd से बात करता है। अगर आपका डिस्ट्रो पहले से NetworkManager चला रहा है (ज़्यादातर ऐसा ही करते हैं — GNOME, KDE, Ubuntu, Fedora, Pop, …), तो आप बिना स्टैक हटाए impala को उसमें नहीं डाल सकते। wlctl impala के UX को रखता है और इसे NetworkManager की ओर इंगित करता है, इसलिए यह आपके DE के साथ-साथ काम करता है।
wlctl doctor — rfkill, ड्राइवर, एसोसिएशन, IP, DHCP, गेटवे, DNS, इंटरनेट की जाँच करता है# crates.io
cargo install wlctl
# Arch (AUR)
yay -S wlctl-bin
# Nix (बिना इंस्टॉल किए चलाएँ)
nix run github:aashish-thapa/wlctl
# स्रोत से
git clone https://github.com/aashish-thapa/wlctl && cd wlctl
cargo build --release
NixOS पर, फ्लेक को इनपुट के रूप में जोड़ें और wlctl.packages.${system}.default का उपयोग करें, या nix shell github:aashish-thapa/wlctl के साथ शेल में डालें।
NetworkManager चल रहा होना चाहिए। Nerd Fonts वैकल्पिक हैं, आइकन के लिए।
TUI लॉन्च करने के लिए wlctl। जब कुछ खराब हो और आप जानना चाहते हैं कि कौन सी परत है, तो wlctl doctor।
| क्रिया | कुंजी |
|---|---|
| पैनल स्विच करें | Tab / Shift+Tab |
| घूमें | j k / एरो |
| एडॉप्टर मोड बदलें (स्टेशन ↔ AP) | Ctrl+R |
| VPN कनेक्शन | v |
| बाहर निकलें | q / Ctrl+C |
| पॉपअप हटाएँ | Esc |
| क्रिया | कुंजी |
|---|---|
| कनेक्ट / डिस्कनेक्ट | Space या Enter |
| ऑटो-कनेक्ट टॉगल करें | t |
| नेटवर्क भूलें | d |
| इसे इंटरनेट पथ बनाएँ | u |
| सभी दिखाएँ | a |
| QR शेयर | p |
स्पीड टेस्ट (speedtest-cli चाहिए) | Shift+S |
जब दोनों WiFi और Ethernet चालू हों, तो NetworkManager जिस लिंक पर वास्तव में इंटरनेट रूट कर रहा है वह हरे रंग में हाइलाइट होता है, और बॉक्स का फुटर उसे बताता है ( Internet: WiFi · <ssid>)। इथरनेट पंक्ति या कनेक्टेड WiFi पर u दबाएँ ताकि डिफ़ॉल्ट रूट उस पर स्विच हो जाए (दूसरा लिंक चालू रहता है)।
डिवाइस बॉक्स का फुटर सक्रिय एडॉप्टर का LAN IP दिखाता है (जैसे wlan0 · 192.168.1.20) ताकि आप ip addr चलाए बिना SSH कर सकें।
| क्रिया | कुंजी |
|---|---|
| कनेक्ट / डिस्कनेक्ट | Space या Enter |
| हिडन से कनेक्ट करें | h |
| नाम से फ़िल्टर करें | / |
| सभी दिखाएँ | a |
स्कैन सूची को SSID द्वारा फ़िल्टर करने के लिए / दबाएँ; Enter फ़िल्टर रखता है, Esc इसे साफ़ करता है।
v से खोलें)| क्रिया | कुंजी |
|---|---|
| चालू / बंद टॉगल करें | Space या Enter |
| ऑटोकनेक्ट टॉगल करें | a |
प्रोफ़ाइल हटाएँ (पुष्टि y/n) | d |
| WireGuard कॉन्फ़िग आयात करें | i |
| बंद करें | Esc |
चयनित टनल का असाइन किया गया IP और अपटाइम, सूची के नीचे दिखाई देता है जब तक वह चालू है।
WireGuard कॉन्फ़िग आयात करना: i दबाएँ, फिर या तो पूरा कॉन्फ़िग पेस्ट करें (अधिकांश प्रदाता — Proton, Mullvad — सीधे टेक्स्ट देते हैं) या .conf फ़ाइल का पथ टाइप करें, और Enter दबाएँ। wlctl इसे पार्स करता है और एक NetworkManager प्रोफ़ाइल बनाता है — nmcli की ज़रूरत नहीं। पेस्ट किए गए कॉन्फ़िग का नाम सर्वर एंडपॉइंट के नाम पर रखा जाता है; फ़ाइल आयात का नाम फ़ाइल नाम पर। पथ में ~ का विस्तार होता है। प्रोफ़ाइल बिना ऑटो-कनेक्ट के जोड़ी जाती है; Enter से इसे चालू करें। OpenVPN .ovpn फ़ाइलें यहाँ समर्थित नहीं हैं — उन्हें nmcli connection import type openvpn file <path> के साथ आयात करें (NetworkManager-openvpn प्लगइन चाहिए)।
| क्रिया | कुंजी |
|---|---|
| एडॉप्टर जानकारी | i |
| पावर टॉगल करें | o |
| डॉक्टर | ? |
| क्रिया | कुंजी |
|---|---|
| स्कैन करें | s |
| क्रिया | कुंजी |
|---|---|
| AP शुरू करें | n |
| AP रोकें | x |
~/.config/wlctl/config.toml। सभी कुंजियाँ रीबाइंडेबल हैं।
switch = "r"
mode = "station"
esc_quit = false
vpn = "v"

[device]
infos = "i"
toggle_power = "o"
doctor = "?"

[station]
toggle_scanning = "s"

[station.known_network]
toggle_autoconnect = "t"
remove = "d"
show_all = "a"
share = "p"
speed_test = "S"
prefer = "u"

[station.new_network]
show_all = "a"
connect_hidden = "h"
filter = "/"

[access_point]
start = "n"
stop = "x"
| impala | wlctl | |
|---|---|---|
| बैकएंड | iwd | NetworkManager |
| डिफ़ॉल्ट डेस्कटॉप नेटवर्क स्टैक के साथ सह-अस्तित्व | नहीं | हाँ |
| मल्टी-एडॉप्टर चयनकर्ता | — | हाँ |
| VPN कनेक्शन टॉगल | — | हाँ |
doctor उपकमांड | — | हाँ |
pythops/impala से फोर्क किया गया। UI और आर्किटेक्चर उनका है।
GPLv3






