#1
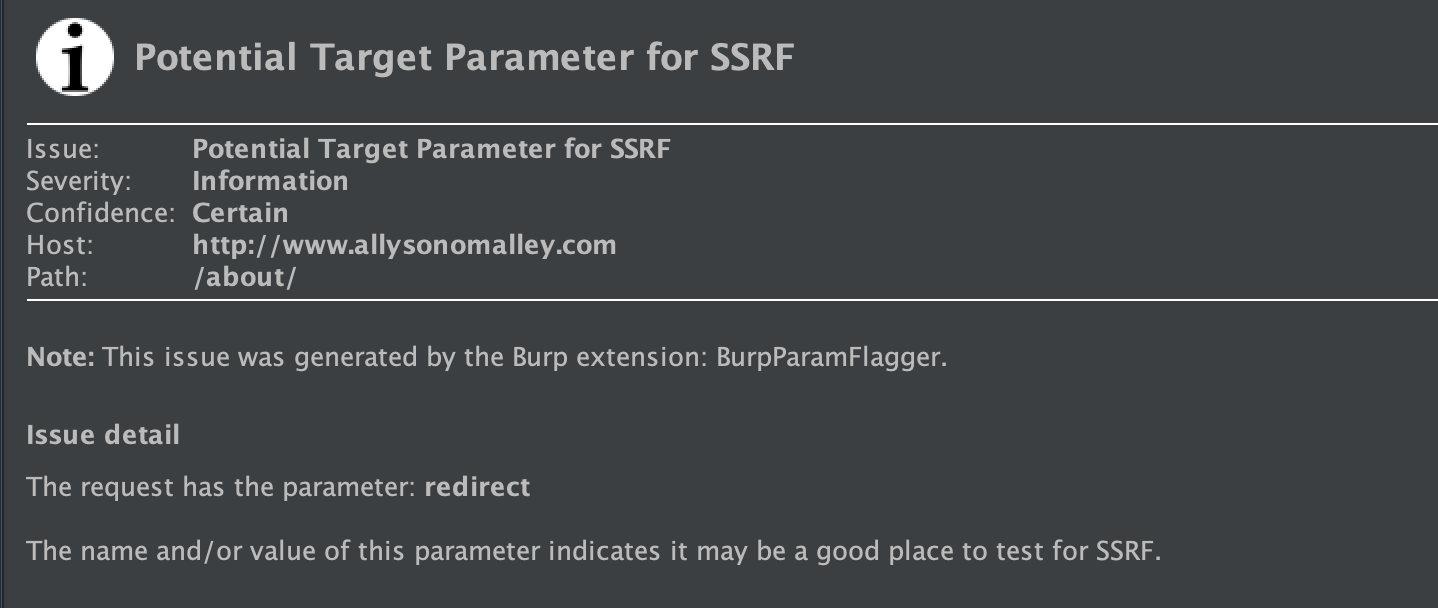
 allyomalley/burpparamflagger
एक Burp एक्सटेंशन जो एक निष्क्रिय स्कैन जाँच जोड़ता है ताकि उन पैरामीटर्स को चिह्नित किया जा सके जिनका नाम या मान SSRF या LFI के लिए संभावित प्रवेश…
 purpleteam-labs/purpleteam-app-scanner
पर्पलटीम का एप्लिकेशन स्कैनिंग घटक
 k8gege/pyladon
Ladon Scanner For Python, बड़े नेटवर्क प्रवेश स्कैनर और Cobalt Strike, भेद्यता / शोषण / पहचान / MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 lwzsoviet/noxss
तेज़ xss स्कैनर, समर्थन reflected-xss और dom-xss
 jehadalqurashi/blackdir-framework
वेब एप्लिकेशन भेद्यता स्कैनर
 leviathan36/kaboom
पेनिट्रेशन परीक्षणों को स्वचालित करने का एक उपकरण
 jewel591/xssmap
पायथन-आधारित XSS भेद्यता स्कैनर जो POST/GET अनुरोधों, कुकी/रेफरर/यूज़र-एजेंट में पैरामीटर इंजेक्शन, और स्वचालित वेब सुरक्षा परीक्षण के लिए एकाधिक…
 mariagarber/xss-scanner
XSS स्कैनर जो वेबसाइट में दुर्भावनापूर्ण स्क्रिप्ट इंजेक्ट करके क्रॉस-साइट स्क्रिप्टिंग कमजोरियों का पता लगाता है
 tomnomnom/gf
grep के चारों ओर एक रैपर, जो आपको चीज़ें grep करने में मदद करता है
 andresriancho/w3af
ओपन-सोर्स वेब एप्लिकेशन सुरक्षा स्कैनर जो XSS, SQL injection, और OS commanding सहित 200+ कमजोरियों की पहचान करता है और उनका दोहन करता है। पेनेट्रेशन…
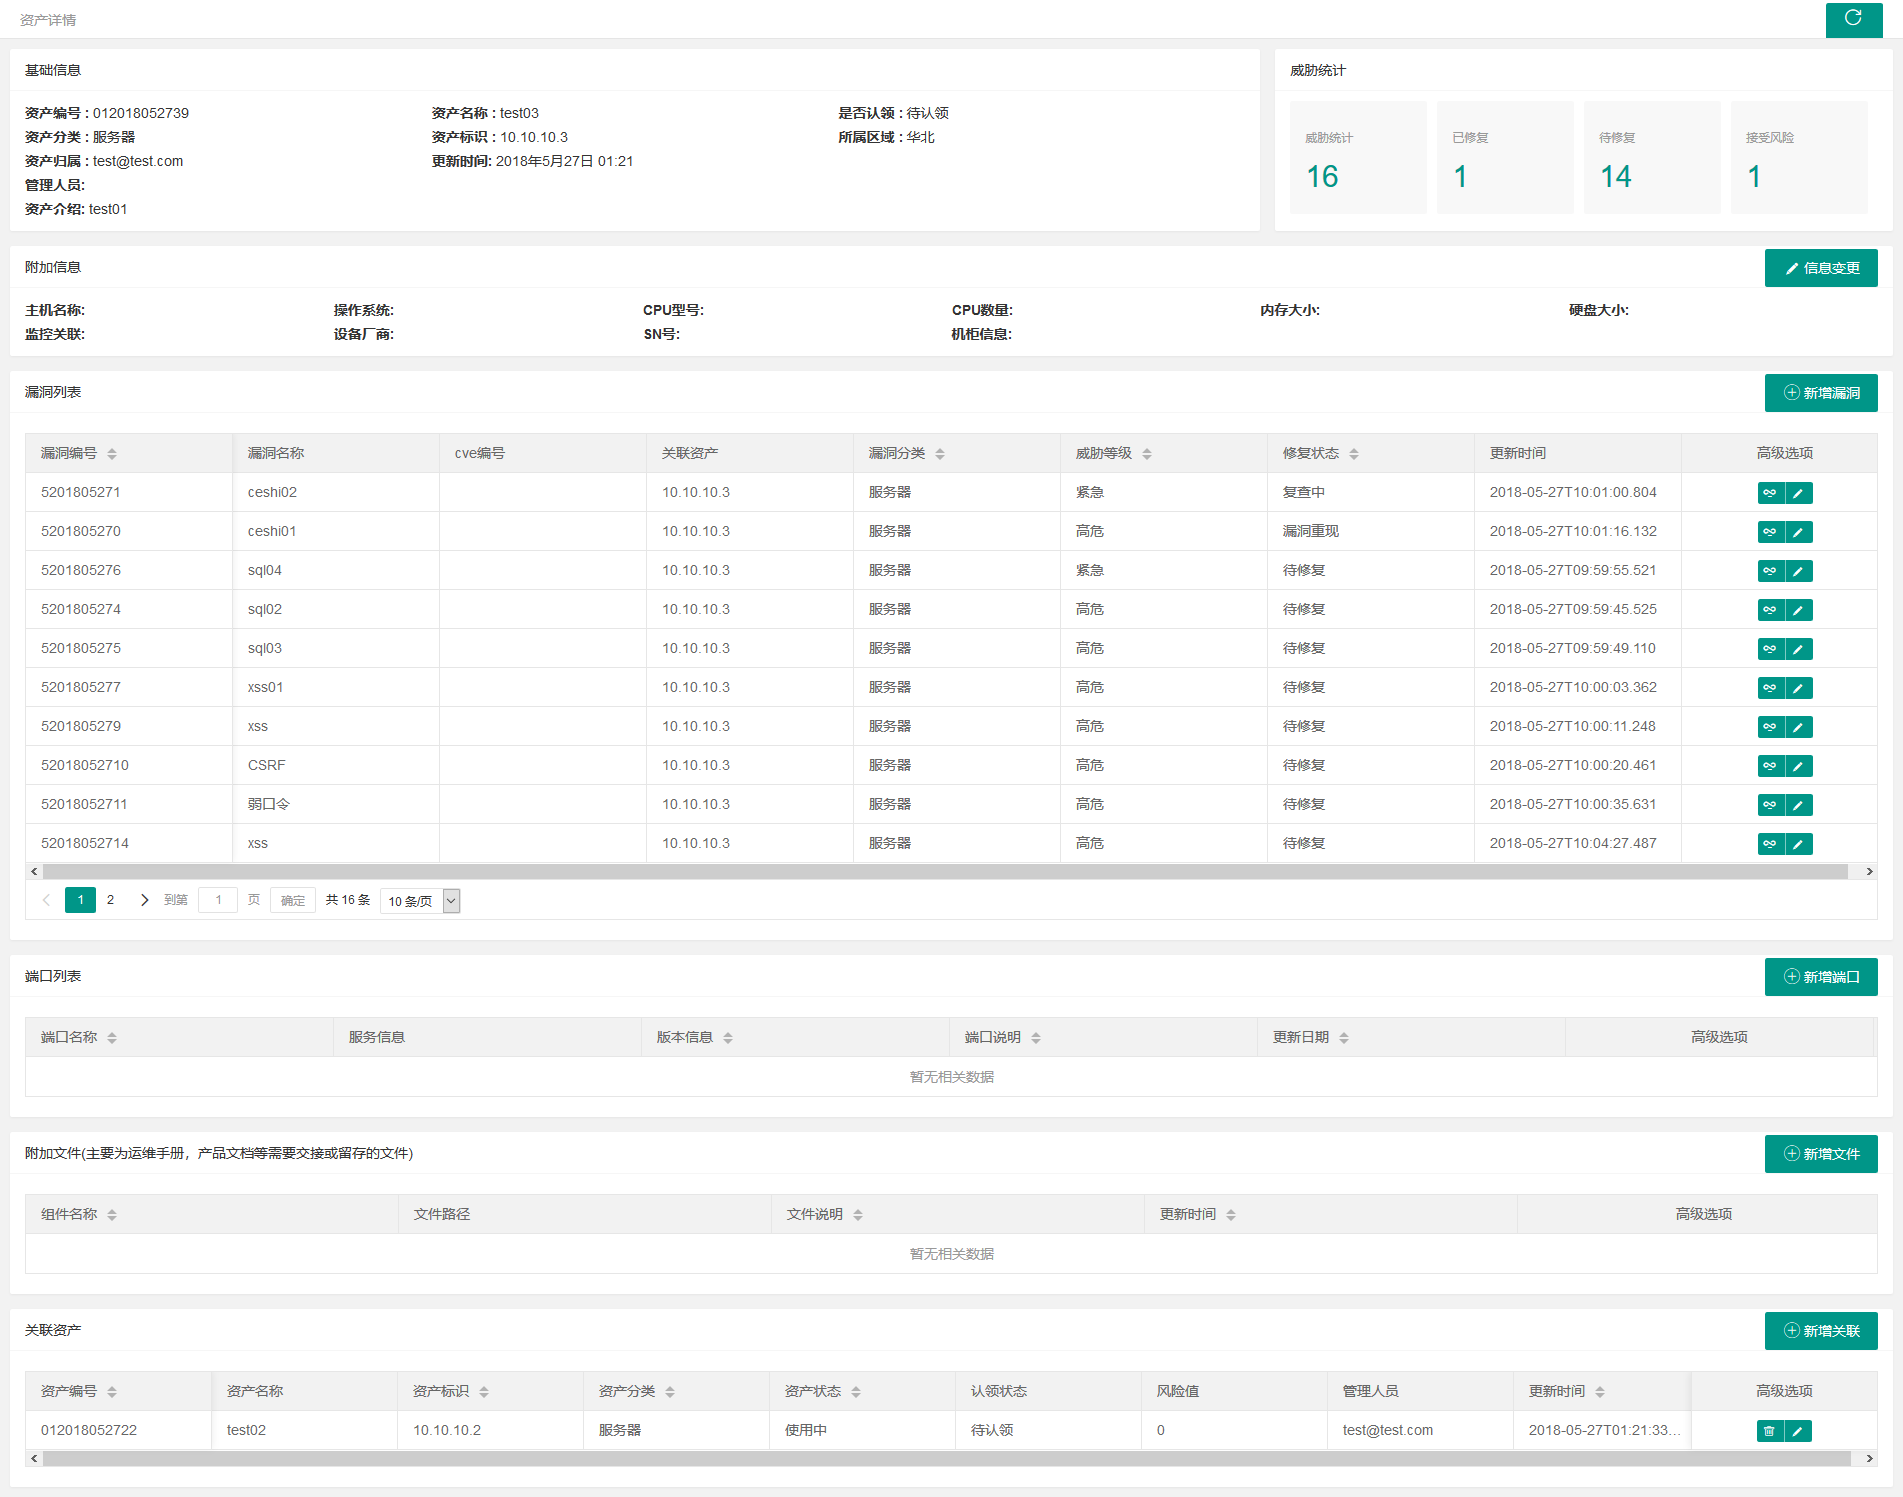 we1h0/securitymanageframwork
Security Manage Framework एक सुरक्षा प्रबंधन मंच है जो उद्यम इंट्रानेट के लिए है, जिसमें संपत्ति प्रबंधन, भेद्यता प्रबंधन, खाता प्रबंधन, ज्ञान आधार…
 pentestgeek/burpcommander
Burp Suite के REST API के लिए Ruby कमांड-लाइन इंटरफ़ेस
 hannob/optionsbleed
Optionsbleed भेद्यता (CVE-2017-9798) के लिए प्रूफ-ऑफ-कॉन्सेप्ट स्कैनर जो HTTP OPTIONS विधि के माध्यम से Apache HTTP सर्वरों में मेमोरी लीक का परीक्षण…
 bailongwang1/cve-2020-0688
PHP CLI स्क्रिप्ट जो CVE-2020-0688 के प्रति संवेदनशील Exchange सर्वरों का पता लगाने के लिए एकल होस्ट या IP रेंज को स्कैन करती है, स्थापित संचयी अपडेट…
 00xc/h2buster
एक थ्रेडेड, रिकर्सिव, HTTP/2 पर वेब डायरेक्ट्री ब्रूट-फोर्स स्कैनर।
 yagamiilight/cerberus
एक शक्तिशाली भेद्यता स्कैनर, उपडोमेन ब्रूटफोर्सिंग के लिए aioDNS का उपयोग करता है, asyncio के साथ अतुल्यकालिक तेज़ स्कैनिंग, लक्ष्य की सभी संपत्तियों…
 m4cs/traxss
traxss | स्वचालित XSS भेद्यता स्कैनर वर्तमान में विकासाधीन 🐍 HACKTOBERFEST PROJECT 2019