
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
 cappricio-securities/aem-xss
Adobe Experience Manager चाइल्डलिस्ट चयनकर्ता - क्रॉस-साइट स्क्रिप्टिंग
 cappricio-securities/laravel-ignition-rxss
Laravel Ignition में डिबग मोड सक्षम होने पर क्रॉस-साइट स्क्रिप्टिंग भेद्यता मौजूद होती है।
 cappricio-securities/behat-config-leaks
BeHat कॉन्फ़िगरेशन फ़ाइल लीक
 cappricio-securities/appspec-yaml-leaks
Appspec YML और YAML लीक
 cappricio-securities/openredirect
यह एक टूल है जिसका उपयोग कई सुरक्षा शोधकर्ता Open Redirect Bug खोजने के लिए करते हैं।
 cappricio-securities/crlfi
यह एक उपकरण है जिसका उपयोग कई सुरक्षा शोधकर्ताओं द्वारा Carriage Return Line Feed Injection Bug खोजने के लिए किया जाता है।
 cappricio-securities/cve-2018-8033
Apache OFBiz 16.11.04 XML external entity injection (XXE injection) के लिए संवेदनशील है।
 cappricio-securities/cve-2021-42063
SAP Knowledge Warehouse <=7.5.0 - क्रॉस-साइट स्क्रिप्टिंग
 0xans/cve-2024-24919
वेब अनुप्रयोगों में CVE-2024-24919 कमजोरियों के लिए CLI के माध्यम से स्कैन करता है, जो एकल लक्ष्य या वर्डलिस्ट-आधारित बल्क URL स्कैनिंग का समर्थन…
 huseyinstif/cve-2024-28995-nuclei-template
Nuclei टेम्पलेट CVE-2024-28995 का पता लगाने के लिए, जो Serv-U FTP सर्वर में एक डायरेक्टरी ट्रैवर्सल भेद्यता है, जो क्राफ्टेड HTTP अनुरोधों के माध्यम…
 sleepingbag945/dddd
रेड टीम्स के लिए बैच एसेट संग्रह और भेद्यता स्कैनिंग टूल। Hunter, Fofa, और Quake से लक्ष्य खींचता है, फिंगरप्रिंटिंग, सबडोमेन एन्यूमरेशन, और Nuclei…
 malvads/sqlmc
सभी URL की SQL इंजेक्शन के लिए जाँच करने वाला आधिकारिक Kali Linux टूल :)
 ashangp923/cve-2023-3971
HTML इंजेक्शन और XSS खोजने के लिए
 joshkar/x-recon
वेबपेज इनपुट का पता लगाने और XSS स्कैन करने के लिए एक उपयोगिता।
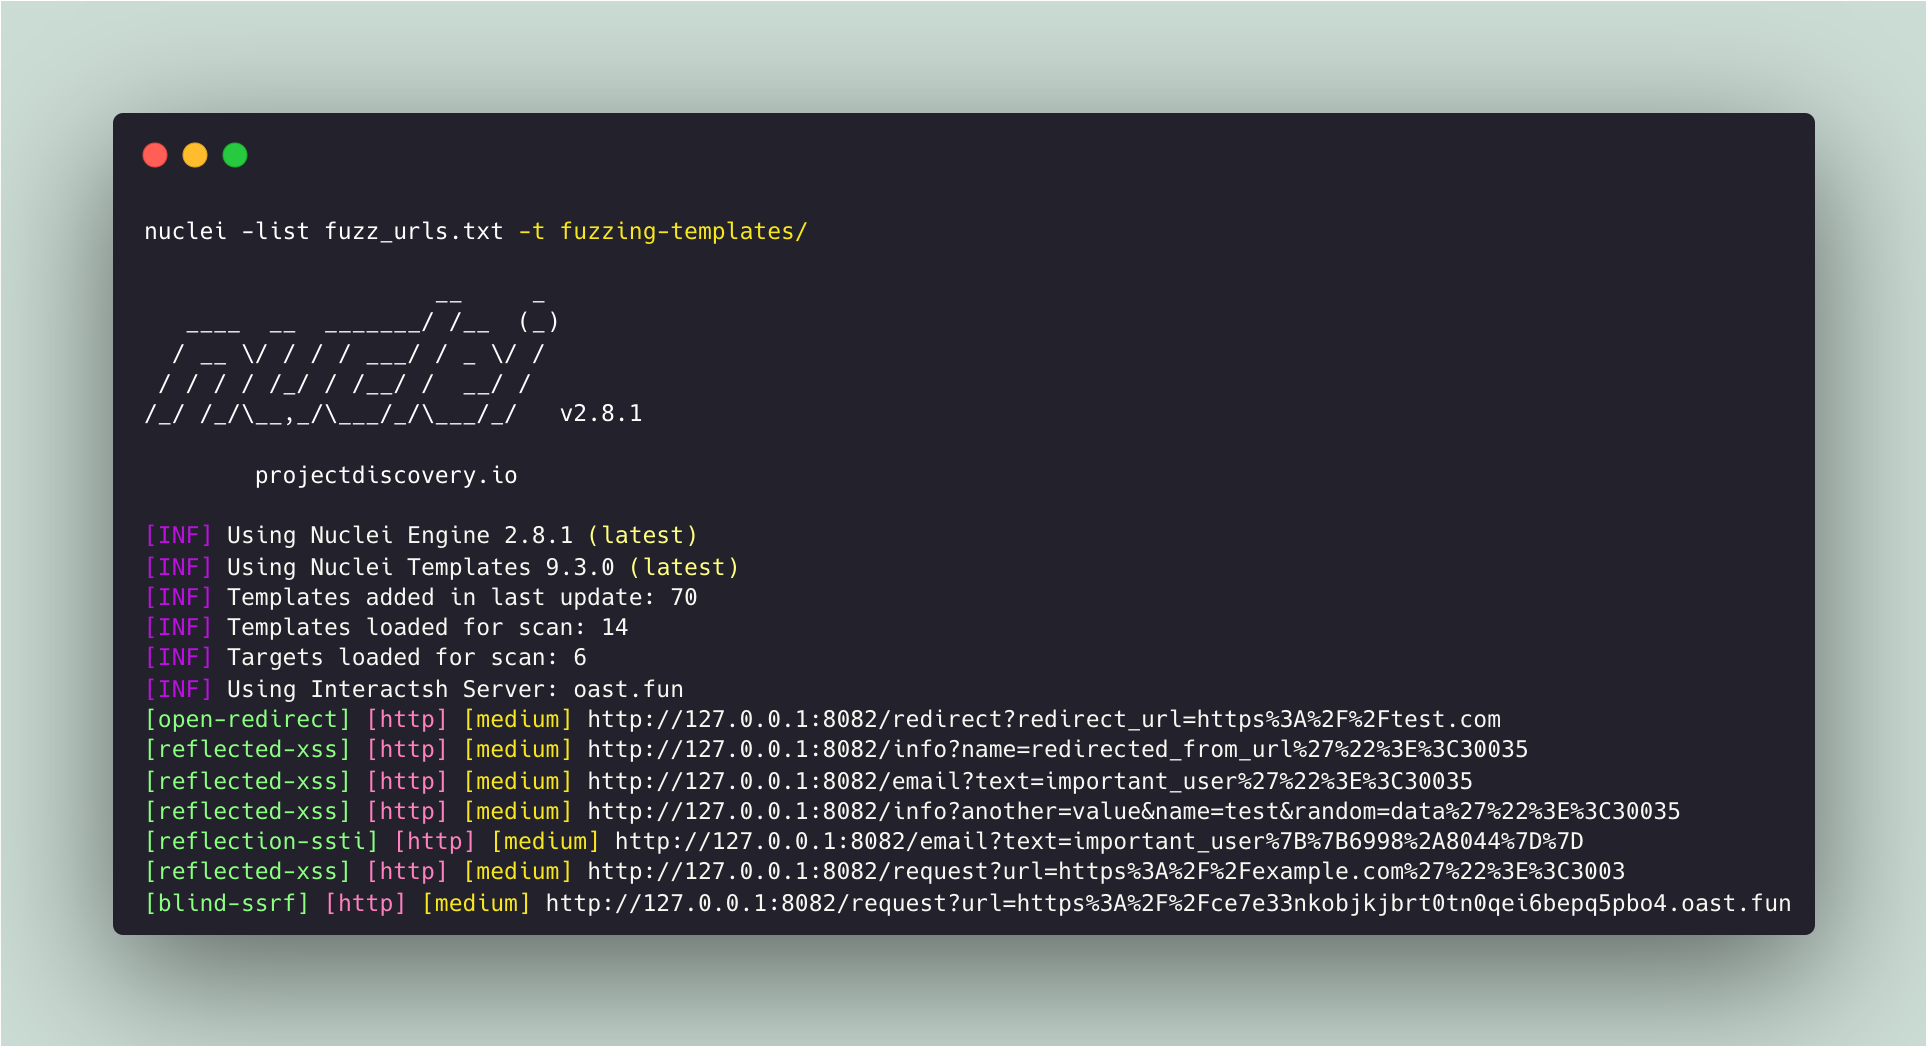 projectdiscovery/fuzzing-templates
"अज्ञात" सुरक्षा कमजोरियों का पता लगाने के लिए nuclei टेम्पलेट्स की सामुदायिक रूप से चयनित सूची।
 h4r5h1t/webcopilot
एक स्वचालन उपकरण जो उपडोमेन की गणना करता है, फिर xss, sqli, open redirect, lfi, ssrf और rce पैरामीटर को फ़िल्टर करता है और फिर कमजोरियों के लिए स्कैन…
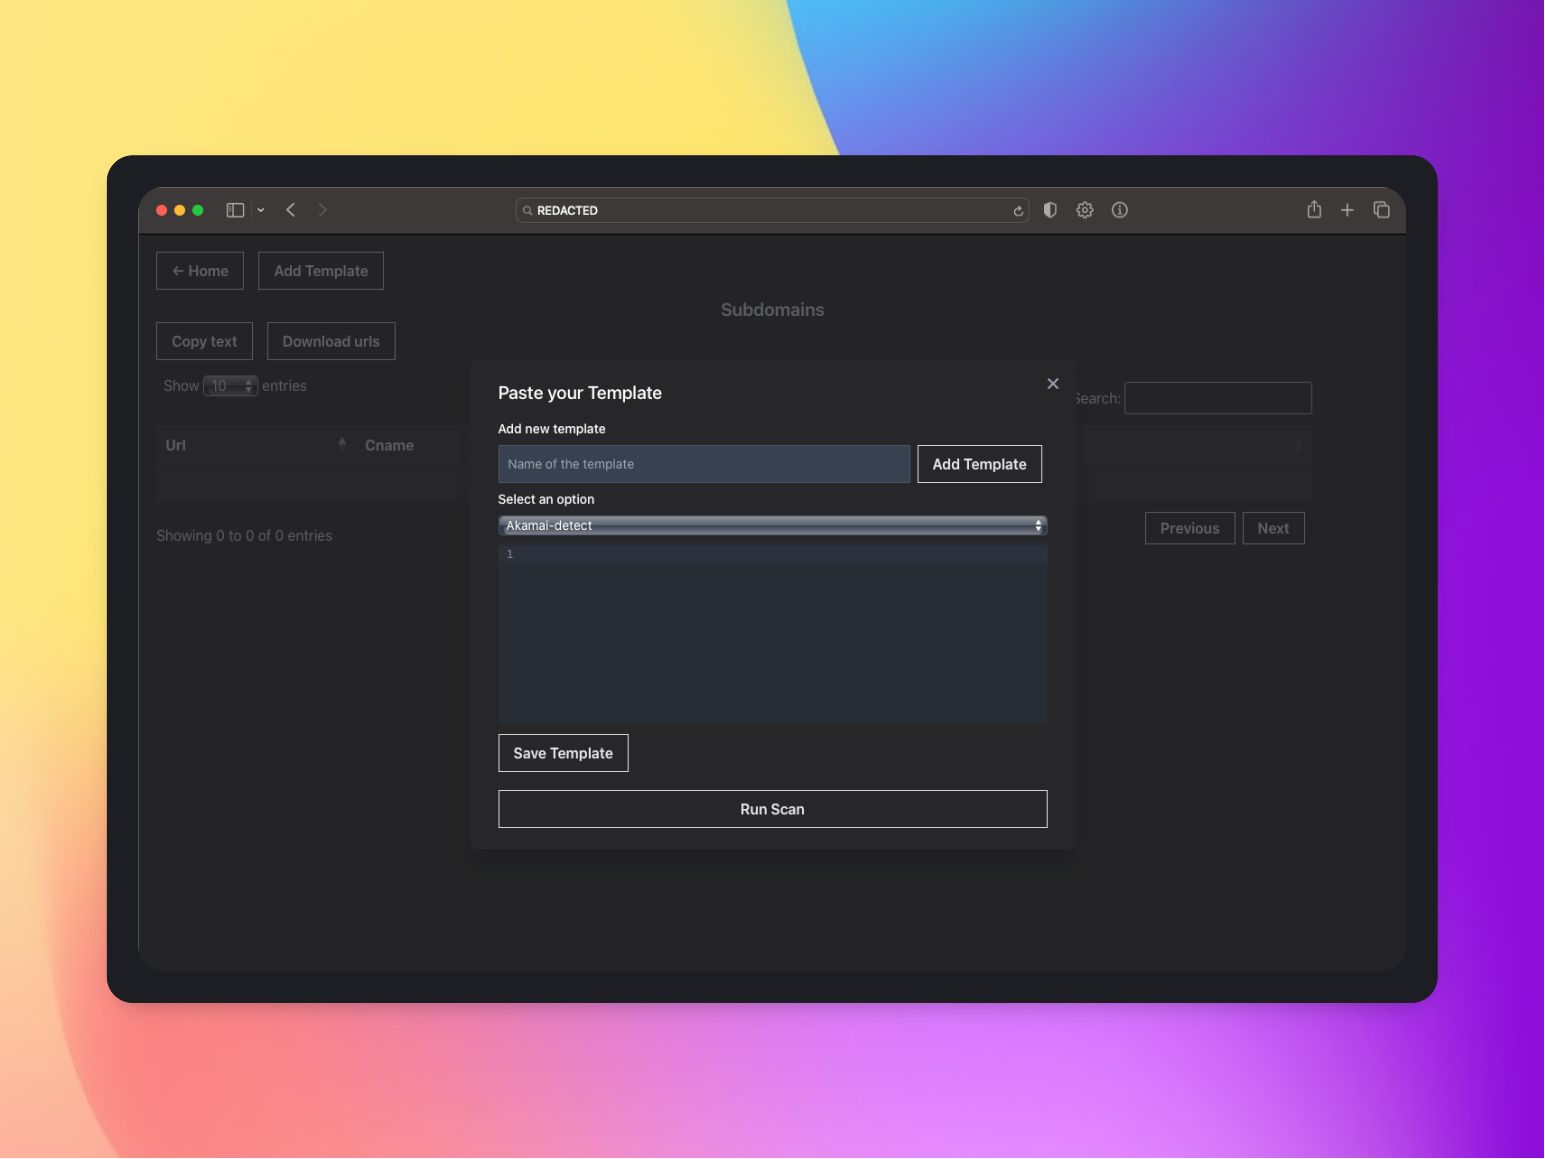 tess-ss/recon-ninja
रीकॉन-निंजा
 agampreet-singh/cve-2024-25202
PHPgurukul विज़िटर प्रबंधन प्रणाली 1.0 में एक भेद्यता पाई गई। इसे समस्याग्रस्त के रूप में रेट किया गया है। इस मुद्दे से प्रभावित है सर्च बार की कुछ…








