
 #1

 0xnrg/cve-2026-123007
nginx होस्ट्स को CVE-2026-123007 (HTTP/2 फ़्लो-कंट्रोल इंटीजर अंडरफ़्लो) के लिए पैसिव वर्ज़न/SETTINGS फ़िंगरप्रिंटिंग और एक नॉन-डिस्ट्रक्टिव ऑरेकल…
 mazeresearch/nginx-h2-probe
CVE-2026-123007 (nginx HTTP/2 RCE) के लिए सुरक्षित रिमोट स्कैनर।
 wapiti-scanner/wapiti
Python3 में लिखा गया वेब भेद्यता स्कैनर
 devcop95/bugbounty-lab101
HackerOne शोधकर्ताओं के लिए एक पूर्ण बग बाउंटी कार्यक्षेत्र। इसमें स्कोप प्रवर्तन, स्वचालित रिकॉन/वल्न पाइपलाइन (400+ टूल्स), रिपोर्ट टेम्पलेट्स,…
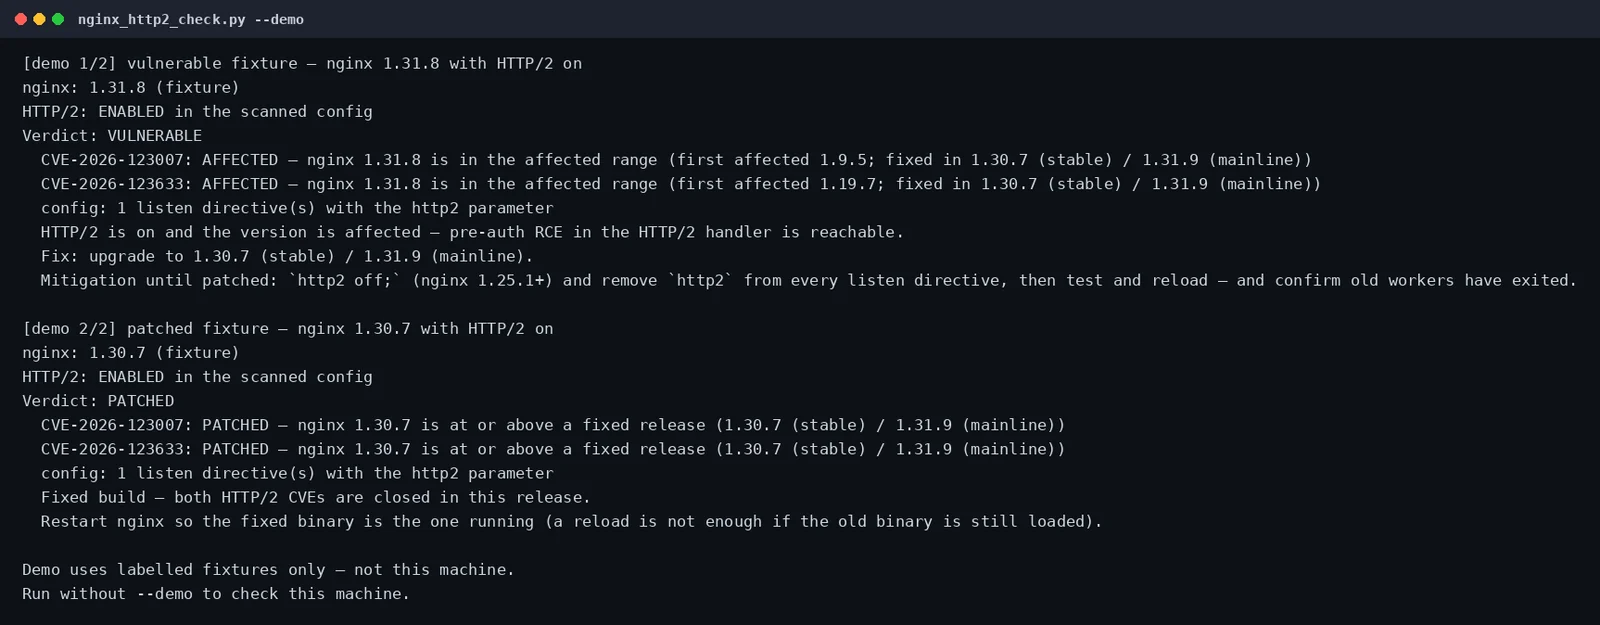 mahgal/nginx-http2-rce-check
'क्या मैं Nginx HTTP/2 RCE के प्रति उजागर हूँ?' का उत्तर एक ही कमांड में दें — CVE-2026-123007 / CVE-2026-123633 (2026-11-18 को प्रकट, CVSS 9.2) के…
 c0re-i5/intbug-lab
HTTP/2 फ़्लो-कंट्रोल पूर्णांक बग (nginx CVE-2026-123007 श्रेणी) के लिए पुनरुत्पादनीय लूपबैक लैब + इनवेरिएंट बैटरी। केवल-लैब, समन्वित-प्रकटीकरण।
 foxcornlab/nginx-scanner
केवल-पहचान ट्राइएज स्कैनर जो nginx और NGINX Plus संस्करणों को nginx2root CVE फ़िक्स के विरुद्ध वर्गीकृत करता है, HTTP/2, HTTP/3, resolver, mail proxy…
 materaj2/cve-2026-123007-scanner
एक सुरक्षित, निर्भरता-मुक्त स्कैनर जो F5 द्वारा 2026-11-18 को प्रकाशित दो HTTP/2 मेमोरी-करप्शन कमज़ोरियों के लिए NGINX सर्वरों की फ़िंगरप्रिंटिंग…
 ghosttroops/scan4all
आधिकारिक रिपॉजिटरी vuls स्कैन: 15000+PoCs; 23 प्रकार के एप्लिकेशन पासवर्ड क्रैक; 7000+ वेब फिंगरप्रिंट्स; 146 प्रोटोकॉल और 90000+ नियम पोर्ट…
 timthebeastnl/nginx2root
Bash स्क्रिप्ट्स जो NGINX2Root एक्सपोज़र के लिए nginx होस्ट्स की जाँच करती हैं: वर्ज़न, HTTP/2, HTTP/3 और मेल पोर्ट्स के लिए बाहरी सतह स्कैन, साथ ही…
 arkrwn/nginx2root-cve-2026-123007
शोध नोट: सार्वजनिक आसूचना को रूट एक्सप्लॉइट में बदलना (केस स्टडी: CVE-2026-123007)
 llcforge/cve-2026-121810
CVE-2026-121810 के लिए Docker-आधारित प्रूफ-ऑफ-कॉन्सेप्ट, जो nginx HTTP/3 (QUIC) में worker_connections की समाप्ति से उत्पन्न use-after-free है, साथ…
 llcforge/cve-2026-123633
CVE-2026-123633 के लिए Docker-आधारित प्रूफ-ऑफ-कॉन्सेप्ट, जो कनेक्शन एक्सहॉशन और RST_STREAM रेस के कारण ट्रिगर होने वाला nginx HTTP/2 use-after-free…
 llcforge/cve-2026-120993
Docker-based PoC lab reproducing CVE-2026-120993, an nginx stream SSL NULL pointer dereference DoS triggered by PROXY protocol v2 headers lacking SNI…
 llcforge/cve-2026-125283
CVE-2026-125283 के लिए Python PoC, जो nginx alias + try_files में map कैप्चर के माध्यम से ट्रिगर होने वाला integer underflow है, जिसमें Docker लैब,…

 valtersit/wordpress-cve-scanner
Scan your WordPress core, themes and plugins for known CVEs from the command line. Open source, auditable, privacy-first — powered by the ValtersIT…
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
 valtersit/magento-cve-scanner
Magento/Adobe Commerce इंस्टॉलेशन को composer.lock के माध्यम से स्कैन करें — ValtersIT API के ज़रिए CVE मिलान







