
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
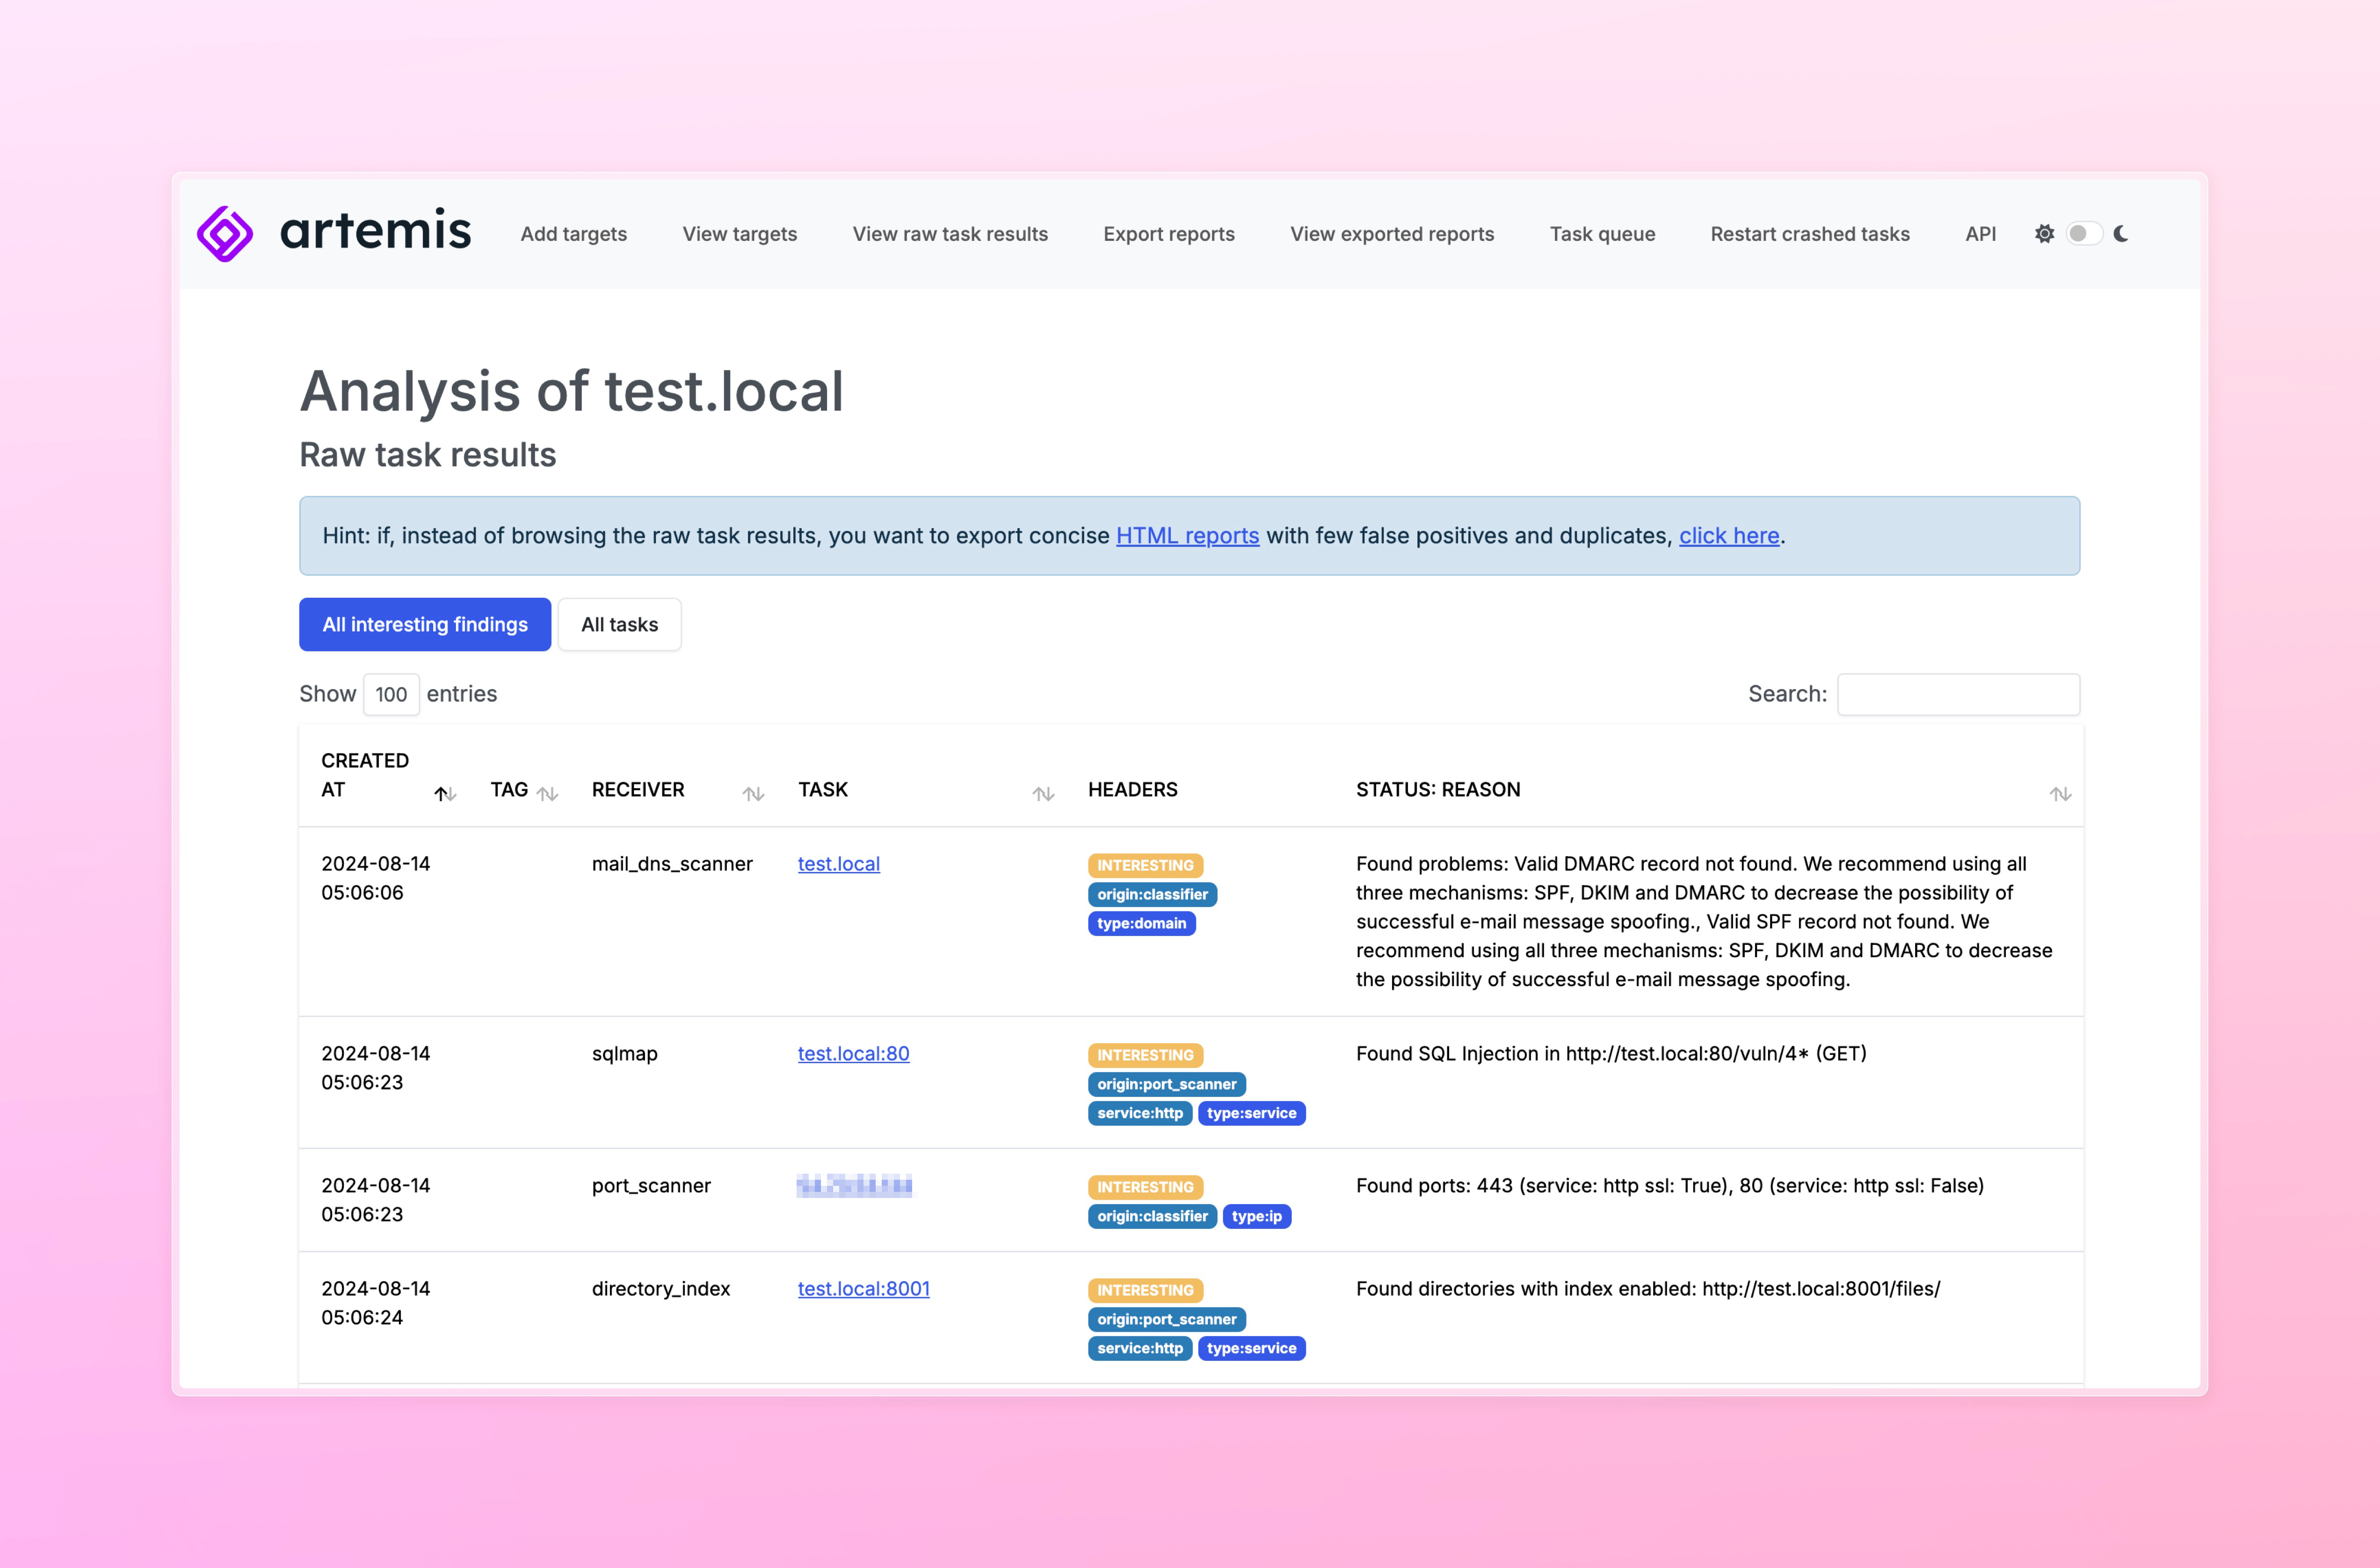
 cert-polska/artemis
स्वचालित रिपोर्ट निर्माण क्षमताओं वाला एक मॉड्यूलर भेद्यता स्कैनर।
 dolevf/graphql-cop
GraphQL API के स्वचालित सुरक्षा ऑडिटिंग के लिए हल्का पायथन उपकरण। गलत कॉन्फ़िगरेशन, सूचना लीक, और सेवा-अस्वीकृति भेद्यताओं का cURL पुनरुत्पादन कमांड…
 wangyihang/sourceleakhacker
:bug: एक मल्टी-थ्रेड वेब एप्लिकेशन स्रोत लीक स्कैनर
 hood3drob1n/bingoo
BinGoo! एक Linux bash आधारित Bing और Google Dorking टूल
 hackmanit/web-cache-vulnerability-scanner
वेब कैश पॉइज़निंग और डिसेप्शन के लिए Go-आधारित CLI स्कैनर। यह 10 पॉइज़निंग तकनीकों, कई डिसेप्शन विधियों, अंतर्निहित क्रॉलर, JSON रिपोर्टिंग और…
 wallarm/gotestwaf
गोलैंग में एक ओपन-सोर्स प्रोजेक्ट जो विभिन्न API सुरक्षा उपकरणों और WAF का पता लगाने की तर्क और बायपास के लिए मूल्यांकन करता है
 assetnote/kiterunner
उच्च गति वाला API और वेब सामग्री खोज उपकरण जो संकलित Swagger डेटासेट का उपयोग करके रूट्स को ब्रूटफोर्स करता है, जो डेप्थ स्कैनिंग, कस्टम वर्डलिस्ट और…
 ronin-rb/ronin
Ronin एक नि:शुल्क और ओपन सोर्स रूबी टूलकिट है जो सुरक्षा अनुसंधान और विकास के लिए है। Ronin तृतीय-पक्ष गिट रिपॉजिटरी के माध्यम से कोड, एक्सप्लॉइट,…
 jaeles-project/jaeles
स्वचालित वेब एप्लिकेशन परीक्षण के लिए स्विस आर्मी चाकू
 yogeshojha/rengine
reNgine एक वेब अनुप्रयोगों के लिए एक स्वचालित टोही ढाँचा है जो अत्यधिक कॉन्फ़िगरेबल सुव्यवस्थित टोही प्रक्रिया पर केंद्रित है, जो इंजन, टोही डेटा…
 ghosttroops/scan4all
आधिकारिक रिपॉजिटरी vuls स्कैन: 15000+PoCs; 23 प्रकार के एप्लिकेशन पासवर्ड क्रैक; 7000+ वेब फिंगरप्रिंट्स; 146 प्रोटोकॉल और 90000+ नियम पोर्ट…
 sullo/nikto
Nikto वेब सर्वर स्कैनर
 chaitin/xray
चांगटिंग द्वारा स्वयं विकसित एक पूर्ण सुरक्षा मूल्यांकन उपकरण, सामान्य वेब सुरक्षा समस्याओं की स्कैनिंग और कस्टम पीओसी का समर्थन करता है | उपयोग करने…
 maurosoria/dirsearch
वेब पथ स्कैनर
 projectdiscovery/nuclei
Fast YAML-based vulnerability scanner with template-driven detection engine for automated security testing across web apps, APIs, networks, DNS, and…
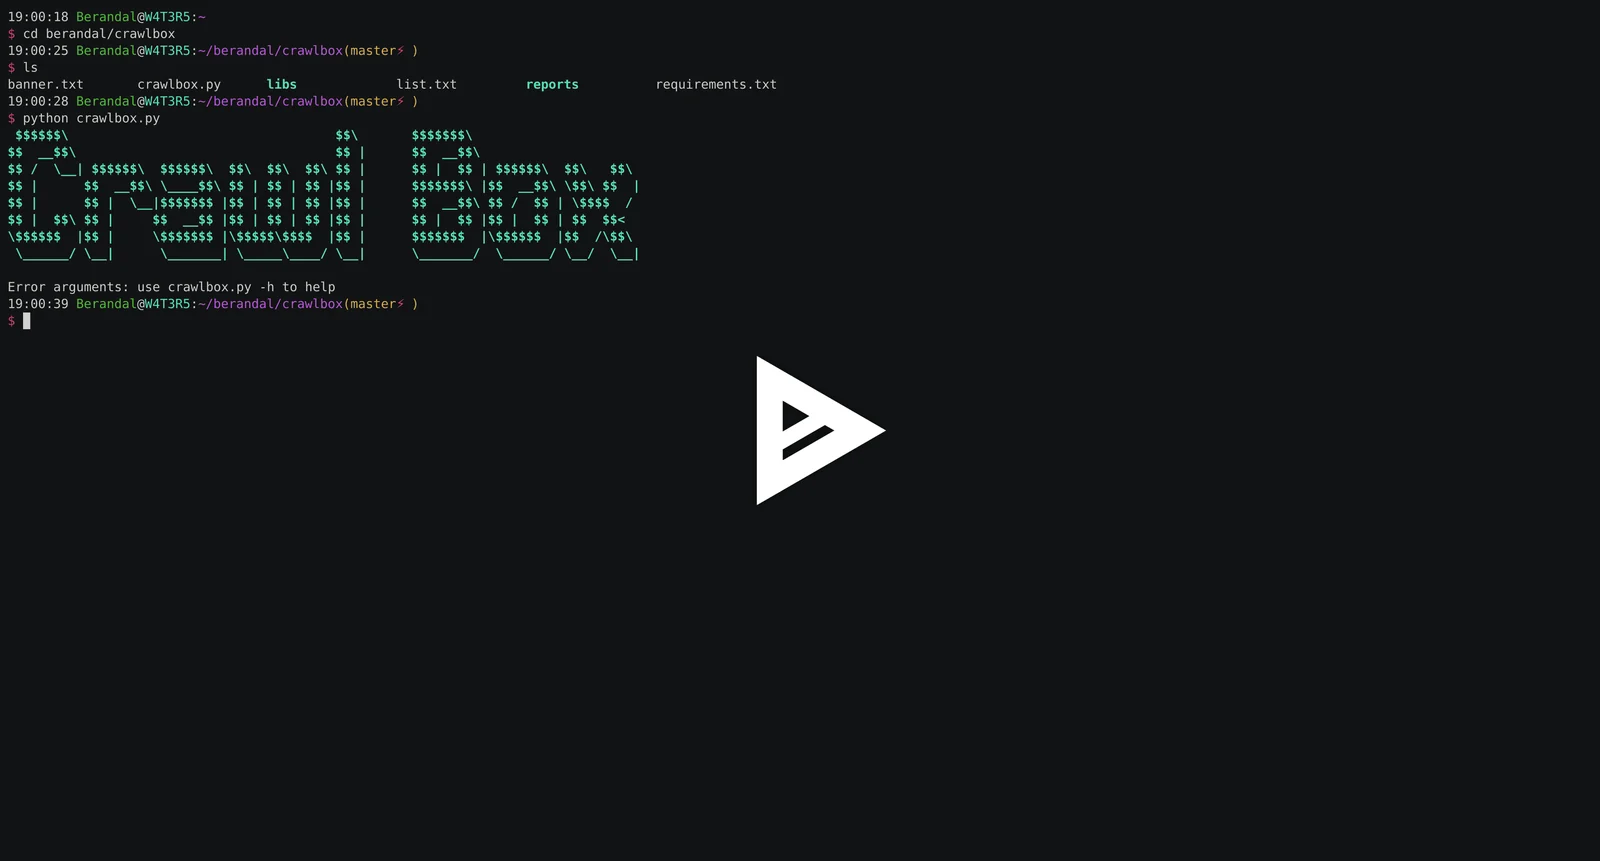 opiniondealer/crawlbox
Python स्क्रिप्ट जो अंतर्निहित या कस्टम वर्डलिस्ट का उपयोग करके वेब निर्देशिकाओं और एडमिन पथों पर ब्रूट-फोर्स करती है, पेंटेस्ट के दौरान निर्देशिका…
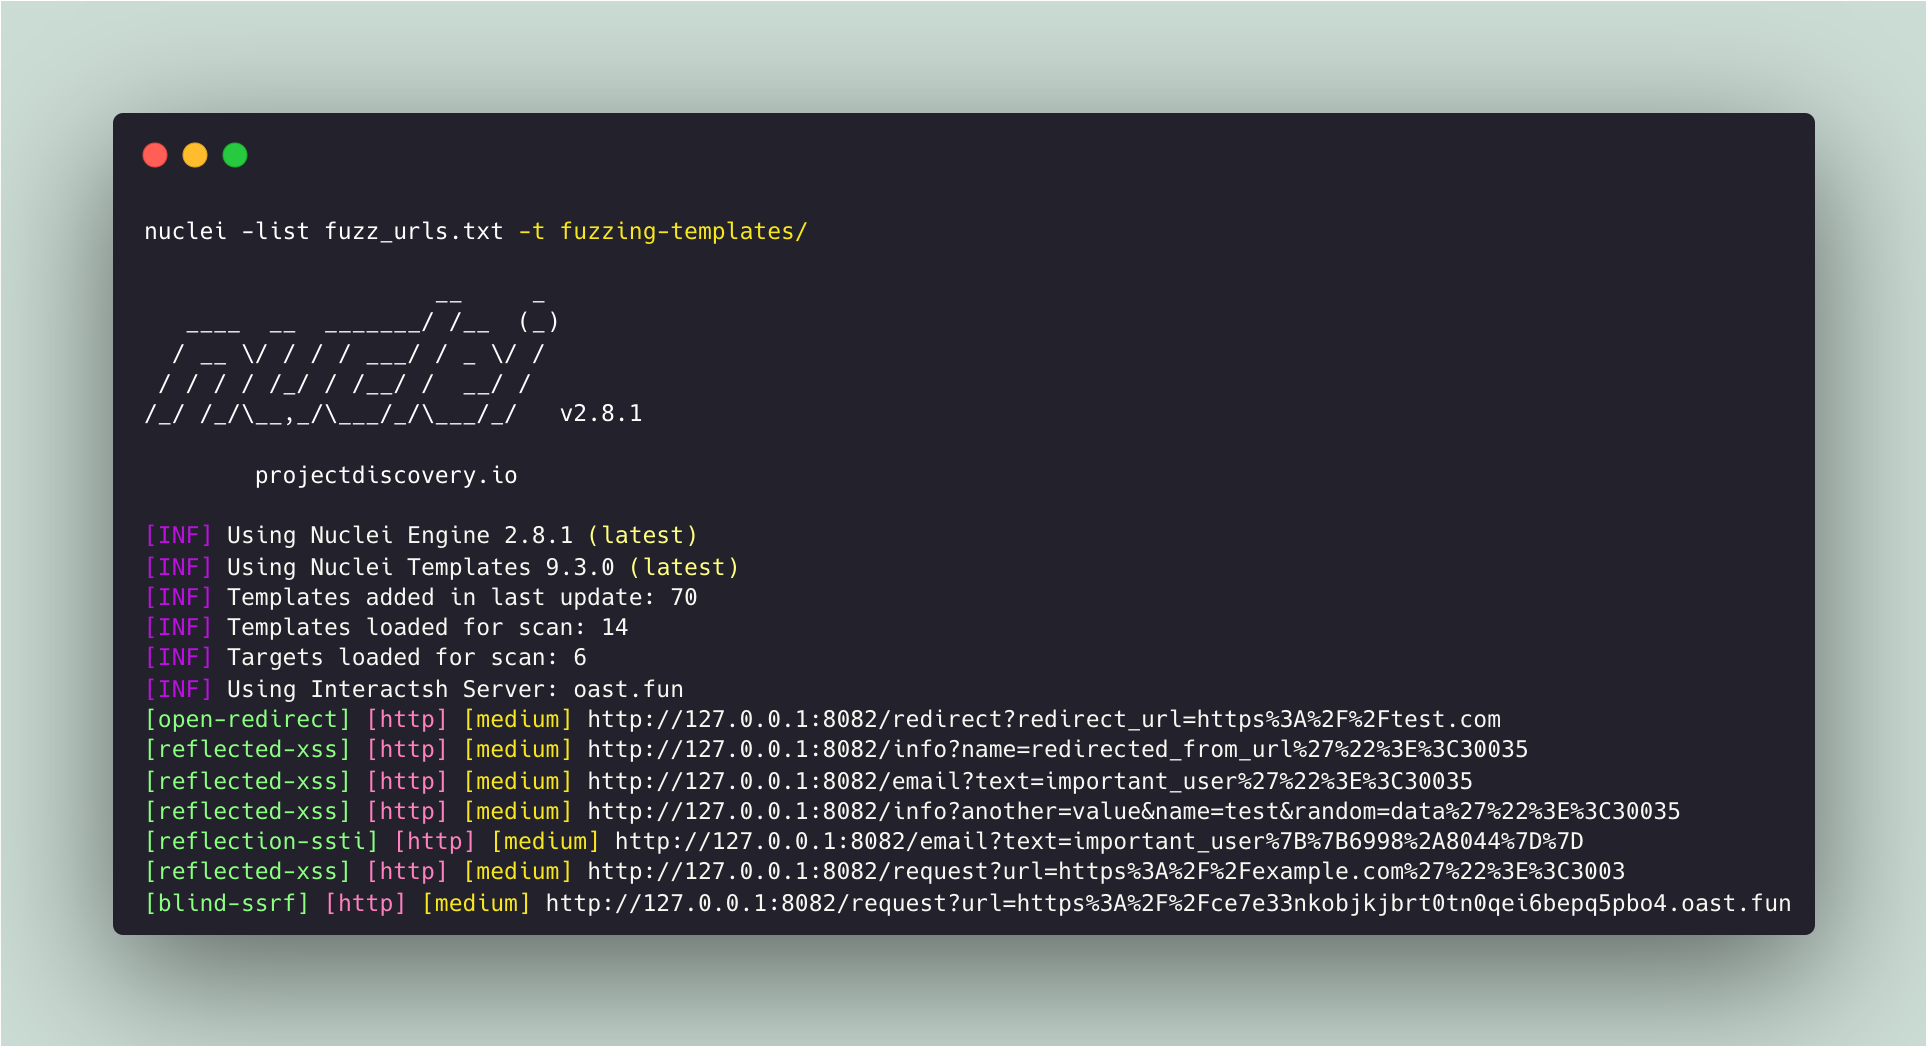 projectdiscovery/fuzzing-templates
"अज्ञात" सुरक्षा कमजोरियों का पता लगाने के लिए nuclei टेम्पलेट्स की सामुदायिक रूप से चयनित सूची।
 shopify/ssllabs.rb
Qualys SSL Labs API के लिए Ruby क्लाइंट, जो वेब सर्वरों के लिए स्वचालित SSL/TLS सर्वर मूल्यांकन, भेद्यता पहचान (जैसे, BEAST), और सुरक्षा ग्रेड…





