CVE-2024-2997 स्कैनर


अवलोकन
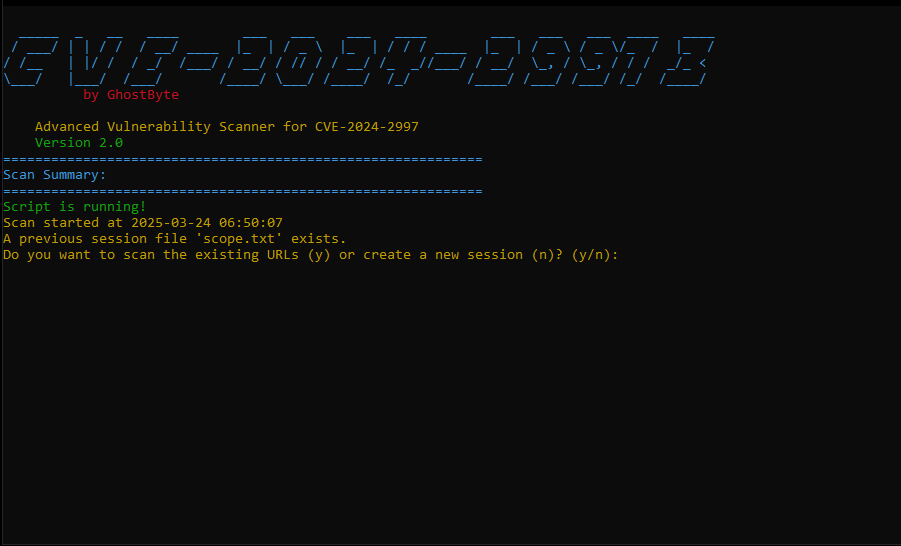
CVE-2024-2997 स्कैनर एक उन्नत भेद्यता स्कैनर है जिसे वेब अनुप्रयोगों में कमांड इंजेक्शन भेद्यता का पता लगाने के लिए डिज़ाइन किया गया है। यह उपकरण सुरक्षा पेशेवरों को उनके अनुप्रयोगों में संभावित सुरक्षा जोखिमों की पहचान करने में मदद करता है।
अस्वीकरण
यह उपकरण केवल शैक्षिक उद्देश्यों के लिए है। इसका उपयोग केवल उन अनुप्रयोगों पर करें जिनके आप स्वामी हैं या जिनका परीक्षण करने की अनुमति आपके पास है। लेखक इस उपकरण के किसी भी दुरुपयोग या क्षति के लिए जिम्मेदार नहीं है।
विशेषताएँ
- उच्च-प्रदर्शन स्कैनिंग: तेज़ स्कैनिंग के लिए मल्टी-थ्रेडिंग (20 थ्रेड तक) का उपयोग करता है
- व्यापक URL निर्माण: संभावित कमजोर URL की एक विस्तृत श्रृंखला उत्पन्न करता है
- रीयल-टाइम प्रगति ट्रैकिंग: गतिशील प्रगति पट्टी के साथ स्कैन प्रगति दिखाता है
- विस्तृत रिपोर्टिंग: स्कैन परिणामों की टेक्स्ट और HTML दोनों रिपोर्ट तैयार करता है
- भेद्यता वर्गीकरण: आत्मविश्वास स्तर (निम्न, मध्यम, उच्च, गंभीर) द्वारा निष्कर्षों को वर्गीकृत करता है
- स्मार्ट डिटेक्शन: CVE-2024-2997 और समान भेद्यताओं दोनों की पहचान करता है
- बैच प्रोसेसिंग: सिस्टम ओवरलोड को रोकने के लिए URL को बैचों में संसाधित करता है
- अनुकूलन योग्य सेटिंग्स: समायोज्य थ्रेड, टाइमआउट, देरी और बैच आकार
- डार्क-थीम वाली HTML रिपोर्ट: विस्तृत भेद्यता जानकारी के साथ पेशेवर, आधुनिक रिपोर्ट
- सत्र प्रबंधन: स्कैनिंग सत्रों को सहेजने और फिर से शुरू करने की क्षमता
स्थापना
- रिपॉजिटरी क्लोन करें:
git clone https://github.com/0xUho/CVE-2024-2997.git
cd CVE-2024-2997
- कमांड-लाइन विकल्पों के साथ स्क्रिप्ट चलाएं:
python CVE-2024-2997.py -u http://example.com -v
- या इंटरैक्टिव मोड में चलाएं और ऑन-स्क्रीन निर्देशों का पालन करें:
python CVE-2024-2997.py
कमांड-लाइन विकल्प
स्कैनर निम्नलिखित कमांड-लाइन विकल्पों का समर्थन करता है:
| विकल्प | विवरण |
|---|
-u, --url | स्कैन करने के लिए आधार URL |
-p, --proxy | प्रॉक्सी URL (जैसे, http://127.0.0.1:8080) |
-v, --verbose | वर्बोज़ मोड सक्षम करें |
-o, --output | कमजोर URL के लिए आउटपुट फ़ाइल (डिफ़ॉल्ट: sus.txt) |
-d, --details | भेद्यता विवरण के लिए आउटपुट फ़ाइल (डिफ़ॉल्ट: vulnerable_details.txt) |
-s, --scan-delay | स्कैन विलंब सेकंड में (डिफ़ॉल्ट: 0.1) |
-t, --threads | उपयोग करने के लिए थ्रेड की संख्या (डिफ़ॉल्ट: 20) |
-r, --resume | मौजूदा scope.txt से स्कैन फिर से शुरू करें |
--timeout | अनुरोध टाइमआउट सेकंड में (डिफ़ॉल्ट: 5) |
--user-agent | कस्टम User-Agent स्ट्रिंग |
--batch-size | प्रत्येक बैच में स्कैन करने के लिए URL की संख्या (डिफ़ॉल्ट: 50) |
यह कैसे काम करता है
- स्क्रिप्ट एक ASCII आर्ट बैनर प्रिंट करती है और स्कैनिंग प्रक्रिया शुरू करती है।
- यह जाँचता है कि क्या पिछला सत्र फ़ाइल
scope.txt मौजूद है:
- यदि यह मौजूद है, तो उपयोगकर्ता पिछले सत्र के URL को स्कैन करना जारी रख सकता है या एक नया सत्र शुरू कर सकता है।
- यदि यह मौजूद नहीं है, तो एक नया सत्र शुरू होता है।
- उपयोगकर्ता आधार URL इनपुट करता है (या कमांड-लाइन के माध्यम से प्रदान करता है)।
- स्क्रिप्ट आधार URL के आधार पर URL की एक विस्तृत श्रृंखला उत्पन्न करती है, जिसमें शामिल हैं:
- एडमिन पथ
- API एंडपॉइंट
- प्रमाणीकरण पथ
- सामग्री प्रबंधन पथ
- सामान्य CMS पथ
- ज्ञात कमजोर पथ
- स्कैन एक रीयल-टाइम प्रगति पट्टी के साथ शुरू होता है जो पूर्णता स्थिति दिखाती है।
- स्क्रिप्ट प्रत्येक URL को कमांड इंजेक्शन भेद्यता के लिए स्कैन करती है, परिणामों को रंग-कोडित प्रारूप में प्रदर्शित करती है:
- कमजोर URL लाल रंग में आत्मविश्वास स्तर के साथ प्रदर्शित होते हैं।
- सुरक्षित URL हरे रंग में प्रदर्शित होते हैं (जब वर्बोज़ मोड सक्षम हो)।
- स्कैनिंग के बाद, एक व्यापक HTML रिपोर्ट तैयार की जाती है जिसमें शामिल हैं:
- स्कैन सारांश आँकड़े
- आत्मविश्वास स्तर के साथ भेद्यता विवरण
- भेद्यता गंभीरता के दृश्य संकेतक
- उत्तरदायी डार्क-थीम डिज़ाइन
परिणामों को समझना
स्कैनर भेद्यताओं को आत्मविश्वास स्तर के अनुसार वर्गीकृत करता है:
- गंभीर: कई पेलोड के साथ भेद्यता की पुष्टि
- उच्च: भेद्यता के मजबूत संकेतक पाए गए
- मध्यम: संभावित भेद्यता या समान समस्या का पता चला
- निम्न: कमजोर संकेतक जिनकी आगे जाँच की आवश्यकता है
आउटपुट फ़ाइलें
- sus.txt: कमजोर URL की सूची शामिल है
- vulnerable_details.txt: प्रत्येक भेद्यता के बारे में विस्तृत जानकारी शामिल है
- report.html: व्यापक स्कैन परिणामों के साथ इंटरैक्टिव HTML रिपोर्ट
- scope.txt: वर्तमान/पिछले सत्र के लिए सभी उत्पन्न URL शामिल हैं
- response_*.txt: कमजोर एंडपॉइंट से कच्चे प्रतिक्रिया शामिल हैं (पुष्टि की गई भेद्यताओं के लिए)
समुदाय
अपडेट, समर्थन और चर्चाओं के लिए हमारे Discord समुदाय में शामिल हों:
लाइसेंस
यह परियोजना MIT लाइसेंस के अंतर्गत लाइसेंस प्राप्त है - विवरण के लिए LICENSE फ़ाइल देखें।
 0xuho/cve-2024-2997







