
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित
 allyomalley/burpparamflagger
एक Burp एक्सटेंशन जो एक निष्क्रिय स्कैन जाँच जोड़ता है ताकि उन पैरामीटर्स को चिह्नित किया जा सके जिनका नाम या मान SSRF या LFI के लिए संभावित प्रवेश…
 0xdexter0us/log4j-scanner
प्री-ऑथ और पोस्ट-ऑथ Log4Shell (CVE-2021-44228) कमजोरी को स्कैन करने के लिए बर्प एक्सटेंशन
 rxerium/cve-2025-52691
CVE-2025-52691 के लिए पहचान
 kimtruth/cve-2025-55183-poc
CVE-2025-55183 के लिए PoC
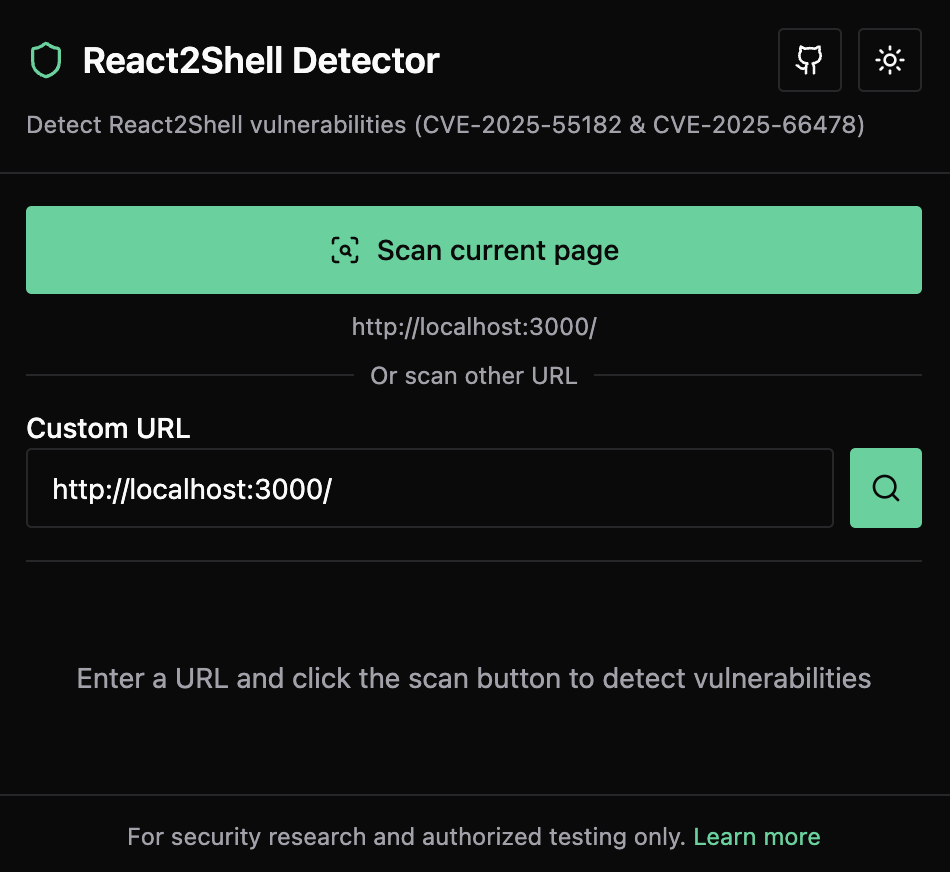 xiaopeng-ye/react2shell-detector
React2Shell कमजोरियों (CVE-2025-55182 & CVE-2025-66478) का वेब अनुप्रयोगों में पता लगाने के लिए एक Chrome एक्सटेंशन
 rxerium/cve-2022-24086
एक हमलावर एलिमेंट एट्रिब्यूट्स के अंदर निष्पादन योग्य (executable) JavaScript युक्त HTML रख सकता है। यह मार्कअप अनएस्केप्ड (unescaped) रह जाता है,…
 cappricio-securities/phpinfo-files-leaks
यह उपकरण php info पेज खोजने के लिए उपयोग किया जाता है
 waburig/open-worldwide-application-security-project-owasp-
DVWA का स्वचालित वेब भेद्यता मूल्यांकन OWASP ZAP का उपयोग करके गंभीर सुरक्षा दोषों जैसे रिमोट कोड निष्पादन (CVE-2012-1823) की पहचान और विश्लेषण करने…
 sanupl/vehicle-service-management-system-mechanic-list-stored-cross-site-scripting-xss
CVE-2021-46069 - Vehicle Service Management System 1.0 में लॉगिन पैनल के मैकेनिक सूची अनुभाग के माध्यम से एक Stored Cross Site Scripting (XSS)…
 amkkk221/cve-2025-43990-magento-rce
Magento APSB25-94 अनप्रमाणित फ़ाइल अपलोड से RCE (CVE-2026-XXXX) - Eval Shell + Probe Scanner
 assetnote/node2shell-scanner
node2shell (CVE-2026-111497) के लिए उच्च-निष्ठा पहचान तंत्र
 hackvertor/shadow-repeater
Burp Suite Repeater एक्सटेंशन जो स्वचालित रूप से पेलोड को म्यूटेट करता है और पाथ ट्रैवर्सल, SQL इंजेक्शन, XSS, और अन्य वेब कमजोरियों को उजागर करने के…
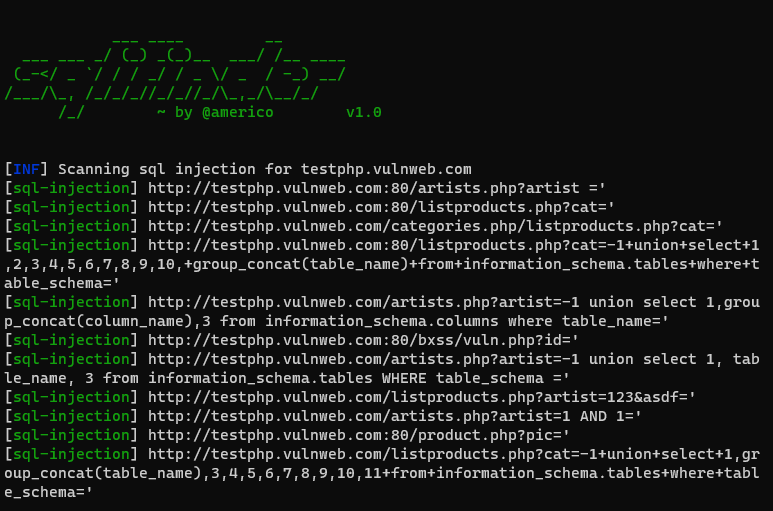 americo/sqlifinder
Python में बना SQL Injection भेद्यता स्कैनर
 paulsec/spipscan
पेनेट्रेशन परीक्षण के उद्देश्य के लिए Python में लिखा गया SPIP (CMS) स्कैनर
 rxerium/freepbx-vulns-december-25
CVE-2025-61675, CVE-2025-61678 और CVE-2025-66039 के लिए पता लगाना
 rxerium/cve-2025-8110
CVE-2025-8110 के लिए डिटेक्शन टेम्पलेट
 rxerium/cve-2025-68461
CVE-2025-68461 के लिए पहचान
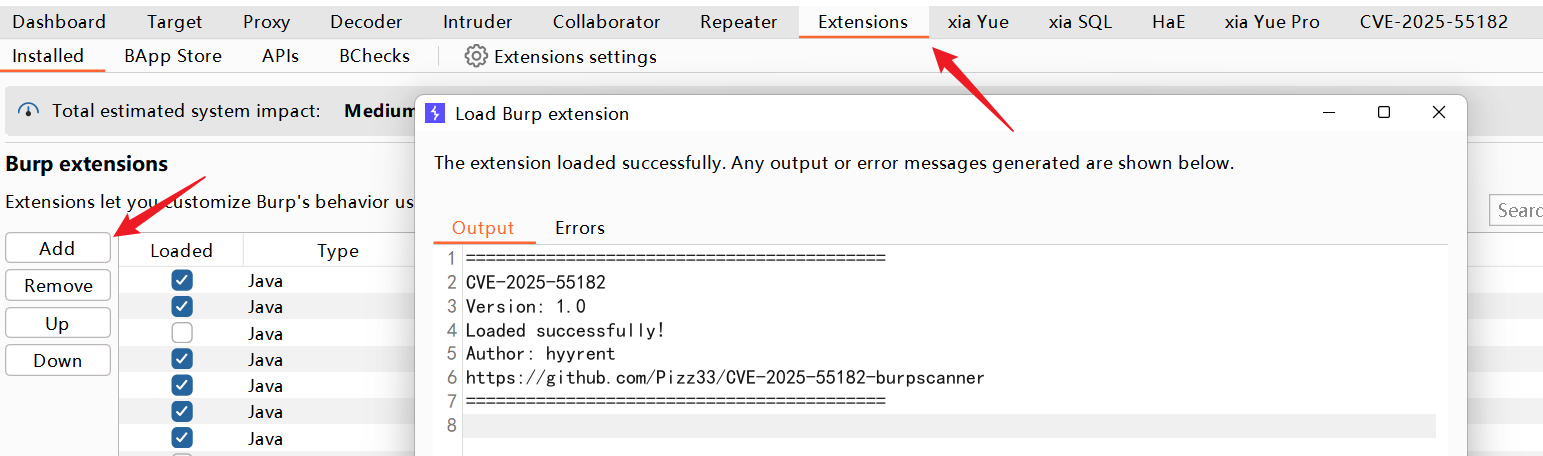 pizz33/cve-2025-55182-burpscanner
CVE-2025-55182 भेद्यता पहचान पर आधारित burpsuite निष्क्रिय स्कैनिंग प्लगइन








