

Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
Log4J-Scanner — प्री-ऑथ और पोस्ट-ऑथ Log4Shell (CVE-2021-44228) कमजोरी को स्कैन करने के लिए बर्प एक्सटेंशन | Kitploit

उपकरण/GitHubGitHub/0xdexter0us/log4j-scanner
भेद्यता स्कैनरवेब भेद्यता स्कैनरशोषणवेब एप्लिकेशन शोषणवेब सुरक्षापेनिट्रेशन टेस्टिंग
GitHub0xdexter0us/log4j-scanner

Log4J-Scanner

प्री-ऑथ और पोस्ट-ऑथ Log4Shell (CVE-2021-44228) कमजोरी को स्कैन करने के लिए बर्प एक्सटेंशन

रिपॉजिटरी देखें
10224364 साल पहलेKitploit द्वारा समीक्षित
साझा करें

log4j

Burp एक्सटेंशन जो Log4Shell (CVE-2021-44228) कमजोरी को कस्टम पेलोड के साथ स्कैन करता है।


अस्वीकरण

मैं आपके कार्यों, burp-suite के फ्रीज़ होने, लक्ष्य के हैक होने, थर्मोन्यूक्लियर युद्ध, या इन निर्देशों का पालन करने से उत्पन्न वर्तमान आर्थिक संकट के लिए जिम्मेदार नहीं हूँ। आप इस उपकरण का उपयोग करना चुन रहे हैं, और यदि आप कुछ भी गड़बड़ करने के लिए मेरी ओर उंगली उठाएंगे, तो मैं आप पर हँसूँगा।
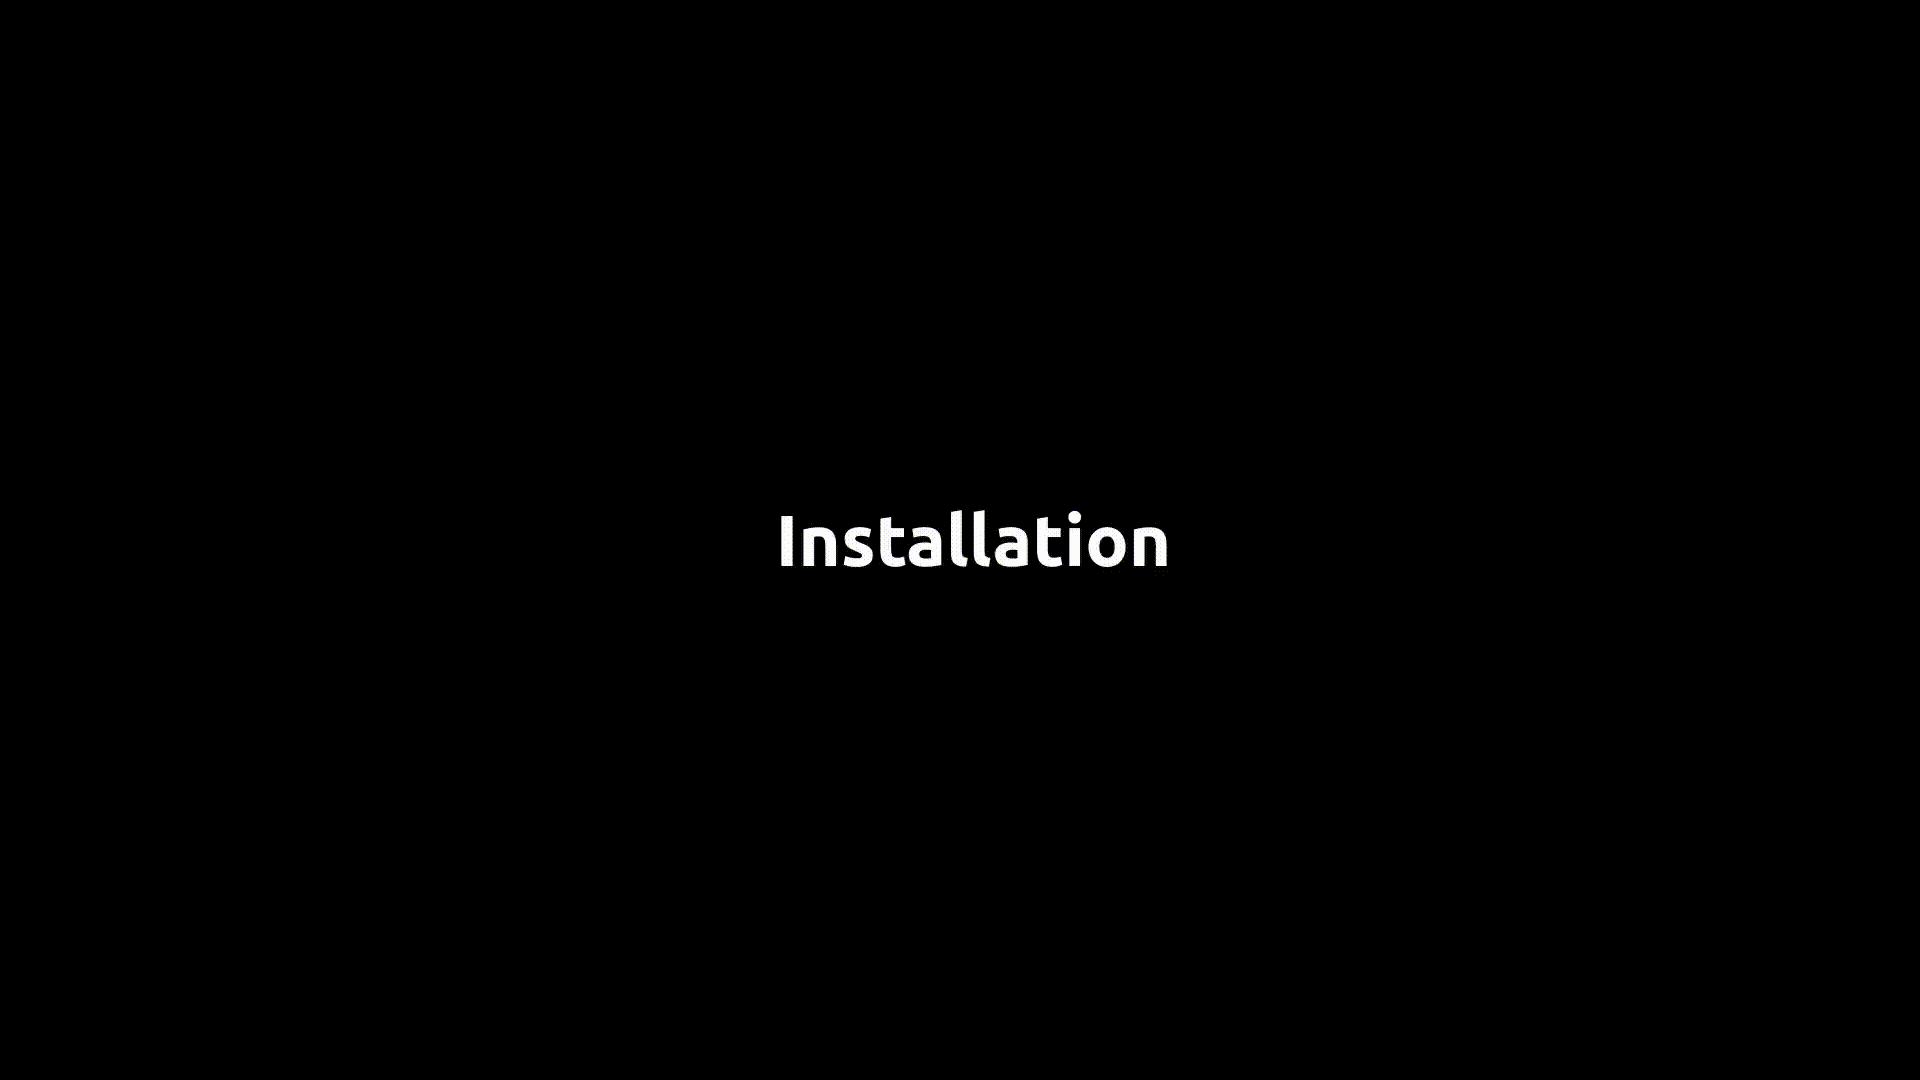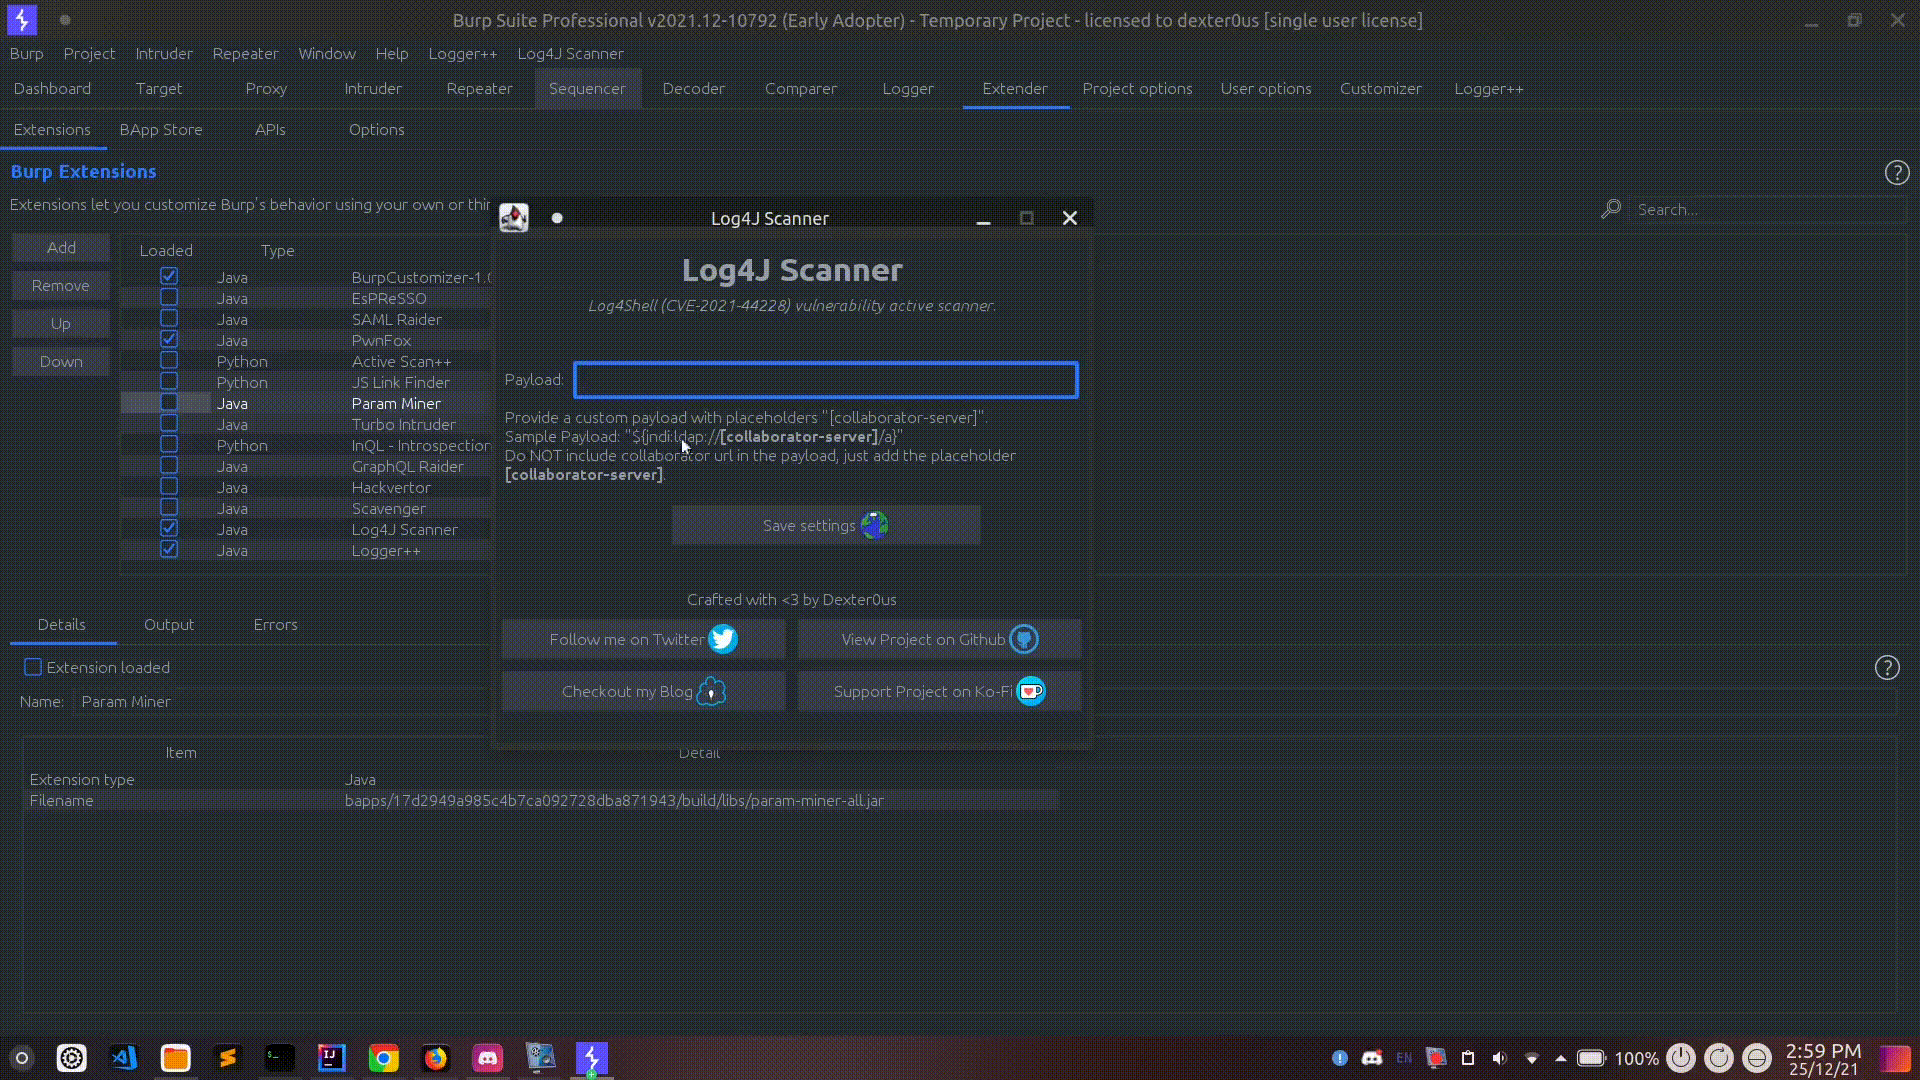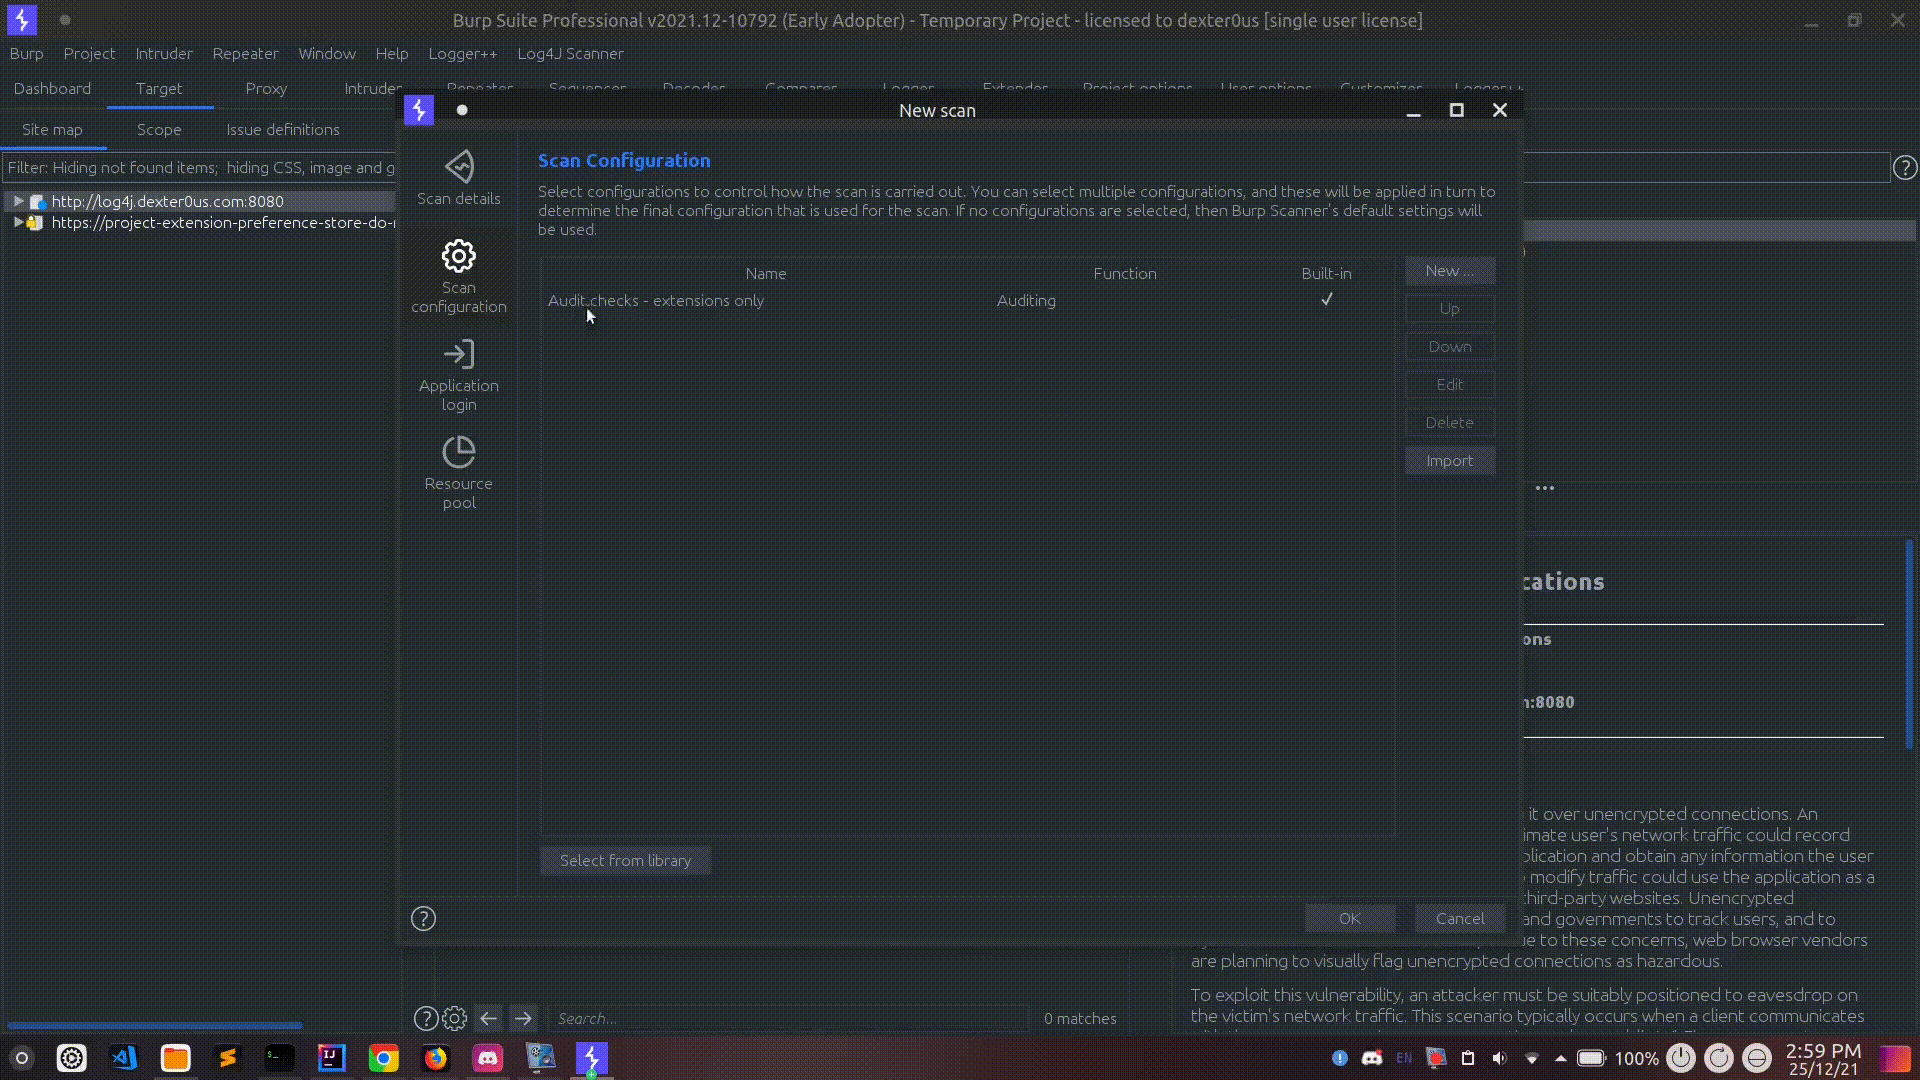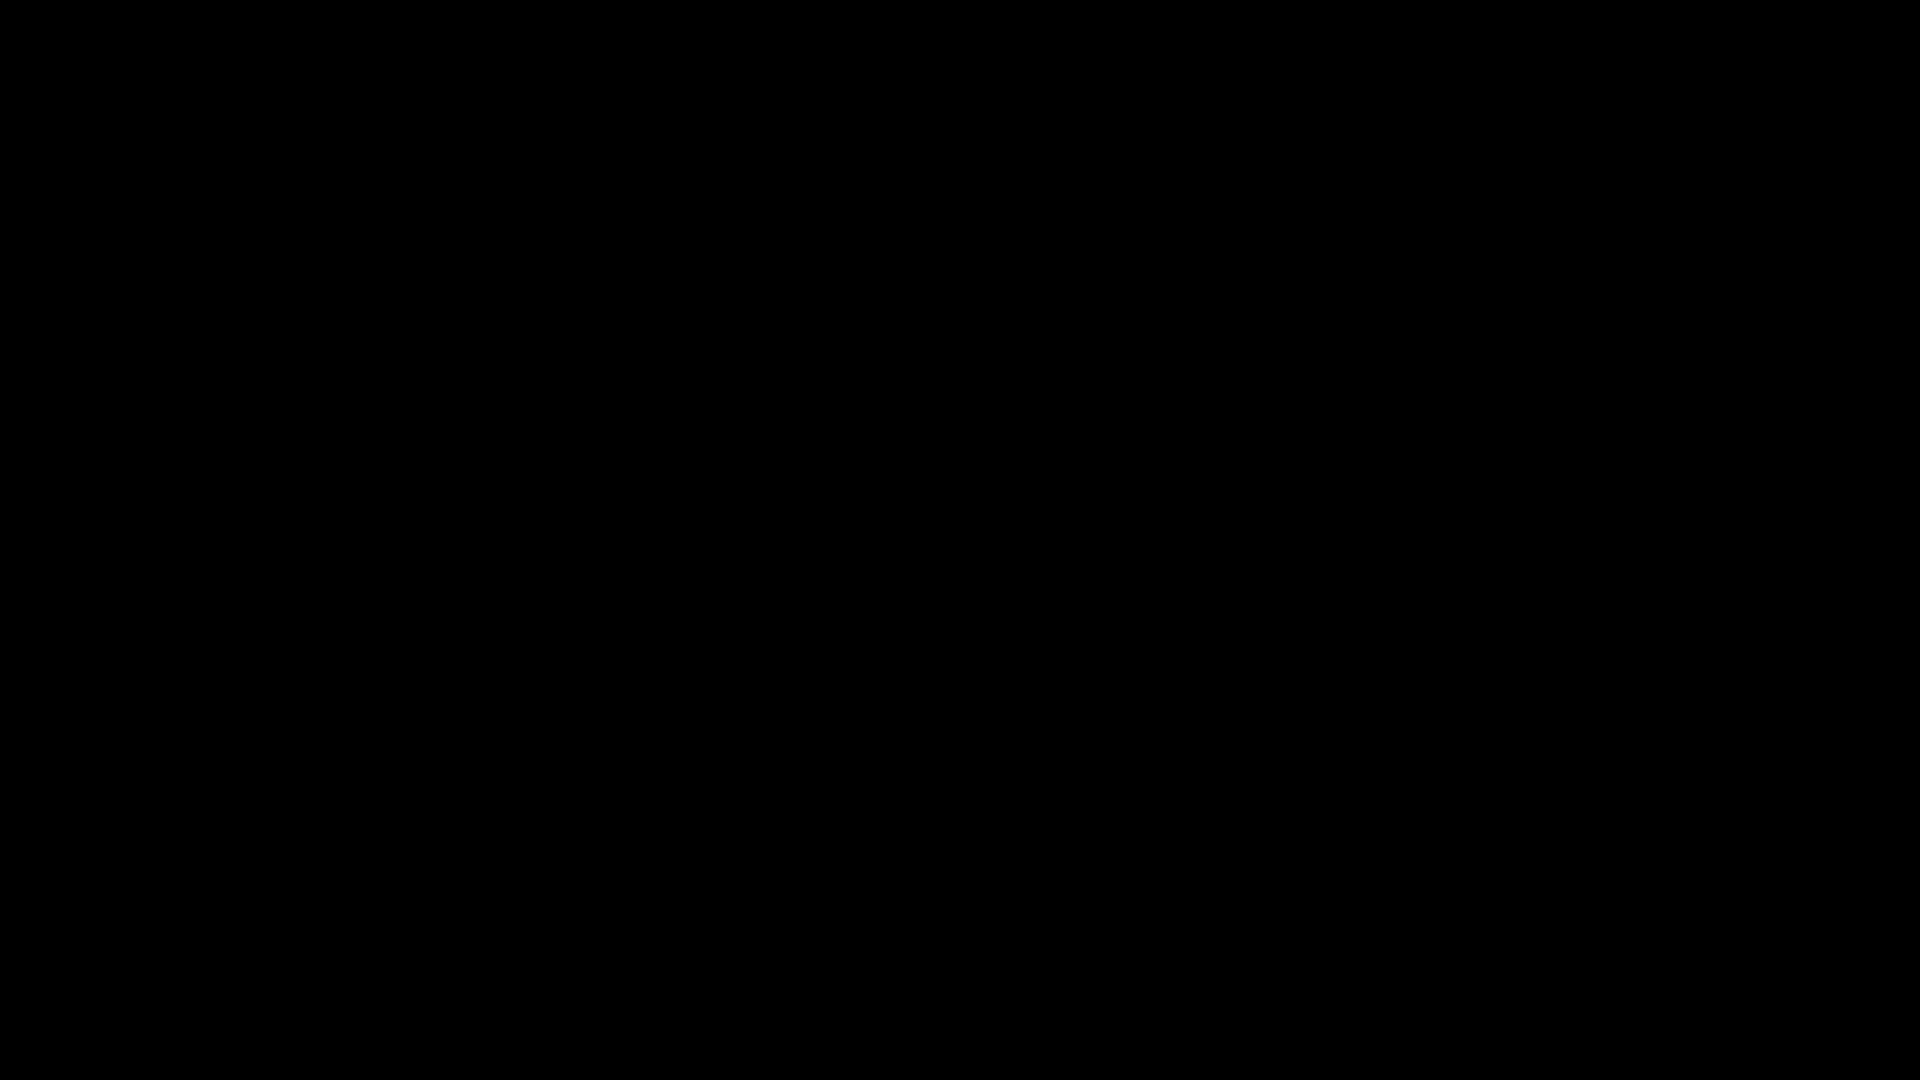

उपयोग GIF

निर्देश:

  • एक्सटेंशन को या तो पहले से संकलित रिलीज़ से इंस्टॉल करें या स्रोत से बनाएँ।
  • अन्य सभी सक्रिय स्कैनिंग एक्सटेंशन जैसे active scan++, burp bounty pro, param-miner आदि को अक्षम/अनचेक करें।
  • शीर्ष मेनू से Log4J Scanner की सेटिंग खोलें।
  • अपना कस्टम पेलोड जोड़ें और सेटिंग सहेजें।
  • अपने लक्ष्य का चयन करें > राइट-क्लिक करें > Scan करें।
  • Scan Configuration > Select from library चुनें।
  • केवल Audit checks - extensions only चुनें और OK बटन दबाएँ।

Silent Signal को विशेष धन्यवाद, इस एक्सटेंशन से निर्देश और स्कैन कॉन्फ़िगरेशन प्रेरित हैं।

याद रखने योग्य महत्वपूर्ण निर्देश:

  • अपने कस्टम पेलोड में अपना collaborator url न जोड़ें, बस [collaborator-server] को प्लेसहोल्डर के रूप में जोड़ें,
  • [collaborator-server को आपके collaborator सर्वर url से बदल दिया जाएगा।
  • उदाहरण पेलोड: "${jndi:ldap://[collaborator-server]/a}

रिलीज़ डाउनलोड करें

https://github.com/0xDexter0us/Log4J-Scanner/releases/

स्रोत से बनाएँ

  • ./gradlew build fatJar
  • जार फ़ाइल प्राप्त करें build/libs/Log4J-Scanner-x.x.x.jar

स्थापना

  1. रिलीज़ से नवीनतम जार डाउनलोड करें या स्रोत से बनाएँ।
  2. जार को Burp Suite में जोड़ें।

यदि आपको प्रोजेक्ट पसंद आया, तो कृपया रेपो को स्टार दें! <3

संसाधन

  • निष्क्रिय स्कैनिंग के लिए: https://github.com/f0ng/log4j2burpscanner
  • सक्रिय स्कैनिंग के लिए: https://github.com/albinowax/ActiveScanPlusPlus & https://github.com/silentsignal/burp-log4shell

परिवर्तन लॉग

25 दिसंबर 2021 - v0.2.0

  • Burp Collaborator API जोड़ा गया।
  • कस्टम स्कैनर हटाया गया।
  • Burp स्कैनर API जोड़ा गया।

13 दिसंबर 2021 - v0.1.0

  • पहला सार्वजनिक रिलीज़

धन्यवाद

  • CoreyD97 - https://github.com/CoreyD97
  • Silent Signal - https://github.com/silentsignal

यह मेरे द्वारा एक दिन के भीतर कोड किया गया था और एक प्रारंभिक रिलीज़ है, बग हो सकते हैं, बग रिपोर्ट, सुझाव और पुल रिक्वेस्ट सभी का स्वागत है :)


हमारे Discord सर्वर से जुड़ें!

ko-fi

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    405
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    261
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    259

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →






