
 #1
सामान्य वेब एप्लिकेशन दोषों (जैसे XSS, SQLi) का पता लगाने के लिए स्वचालित उपकरण।
Kitploit अनुशंसित

 damian89/extended-xss-search
मेरे xssfinder टूल का एक बेहतर संस्करण - url की सूची पर विभिन्न प्रकार के xss के लिए स्कैन करता है।
 jehadalqurashi/blackdir-framework
वेब एप्लिकेशन भेद्यता स्कैनर
 nccgroup/argumentinjectionhammer
आर्गुमेंट इंजेक्शन भेद्यताओं की पहचान करने के लिए डिज़ाइन किया गया एक Burp एक्सटेंशन।
 pentestgeek/burpcommander
Burp Suite के REST API के लिए Ruby कमांड-लाइन इंटरफ़ेस
 00xc/h2buster
एक थ्रेडेड, रिकर्सिव, HTTP/2 पर वेब डायरेक्ट्री ब्रूट-फोर्स स्कैनर।
 danreis20/pentest-lab-metasploitable2
पृथक नेटवर्क में पेंटेस्ट लैब: nmap/nikto के साथ एन्यूमरेशन और Metasploitable2 का मैनुअल एक्सप्लॉइटेशन (backdoor vsFTPd CVE-2011-2523, bindshell)…
 joker25000/optiva-framework
Optiva-Framework 🔎 वेब एप्लिकेशन स्कैनर🕵️
 evilsocket/altair
मॉड्यूलर वेब भेद्यता स्कैनर जिसमें XSS, SQLi, LFI, RFI और संवेदनशील फ़ाइल/निर्देशिका खोज के स्वचालित परीक्षण के लिए टेम्पलेट-संचालित डिटेक्शन इंजन है।
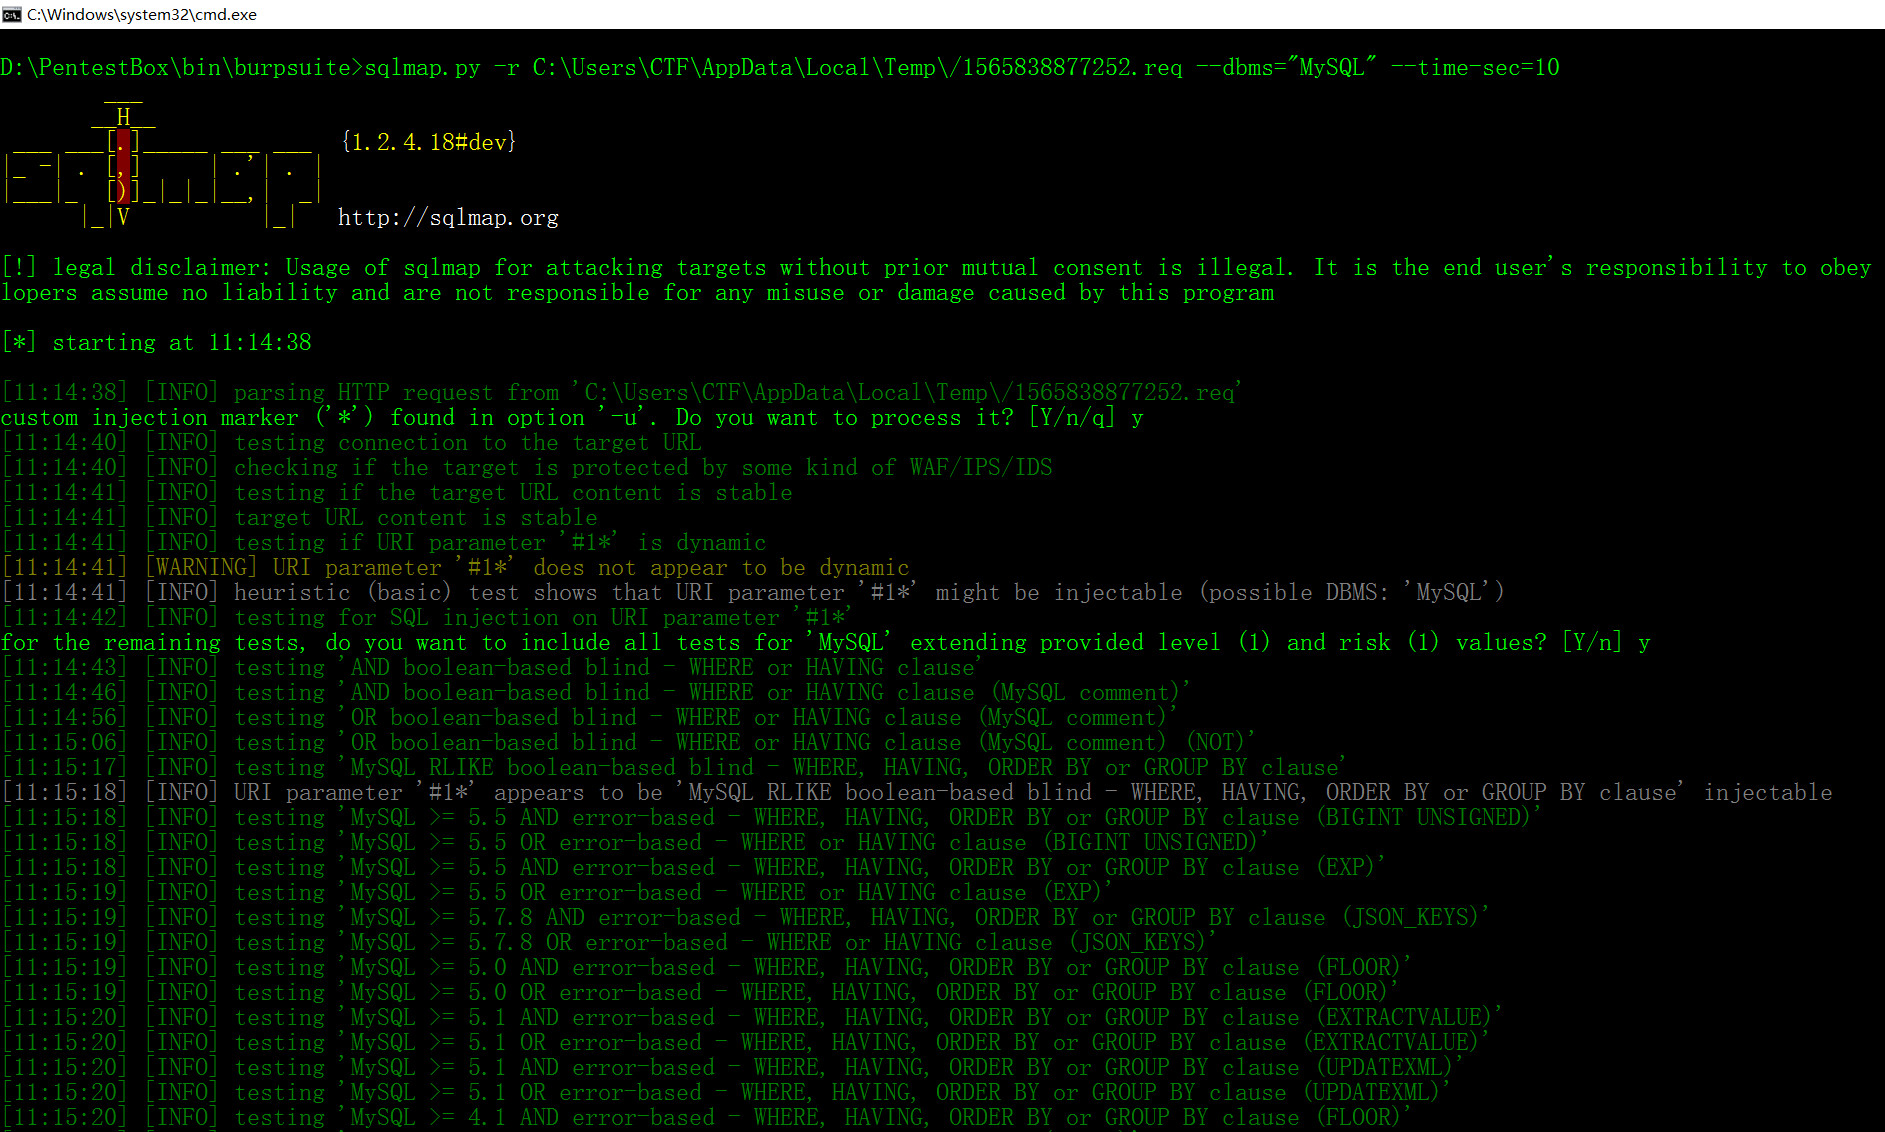 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite

 gotr00t0day/cve-2025-68461
Roundcube Webmail इंस्टॉलेशन में क्रॉस-साइट स्क्रिप्टिंग (XSS) कमजोरियों का पता लगाने के लिए एक C++ सुरक्षा स्कैनर उपकरण।
 johnlodan/wp2shell-rce
WordPress CVE-2026-63030 और CVE-2026-60137 सुरक्षा उपकरण, WP2Shell प्री-ऑथेंटिकेशन RCE श्रृंखला के जोखिम का पता लगाने के लिए।
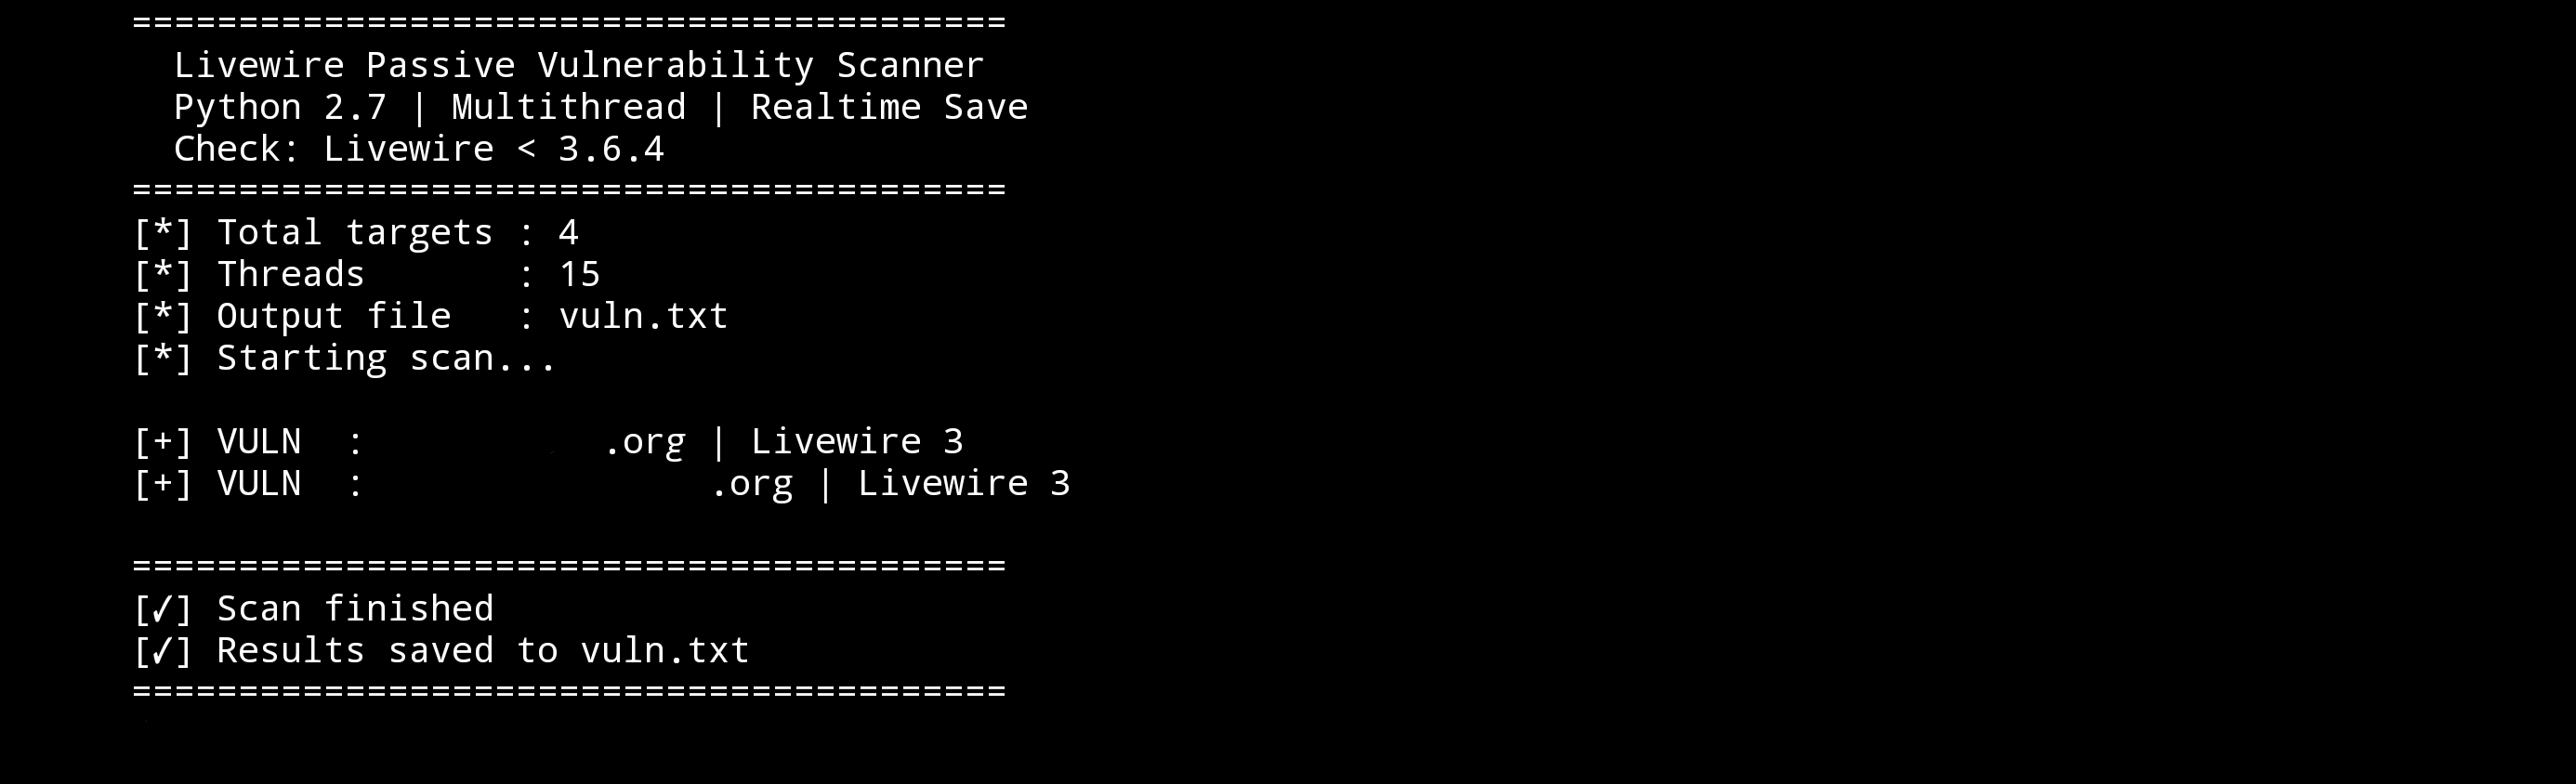 jenderal92/livewire-vuln-scanner
असुरक्षित Livewire इंस्टॉलेशन का पता लगाने के लिए सरल स्कैनर।
 muthaiyanmani/react2shell-checker
Next.js और React अनुप्रयोगों में React2Shell भेद्यता (CVE-2025-55182) का पता लगाने के लिए एक सुरक्षा भेद्यता स्कैनर।
 hackvertor/repeat-strike
Burp Suite एक्सटेंशन जो IDOR और एक्सेस-कंट्रोल खामियों का पता लगाने के लिए AI-जनित regex strike नियमों का उपयोग करता है, फिर बड़े पैमाने पर समान…
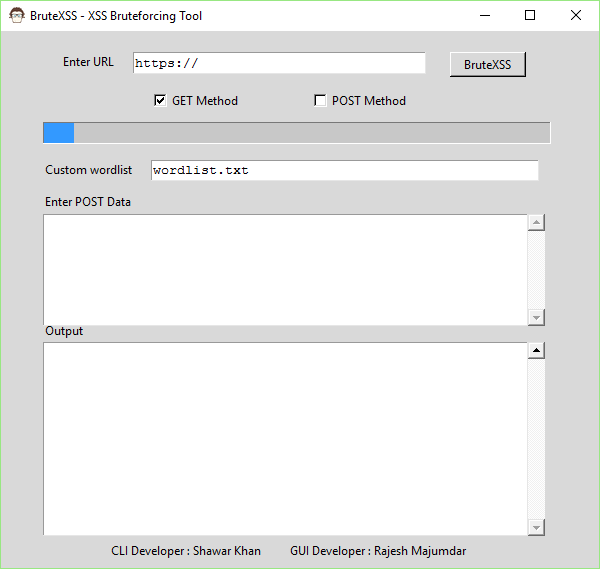 rajeshmajumdar/brutexss
BruteXSS एक python में लिखा गया टूल है जो वेब एप्लिकेशन में XSS कमजोरियों को खोजने के लिए है। यह टूल मूल रूप से Shawar Khan द्वारा CLI में विकसित…
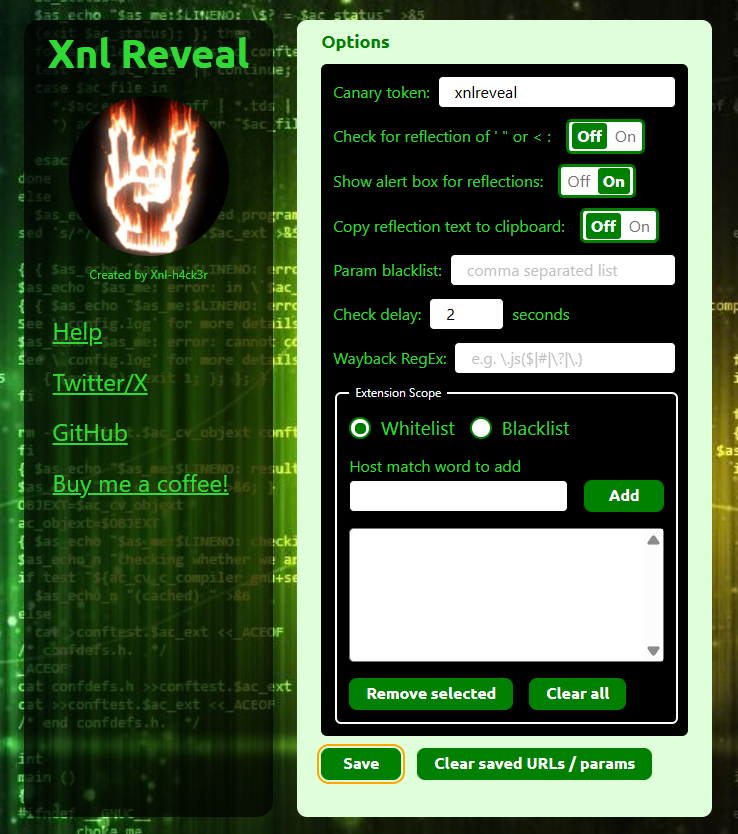 xnl-h4ck3r/xnlreveal
रिफ्लेक्टेड क्वेरी पैरामीटर्स के लिए अलर्ट दिखाने, वर्तमान पथ के लिए वेबैक आर्काइव लिंक दिखाने, छिपे हुए तत्वों को दिखाने और अक्षम तत्वों को सक्षम…
 stefanoj3/dirstalk
dirbuster/dirb का आधुनिक विकल्प








