
Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
वेब सुरक्षा — पृष्ठ 99 | Kitploit
श्रेणियाँ

वेब सुरक्षा

वेब एप्लिकेशन और एपीआई का परीक्षण करने, शोषण करने और उन्हें सुरक्षित करने के उपकरण।

Kitploit अनुशंसित
शीर्ष उपकरण

10 चयनित
zaproxy preview#1

zaproxy

GitHubzaproxy/zaproxy
15.6k4घं 53मि पहले
nuclei preview#2

nuclei

GitHubprojectdiscovery/nuclei
30.4k2 दिन पहले
sqlmap preview#3

sqlmap

GitHubsqlmapproject/sqlmap
38.2k1 दिन पहले
ffuf preview#4

ffuf

GitHubffuf/ffuf
16.5k26 दिन पहले
dirsearch preview#5

dirsearch

GitHubmaurosoria/dirsearch
14.6k4 दिन पहले
feroxbuster preview#6

feroxbuster

GitHubepi052/feroxbuster
8.0k7 दिन पहले
nikto preview#7

nikto

GitHubsullo/nikto
10.6k2 महीने पहले
wpscan preview#8

wpscan

GitHubwpscanteam/wpscan
9.7k24 दिन पहले
XSStrike preview#9

XSStrike

GitHubs0md3v/xsstrike
15.1k1 साल पहले
wapiti preview#10

wapiti

GitHubwapiti-scanner/wapiti
1.9k18 दिन पहले
नवीनतमप्रासंगिकतासबसे लोकप्रियहाल ही में अपडेट किया गया
19016 परिणाम
CVE-2024-4367_test preview

CVE-2024-4367_test

GitHubj1nksc/cve-2024-4367_test

CVE-2024-4367 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, परीक्षण और शैक्षिक उद्देश्यों के लिए एक होस्टेड POC फ़ाइल के साथ पीडीएफ-आधारित कमजोरी का प्रदर्शन…
vulnerability-analysisexploitationweb-security+2
2 महीने पहले
CVE-2026-14282 preview

CVE-2026-14282

GitHubnullwhisper/cve-2026-14282

GoDAM WordPress प्लगइन <= 1.12.2 बिना प्रमाणीकरण के फ़ाइल अपलोड RCE (CVE-2026-14282)
vulnerability-analysisexploitationweb-application-exploitation+3
12 महीने पहले
CVE-2026-14840 preview

CVE-2026-14840

GitHubnullwhisper/cve-2026-14840

WordPress प्लगइन में स्पूफ़ किए गए X-Forwarded-For हेडर का उपयोग करके वोट-सीमा बायपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट; अधिकृत WordPress इंस्टेंस…
vulnerability-analysisexploitationweb-application-exploitation+3
2 महीने पहले
frogy2.0 preview

frogy2.0

GitHubiamthefrogy/frogy2.0

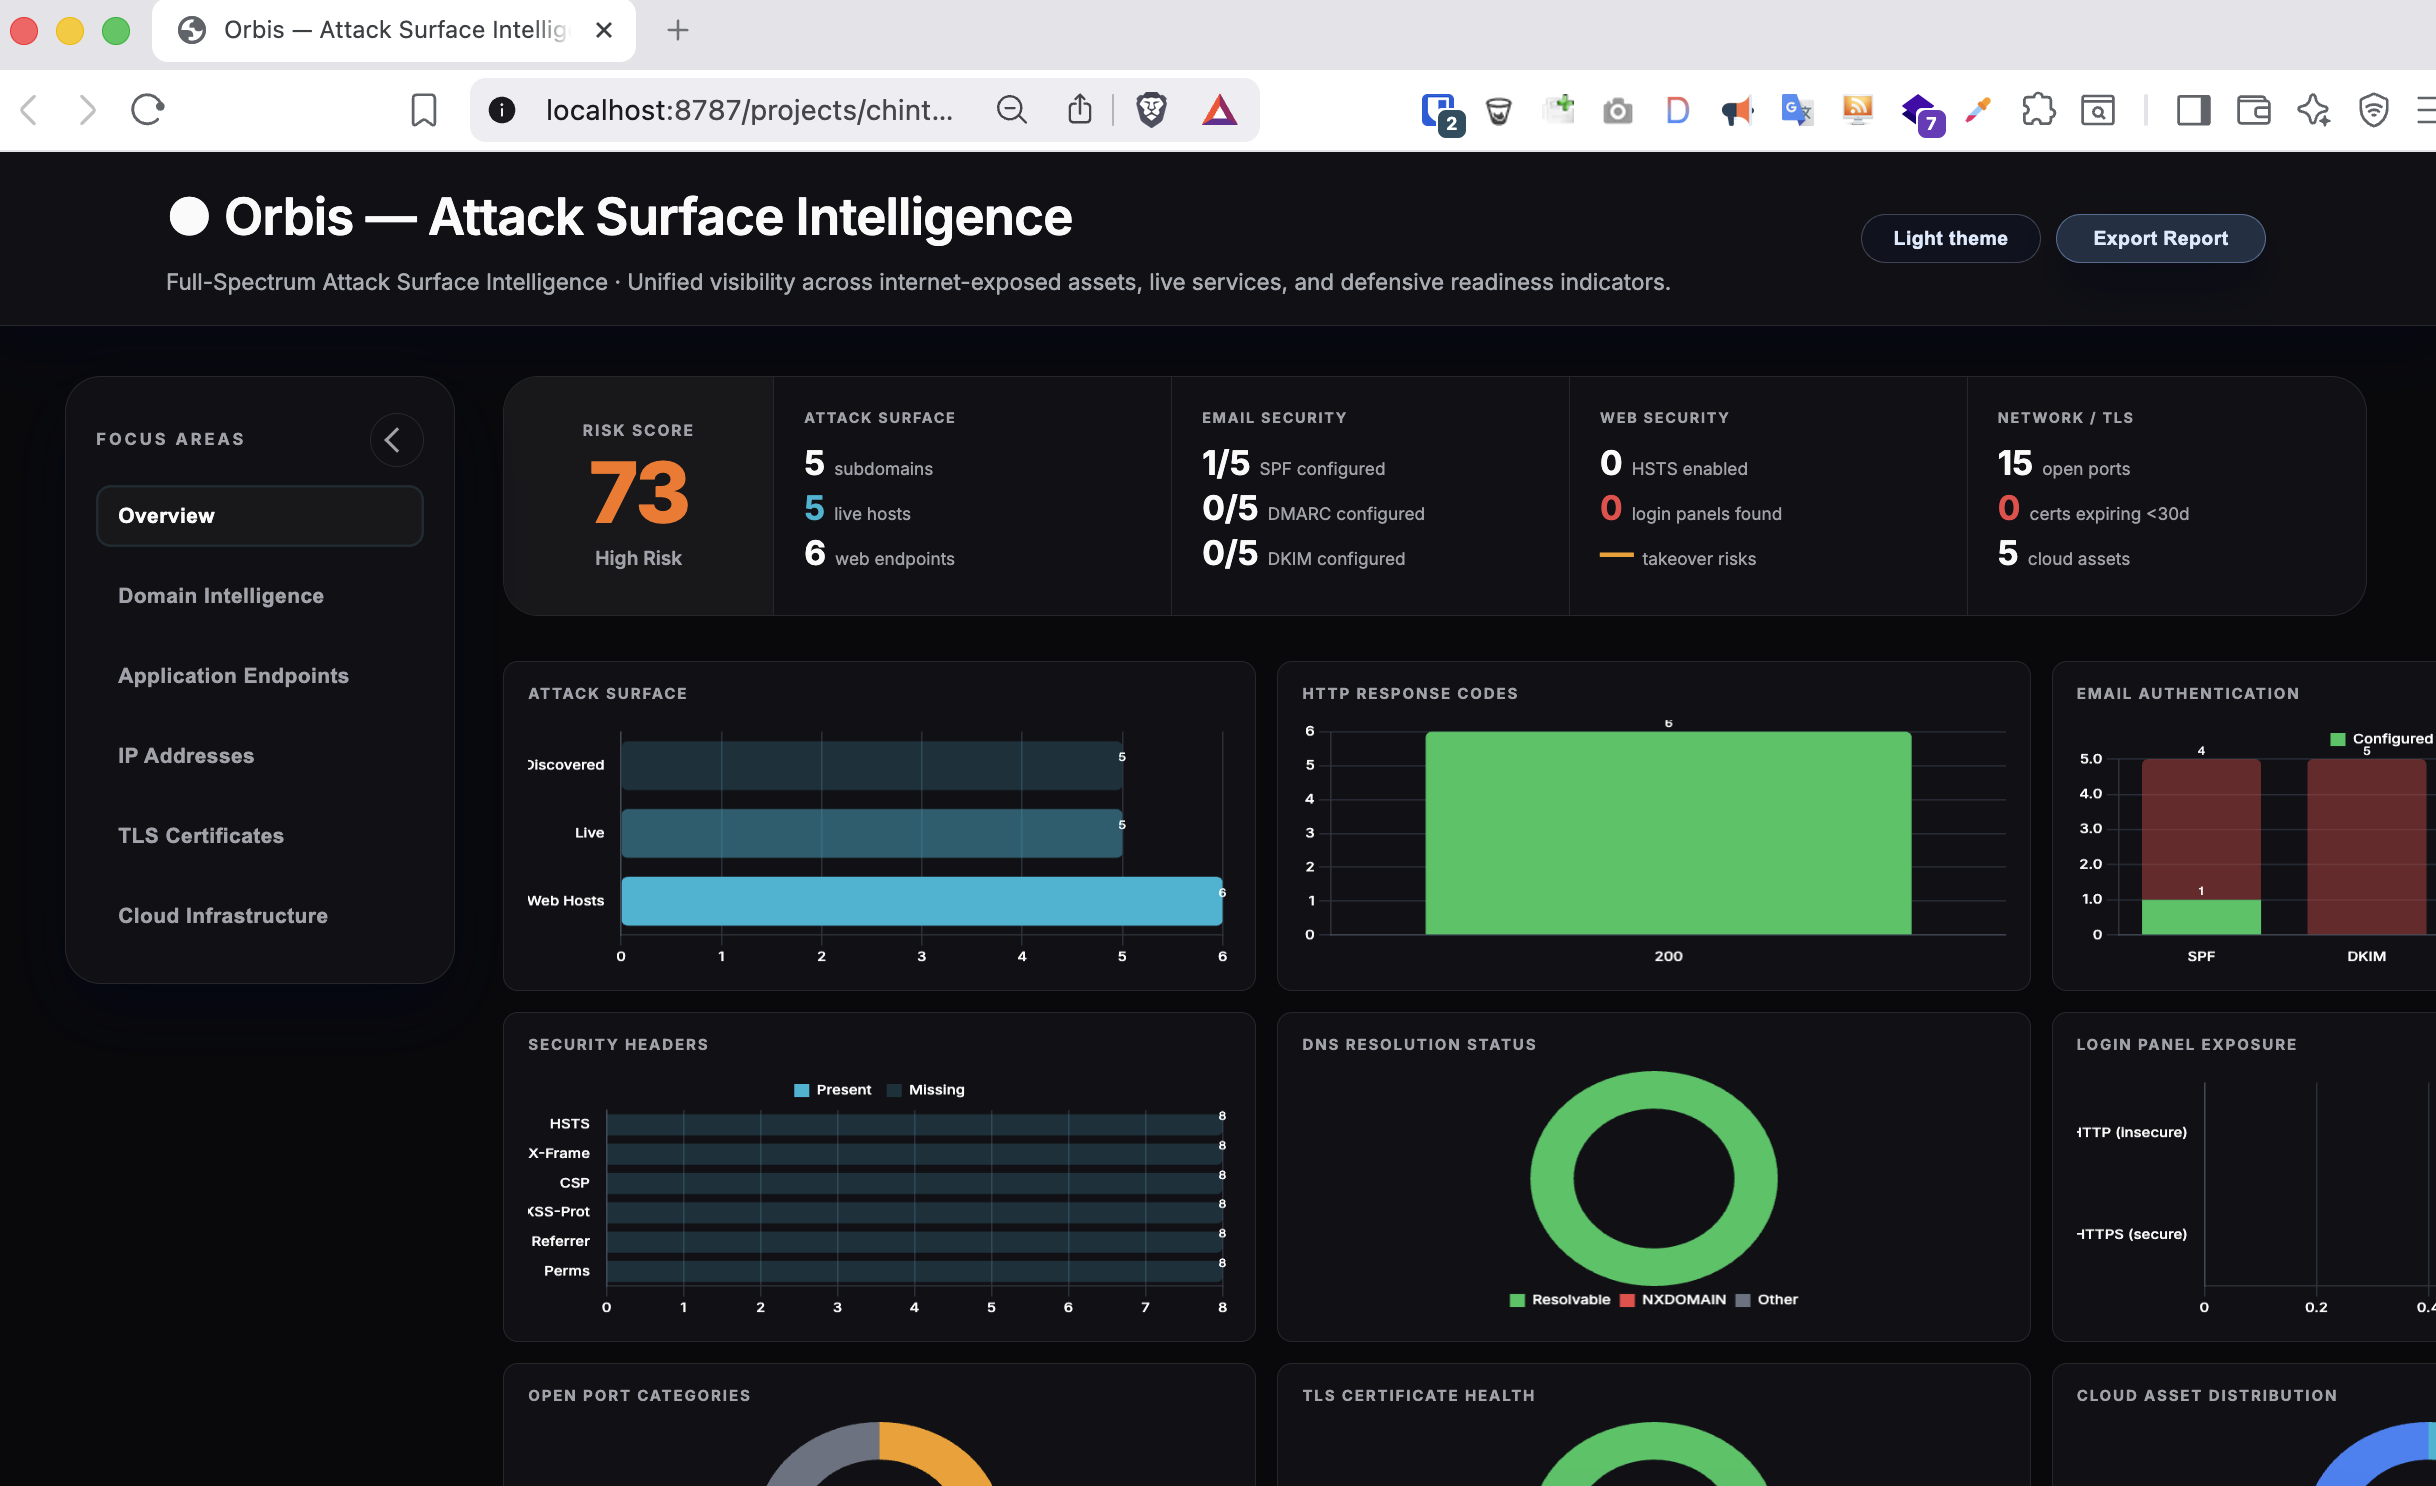
Orbis एक पूर्ण स्पेक्ट्रम स्वचालित बाहरी आक्रमण सतह बुद्धिमान टूलकिट है।
osintreconnaissancevulnerability-scanners+9
3982 महीने पहले
cve-2025-55182-react2shell-analysis preview

cve-2025-55182-react2shell-analysis

GitHubaisha-jimoh/cve-2025-55182-react2shell-analysis

React2Shell (CVE-2025-55182) का तकनीकी विश्लेषण, जिसमें भेद्यता की कार्यप्रणाली, मूल कारण, नियंत्रित PoC परीक्षण, प्रभाव और शमन रणनीतियाँ शामिल हैं।
vulnerability-analysisexploitationweb-application-exploitation+2
2 महीने पहले
cve-2026-39987 preview

cve-2026-39987

GitHubmatesz44/cve-2026-39987

Marimo <0.23.0 में CVE-2026-39987 pre-auth RCE का शोषण करता है, जो बिना प्रमाणीकरण वाले /terminal/ws WebSocket से कनेक्ट होकर काम करता है। यह…
authentication-authorizationexploitationweb-application-exploitation+2
2 महीने पहले
CVE-2026-41452-PoC preview

CVE-2026-41452-PoC

GitHubboreas37/cve-2026-41452-poc

CVE-2026-41452 — Krayin CRM में बिना प्रमाणीकरण वाला इंस्टॉलर बायपास (X-Requested-With) → एडमिन टेकओवर। सत्यापित: 2.2.4 पर ओवरराइट + लॉगिन, 2.2.5 पर…
authentication-authorizationvulnerability-analysisexploitation+3
42 महीने पहले
CVE-2026-73034-PoC preview

CVE-2026-73034-PoC

GitHubboreas37/cve-2026-73034-poc

CVE-2026-73034 — DB-GPT v0.8.1 अनधिकृत पाथ ट्रैवर्सल → user-id हेडर के माध्यम से रूट के रूप में मनमाना फ़ाइल लेखन। सत्यापित + फिक्स डिफ़
vulnerability-analysisexploitationweb-application-exploitation+3
12 महीने पहले
violent-python3 preview

violent-python3

GitHubeonraider/violent-python3

पुस्तक "Violent Python" का स्रोत कोड, TJ O'Connor द्वारा। कोड को पूरी तरह से Python 3 में बदल दिया गया है, PEP8 मानकों के अनुपालन के लिए पुनः…
osintreconnaissancebluetooth-security+8
1.0k2 महीने पहले
CVE-2026-33267-PoC preview

CVE-2026-33267-PoC

GitHubboreas37/cve-2026-33267-poc

CVE-2026-33267 — Apache Traffic Server @ हेडर आंतरिक-मेटाडेटा स्पूफिंग (CVSS 10.0). सत्यापित: 10.1.2 पर @ हेडर प्लगइन्स को लीक होते हैं, 10.1.4 पर…
vulnerability-analysisexploitationweb-application-exploitation+1
42 महीने पहले
CVE-2026-59827 preview

CVE-2026-59827

GitHubgutierre0x80/cve-2026-59827

# CVE-2026-59827 के लिए तकनीकी विश्लेषण और प्रूफ ऑफ कॉन्सेप्ट यह Metabase में एक गंभीर असुरक्षित Java डिसीरियलाइज़ेशन भेद्यता है, जो रिमोट कोड…
payload-generationvulnerability-analysisexploitation+3
32 महीने पहले
Bug-Bounty preview

Bug-Bounty

GitHubzapstiko/bug-bounty

यहाँ ट्विटर से कुछ बग बाउंटी संसाधन हैं
vulnerability-analysisweb-application-exploitationweb-security+3
1332 महीने पहले
CVE-2026-44402 preview

CVE-2026-44402

GitHubvirgula0/cve-2026-44402

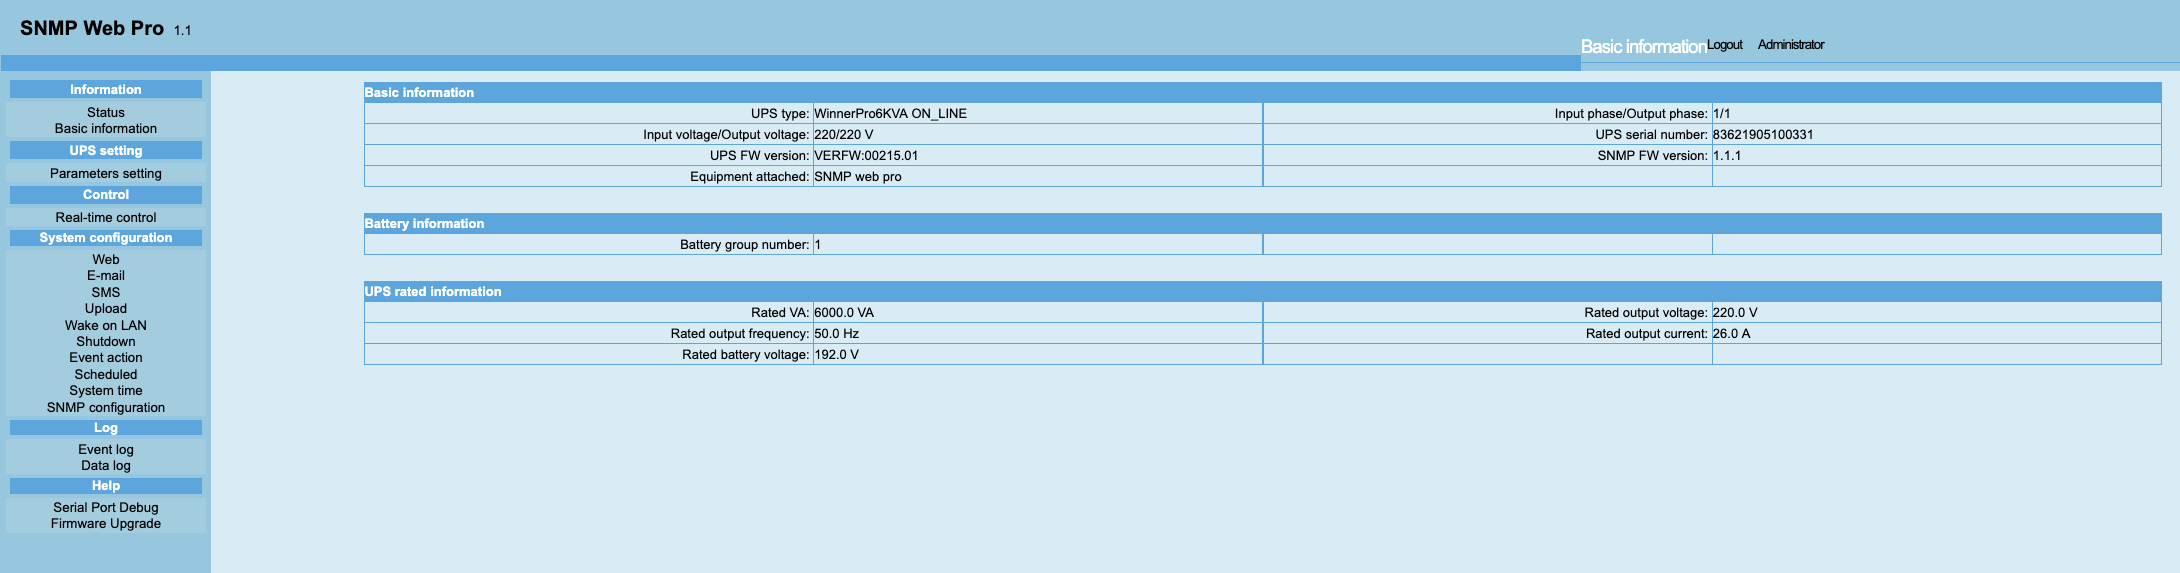
Voltronic Power SNMP Web Pro 1.1 में पूर्व-प्रमाणीकृत पूर्ण रूट दूरस्थ कमांड निष्पादन
embedded-systems-securityiot-securityexploitation+5
12 महीने पहले
CVE-2025-55182 preview

CVE-2025-55182

GitHubleast-significant-bit/cve-2025-55182

Remote code execution for React Server Components 19.0.0 - 19.2.0
vulnerability-analysisexploitationweb-application-exploitation+2
2 महीने पहले
CVE-2026-69263 preview

CVE-2026-69263

GitHubleoelsolh/cve-2026-69263

MCP पर्यावरण-चर ब्लॉकलिस्ट बायपास Flowise 3.1.1 में अप्रमाणित RCE की ओर ले जाता है
vulnerability-analysisexploitationweb-application-exploitation+1
2 महीने पहले
CVE-2026-27344 preview

CVE-2026-27344

GitHubac8999/cve-2026-27344

inseriswiss inseri core inseri-core में लापता प्राधिकरण गलत तरीके से कॉन्फ़िगर किए गए एक्सेस कंट्रोल सुरक्षा स्तरों का शोषण करने की अनुमति देता है।…
authentication-authorizationvulnerability-analysisweb-application-exploitation+3
2 महीने पहले
CVE-2026-70376 preview

CVE-2026-70376

GitHubilhomjonr/cve-2026-70376

Pluck CMS CSRF हेतु एडवाइज़री और Python PoC: fail-open Referer जाँच तथा double-extension अपलोड webshell परिनियोजन और दूरस्थ कोड निष्पादन सक्षम करता…
vulnerability-analysisexploitationweb-application-exploitation+3
2 महीने पहले
CVE-2024-52806-PoC preview

CVE-2024-52806-PoC

GitHubheartlesseorg-dot/cve-2024-52806-poc

SimpleSAMLphp में प्री-ऑथ XXE फ़ाइल-रीड कमजोरियों के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो क्राफ्टेड SAML अनुरोधों के माध्यम से प्रभावित सर्वरों से…


vulnerability-analysisexploitationweb-application-exploitation+2
2 महीने पहले
पिछला1…9899100अगला







