SILENTCHAIN AI™ - कम्युनिटी एडिशन
नोट: यह कम्युनिटी एडिशन है। उन्नत सुविधाओं वाले कमर्शियल और प्रोफेशनल एडिशन अलग से उपलब्ध हैं।
🌟 अवलोकन
SILENTCHAIN AI™ - कम्युनिटी एडिशन एक Burp Suite एक्सटेंशन है जो वेब एप्लिकेशन सुरक्षा परीक्षण में आर्टिफिशियल इंटेलिजेंस की शक्ति लाता है। उन्नत AI मॉडलों का उपयोग करते हुए, SILENTCHAIN OWASP Top 10 भेद्यताओं, सुरक्षा गलत कॉन्फ़िगरेशन, और संभावित हमला वेक्टरों की पहचान करने के लिए HTTP ट्रैफ़िक का बुद्धिमान पैसिव विश्लेषण करता है।
SILENTCHAIN क्यों?
पारंपरिक सुरक्षा स्कैनर पूर्वनिर्धारित सिग्नेचर और पैटर्न पर निर्भर करते हैं। SILENTCHAIN AI™ इससे आगे जाता है:
- 🧠 AI-संचालित विश्लेषण: बुद्धिमान भेद्यता पहचान के लिए अत्याधुनिक भाषा मॉडल (Burp AI, Ollama, OpenAI, Claude, Gemini, Azure) का लाभ उठाता है
- 🎯 संदर्भ-जागरूक पहचान: केवल पैटर्न मिलान नहीं, बल्कि एप्लिकेशन लॉजिक और बिज़नेस संदर्भ को समझता है
- ⚡ रीयल-टाइम स्कैनिंग: Burp के प्रॉक्सी से गुज़रते समय ट्रैफ़िक का विश्लेषण करता है
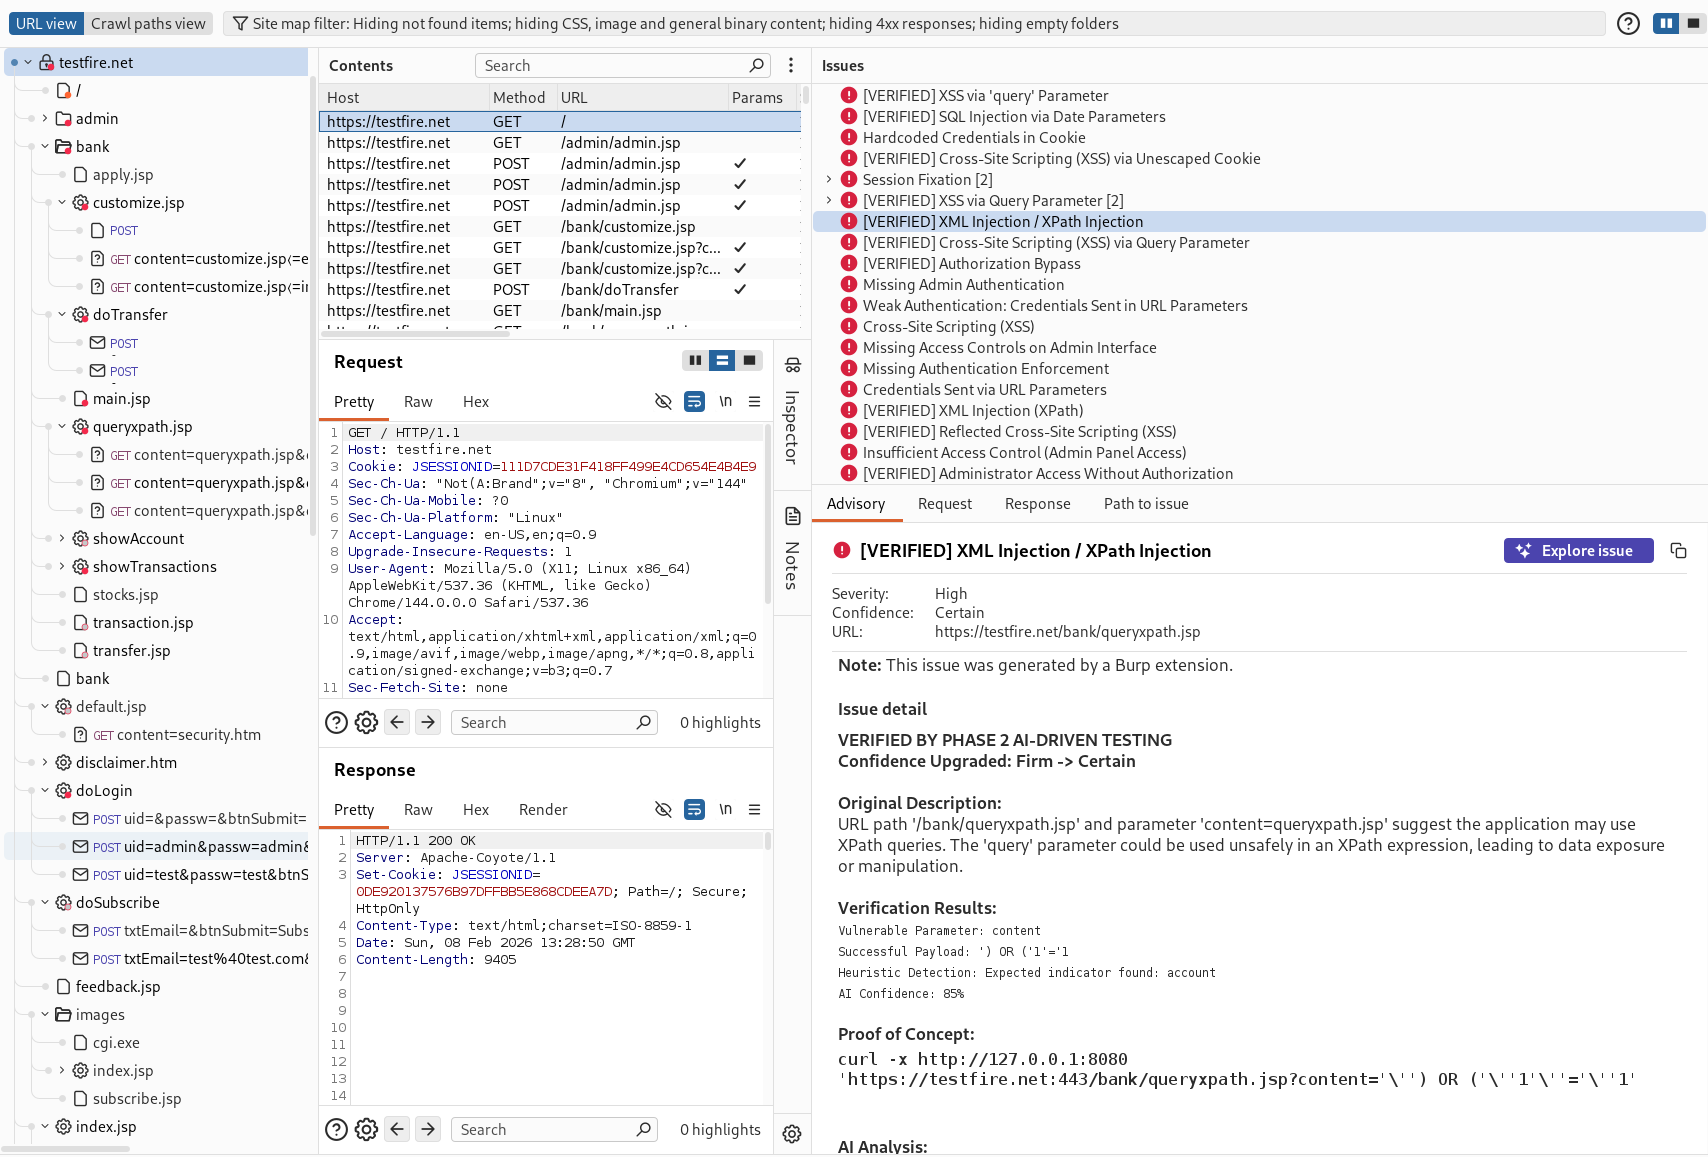
- 📊 प्रोफेशनल रिपोर्टिंग: CWE, OWASP मैपिंग, और उपचार मार्गदर्शन के साथ विस्तृत निष्कर्ष तैयार करता है
- 🔄 शून्य फ़ॉल्स पॉज़िटिव: AI सत्यापन शोर कम करता है और वास्तविक भेद्यताओं पर ध्यान केंद्रित करता है
- 🆓 कम्युनिटी एडिशन: मुफ़्त पैसिव विश्लेषण क्षमताएँ
✨ विशेषताएँ
मुख्य क्षमताएँ
🔍 पैसिव AI विश्लेषण
- Burp Scanner पैसिव स्कैन चेक के रूप में इन-स्कोप ट्रैफ़िक का स्वचालित विश्लेषण (उदाहरण के लिए Proxy ट्रैफ़िक का Burp का लाइव पैसिव ऑडिट); पैसिव चेक कभी भी लक्ष्य को अनुरोध नहीं भेजता
- राइट-क्लिक मेनू से किसी भी अनुरोध का ऑन-डिमांड विश्लेषण
- OWASP Top 10 भेद्यता पहचान
- CWE-मैप्ड सुरक्षा निष्कर्ष
- बुद्धिमान कॉन्फ़िडेंस स्कोरिंग
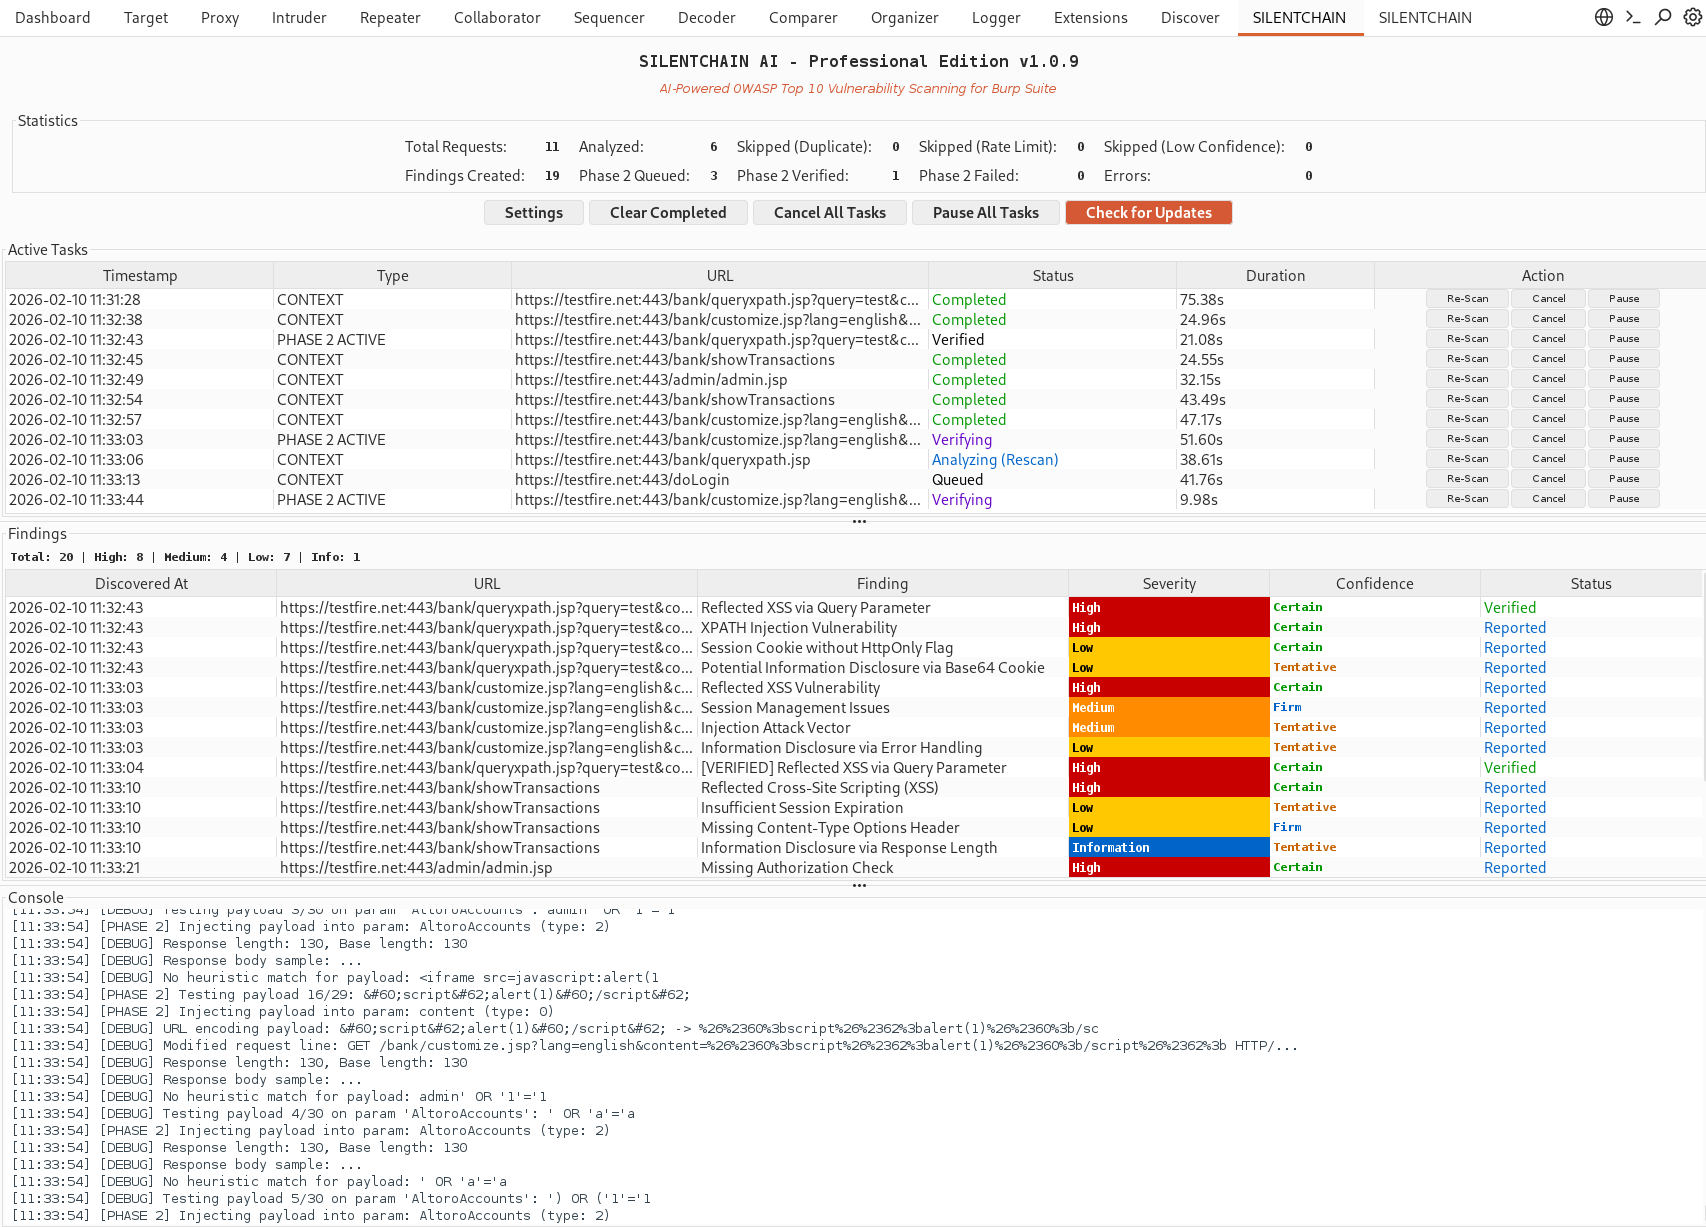
🎨 प्रोफेशनल UI
- आधुनिक, सहज डैशबोर्ड
- गंभीरता रंग-कोडिंग के साथ लाइव निष्कर्ष पैनल
- कार्य ट्रैकिंग और प्रबंधन
- एकीकृत कंसोल लॉगिंग
🤖 मल्टी-AI समर्थन
- Burp AI (डिफ़ॉल्ट; ज़ीरो-कॉन्फ़िग; प्रॉम्प्ट Burp के माध्यम से PortSwigger की Burp AI सेवा को भेजे जाते हैं और Burp AI क्रेडिट का उपयोग करते हैं)
- Ollama (लोकल, मुफ़्त, गोपनीयता-केंद्रित)
- OpenAI (GPT-4 / GPT-4o)
- Claude (Anthropic)
- Gemini (Google)
- Azure OpenAI / Foundry
📋 स्मार्ट रिपोर्टिंग
- विस्तृत भेद्यता विवरण
- प्रभावित पैरामीटर की पहचान
- CWE और OWASP मैपिंग
- उपचार सिफ़ारिशें
- सुरक्षा संसाधनों के सीधे लिंक
🛡️ डेटा गोपनीयता (DataSanitizer)
- हमेशा सक्रिय: किसी भी AI अनुरोध से पहले क्रेडेंशियल को
[REDACTED] से बदल दिया जाता है, चाहे सैनिटाइज़र सेटिंग कुछ भी हो: कुकी मान, Authorization और API-key/token हेडर मान, और URL में क्रेडेंशियल जैसे नाम वाले पैरामीटर / JSON फ़ील्ड (password, token, api_key, session...), URL-युक्त हेडर (Referer, Location), पैरामीटर सैंपल और अनुरोध व प्रतिक्रिया बॉडी (form, नेस्टेड मानों सहित JSON, multipart, XML, HTML form inputs) (नाम, Set-Cookie एट्रिब्यूट और Authorization स्कीम बरकरार रहते हैं)
- सैनिटाइज़र डिफ़ॉल्ट रूप से सक्षम - शेष एक्सचेंज में सीक्रेट और PII को अतिरिक्त रूप से रीडैक्ट करता है और हर प्रोवाइडर (Burp AI, Ollama और क्लाउड प्रोवाइडर) के लिए प्रॉम्प्ट-इंजेक्शन पैटर्न को निष्क्रिय करता है
- द्विदिशात्मक रीडैक्शन: संवेदनशील मान AI प्रोवाइडर को भेजने से पहले
[REDACTED_*] प्लेसहोल्डर से बदल दिए जाते हैं, फिर प्रतिक्रिया में पुनर्स्थापित कर दिए जाते हैं
- पहचानता और रीडैक्ट करता है:
- API keys - OpenAI (
sk-), GitHub (ghp_), AWS (AKIA), GitLab (glpat-), Slack (xoxb-)
- Authorization headers - Bearer tokens, Basic auth
- क्रेडेंशियल - password/secret/token फ़ील्ड,
user:pass@host URIs
- सेशन कुकीज़ - session IDs, CSRF tokens, JWTs, auth tokens
- ईमेल पते
- IP पते और होस्टनाम - लक्ष्य अवसंरचना विवरण
- उन्नत उपयोगकर्ताओं के लिए सेटिंग्स में सैनिटाइज़र को बंद किया जा सकता है (हेडर रीडैक्शन अभी भी लागू रहता है)
- AI आउटपुट को अविश्वसनीय माना जाता है: निष्कर्ष शीर्षक सैनिटाइज़ किए जाते हैं और SILENTCHAIN की टेबलें कभी भी HTML रेंडर नहीं करतीं
भेद्यता पहचान
SILENTCHAIN AI™ कई प्रकार के सुरक्षा मुद्दों का पता लगाता है, जिनमें शामिल हैं:
| श्रेणी | भेद्यताएँ |
|---|
| इंजेक्शन | SQL Injection, NoSQL Injection, Command Injection, LDAP Injection, XPath Injection |
| क्रॉस-साइट स्क्रिप्टिंग | Reflected XSS, Stored XSS, DOM-based XSS |
| प्रमाणीकरण | Broken Authentication, Session Management Issues, Credential Exposure |
| एक्सेस कंट्रोल | IDOR, Broken Authorization, Privilege Escalation |
| क्रिप्टोग्राफ़ी | Weak Encryption, Insecure SSL/TLS, Sensitive Data Exposure |
| कॉन्फ़िगरेशन | Security Misconfigurations, Default Credentials, Debug Enabled |
| XXE | XML External Entity Attacks |
| डीसेरियलाइज़ेशन | Insecure Deserialization |
| घटक | Vulnerable Dependencies, Outdated Libraries |
🚀 त्वरित शुरुआत
पूर्वापेक्षाएँ
- Burp Suite Professional 2025.8 या बाद का संस्करण। Burp Suite Community Edition और Burp Suite DAST समर्थित नहीं हैं: Community Edition पर एक्सटेंशन लोड होता है, कारण लॉग करता है, और निष्क्रिय रहता है।
- Extensions → Installed में SILENTCHAIN के लिए 'Use AI' सक्षम। मैन्युअल रूप से लोड किए गए एक्सटेंशन के लिए यह डिफ़ॉल्ट रूप से बंद रहता है (BApp Store से इंस्टॉल करते समय Burp पूछता है)। यह हर प्रोवाइडर को नियंत्रित करता है, Ollama सहित; यदि Burp की AI सेटिंग्स में AI विश्व स्तर पर बंद है, तो कुछ भी नहीं भेजा जाता।
- Java 21 रनटाइम (वर्तमान Burp रिलीज़ के साथ बंडल)
- एक AI प्रोवाइडर (निम्नलिखित में से एक):
- Burp AI (डिफ़ॉल्ट; ज़ीरो-कॉन्फ़िग; Burp AI क्रेडिट का उपयोग करता है)
- Ollama (मुफ़्त, लोकल, गोपनीयता-केंद्रित)
- OpenAI API key
- Claude (Anthropic) API key
- Gemini (Google) API key
- Azure OpenAI / Foundry
इंस्टॉलेशन
-
एक्सटेंशन डाउनलोड करें
- GitHub Releases से नवीनतम
silentchain-community-edition.jar प्राप्त करें (यह लिंक हमेशा सबसे नया बिल्ड प्रदान करता है)। विशिष्ट संस्करण (silentchain-community-edition-X.Y.Z.jar) Releases पृष्ठ पर हैं।
- या इसे सोर्स से बनाएँ:
./gradlew shadowJar build/libs/silentchain-community-edition-<version>.jar उत्पन्न करता है (Gradle wrapper शामिल है; अनुपस्थित होने पर JDK 21 टूलचेन स्वतः प्रोविज़न किया जाता है)।
-
इसे Burp Suite में लोड करें
- Extensions → Installed → Add पर जाएँ
- Extension type सेट करें: Java
- डाउनलोड की गई
.jar चुनें और Next पर क्लिक करें
- Extensions → Installed में, SILENTCHAIN के लिए Use AI सक्षम करें (हर प्रोवाइडर के लिए आवश्यक)