
 #1
सुरक्षा परीक्षण के लिए वेब ट्रैफ़िक को अवरोधित करने, विश्लेषण करने और संशोधित करने के उपकरण।
Kitploit अनुशंसित
 everywall/ladder
12ft.io और 1ft.io का सेल्फ-होस्टेड विकल्प। CORS हेडर हटाने और HTML संशोधित करने के लिए प्रॉक्सी।
 opnsense/core
OPNsense GUI, API और सिस्टम बैकएंड
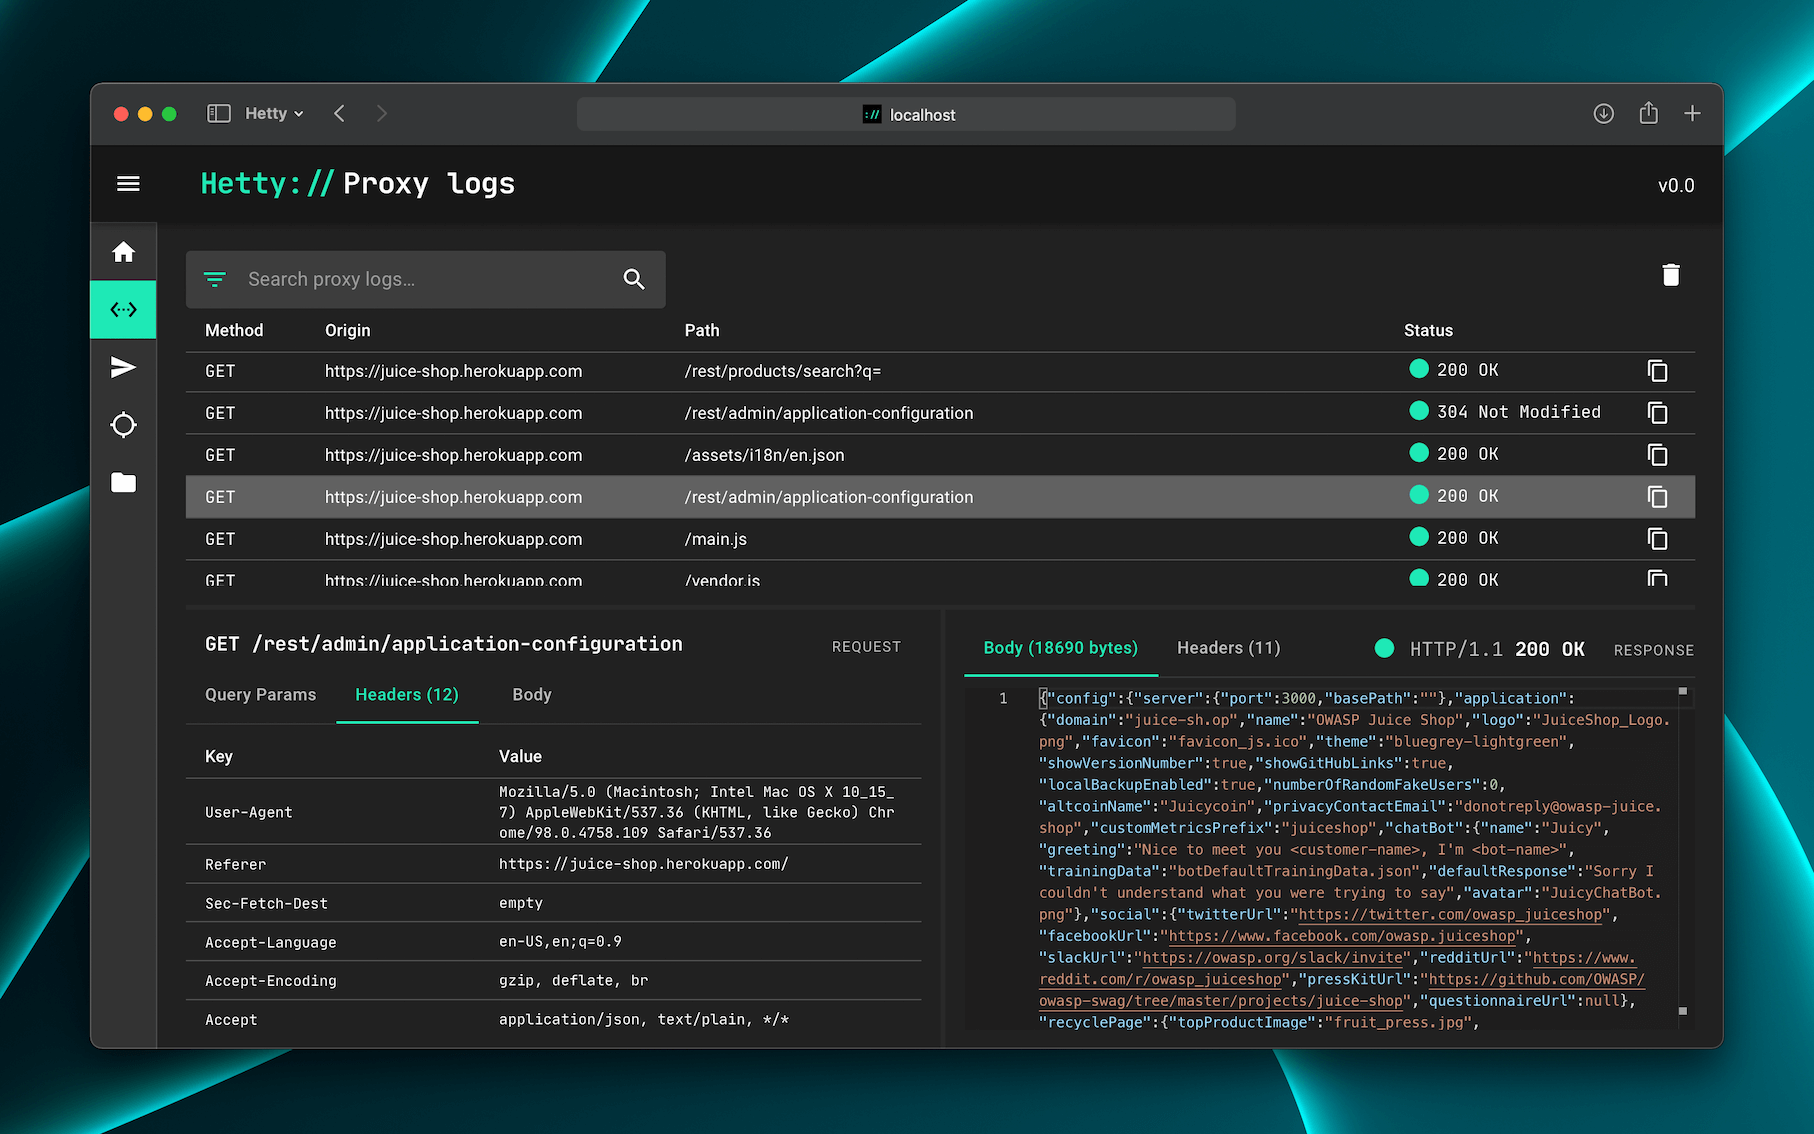 dstotijn/hetty
सुरक्षा अनुसंधान के लिए एक HTTP टूलकिट।
 tanprathan/mobileapp-pentest-cheatsheet
मोबाइल ऐप पेंटेस्ट चीट शीट विशिष्ट मोबाइल एप्लिकेशन पेनेट्रेशन टेस्टिंग विषयों पर उच्च-मूल्य वाली जानकारी का संक्षिप्त संग्रह प्रदान करने के लिए बनाई…
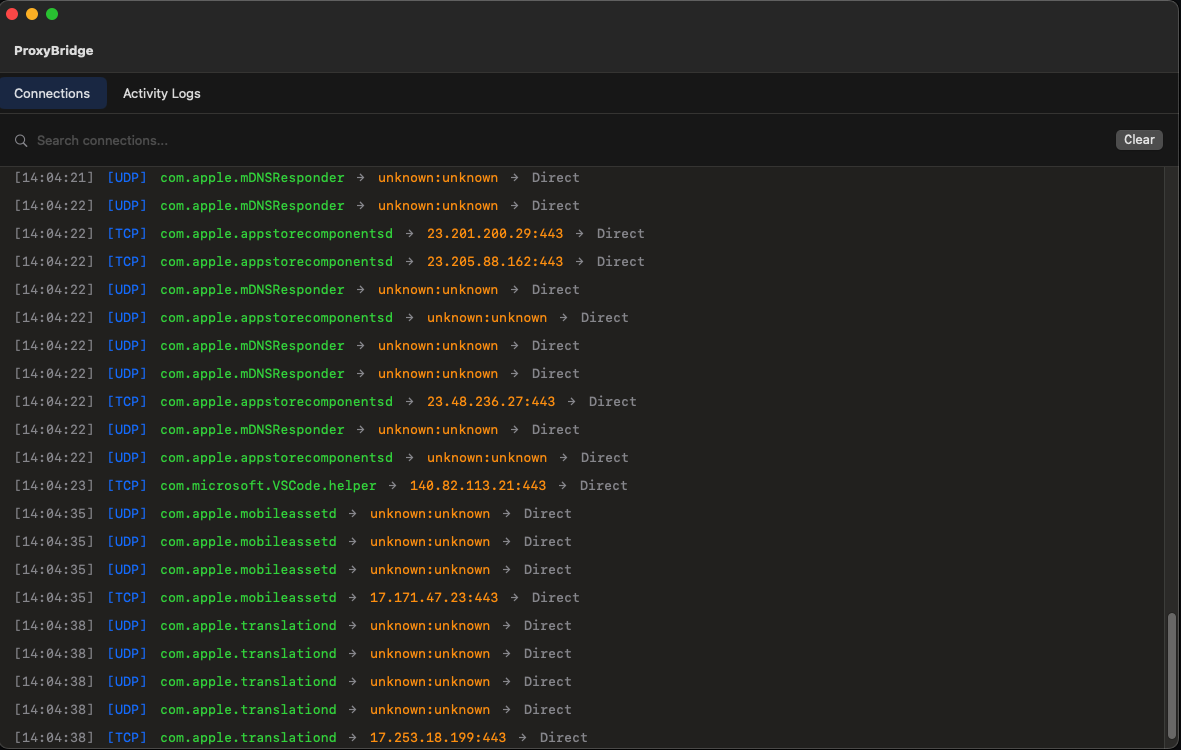 interceptsuite/proxybridge
किसी भी Windows/MacOS/Linux एप्लिकेशन के TCP और UDP ट्रैफ़िक को प्रॉक्सी पर बाध्य करें
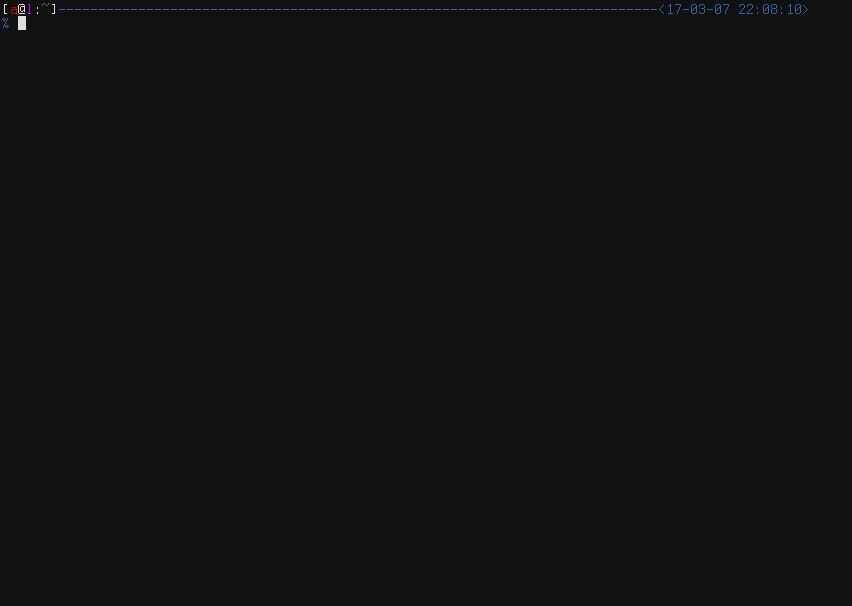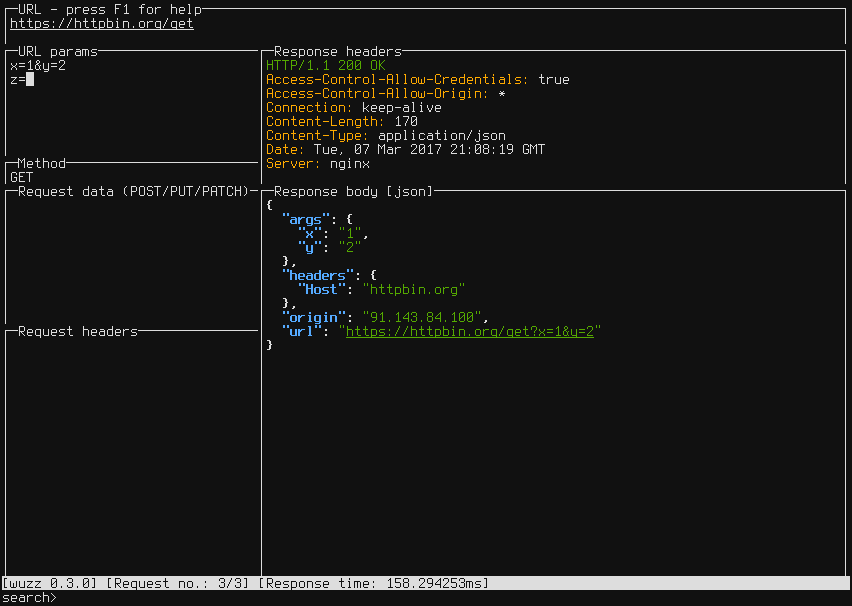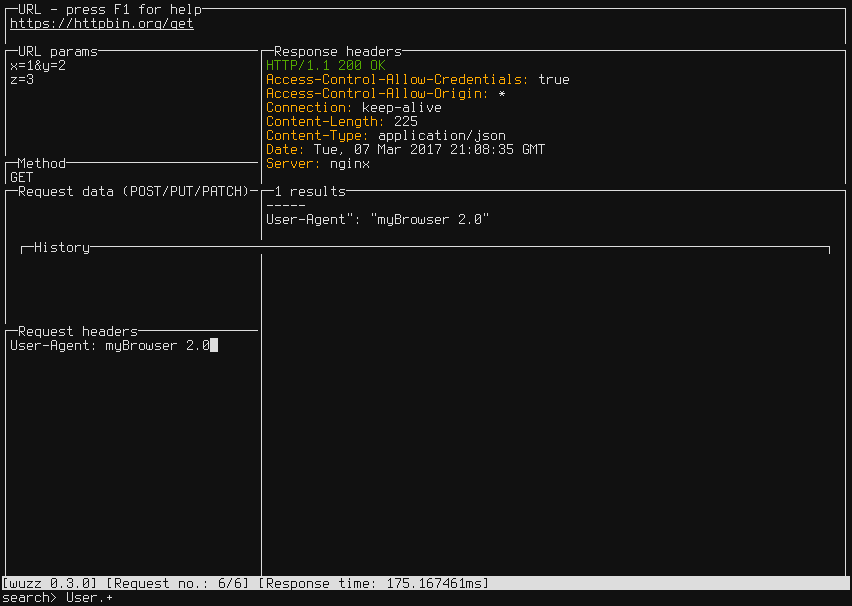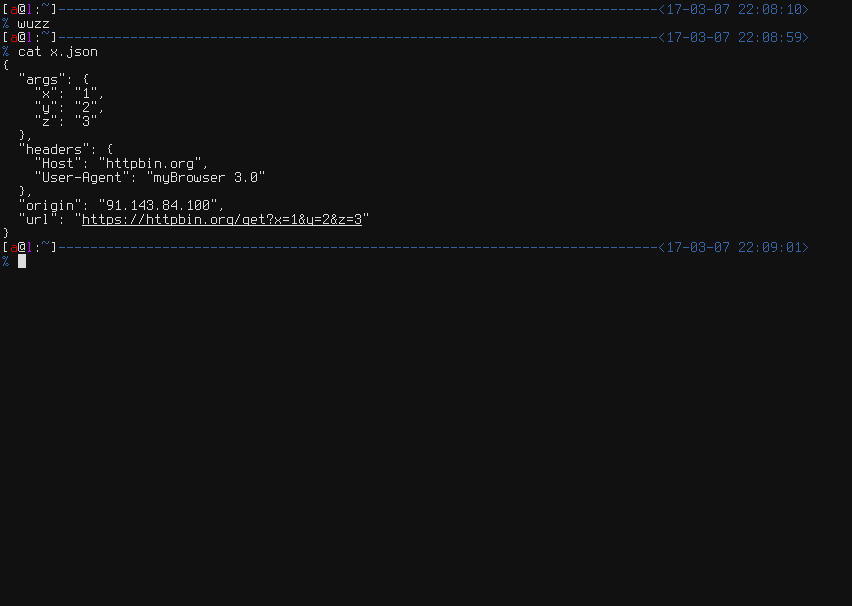 asciimoo/wuzz
HTTP निरीक्षण के लिए इंटरैक्टिव CLI उपकरण
 drk1wi/modlishka
Modlishka. रिवर्स प्रॉक्सी.
 masterking32/masterhttprelayvpn
डोमेन-फ्रंटेड HTTP/SOCKS5 प्रॉक्सी टनलिंग ट्रैफिक Google Apps Script के माध्यम से, MITM TLS इंटरसेप्शन, HTTP/1-2 मल्टीप्लेक्सिंग और DPI एवेज़न के साथ।
 squid-cache/squid
Squid वेब प्रॉक्सी कैश - स्रोत कोड
 venomous/cloudscraper
Cloudflare के एंटी-बॉट पेज को बायपास करने के लिए एक Python मॉड्यूल।
 httptoolkit/frida-interception-and-unpinning
Frida स्क्रिप्ट्स जो मोबाइल एप्लिकेशन को रनटाइम पर पुनर्लेखित करती हैं ताकि सभी HTTPS ट्रैफ़िक को सीधे MitM किया जा सके।
 ignitetechnologies/burpsuite-for-pentester
यह चीटशीट बग बाउंटी हंटर्स और पैनेट्रेशन टेस्टर्स के लिए बनाई गई है, ताकि उन्हें केवल और पूरी तरह से "BurpSuite" के साथ P4 से P1 तक की कमजोरियों का…
 spectolabs/hoverfly
डेवलपर्स और परीक्षकों के लिए हल्का सेवा आभासीकरण / API सिमुलेशन / API मॉकिंग टूल
 bugbasesecurity/pentest-copilot
AI-संचालित पेनेट्रेशन टेस्टिंग एजेंट जो एक Kali बॉक्स से कनेक्ट होता है, स्वायत्त रूप से सुरक्षा उपकरण चलाता है, परिणामों का विश्लेषण करता है, और…
 denuitt1/mhr-cfw
एक Domain-Fronting Relay जो GAS (Google Apps Script) के माध्यम से ट्रैफ़िक को रूट करता है और इसे Cloudflare Workers पर अग्रेषित करता है। DPI को…
 httptoolkit/httptoolkit
HTTP Toolkit एक सुंदर और ओपन-सोर्स टूल है जो Windows, Linux और Mac पर HTTP(S) के साथ डीबगिंग, परीक्षण और निर्माण के लिए है :tada: प्रतिक्रिया देने या…
 vmoranv/jshookmcp
A search-first, profile-aware reverse-engineering workspace for AI agents — 735 tools across 36 domains in one MCP server.
 bugcrowd/hunt
इंजेक्शन, SSRF, path traversal, IDOR और SSTI से सामान्यतः जुड़े पैरामीटरों को पैसिव Burp/ZAP स्कैनिंग के माध्यम से फ़्लैग करता है; साथ ही मैन्युअल…







