
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 jaiguptanick/cve-2019-0232
भेद्यता विश्लेषण और PoC के लिए Apache Tomcat - CGIServlet enableCmdLineArguments Remote Code Execution (RCE)
 nccgroup/dotnetpaddingoracle
एक .NET पैडिंग ओरेकल मूल्यांकन उपकरण का Python कार्यान्वयन
 mr-xn/cve-2023-28432
CVE-2023-28434 nuclei टेम्पलेट्स
 malwareman007/cve-2022-36537
CVE-2022-36537 का POC
 surajhacx/react2shellpoc
react2shell CVE-2025-55182 PoC
 notdls/cve-2022-36804
BitBucket RCE CVE-2022-36804 के लिए एक वास्तविक एक्सप्लॉइट
 s1n6h/barcha
Barcha SQL Injection टोही के लिए आपका स्विस-आर्मी चाकू है 🔍। Go में लिखा गया, यह स्वचालित करता है: SSL होस्ट्स की Shodan गणना 🕵️♂️ लाइवनेस और…
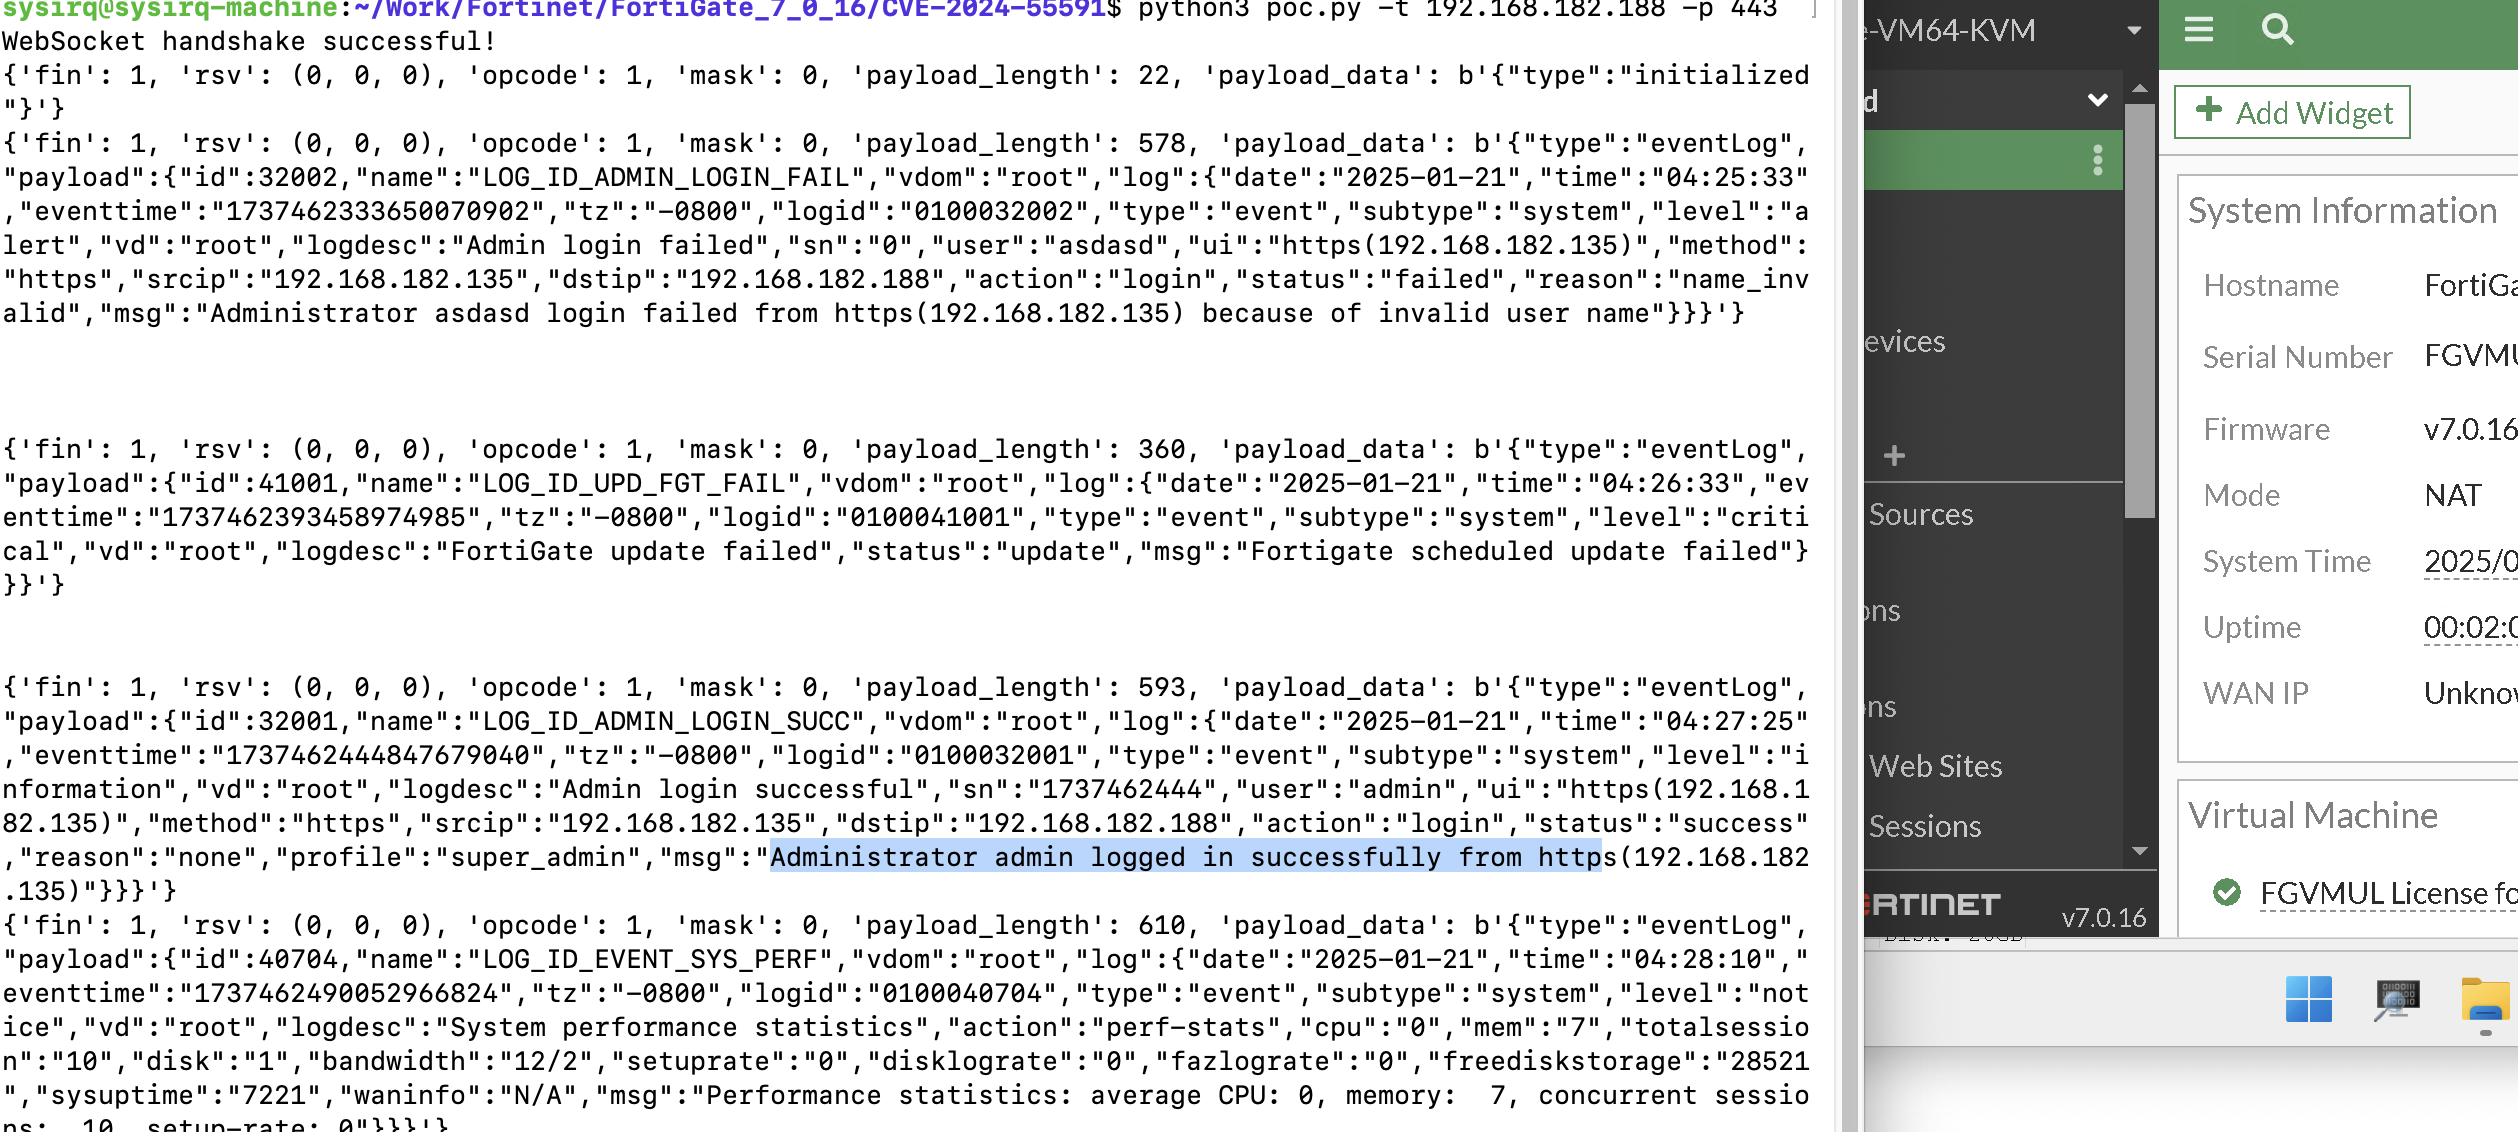 sysirq/fortios-auth-bypass-poc-cve-2024-55591
प्रभावित FortiGate और FortiProxy संस्करणों पर WebSocket के माध्यम से सिस्टम लॉग्स तक बिना प्रमाणीकरण के पहुंच प्रदान करने वाले FortiOS प्रमाणीकरण…
 horizon3ai/cve-2024-23108
CVE-2024-23108: Fortinet FortiSIEM अनधिकृत द्वितीय क्रम कमांड इंजेक्शन
 nccgroup/jdser-ngng
एक Burp Extender प्लगइन, जो Java ऑब्जेक्ट्स को deserialize करेगा और Xtream लाइब्रेरी का उपयोग करके उन्हें XML में एन्कोड करेगा।
 rvzsec/cve-2024-42640
अप्रमाणित दूरस्थ कोड निष्पादन Angular-Base64-Upload लाइब्रेरी के माध्यम से
 0xjohnnydev/webkit-navigationapi-sop-bypass
WebKit NavigateEvent.canIntercept SOP बायपास क्रॉस-पोर्ट इंटरसेप्शन द्वारा — iOS 26.3.1 BSI (CVE-2026-20643)
 whitespots/fast-security-scanners
आपके शोधों के लिए सुरक्षा जाँच

 zer0sumgam3/cve-2026-66066-poc
Ruby on Rails में CVE-2026-66066 के लिए PoC
 orangmuda/cve-2021-20837
XMLRPC - MovableTypePoC में RCE
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, log4j2 Burp प्लगइन Java संस्करण, dnslog हेतु गैर-dnslog.cn डोमेन चुना गया
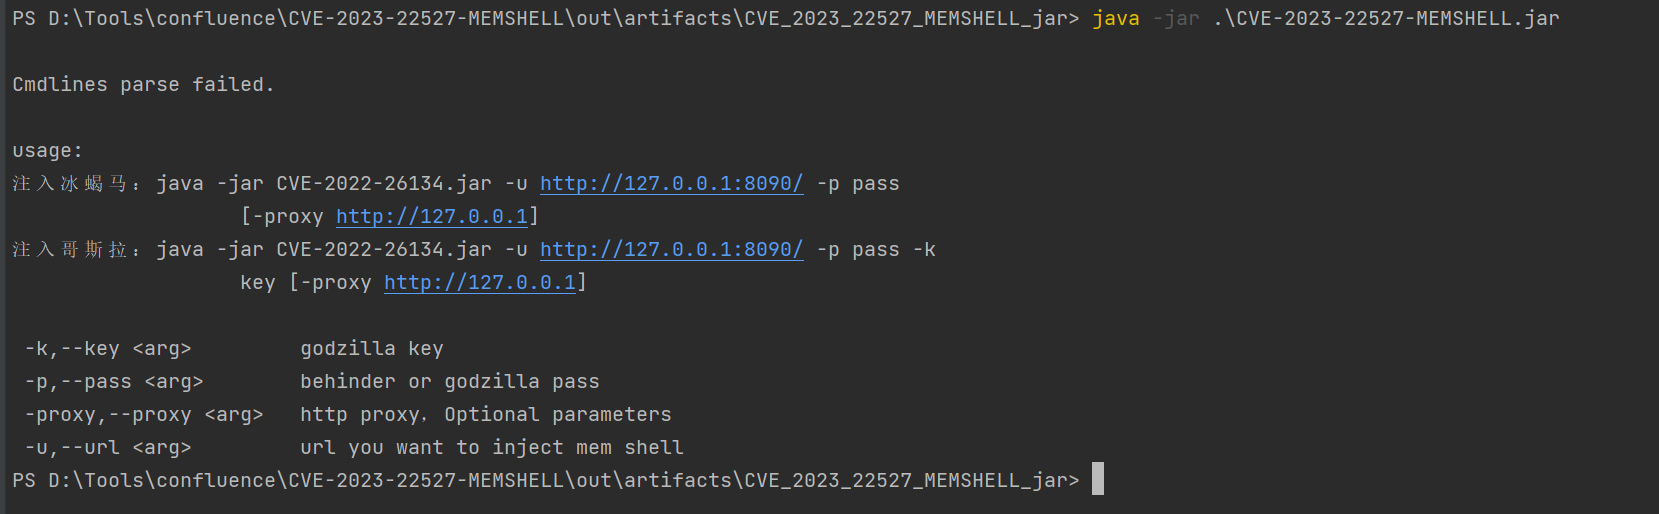 m0untainshley/cve-2023-22527-memshell
confluence CVE-2023-22527 भेद्यता शोषण उपकरण, 冰蝎/哥斯拉 मेमोरी शेल इंजेक्शन का समर्थन करता है, HTTP प्रॉक्सी सेटिंग का समर्थन करता है








