
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
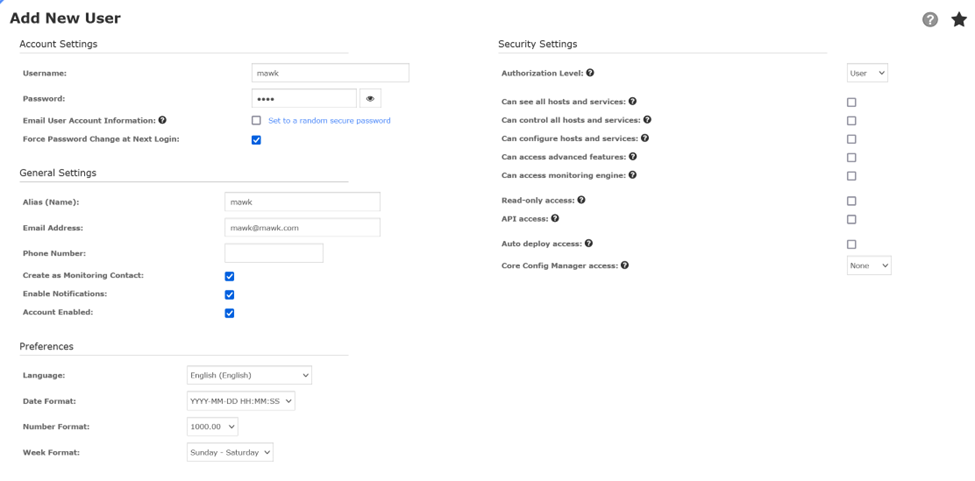
 mawk0235/cve-2024-24401
CVE-2024-24401 के लिए स्वचालित शोषण उपकरण।
 horizon3ai/cve-2024-29824
Ivanti EPM SQL Injection Remote Code Execution भेद्यता
 pentestical/cve-2020-9484
# CVE-2020-9484 के लिए Bash प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट Apache Tomcat पर फ़ाइल अपलोड में असुरक्षित डिसीरियलाइज़ेशन के माध्यम से रिमोट कोड निष्पादन…
 b1anda0/cve-2020-8209
यह स्क्रिप्ट Citrix XenMobile डायरेक्टरी ट्रैवर्सल भेद्यता (CVE-2020-8209) की बैच जाँच स्क्रिप्ट है।
 shuai06/cve-2022-30525
Zyxel फ़ायरवॉल रिमोट कमांड इंजेक्शन भेद्यता (CVE-2022-30525) बैच डिटेक्शन स्क्रिप्ट
 verctor/nexus_rce_cve-2019-7238
कुछ डिबग नोट्स और शोषण (अंधा नहीं)
 rohmatariow/cve-2026-22812-exploit
CVE-2026-22812 (OpenCode अनधिकृत RCE) के लिए शोषण टूलकिट, जो अधिकृत सुरक्षा परीक्षण के लिए इंटरैक्टिव शेल, मनमाना कमांड निष्पादन, फ़ाइल अपलोड/डाउनलोड…
 p3nt3st3r-star/cve-2026-0300-poc
CVE-2026-0300 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, PAN-OS User-ID Portal में एक गंभीर बफर ओवरफ्लो जो रूट विशेषाधिकारों के साथ अनधिकृत रिमोट कोड निष्पादन को…
 wildkindcc/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 प्रमाणित कमांड इंजेक्शन (रिवर्स शेल)
 liangyueliangyue/spring-core-rce
Python-आधारित एक्सप्लॉइट CVE-2022-22965 (Spring4Shell) के लिए, जिसमें भेद्यता का पता लगाना और Spring वेब अनुप्रयोगों में वेबशेल इंजेक्शन…
 mr-xn/cve-2022-40127
Apache Airflow < 2.4.0 DAG example_bash_operator RCE POC
 ilmila/springcss-cve-2014-3625
spring mvc cve-2014-3625
 h4x0r-dz/cve-2024-3656
Keycloak admin API कम विशेषाधिकार वाले उपयोगकर्ताओं को प्रशासनिक कार्यों का उपयोग करने की अनुमति देता है।
 boogipop/metabasercetools
CVE-2023-38646 Metabase RCE
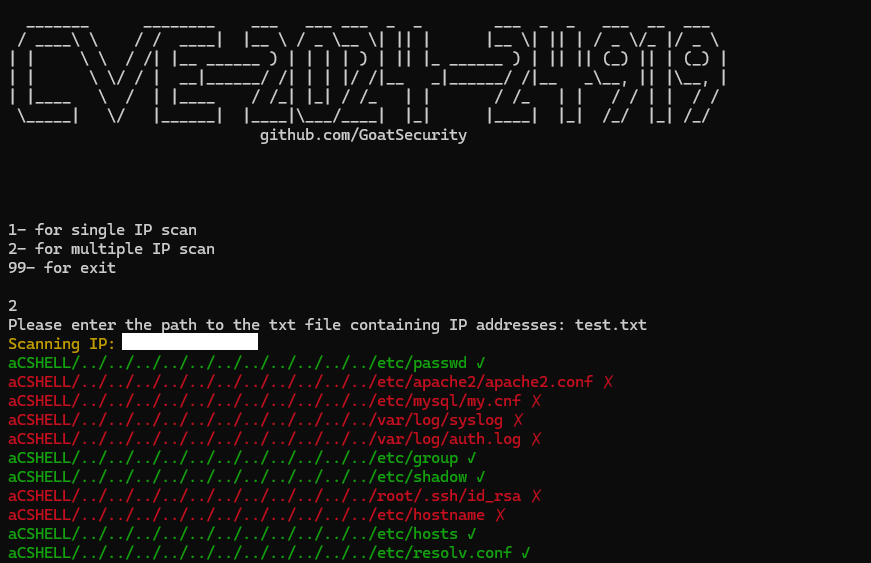 goatsecurity/cve-2024-24919
CVE-2024-24919 एक्सप्लॉइट
 purplewaveio/cve-2022-25765-pdfkit-exploit-reverse-shell
pdfkit <0.8.6 कमांड इंजेक्शन शेल। pdfkit पैकेज 0.0.0 से कमांड इंजेक्शन के प्रति संवेदनशील है जहां URL ठीक से सैनिटाइज़ नहीं किया गया है। (परीक्षण…
 eudemonics/scaredycat
पायथन स्क्रिप्ट जो एक दुर्भावनापूर्ण MP4 फ़ाइल उत्पन्न करती है और एक साधारण HTML पेज होस्ट करने वाले CherryPy वेब सर्वर को प्रारंभ करती है जिसमें…
 emerinohdz/facebrute
फेसबुक ब्रूट फोर्सर स्क्रिप्ट








