
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 horizon3ai/cve-2024-9465
CVE-2024-9465 के लिए प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉइट
 mpgn/cve-2018-16341
CVE-2018-16341 - सर्वर साइड टेम्पलेट इंजेक्शन का उपयोग करके बिना प्रमाणीकरण के Nuxeo रिमोट कोड निष्पादन
 scanfsec/cve-2018-15982
CVE-2018-15982 के लिए IE ड्राइव-बाय लॉन्च करने हेतु Aggressor Script
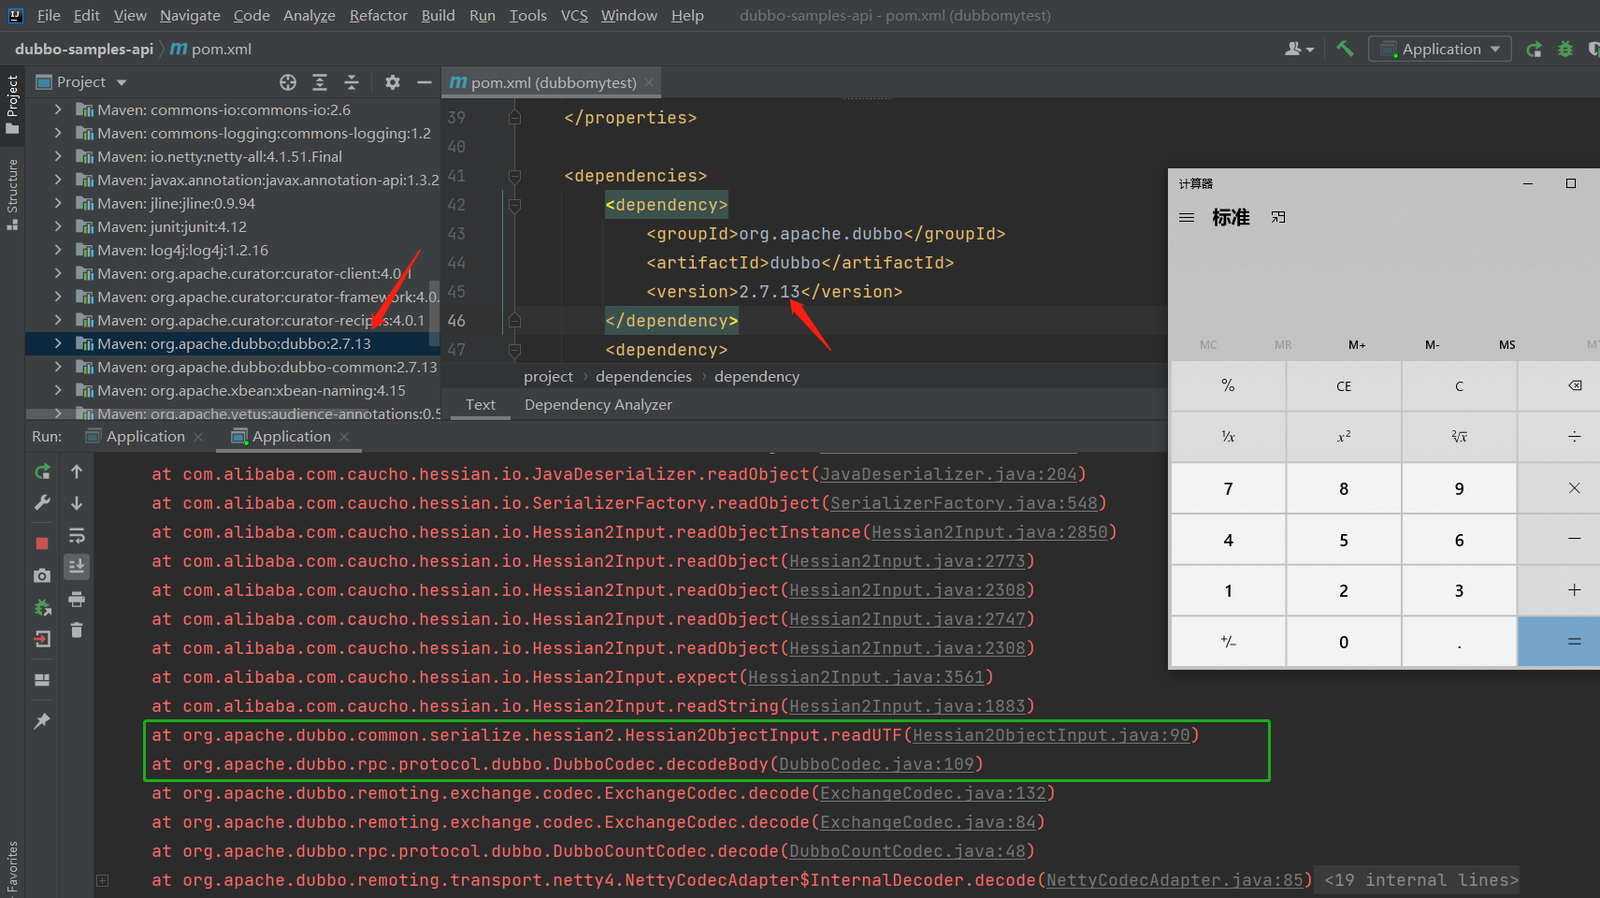 bitterzzzz/cve-2021-43297-poc
CVE-2021-43297 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Hessian-Lite डिसीरियलाइज़ेशन के माध्यम से Apache Dubbo <= 2.7.13 में रिमोट कोड एक्ज़ीक्यूशन…
 malwareman007/deathnote
CVE-2022-30190 का प्रूफ ऑफ कॉन्सेप्ट
 blazeinfosec/cve-2017-10366_peoplesoft
CVE-2017-10366: Oracle PeopleSoft 8.54, 8.55, 8.56 जावा डिसीरियलाइज़ेशन शोषण
 nikn0laty/exploit-for-dolibarr-17.0.0-cve-2023-30253
Dolibarr <= 17.0.0 (CVE-2023-30253) के लिए रिवर्स शेल POC एक्सप्लॉइट, PHP कोड इंजेक्शन
 conjojo/microsoft_exchange_server_ssrf_cve-2021-26855
# CVE-2021-26855 (Microsoft Exchange Server SSRF) के लिए Python एक्सप्लॉइट स्क्रिप्ट, जिसमें कमजोर सर्वरों की बड़े पैमाने पर स्कैनिंग और पहचान के लिए…
 alewong/apache-solr-rce-via-velocity-template
Apache Solr में Velocity टेम्पलेट इंजेक्शन के माध्यम से रिमोट कोड एक्ज़ीक्यूशन (RCE) के लिए एक्सप्लॉइट, जो क्राफ्टेड POST अनुरोधों के ज़रिए कमज़ोर…
 prodigiousmind/cve-2023-41425
WonderCMS प्रमाणित RCE - CVE-2023-41425
 bigb0x/cve-2024-34102
CVE-2024-34102 के लिए POC। Magento / Adobe Commerce में एक पूर्व-प्रमाणीकरण XML इकाई इंजेक्शन समस्या।
 erpscanteam/cve-2018-2636
CVE-2018-2636 के लिए ERPScan सार्वजनिक POC
 vigneshsrao/cve-2019-11707
Ubuntu पर चल रहे Firefox 66.0.3 पर CVE-2019-11707 के लिए शोषण कोड
 walnutsecurity/cve-2021-42013
cve-2021-42013.py एक पायथन स्क्रिप्ट है जो Apache 2.4.50 में Path Traversal या Remote Code Execution भेद्यता खोजने में मदद करेगी।
 gbrsh/cve-2023-3460
सीवीई-2023-3460 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Ultimate Member वर्डप्रेस प्लगइन के 2.6.7 से नीचे के संस्करणों में अनधिकृत एडमिन पहुंच सक्षम…
 ioactive/aosp-downloadproviderdbdumpersqliwhere
Android के Download Provider के Selection Parameter में SQL Injection का शोषण करने वाला PoC (CVE-2019-2198)
 jas502n/burp_aes_plugin
AES क्रैक के लिए Burpsuite प्लगइन








