
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 sumanrox/rschunter
CVE-2025-55182 और CVE-2025-66478 के लिए सामूहिक शिकार और शोषण PoC
 justakazh/mass_cve-2021-41773
MASS CVE-2021-41773
 mr-xn/cve-2022-24112
CVE-2022-24112:Apache APISIX apisix/batch-requests RCE
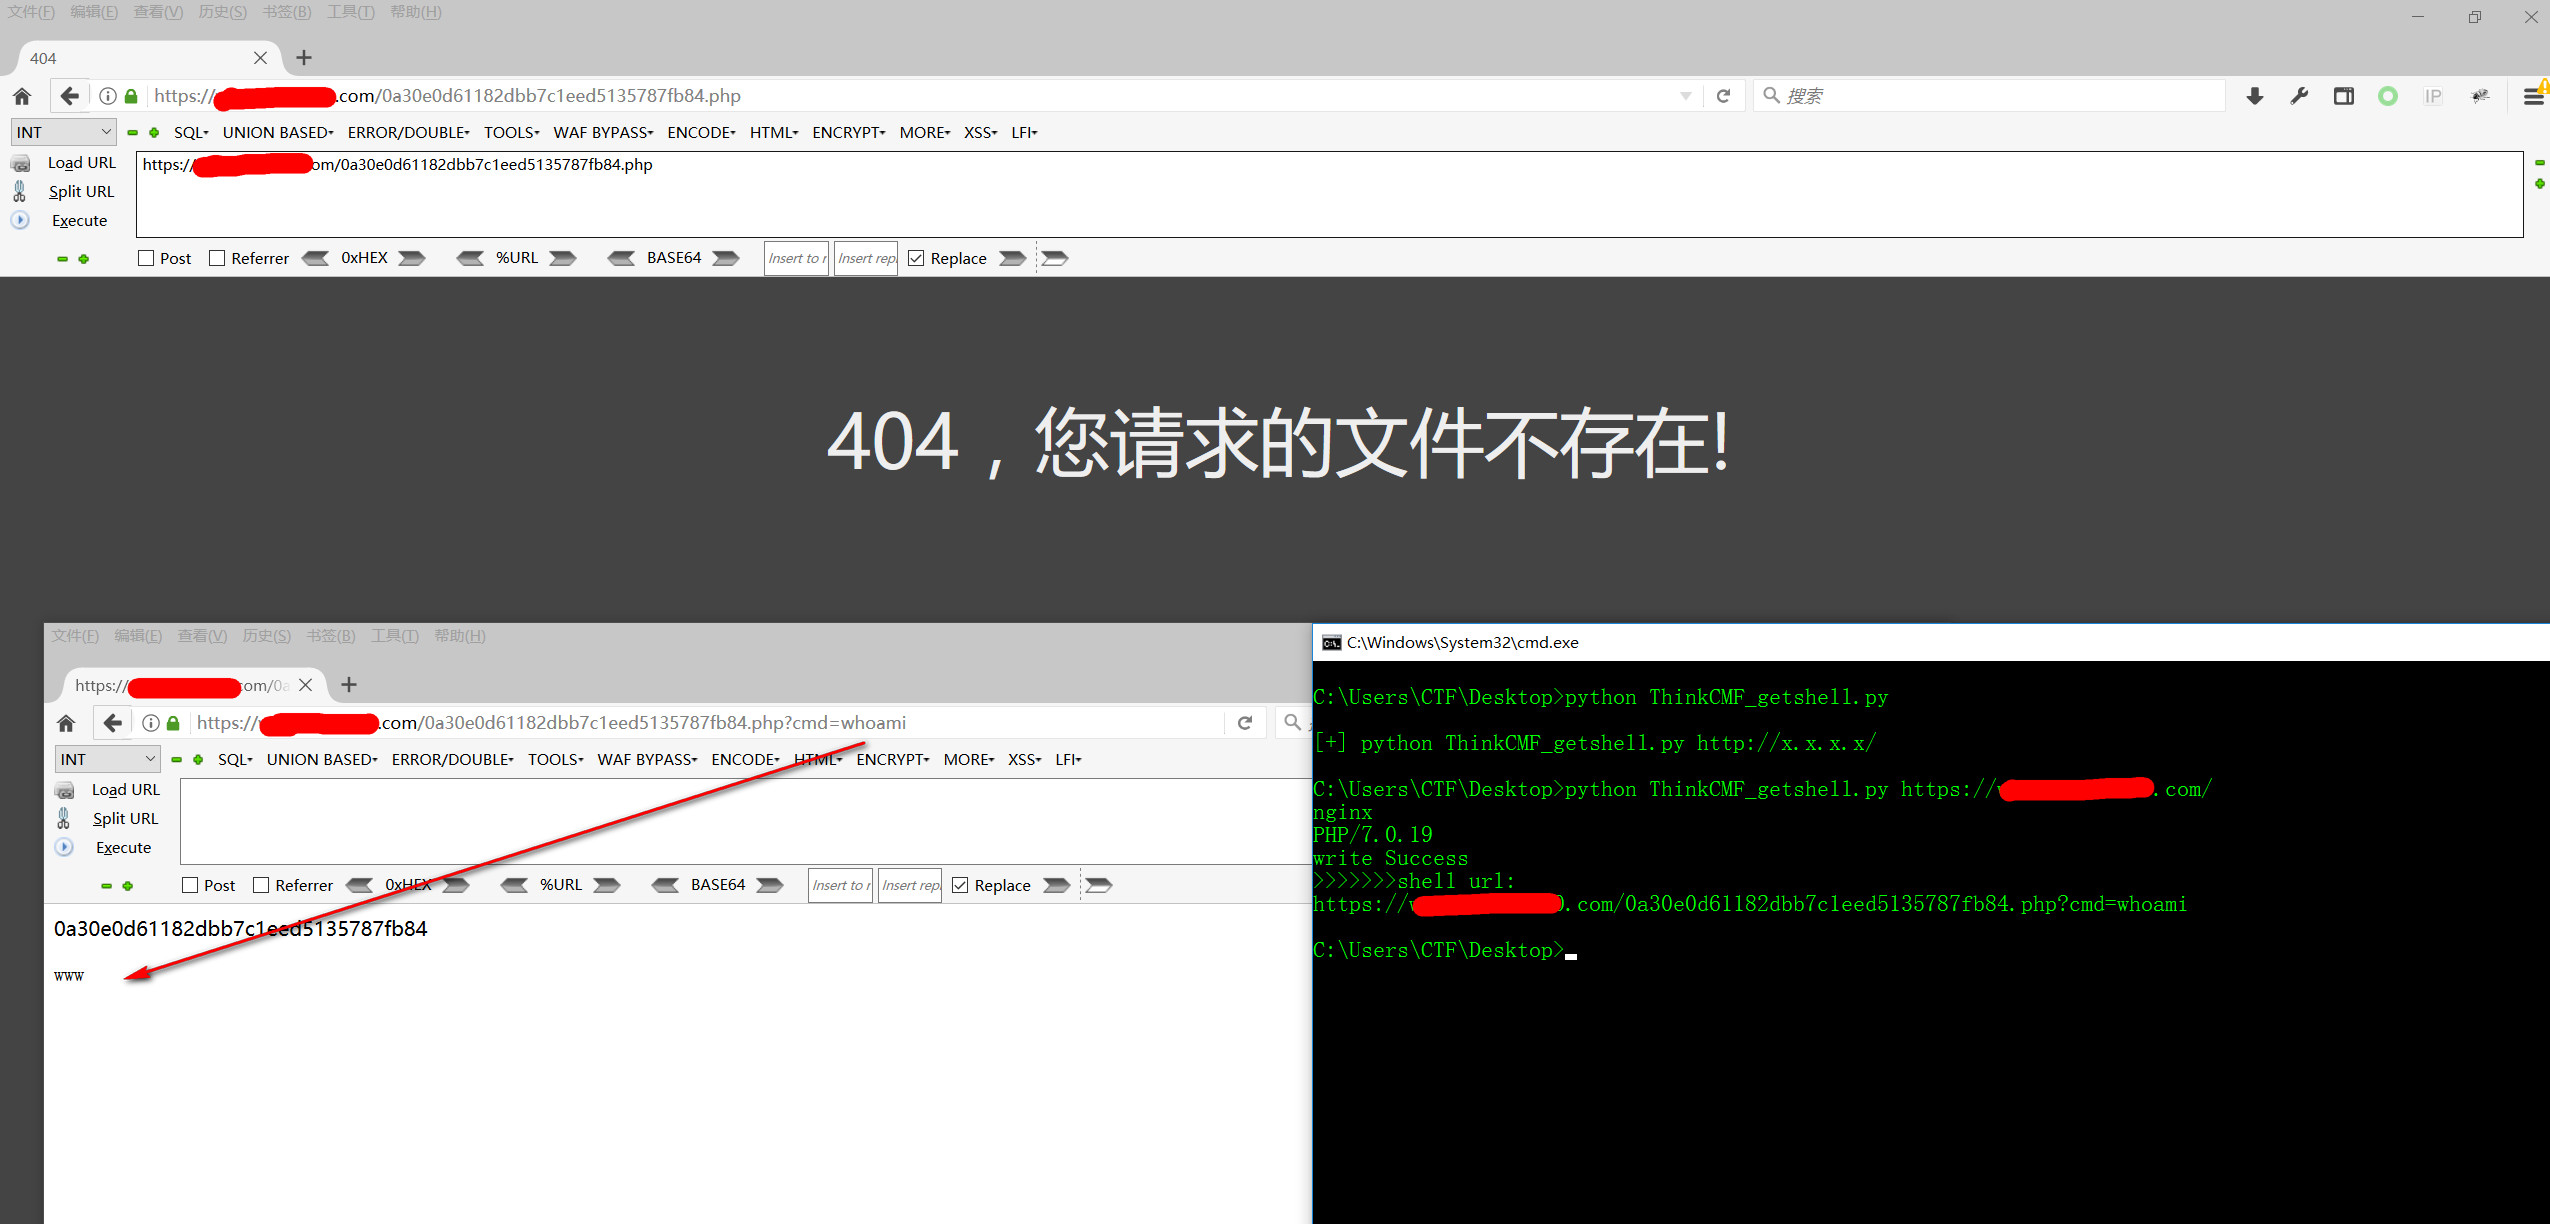 jas502n/thinkcmf_getshell
ThinkCMF फ्रेमवर्क पर मनमाना फ़ाइल समावेशन भेद्यता
 holygu/cve-2023-42442
Go-आधारित एक्सप्लॉइट जो JumpServer अनधिकृत पहुँच भेद्यता (CVE-2023-42442) के लिए है, जिसमें पैठ परीक्षण के लिए एकल-कमांड निष्पादन इंटरफ़ेस शामिल है।
 lz2y/cve-2021-2394
CVE-2021-2394 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Oracle WebLogic Server में एक रिमोट कोड एक्ज़ीक्यूशन भेद्यता है। पेलोड पहुंचाने के लिए LDAP या…
 infobyte/ai-pentest-agent
एक स्वायत्त AI पेंटेस्ट एजेंट जिसमें plan→act→judge लूप, सामान्य कौशल, विनाशकारी-कार्रवाई गेट, और बदले जा सकने वाले LLM प्रदाता हैं, साथ ही डेमो के…
 knqyf263/cve-2019-6340
CVE-2019-6340 (Drupal) के लिए वातावरण
 d0n601/pentest-cheat-sheet
वहाँ बहुत सारी चीट शीट हैं, लेकिन यह मेरी है।
 kiddo-pwn/cve-2024-50629_50631
DEVCORE द्वारा Synology BeeStation RCE के लिए N-day Exploit (Pwn2Own 2024)
 jofpin/compaxss
रिफ्लेक्टेड क्रॉस-साइट स्क्रिप्टिंग (XSS) बायपास करें
 pwnedshell/larascript
Laravel RCE एक्सप्लॉइट। CVE-2018-15133
 t0kx/exploit-cve-2015-1427
Elasticsearch 1.4.0 < 1.4.2 रिमोट कोड निष्पादन एक्सप्लॉइट और असुरक्षित कंटेनर
 0xreadingsteiner/silent-call
Silent;Call — सिस्को CUCM 15.x पर प्रमाणीकरण-पूर्व रिमोट रूट (CVSS 10.0)
 mr-xn/cve-2021-42342
CVE-2021-42342 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, GoAhead वेब सर्वर में एक रिमोट कोड एक्ज़ीक्यूशन भेद्यता, जो CGI के माध्यम से LD_PRELOAD इंजेक्शन…
 eviladan0s/cve-2019-16097
Harbor में CVE-2019-16097 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, हमलावर व्यवस्थापक खाता निर्माण और दुर्भावनापूर्ण छवि अपलोड सक्षम करता है। केवल अधिकृत…
 win3zz/cve-2026-1731
CVE-2026-1731 - BeyondTrust रिमोट सपोर्ट और प्रिविलेज्ड रिमोट एक्सेस में गंभीर कमांड इंजेक्शन भेद्यता, जो WebSocket-सुलभ स्क्रिप्ट में असुरक्षित Bash…
 silentsignal/websphere-wsif-gadget
CVE-2020-4464 / CVE-2020-4450








