
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 seanwrightsec/cve-2022-42889-poc
Apache commons-text भेद्यता CVE-2022-42889 के लिए प्रमाण-अवधारणा
 pyn3rd/cve-2019-2618
Weblogic अप्रतिबंधित फ़ाइल अपलोड
 doretox/atomicvulns
Atomic वेब भेद्यता लैब्स। प्रति ऐप एक OWASP दोष — न्यूनतम Flask + Docker, Burp Suite के साथ व्यावहारिक अध्ययन के लिए जानबूझकर तोड़ा गया।
 iss4cf0ng/nebulapulsar
NebulaPulsar एक proof-of-concept इन-मेमोरी इम्प्लांट फ्रेमवर्क है जो Java (JSP) और ASP.NET (ASPX/ASHX/ASMX) वेबशेल के लिए है, मूल रूप से Alien…
 sinsinology/cve-2024-6670
Progress WhatsUp Gold के SQL इंजेक्शन प्रमाणीकरण बाईपास (CVE-2024-6670) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण। इसमें मूल कारण विश्लेषण और प्रशासक पहुंच…
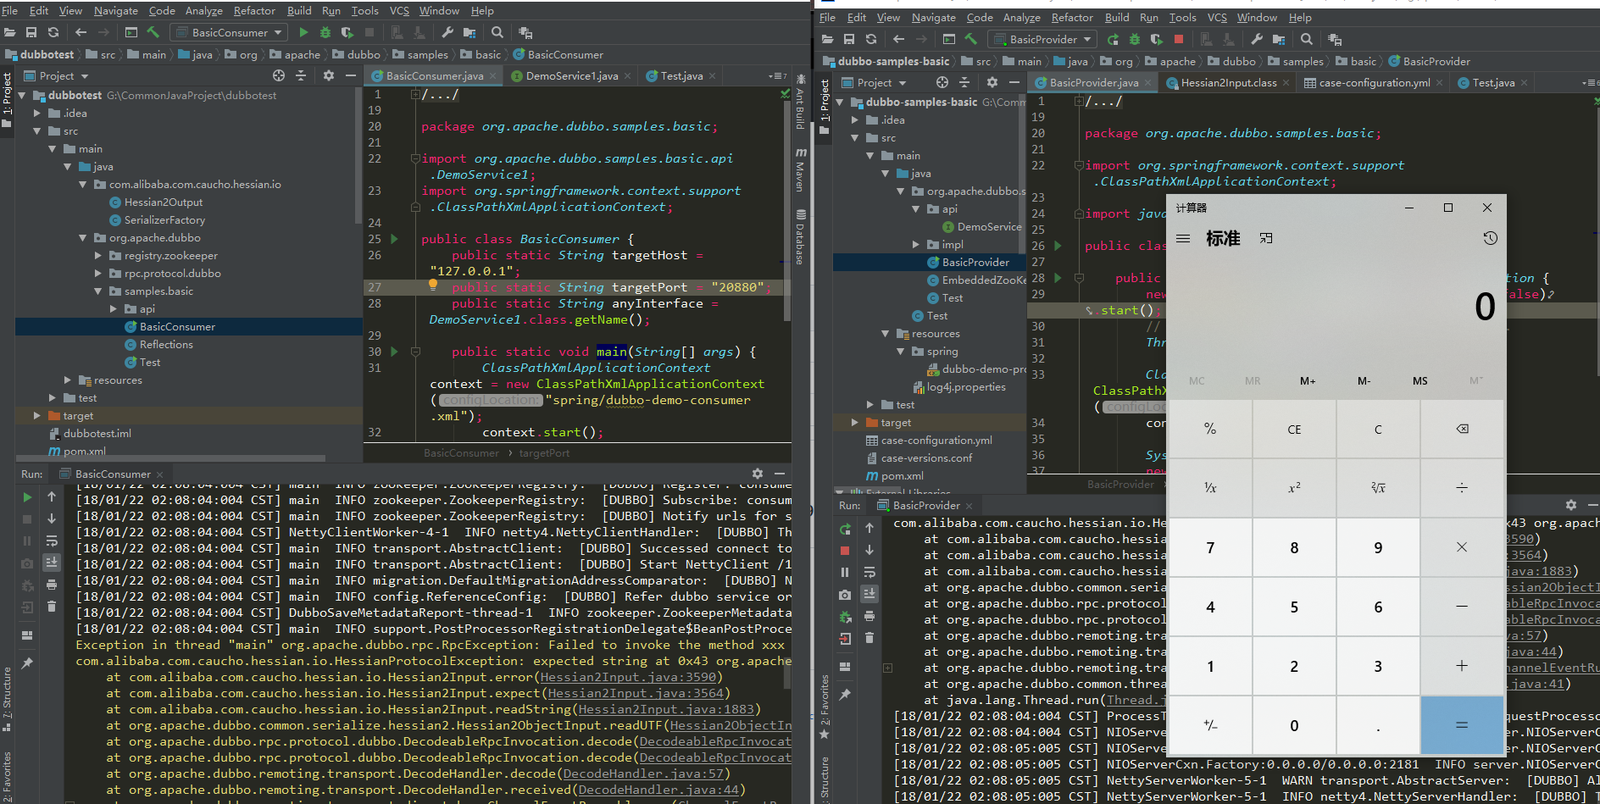 longofo/apache-dubbo-hessian2-cve-2021-43297
CVE-2021-43297 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट प्रदर्शित करता है, जो Apache Dubbo के Hessian2 प्रोटोकॉल में एक deserialization भेद्यता है,…
 ls4ss/cve-2021-41773_cve-2021-42013
Apache HTTP सर्वर 2.4.49, 2.4.50 - पाथ ट्रैवर्सल और RCE
 future-client/cve-2021-44228
असुरक्षित Minecraft गेम सत्रों में CVE-2021-44228 को पैच करने के लिए Log4J CVE-2021-44228 का दुरुपयोग करें, ताकि सत्र में शोषण को रोका जा सके :)
 nccgroup/wcfdser-ngng
एक Burp Extender प्लगइन, जो बाइनरी SOAP ऑब्जेक्ट्स को पठनीय और संशोधनीय बनाएगा।
 benjaminhays/cve-2023-28771-poc
CVE-2023-28771 के लिए PoC, Rapid7 के उत्कृष्ट लेख पर आधारित
 yoryio/cve-2024-27198
CVE-2024-27198 - TeamCity Server के लिए एक्सप्लॉइट
 momika233/loxs-optimized
वेब भेद्यता स्कैनर जो स्वचालित XSS/CSP बायपास पेलोड परीक्षण और बैच SQL इंजेक्शन पहचान पर केंद्रित है, जो SQLMap का उपयोग करता है और केवल शोषण योग्य…
 p0dalirius/joomla-webshell-plugin
Joomla वेबसाइट की पेंटेस्टिंग के लिए एक वेबशेल प्लगइन और इंटरैक्टिव शेल।
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage iOS 18.2.1 में एक ज़ीरो-क्लिक PNG-आधारित RCE श्रृंखला है, जो LockDown मोड सुरक्षा को दरकिनार करते हुए ImageIO (CVE-2025-43300) का शोषण…
 sourceincite/hekate
VMWare Workspace ONE Access के लिए एक्सप्लॉइट जो पाँच CVE को श्रृंखलाबद्ध करके JDBC इंजेक्शन और विशेषाधिकार वृद्धि के माध्यम से बिना प्रमाणीकरण के…
 bigb0x/cve-2024-40348
CVE-2024-40348 के लिए POC। लक्ष्य से /etc/passwd पढ़ने का प्रयास करेगा
 exploitbox/git-lfs-rce-exploit-cve-2020-27955
Git-lfs RCE एक्सप्लॉइट CVE-2020-27955 - Windows पर परीक्षण किया गया: git, gh cli, GitHub Desktop, Visual Studio, SourceTree आदि।
 umair-aziz025/dahua-cve-research
Dahua IP कैमरा CVE अनुसंधान टूलकिट (CVE-2021-33044/33045, CVE-2025-31700/31701)








