
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 zhzyker/cve-2020-10199_poc-exp
CVE-2020-10199 Nexus <= 3.21.1 रिमोट कोड निष्पादन स्क्रिप्ट (आउटपुट के साथ)
 brompwnie/cve-2019-5418-scanner
CVE-2019-5418 के लिए संवेदनशील Ruby एंडपॉइंट्स की पहचान करने के लिए एक मल्टी-थ्रेडेड Golang स्कैनर
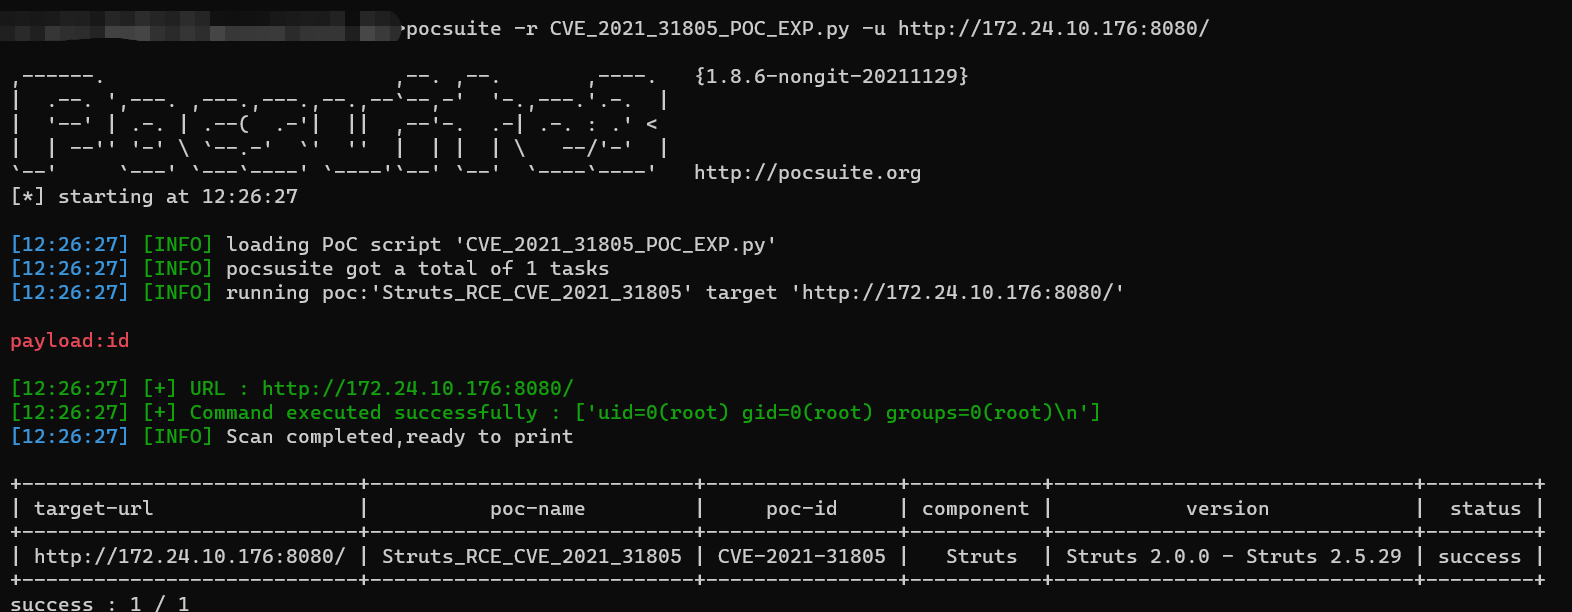 wrin9/cve-2021-31805
Python-आधारित प्रूफ-ऑफ-कॉन्सेप्ट और Apache Struts2 RCE (CVE-2021-31805) के लिए एक्सप्लॉइट, जो OGNL इंजेक्शन के माध्यम से कमांड निष्पादन को सक्षम…
 rwincey/cve-2021-22005
Proof-of-concept exploit for CVE-2021-22005 targeting VMware vCenter Server. Enables remote code execution via file upload vulnerability in the…
 luemmelsec/cve-2023-29357
C# में लिखा गया CVE-2023-29357 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो SharePoint को लक्षित करता है, जिसमें YARA डिटेक्शन नियम और सुरक्षा परीक्षण के…
 altelus1/cve-2022-24734
CVE-2022-24734 PoC
 fourcorelabs/spring4shell-exploit-poc
Spring4Shell (CVE-2022-22965) भेद्यता के साथ एक कमजोर Spring एप्लिकेशन का शोषण करें।
 stuub/cve-2024-28995
CVE-2024-28955 शोषण PoC
 afang5472/tp-link-wdr-router-command-injection_poc
CVE-2019-6487. TP-Link WDR5620 श्रृंखला में verion 3 तक एक कमांड इंजेक्शन भेद्यता।
 piratesshield/apiharvester
एक शॉट API हमलावर टूल - दिए गए रूट से API URL ढूंढता है और स्वचालित हमलों का अनुकरण करता है
 revoltsecurities/cve-2023-22518
CVE-2023-22518 अनुचित प्राधिकरण की कमजोरी वाले कॉन्फ्लुएंस सर्वर का शोषण करने के लिए एक शोषण उपकरण
 ramoncjs3/cve-2019-0230
CVE-2019-0230 और s2-059 poc.
 gbrsh/cve-2023-28121
WooCommerce Payments: अनधिकृत व्यवस्थापक पहुंच शोषण
 noraj/vbsmin
VBScript संक्षेपक
 x1r0z/dubbo-rce
Apache Dubbo CVE-2023-23638 का PoC
 sybil-scan/imagemagick-lfi-poc
ImageMagick LFI PoC [CVE-2022-44268]
 jas502n/shiro_xray
CommonsBeanutils1,CommonsCollectionsK1
 evilashz/exchangessrftorceexploit
CVE-2021-26855 (SSRF) और CVE-2021-27065 (RCE) के लिए एक्सप्लॉइट चेन, जो Microsoft Exchange सर्वरों को लक्षित करती है तथा ProxyLogon भेद्यता के माध्यम…








