
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 kirill89/cve-2022-22965-poc
CVE-2022-22965 (Spring4Shell) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Tomcat AccessLogValve हेरफेर के माध्यम से दूरस्थ कोड निष्पादन प्रदर्शित करता…
 zz-socmap/cve-2021-35587
CVE-2021-35587 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Oracle Access Manager में एक बिना प्रमाणीकरण के रिमोट कोड निष्पादन भेद्यता, जो प्रभावित सिस्टम…
 bhdresh/cve-2021-33766
ProxyToken (CVE-2021-33766) : Microsoft Exchange Server में एक प्रमाणीकरण बाईपास POC शोषण
 akamai/cve-2025-27636-apache-camel-poc
Exec घटक के माध्यम से हेडर और पैरामीटर फ़िल्टरिंग बायपास (CVE-2025-27636, CVE-2025-29891) का शोषण करके Apache Camel में रिमोट कोड निष्पादन प्रदर्शित…
 aiex-3/confluence-hack
CVE-2023-22515 के लिए Atlassian Confluence में एक शोषण जो एक नया एडमिन उपयोगकर्ता बनाता है और सर्वर पर कमांड निष्पादन के लिए एक वेब-आधारित शेल प्लगइन…
 roo7break/serialator
CVE-2015-4852 का शोषण करने के लिए पायथन स्क्रिप्ट।
 immersive-labs-sec/cve-2025-31161
CVE-2025-31161 / CVE-2025-2825 के लिए प्रूफ ऑफ कॉन्सेप्ट
 en0f/cve-2017-7529_poc
CVE-2017-7529 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Nginx HTTP सर्वर में एक पूर्णांक ओवरफ्लो भेद्यता, रिमोट डेनियल-ऑफ-सर्विस या संभावित कोड निष्पादन…
 cyberheartmi9/cve-2017-8295
CVE-2017-8295 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक WordPress पासवर्ड रीसेट भेद्यता जो हमलावरों को प्रमाणीकरण के बिना रीसेट लिंक प्राप्त करने की…
 blackmathit/2017-11882_generator
CVE-2017-11882 फ़ाइल जनरेटर PoC
 tin-z/cve-2025-27363
FreeType सॉफ्टवेयर में पूर्णांक अतिप्रवाह, जो Chrome को भी प्रभावित करता है
 muhammadwaseem29/cve-2025-53770
अप्रमाणित रिमोट कोड निष्पादन Microsoft SharePoint Server में असुरक्षित deserialization के माध्यम से (CVE-2025-53770)
 redrays-io/ws_racecondition_poc
Websockets पर Race Conditions प्रदर्शित करने के लिए सरल PoC
 p0dalirius/cve-2022-45771-pwndoc-lfi-to-rce
Pwndoc लोकल फ़ाइल इन्क्लूज़न से सर्वर पर Node.js कोड का रिमोट कोड एक्ज़ीक्यूशन
 crowsec-edtech/cve-2022-22947
Spring Cloud Gateway < 3.0.7 और < 3.1.1 कोड इंजेक्शन (RCE)
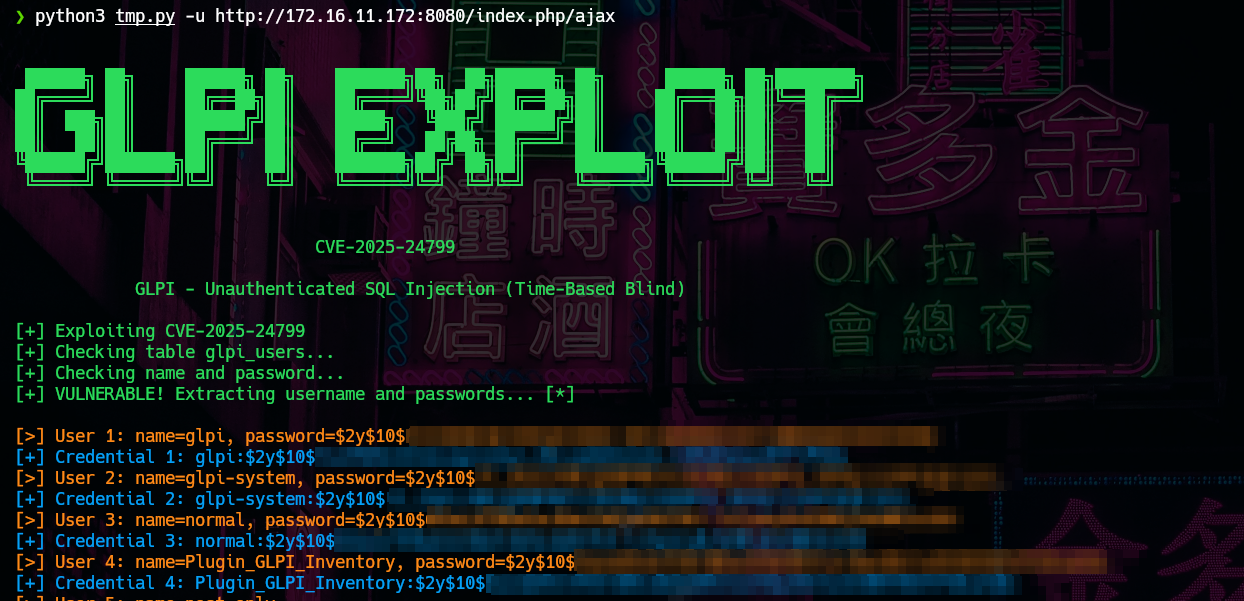 matheuzsecurity/exploit-cve-2025-24799
CVE-2025-24799 एक्सप्लॉइट: GLPI - बिना प्रमाणीकरण के SQL इंजेक्शन
 rafabd1/vectorfreed
Documents the VectorFreed librsvg use-after-free RCE chain (CVE-2026-96889) with an SVG generator PoC and remediation guidance for librsvg, Next.js,…
 horizon3ai/cve-2023-34992
CVE-2023-34992 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण जो कमजोर Fortinet FortiSIEM उपकरणों पर रूट के रूप में अनप्रमाणित ब्लाइंड कमांड इंजेक्शन सक्षम करता है।








