
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
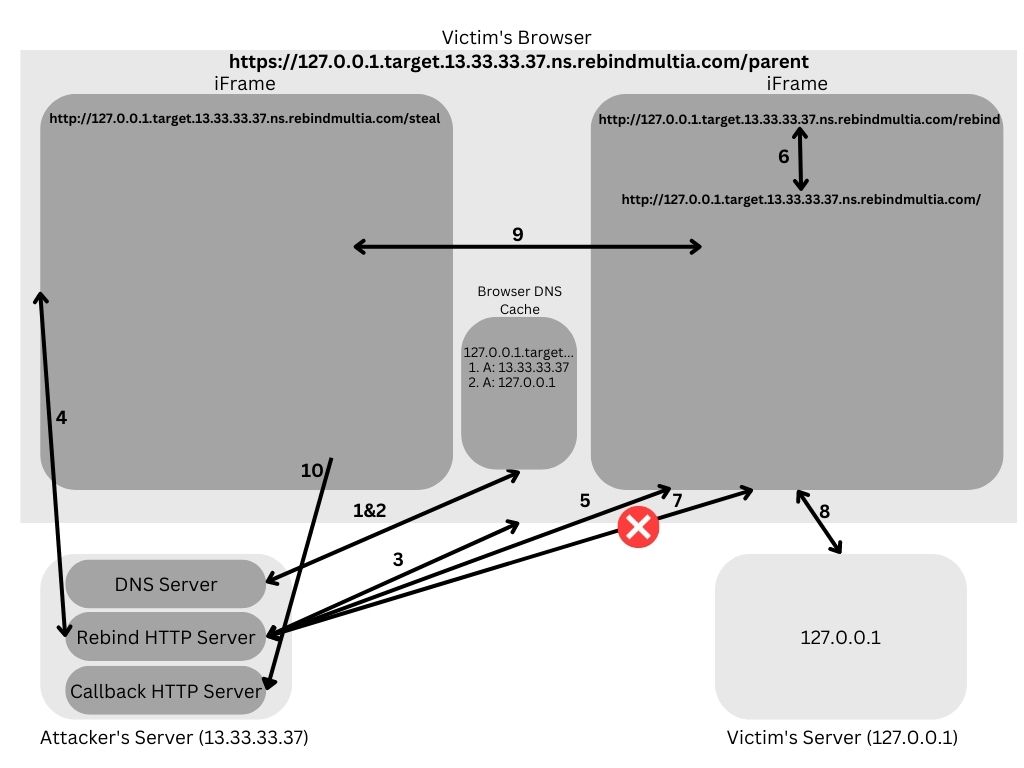
 rhynorater/rebindmultia
DNS रिबाइंडिंग आक्रमण उपकरण जो समान-उत्पत्ति नीति को दरकिनार करने और ब्राउज़र फ़ॉलबैक व्यवहार के माध्यम से आंतरिक नेटवर्क सेवाओं से डेटा निकालने के…
 ahisec/geoserver-
geoserver CVE-2024-36401 शोषण उपकरण
 jas502n/webuploader-0.1.15-demo
webuploader-v-0.1.15未授权-任意文件上传
 randomrobbiebf/cve-2023-7028
CVE-2023-7028

 horizon3ai/cve-2021-44077
ManageEngine ServiceDesk Plus (CVE-2021-44077) में PreAuth RCE के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। कमजोर लक्ष्यों पर मनमाने Windows एक्जीक्यूटेबल्स…
 c1ph3rx13/cve-2023-42820
JumpServer पासवर्ड रीसेट भेद्यता CVE-2023-42820 के लिए एक्सप्लॉइट स्क्रिप्ट, स्वचालित सत्यापन कोड गणना और पासवर्ड संशोधन के साथ।
 crowsec-edtech/cve-2022-26134
CVE-2022-26134 के लिए पायथन PoC एक्सप्लॉइट, जो OGNL इंजेक्शन के माध्यम से Atlassian Confluence में प्रमाणीकरण-पूर्व रिमोट कोड एक्ज़ीक्यूशन भेद्यता…
 hexsecteam/cve-2025-8088-winrar-tool
ADS और RAR5 हेडर हेरफेर का उपयोग करके WinRAR पथ ट्रैवर्सल भेद्यता (CVE-2025-8088) का शोषण करने वाले दुर्भावनापूर्ण RAR आर्काइव बनाने के लिए एक…
 4m3rr0r/cve-2025-47812-poc
Wing FTP Server Remote Code Execution (RCE) Exploit (CVE-2025-47812)
 ibonok/cve-2020-4463
IBM Maximo Asset Management, XXE भेद्यता (CVE-2020-4463) के माध्यम से सूचना प्रकटीकरण के प्रति संवेदनशील है।
 wuzuowei/cve-2020-17530
S2-061 का payload, तथा संबंधित सरल PoC/Exp
 err0r-ica/whatspayloadrce
व्हाट्सएप स्वचालित पेलोड जनरेटर [CVE-2019-11932]
 silverplate3/my-cves
मेरे द्वारा पाए गए CVE. तकनीकी लेख, शोषण के उदाहरण और फ़ज़िंग सत्रों के वॉकथ्रू
 pwntester/springbreaker
स्प्रिंग RCE समस्या (CVE-2011-2894) के लिए शोषण PoC
 win3zz/cve-2023-43261
CVE-2023-43261 - असुरक्षित सिस्टम लॉग्स और कमज़ोर पासवर्ड एन्क्रिप्शन के माध्यम से क्रेडेंशियल लीकेज
 wjlin0/cve-2024-23897
CVE-2024-23897 - Jenkins आर्बिट्रेरी फ़ाइल रीड एक्सप्लॉइटेशन टूल
 onlytoxi/cve-2025-8088-winrar-tool
उन्नत WinRAR पथ ट्रैवर्सल शोषण उपकरण CVE-2025-8088 के लिए








