
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 1337g/cve-2017-10271
CVE-2017-10271 WEBLOGIC RCE (परीक्षित)
 rabidwh0re/reality_smasher
vRealize RCE + Privesc (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 jas502n/cve-2020-10199
Nexus Repository Manager 3 कमजोरियों (CVE-2020-10199, CVE-2020-10204, CVE-2020-11444) के लिए PoC एक्सप्लॉइट संग्रह, जो HTTP एंडपॉइंट्स के माध्यम से…
 4nth0ny1130/spring4shell_behinder
CVE-2022-22965 में बिंग शी वेबशेल स्क्रिप्ट लिखना
 ikkisoft/parrotng
Adobe Flex SWF फ़ाइलों में CVE-2011-2461 के प्रति संवेदनशीलता का पता लगाने के लिए Java-आधारित उपकरण, जो कमांड-लाइन उपयोगिता या Burp Suite निष्क्रिय…
 dunderhay/cve-2020-5902
CVE-2020-5902 (F5 BIG-IP) के लिए पायथन शोषण स्क्रिप्ट क्राफ्ट किए गए HTTP अनुरोधों के माध्यम से स्थानीय फ़ाइल पढ़ने और दूरस्थ कोड निष्पादन का समर्थन…
 pilfer/idictpy
एक बेहद नमकीन 100% सत्यापित हैकर स्टेटस पायथन स्क्रिप्ट जो apple id's को apple crisp में बदलता है #nicememe
 striga-ai/cve-2026-23918
Apache httpd mod_http2 स्ट्रीम क्लीनअप में डबल-फ्री जो प्री-ऑथ RCE की ओर ले जाता है।
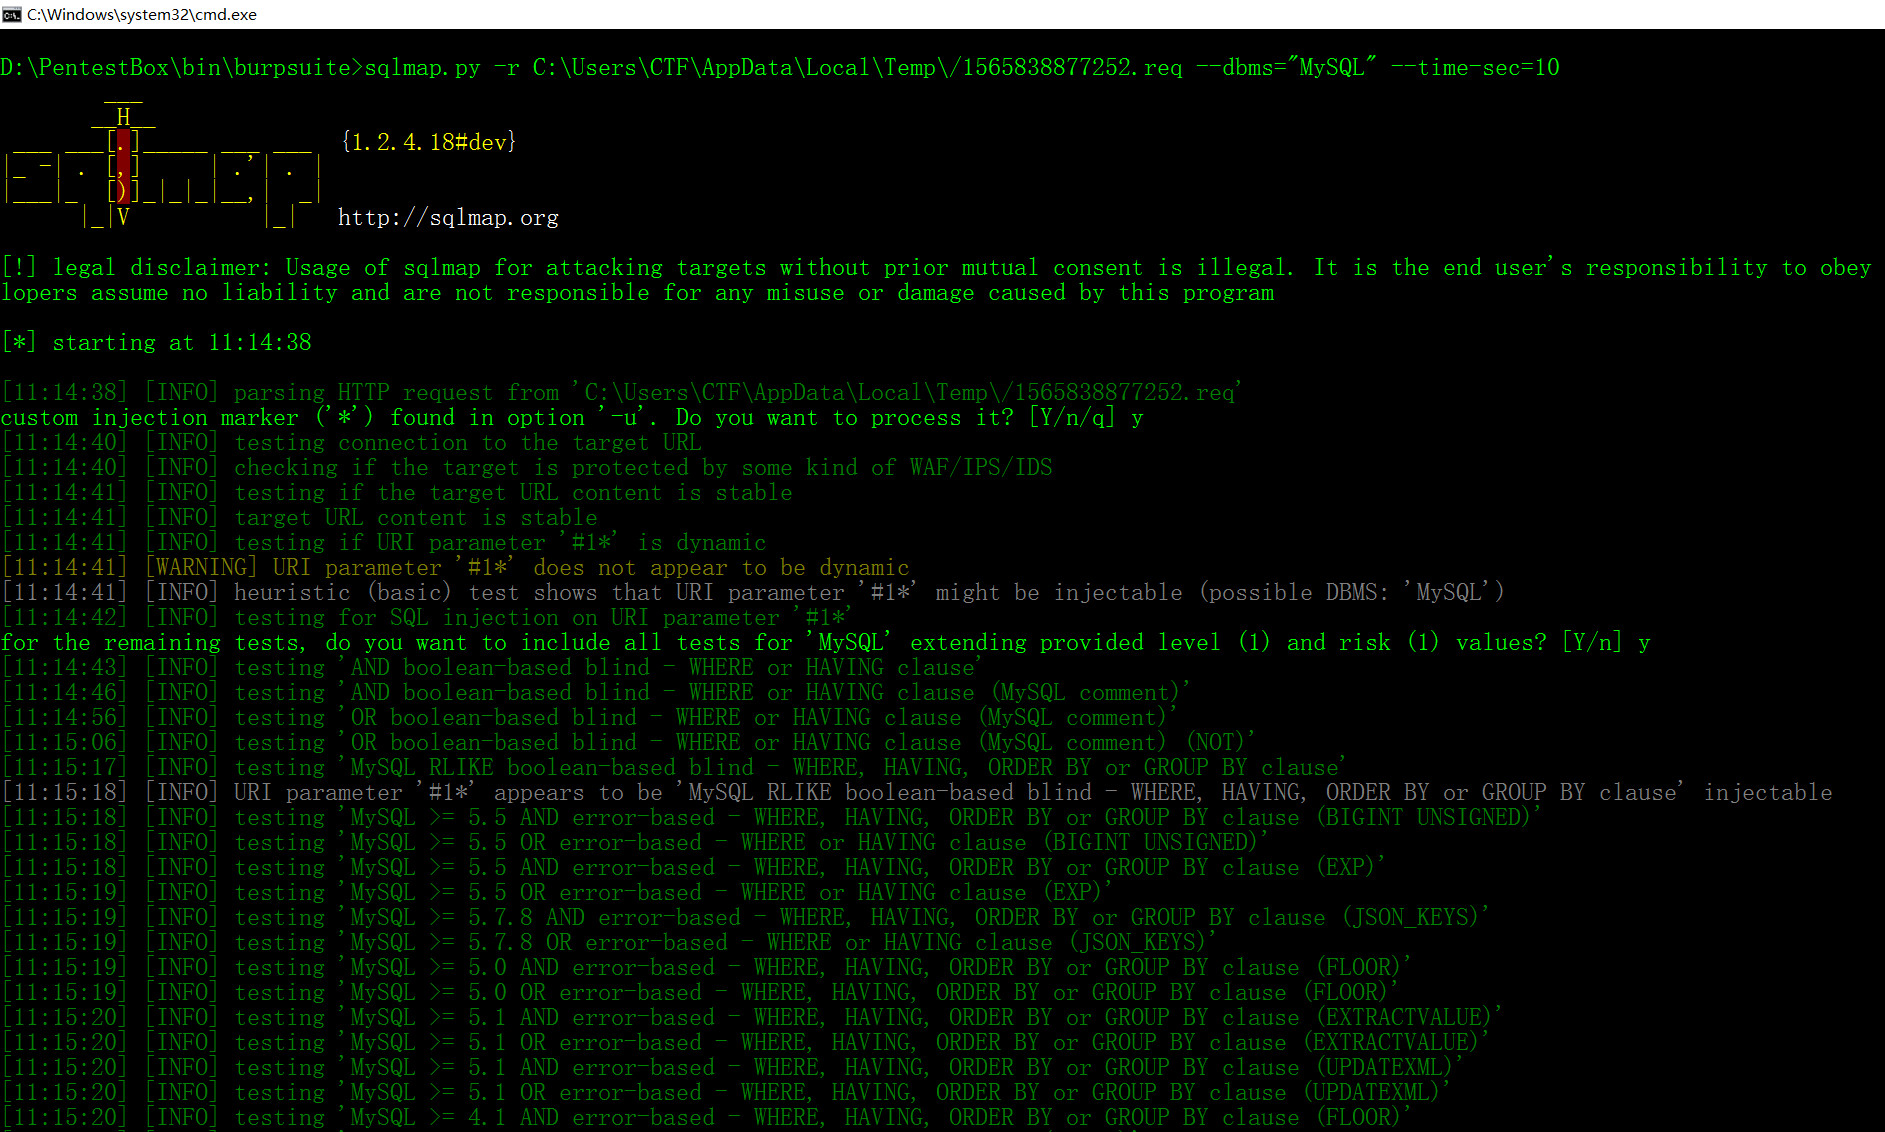 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 eqstlab/cve-2026-85706
CVE-2026-85706 के लिए PoC और Docker लैब, जो GitLab CE/EE में commits API रूट बायपास और urlencoded error channel के माध्यम से एक unauthenticated…
 ambionics/prestashop-exploits
PrestaShop कुकी भेद्यताओं (CVE-2018-13784) के लिए शोषण/POC का संग्रह
 rickgeex/proxylogon
ProxyLogon CVE-2021-26855 का औपचारिक सामान्य नाम है, जो Microsoft Exchange Server पर एक कमजोरी है जो हमलावर को प्रमाणीकरण को दरकिनार करने और…
 fairyming/cve-2020-8840
CVE-2020-8840 के लिए PoC शोषण: FasterXML jackson-databind में दूरस्थ कोड निष्पादन की ओर ले जाने वाला JNDI इंजेक्शन। पर्यावरण सेटअप, शोषण श्रृंखला और…
 frostb1ten/cve-2024-24576-poc
CVE-2024-24576 उपयोग केस का उदाहरण।
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 के लिए CVE-2021-25641 RCE का PoC Code (अविश्वसनीय डेटा के Deserialization के माध्यम से); <= 2.7.6 संस्करणों को विभिन्न…
 horizon3ai/cve-2022-28219
ManageEngine ADAudit Plus CVE-2022-28219 के लिए PoC
 seccoder-security-lab/spring-cloud-netflix-hystrix-dashboard-cve-2021-22053
Spring Cloud Netflix Hystrix Dashboard टेम्पलेट रिज़ॉल्यूशन भेद्यता CVE-2021-22053
 shaniidev/bug-reaper
Web2 bug bounty Agent Skill — साक्ष्य-आधारित, कोई AI बकवास नहीं। HackerOne, Bugcrowd, Intigriti, और YesWeHack पर 18 कमज़ोरी वर्गों को कवर करता है।








