
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 dinosn/cve-2024-20931
जावा-आधारित एक्सप्लॉइट CVE-2024-20931 के लिए, जो Oracle WebLogic में CVE-2023-21839 पैच को बायपास करता है। रिमोट कोड एक्ज़ीक्यूशन प्राप्त करने के लिए…
 7iosecurity/xss-payloads
वेब एप्लिकेशन सुरक्षा परीक्षण, फ़िल्टर बायपास अनुसंधान और पेनेट्रेशन टेस्टिंग एंगेजमेंट के लिए क्रॉस-साइट स्क्रिप्टिंग (XSS) पेलोड का संग्रह।
 sourceincite/dashoverride
यह VMware vRealize Operations Manager के लिए एक प्रमाणीकरण-पूर्व RCE एक्सप्लॉइट है।
 mzzdtot/cve-2023-28432
MinIO संवेदनशील जानकारी रिसाव भेद्यता बल्क स्कैनिंग poc और exp
 csenox/cve-2021-22911
Pre-Auth Blind NoSQL Injection जो Rocket Chat 3.12.1 में Remote Code Execution की ओर ले जाता है
 taroballzchen/cve-2022-41040-metasploit-proxynotshell
CVE-2022-41040 के बारे में मेटास्प्लॉइट स्क्रिप्ट(POC)। Microsoft Exchange एक सर्वर-साइड अनुरोध जालसाजी (SSRF) हमले के लिए संवेदनशील है। एक प्रमाणित…
 embedi/amt_auth_bypass_poc
CVE-2017-5689 प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट
 pimps/cve-2019-2725
WebLogic असुरक्षित डिसीरियलाइज़ेशन - CVE-2019-2725 पेलोड बिल्डर और एक्सप्लॉइट
 le1a/cve-2023-33246
Apache RocketMQ दूरस्थ कोड निष्पादन भेद्यता(CVE-2023-33246) एक्सप्लॉइट
 stuub/cve-2024-4040-ssti-lfi-poc
CVE-2024-4040 CrushFTP SSTI LFI & Auth Bypass | Full Server Takeover | Wordlist समर्थन
 iletee/struts2-rce
CVE-2017-5638 के लिए शोषण योग्य लक्ष्य
 hrishikesh7665/follina_exploiter_cli
Microsoft Zero-Day Vulnerability Follina (CVE-2022-30190) का शोषण करें
 jas502n/cve-2019-2890
ysoserial एकीकरण के साथ CVE-2019-2890 WebLogic डिसीरियलाइज़ेशन RCE के लिए एक्सप्लॉइट, T3 प्रोटोकॉल के माध्यम से रिमोट कोड निष्पादन के लिए चरण-दर-चरण…
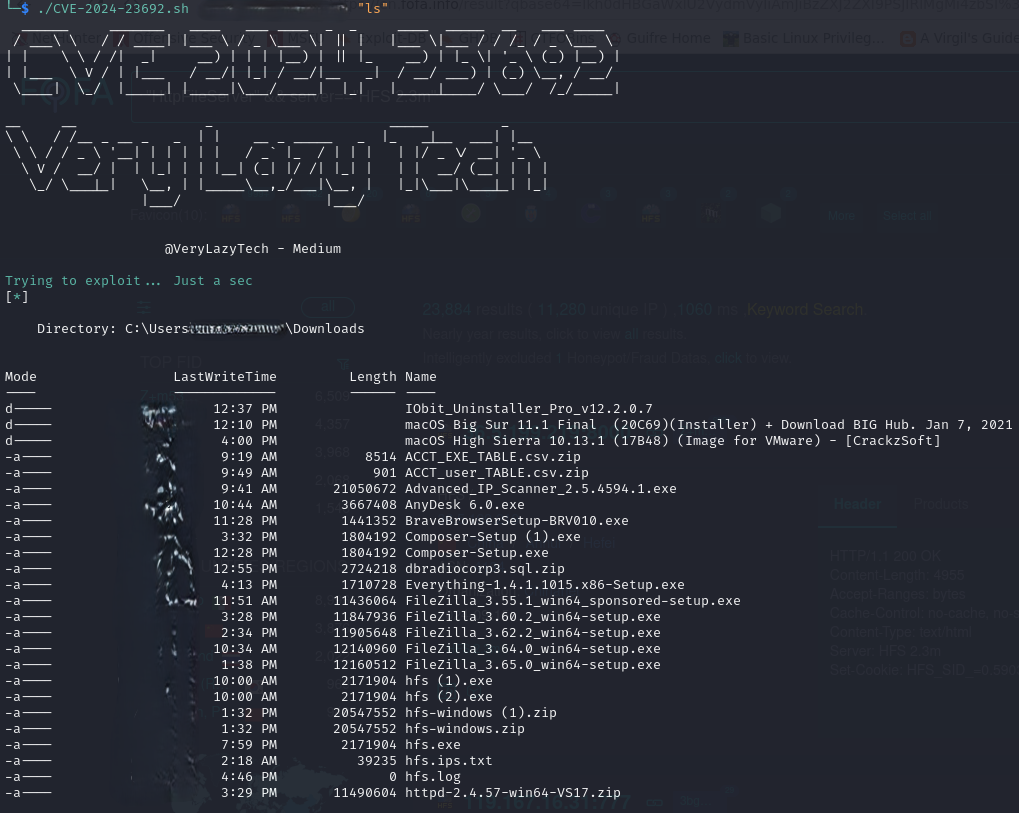 verylazytech/cve-2024-23692
POC - Rejetto HTTP File Server में बिना प्रमाणीकरण के RCE दोष - CVE-2024-23692
 tangxiaofeng7/cve-2022-22947-spring-cloud-gateway
CVE-2022-22947 बैच
 do4choo/cve-2026-3227-tp-link-authenticated-rce
प्रमाण-अवधारणा (Proof-of-concept) TP-Link राउटर फर्मवेयर में प्रमाणित OS कमांड इंजेक्शन के लिए। इसमें डिक्रिप्शन, QEMU-आधारित एन्क्रिप्शन हुक, और…
 sophoslabs/cve-2018-18500
CVE-2018-18500 के लिए PoC - Firefox Use-After-Free
 nuts7/cve-2023-27372
SPIP 4.2.1 से पहले के संस्करण सार्वजनिक क्षेत्र में फ़ॉर्म मानों (form values) के माध्यम से Remote Code Execution की अनुमति देते हैं, क्योंकि…








