
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 pwntester/ysoserial.net
विभिन्न .NET फ़ॉर्मेटर्स के लिए डिसीरियलाइज़ेशन पेलोड जनरेटर
 kleiton0x00/advanced-sql-injection-cheatsheet
एक चीट शीट जिसमें सभी प्रकार के SQL इंजेक्शन के लिए उन्नत क्वेरी शामिल हैं।
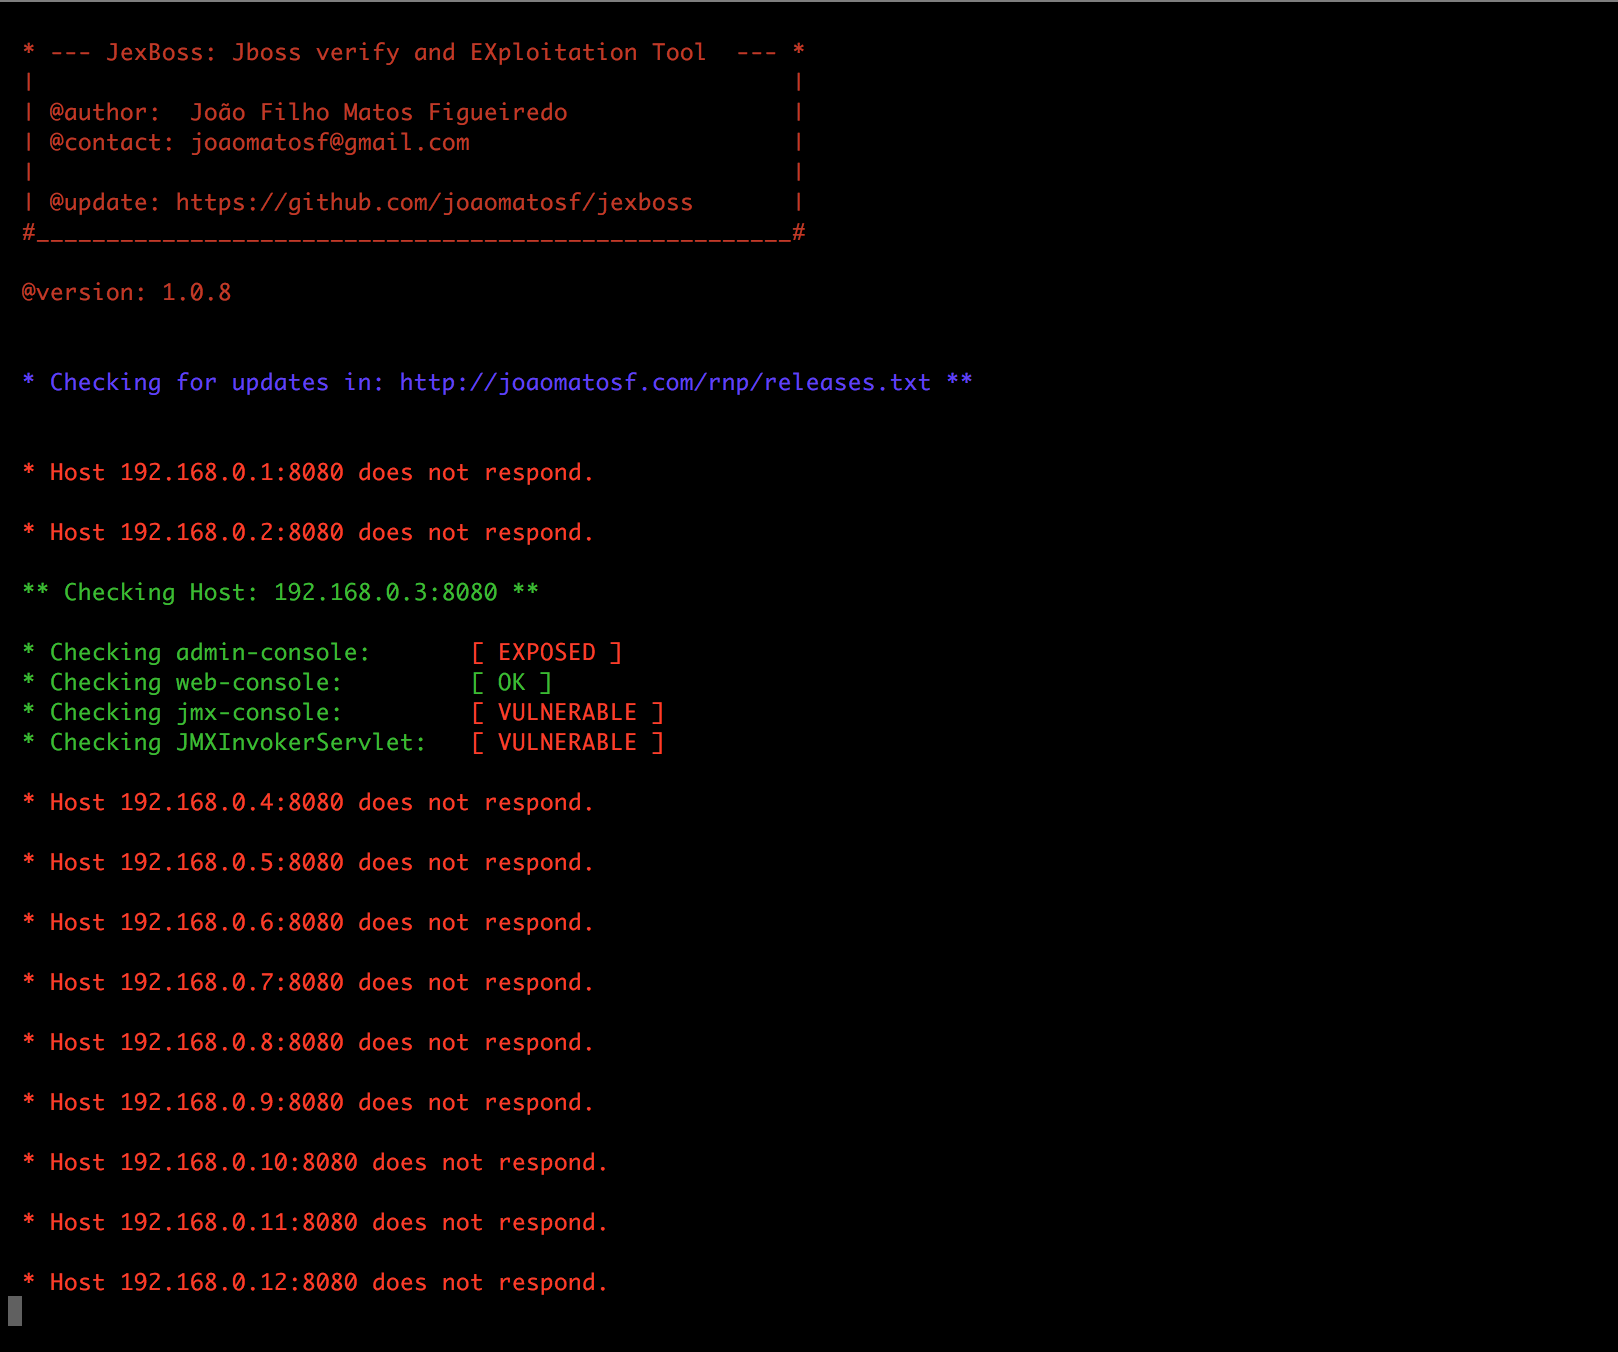 joaomatosf/jexboss
JexBoss: Jboss (और Java डिसीरियलाइज़ेशन भेद्यताएँ) सत्यापन और EXploitation उपकरण
 danmcinerney/lans.py
कोड इंजेक्ट करें और वाई-फाई उपयोगकर्ताओं की जासूसी करें
 helloexp/0day
विभिन्न CMS, विभिन्न प्लेटफॉर्म, विभिन्न सिस्टम, विभिन्न सॉफ्टवेयर की कमजोरियों के EXP, POC , यह परियोजना लगातार अपडेट की जाएगी।
 ignitetechnologies/burpsuite-for-pentester
यह चीटशीट बग बाउंटी हंटर्स और पैनेट्रेशन टेस्टर्स के लिए बनाई गई है, ताकि उन्हें केवल और पूरी तरह से "BurpSuite" के साथ P4 से P1 तक की कमजोरियों का…
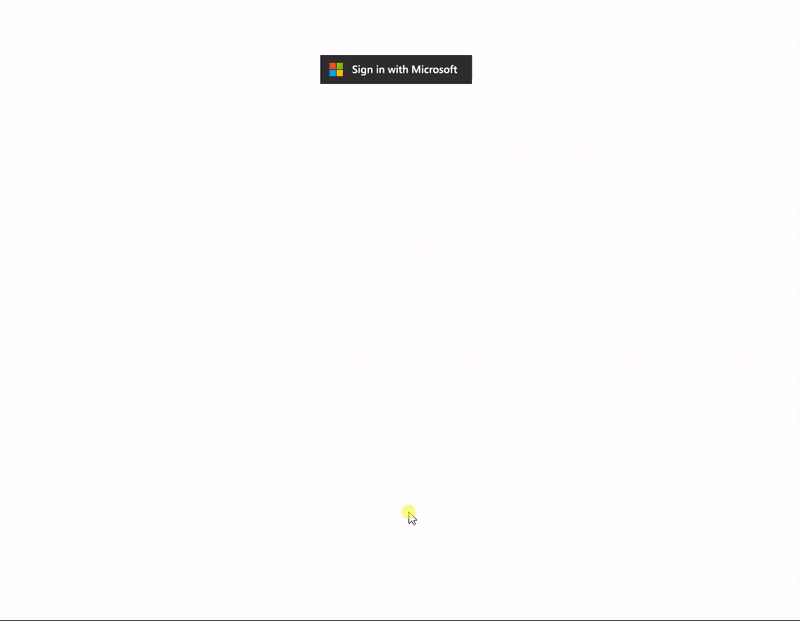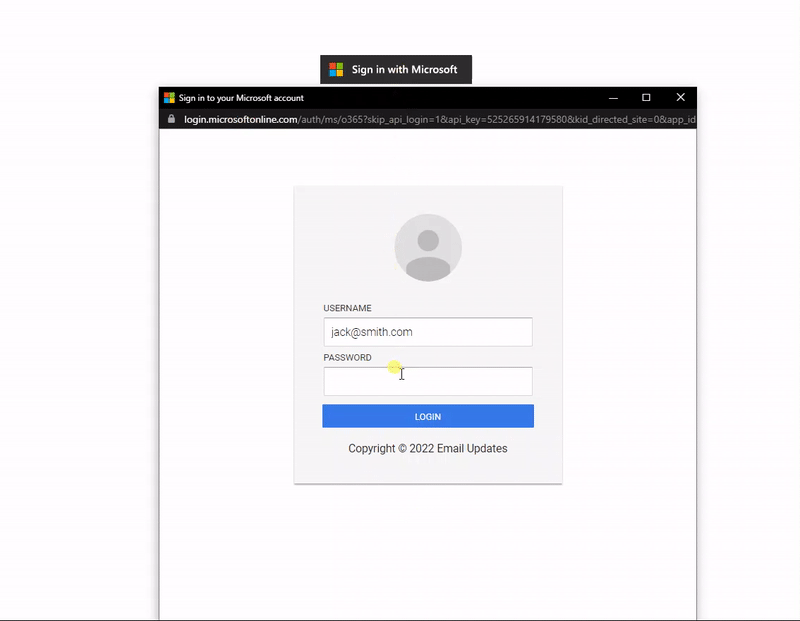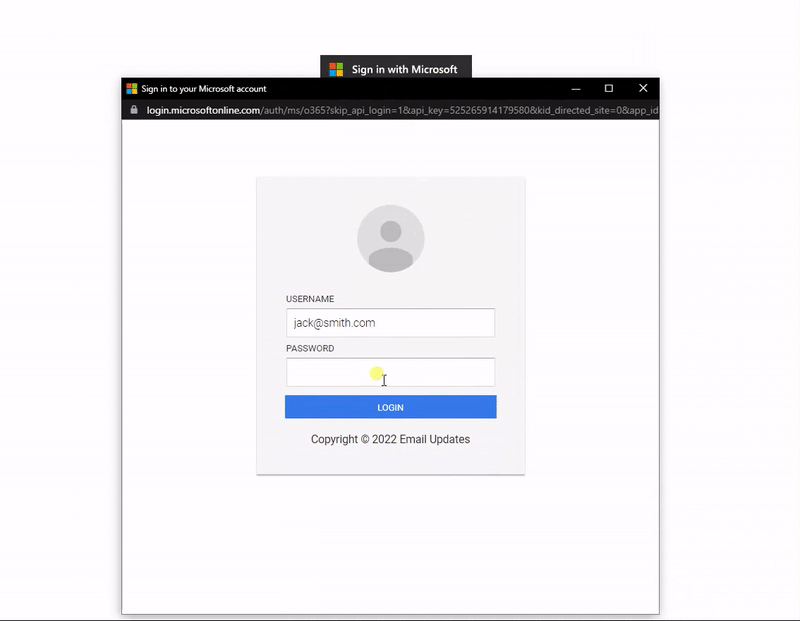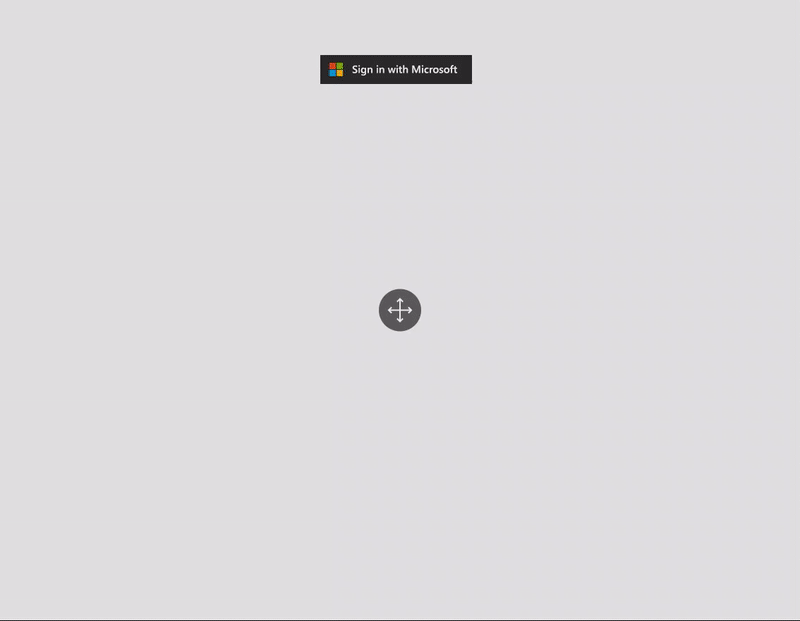 mrd0x/bitb
HTML/CSS/JS टेम्पलेट ब्राउज़र-इन-द-ब्राउज़र फ़िशिंग हमलों के लिए, सोशल इंजीनियरिंग सिमुलेशन हेतु अनुकूलन योग्य शीर्षक, डोमेन और फ़िशिंग लिंक के साथ…
 threedr3am/learnjavabug
Java सुरक्षा से संबंधित कमजोरियों और तकनीकों के डेमो, मूल Java, Fastjson, Jackson, Hessian2, XML डिसीरियलाइज़ेशन कमजोरियों का शोषण और Spring, Dubbo,…
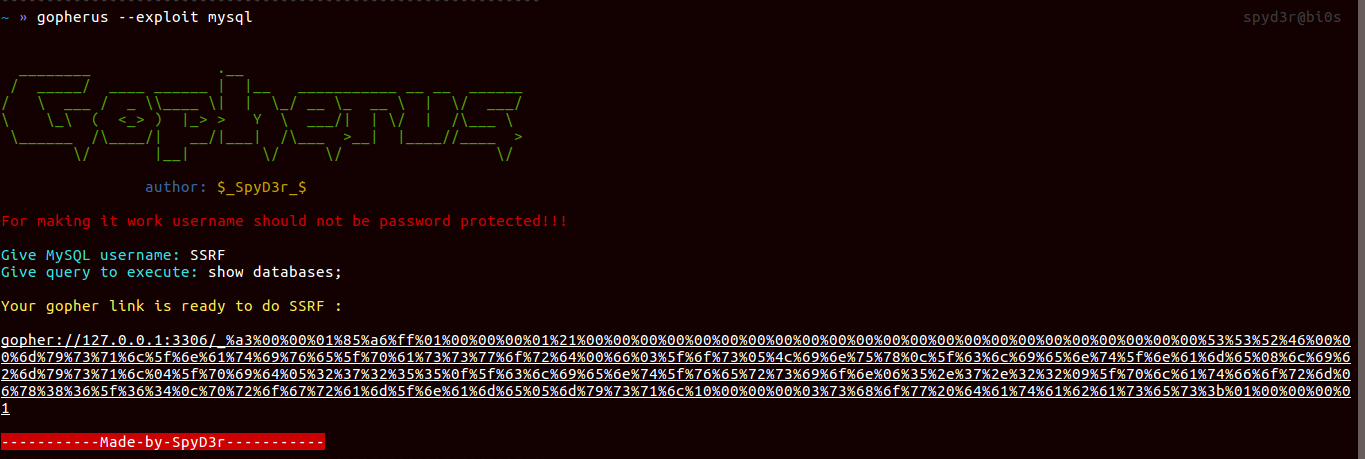 tarunkant/gopherus
यह टूल विभिन्न सर्वरों में SSRF का शोषण करने और RCE प्राप्त करने के लिए gopher लिंक उत्पन्न करता है।
 imran-parray/mind-maps
माइंड-मैप्स ऑफ सेवरल थिंग्स
 bugbasesecurity/pentest-copilot
AI-संचालित पेनेट्रेशन टेस्टिंग एजेंट जो एक Kali बॉक्स से कनेक्ट होता है, स्वायत्त रूप से सुरक्षा उपकरण चलाता है, परिणामों का विश्लेषण करता है, और…
 botesjuan/burp-suite-certified-practitioner-exam-study
PortSwigger Academy लैब्स के लिए व्यावहारिक अध्ययन नोट्स और वॉकथ्रू, जिनमें वेब भेद्यताएँ, पेलोड, एन्यूमरेशन और BSCP परीक्षा रणनीतियाँ शामिल हैं।
 epinna/tplmap
सर्वर-साइड टेम्पलेट इंजेक्शन और कोड इंजेक्शन का पता लगाने और शोषण करने का उपकरण
 protectai/vulnhuntr
LLMs का उपयोग करके शून्य-शॉट भेद्यता खोज
 tomnomnom/waybackurls
किसी डोमेन के लिए वेबैक मशीन को ज्ञात सभी URL प्राप्त करें
 owasp/qrljacking
सोशल इंजीनियरिंग हमला वेक्टर और शोषण ढांचा जो क्यूआर कोड लॉगिन के माध्यम से उपयोगकर्ता सत्रों को हाईजैक करने के लिए है, जो व्हाट्सएप, वीचैट और अलीपे…
 cujanovic/ssrf-testing
SSRF (Server Side Request Forgery) परीक्षण संसाधन
 wapiti-scanner/wapiti
Python3 में लिखा गया वेब भेद्यता स्कैनर








