
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 hoangkien1020/cve-2021-23132
com_media द्वारा अनुमत पथ जो इमेज अपलोड के लिए अभिप्रेत नहीं हैं, RCE की ओर ले जाते हैं।
 p0wershe11/proxylogon
ProxyLogon(CVE-2021-26855+CVE-2021-27065) Exchange Server RCE(SSRF->GetWebShell)
 dinosn/cve-2022-22963
CVE-2022-22963 (Spring Cloud Function SpEL RCE) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट। URL स्कैन करता है, कमांड निष्पादित करता है, और कमजोर लक्ष्यों…
 huseyinstif/cve-2026-2441-poc
CVE-2026-2441 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, जो Chrome के CSS इंजन में use-after-free है, जो रेंडरर क्रैश और क्राफ्टेड HTML के माध्यम से संभावित…
 assetnote/jira-mobile-ssrf-exploit
Jira Mobile Rest Plugin SSRF (CVE-2022-26135) के लिए एक्सप्लॉइट कोड
 xnianq/cve-2021-21985_exp
cve-2021-21985 एक्सप्लॉइट
 masahiro331/cve-2020-9484
शैक्षिक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट CVE-2020-9484 (Apache Tomcat RCE via session persistence) के लिए। इसमें डिसीरियलाइज़ेशन कमज़ोरी के परीक्षण के…
 pyn3rd/cve-2018-2893
CVE-2018-2893-PoC
 nccgroup/conscrypttrustusercerts
Android 14 के लिए Magisk मॉड्यूल जो उपयोगकर्ता-स्थापित CA प्रमाणपत्रों को सिस्टम के Conscrypt ट्रस्ट स्टोर में जोड़ता है, जिससे Burp Suite जैसे…
 horizon3ai/cve-2023-27524
CVE-2023-27524 के लिए बेसिक PoC: Apache Superset में असुरक्षित डिफ़ॉल्ट कॉन्फ़िगरेशन
 y4er/cve-2020-14756
WebLogic T3/IIOP RCE ExternalizableHelper.class of coherence.jar
 reverseclabs/gwtmap
GWT अनुप्रयोगों के आक्रमण सतह को मैप करता है, अस्पष्ट RPC एंडपॉइंट्स निकालता है और सुरक्षा परीक्षण के लिए क्रमबद्ध अनुरोध पेलोड उत्पन्न करता है।
 screetsec/dracos
Dracos Linux ( www.dracos-linux.org ) इंडोनेशिया से लिनक्स ऑपरेटिंग सिस्टम है
 secnn/cve-2022-22947_rce_exp
Spring Cloud Gateway दूरस्थ कोड निष्पादन भेद्यता Exp Spring_Cloud_Gateway_RCE_Exp-CVE-2022-22947
 faisalfs10x/webmin-cve-2022-0824-revshell
Webmin <=1.984 के लिए प्रमाणीकरण के बाद (post-authentication) रिवर्स शेल एक्सप्लॉइट, जो CVE-2022-0824 File Manager विशेषाधिकार वृद्धि (privilege…
 g0rx/iis6-exploit-2017-cve-2017-7269
CVE-2017-7269 के लिए एक्सप्लॉइट जो Microsoft IIS 6.0 WebDAV रिमोट कोड एक्ज़ीक्यूशन भेद्यता को लक्षित करता है। लीगेसी वेब सर्वरों पर प्रमाणित बफर…
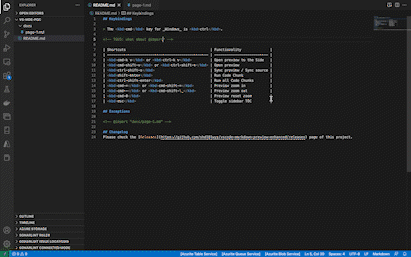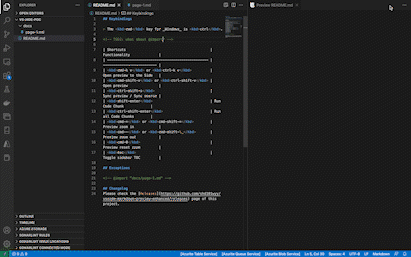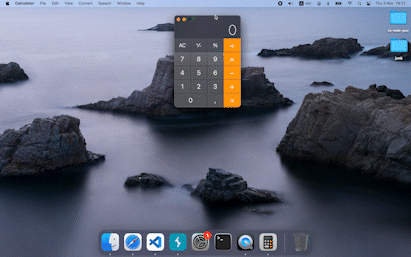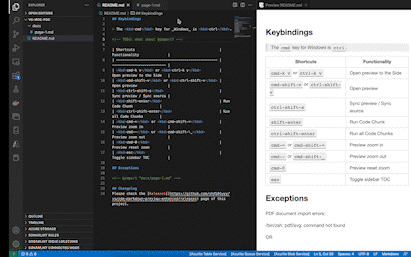 yuriisanin/cve-2022-45025
[PoC] Markdown Preview Enhanced (VSCode, Atom) में PDF आयात के माध्यम से कमांड इंजेक्शन
 k8gege/cve-2019-0604
cve-2019-0604 SharePoint RCE एक्सप्लॉइट








