
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 sirpedrotavares/proxylogon-exploit
proxylogon exploit - CVE-2021-26857
 jas502n/cve-2018-3191
CVE-2018-3191 के लिए एक्सप्लॉइट जो Oracle WebLogic Server को T3 प्रोटोकॉल के माध्यम से लक्षित करता है, जो JNDI पेलोड जनरेशन और शेल एक्सेस के लिए RMI…
 vainlystrain/vailyn
एक चरणबद्ध, चकमा देने वाला पथ भ्रमण + LFI स्कैनिंग और शोषण उपकरण Python में
 dobin/burpsentinel
GUI Burp प्लगइन जो वेब एप्लिकेशन में सुरक्षा खामियों की खोज को आसान बनाता है
 ajnik/joomla-bruteforce
Python स्क्रिप्ट जो penetration testing के लिए wordlists का उपयोग करके Joomla administrator login credentials को brute-force करती है, साथ में proxy…
 horizon3ai/proxyshell
प्रूफ ऑफ कॉन्सेप्ट CVE-2021-34473, CVE-2021-34523, और CVE-2021-31207 के लिए
 0x09al/cve-2017-11882-metasploit
यह एक Metasploit मॉड्यूल है जो यहाँ जारी किए गए POC का उपयोग करके CVE-2017-11882 का शोषण करता है :…
 svdwi/oswe-labs-poc
वेब एक्सपर्ट (OSWE) प्रमाणन के लिए Dockerized लैब्स। आगामी AWAE प्रशिक्षण की तैयारी ...
 horizon3ai/cve-2022-47966
सीवीई-2022-47966 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो SAML प्रतिक्रिया हेरफेर के माध्यम से कई ManageEngine उत्पादों में एक प्री-ऑथेंटिकेशन रिमोट…
 w01fh4cker/screenconnect-authbypass-rce
ConnectWise ScreenConnect में CVE-2024-1708 और CVE-2024-1709 के लिए एक्सप्लॉइट स्क्रिप्ट, जो प्रमाणीकरण बाईपास और रिमोट कोड निष्पादन को सक्षम करती…
 devploit/put2win
PUT HTTP विधि के शोषण को स्वचालित कर शेल प्राप्त करने की स्क्रिप्ट
 saelo/jscpwn
CVE-2016-4622 के लिए PoC एक्सप्लॉइट
 w01fh4cker/cve-2024-22120-rce
Zabbix सर्वर ऑडिट लॉग में समय-आधारित SQL इंजेक्शन --> RCE
 arthurgervais/mapta
बहु-एजेंट LLM प्रणाली जो स्वायत्त रूप से वेब एप्लिकेशन सुरक्षा का आकलन करती है, टूल-आधारित निष्पादन का संचालन करती है और एक्सप्लॉइट्स को शुरू से अंत…
 gabrielg/cve-2014-1266-poc
iOS और OS X में Apple SSL/TLS सत्यापन भेद्यता (CVE-2014-1266) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, प्रॉक्सी सर्वर के माध्यम से HTTPS अवरोधन…
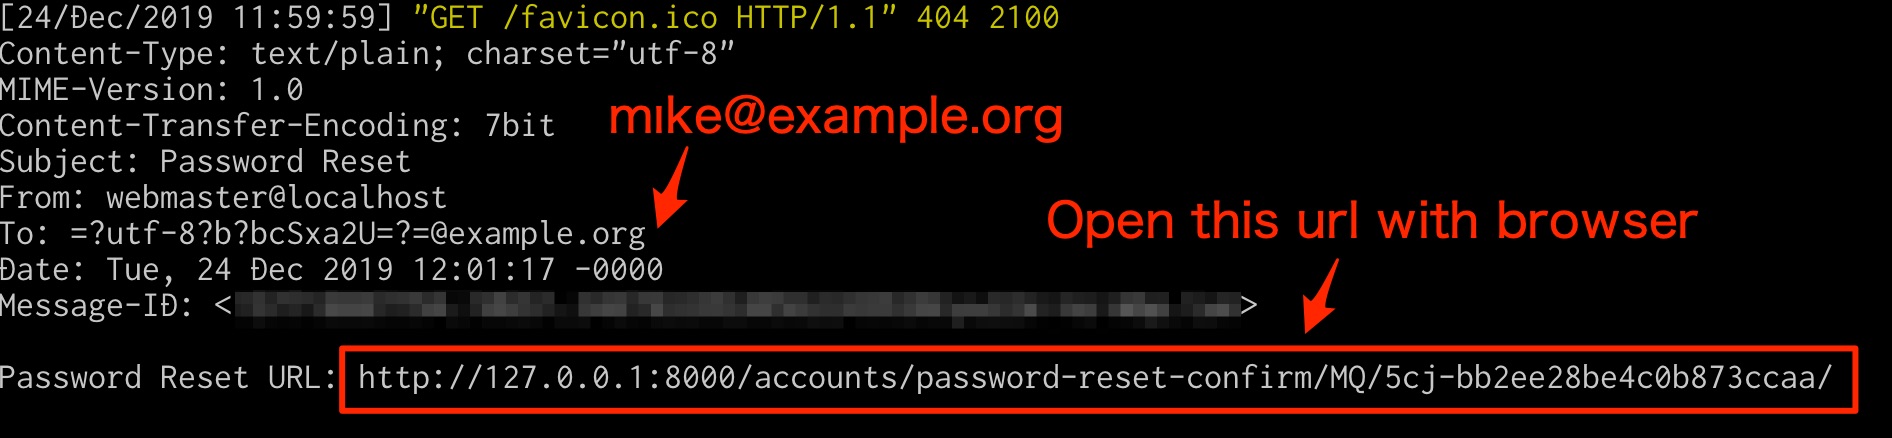 ryu22e/django_cve_2019_19844_poc
CVE-2019-19844 के लिए PoC(https://www.djangoproject.com/weblog/2019/dec/18/security-releases/)
 jas502n/kibana-rce
kibana < 6.6.0 अनधिकृत दूरस्थ कोड कमांड निष्पादन (Timelion और Canvas की आवश्यकता है),CVE-2019-7609
 w01fh4cker/cve-2024-21683-rce
CVE-2024-21683 Confluence पोस्ट-प्रमाणीकरण RCE








