
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 beichendream/cve-2022-26134-godzilla-memshell
CVE-2022-26134 के लिए Java-आधारित एक्सप्लॉइट जो Confluence सर्वर में Godzilla वेबशेल इंजेक्ट करता है, पासवर्ड और कुंजी प्रमाणीकरण के साथ रिमोट कोड…
 horizon3ai/cve-2022-1388
CVE-2022-1388 के लिए POC
 blasty/cve-2021-41773
CVE-2021-41773 प्लेग्राउंड
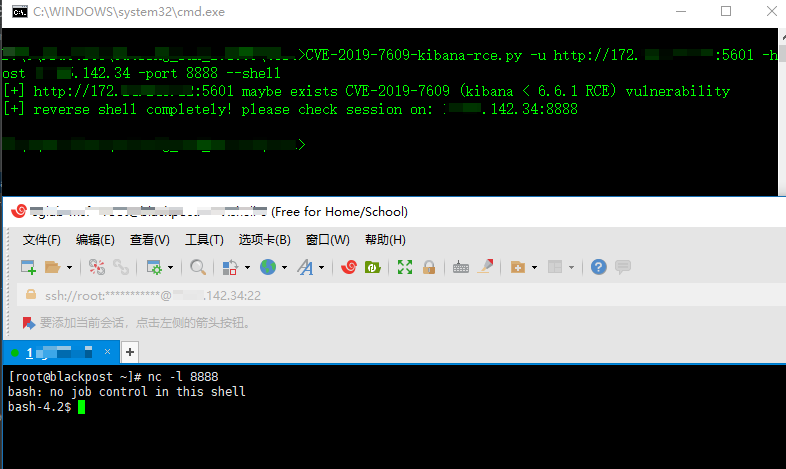 landgrey/cve-2019-7609
python2 स्क्रिप्ट्स द्वारा CVE-2019-7609 (kibana RCE) का सही तरीके से शोषण करें
 lucksec/spring-cloud-gateway-cve-2022-22947
CVE-2022-22947 के लिए एक्सप्लॉइट: Actuator एंडपॉइंट पर तैयार किए गए अनुरोधों के माध्यम से Spring Cloud Gateway में रिमोट कोड निष्पादन। Python…
 portswigger/burp-extensions-montoya-api-examples
Burp Suite एक्सटेंशन के नमूने जो Montoya API को प्रदर्शित करते हैं, जिनमें HTTP और proxy handlers, कस्टम scan checks, Intruder payloads, WebSocket…
 aron-tn/mega-bot
[नया] : Mega Bot ☣ Scanner & Auto Exploiter
 sinsinology/cve-2023-20887
VMWare vRealize Network Insight पूर्व-प्रमाणित RCE (CVE-2023-20887)
 bao7uo/dp_crypto
Base64-आधारित एन्क्रिप्शन ओरेकल एक्सप्लॉइट, CVE-2017-9248 (Telerik UI for ASP.NET AJAX डायलॉग हैंडलर) के लिए।
 bao7uo/rau_crypto
Telerik UI for ASP.NET AJAX फ़ाइल अपलोड और .NET डिसीरियलाइज़ेशन शोषण (CVE-2017-11317, CVE-2017-11357, CVE-2019-18935)
 ridter/cve-2018-15982_exp
CVE-2018-15982 का एक्सप्लॉइट
 nccgroup/cve-2017-8759
NCC Group द्वारा CVE-2017-8759 का विश्लेषण और शोषण, साथ ही आगे के परिष्कार
 1n3/httpoxyscan
HTTPoxy एक्सप्लॉइट स्कैनर 1N3 @CrowdShield द्वारा
 d4vinci/clickjacking-tester
एक पायथन स्क्रिप्ट जो यह जांचने के लिए डिज़ाइन की गई है कि वेबसाइट क्लिकजैकिंग के लिए कमजोर है या नहीं और एक poc बनाने के लिए।
 lizhianyuguangming/tomcatscanpro
Tomcat स्वचालित भेद्यता स्कैनिंग और शोषण उपकरण, बैच कमज़ोर पासवर्ड जांच, बैकएंड पर war पैकेज तैनात करके getshell, CVE-2017-12615 फ़ाइल अपलोड,…
 hahwul/gori
A fast, keyboard-driven HTTP intercepting proxy and pentesting toolkit for the terminal built for humans and AI agents alike.
 pyn3rd/cve-2018-3245
CVE-2018-3245-PoC
 0xc01df00d/collabfiltrator
ब्लाइंड रिमोट कोड एक्ज़ीक्यूशन (RCE) और SQL इंजेक्शन आउटपुट को Burp Collaborator के माध्यम से DNS पर एक्सफ़िलट्रेट करें।








