
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 tamim1089/hikvisionexploiter
HikvisionExploiter एक Python-आधारित उपकरण है जिसे Hikvision नेटवर्क कैमरों पर शोषण और निर्देशिका पहुँच जाँच को स्वचालित करने के लिए डिज़ाइन किया गया…
 hakivvi/cve-2022-29464
CVE-2022-29464 के लिए Python एक्सप्लॉइट, WSO2 सर्वरों में एक बिना प्रमाणीकरण वाली मनमानी फ़ाइल अपलोड भेद्यता, जो दुर्भावनापूर्ण JSP फ़ाइल अपलोड के…
 mpgn/cve-2019-0192
jmx.serviceUrl के माध्यम से अविश्वसनीय डेटा के deserialization का उपयोग करके Apache Solr पर RCE
 luisfontes19/xxexploiter
XXE कमजोरियों का शोषण करने में मदद करने वाला उपकरण
 bishopfox/gadgetprobe
Java सीरियलाइज़्ड ऑब्जेक्ट्स का उपभोग करने वाले एंडपॉइंट्स की जांच करके रिमोट Java क्लासपाथ पर क्लासेस, लाइब्रेरीज़ और लाइब्रेरी संस्करणों की पहचान…
 compasssecurity/samlraider
SAML2 Burp एक्सटेंशन
 its-arun/cve-2022-39197
CVE-2022-39197 के लिए proof-of-concept एक्सप्लॉइट, जो HTTP पर परोसे गए दुर्भावनापूर्ण SVG पेलोड के माध्यम से CobaltStrike <= 4.7.1 के विरुद्ध रिमोट…
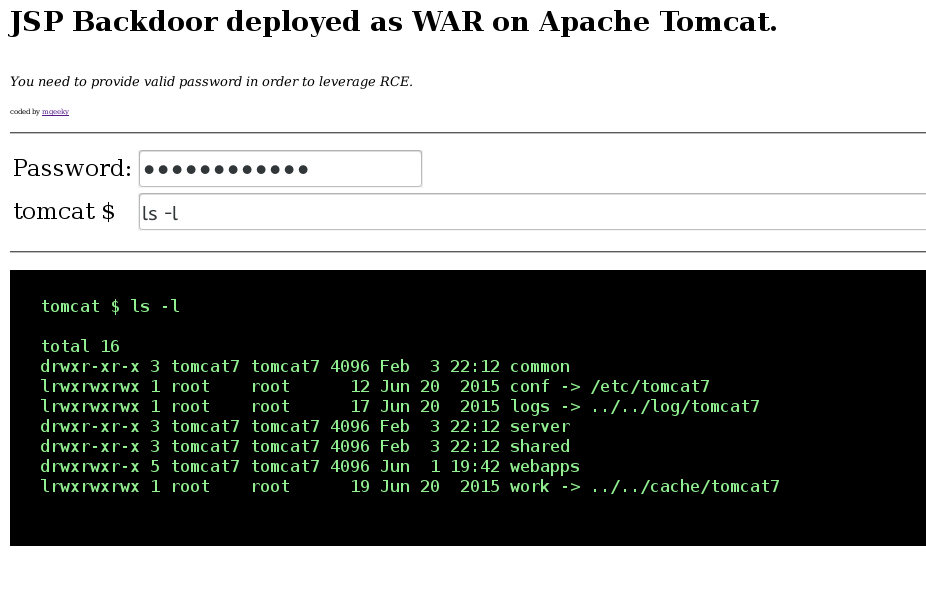 mgeeky/tomcatwardeployer
Apache Tomcat स्वचालित WAR तैनाती और हैकिंग भेदन परीक्षण उपकरण।
 mwielgoszewski/python-paddingoracle
एक पोर्टेबल, पैडिंग ओरेकल एक्सप्लॉइट API
 dev-angelist/ejptv2-notes
eLearnSecurity जूनियर पेनेट्रेशन टेस्टर (eJPT) v2 नोट्स
 dzonerzy/gowapt
Go वेब एप्लिकेशन पेनिट्रेशन टेस्ट
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
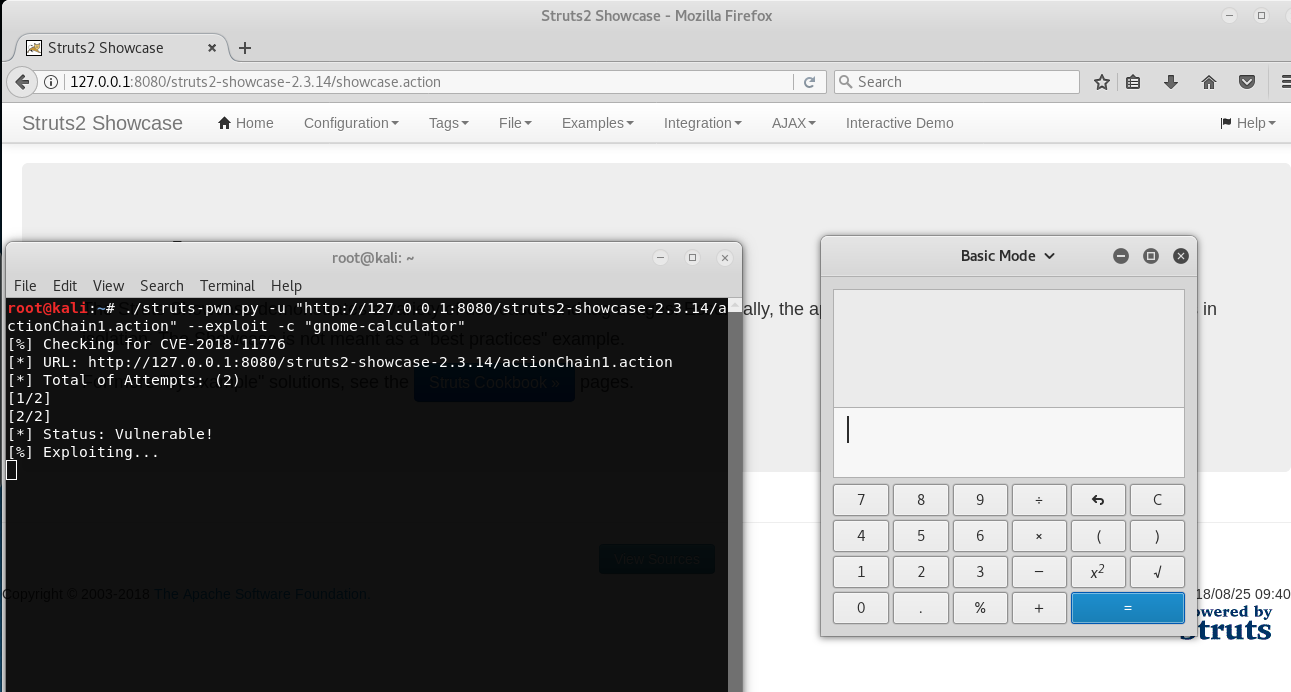 mazen160/struts-pwn_cve-2018-11776
Apache Struts CVE-2018-11776 के लिए एक एक्सप्लॉइट
 ivan-sincek/php-reverse-shell
PHP शेल जो Linux OS, macOS, और Windows OS पर काम करते हैं।
 wofeiwo/webcgi-exploits
बहु-भाषा वेब CGI इंटरफेस शोषण।
 dmontgomery40/pentest-mcp
शैक्षिक उद्देश्यों के लिए नहीं: एक MCP सर्वर जो पेशेवर पेनिट्रेशन टेस्टरों के लिए है, जिसमें STDIO/HTTP/SSE समर्थन, nmap, go/dirbuster, nikto, JtR,…
 hosch3n/msmap
मॉड्यूलर मेमोरी वेबशेल जनरेटर जो जावा कंटेनर (Tomcat, Spring, WebLogic) का समर्थन करता है, जिसमें कई शेल प्रकार, एनकोडर और पोस्ट-एक्सप्लॉइटेशन…
 tarlogicsecurity/chankro
disable_functions और open_basedir को बायपास करने के लिए उपकरण








