
 #1
सामान्य वेब एप्लिकेशन कमजोरियों (जैसे SQL इंजेक्शन, XSS) का फायदा उठाने के लिए विशेष रूप से डिज़ाइन किए गए उपकरण।
Kitploit अनुशंसित

 mazen160/struts-pwn
Apache Struts CVE-2017-5638 के लिए एक शोषण
 neex/http2smugl
HTTP/2 से HTTP/1.1 रूपांतरण के माध्यम से HTTP अनुरोध तस्करी की कमजोरियों का पता लगाता है और उनका शोषण करता है, बैकएंड पार्सिंग विसंगतियों की पहचान…
 imperva/automatic-api-attack-tool
Imperva का अनुकूलन योग्य API हमला उपकरण एक API विनिर्देश को इनपुट के रूप में लेता है, और उस पर आधारित हमलों को उत्पन्न और चलाता है।
 s0md3v/nano
Nano PHP वेब शेल्स का एक परिवार है जो चुपके के लिए कोड गोल्फ किए गए हैं।
 amalmurali47/git_rce
CVE-2024-32002 के लिए एक्सप्लॉइट PoC
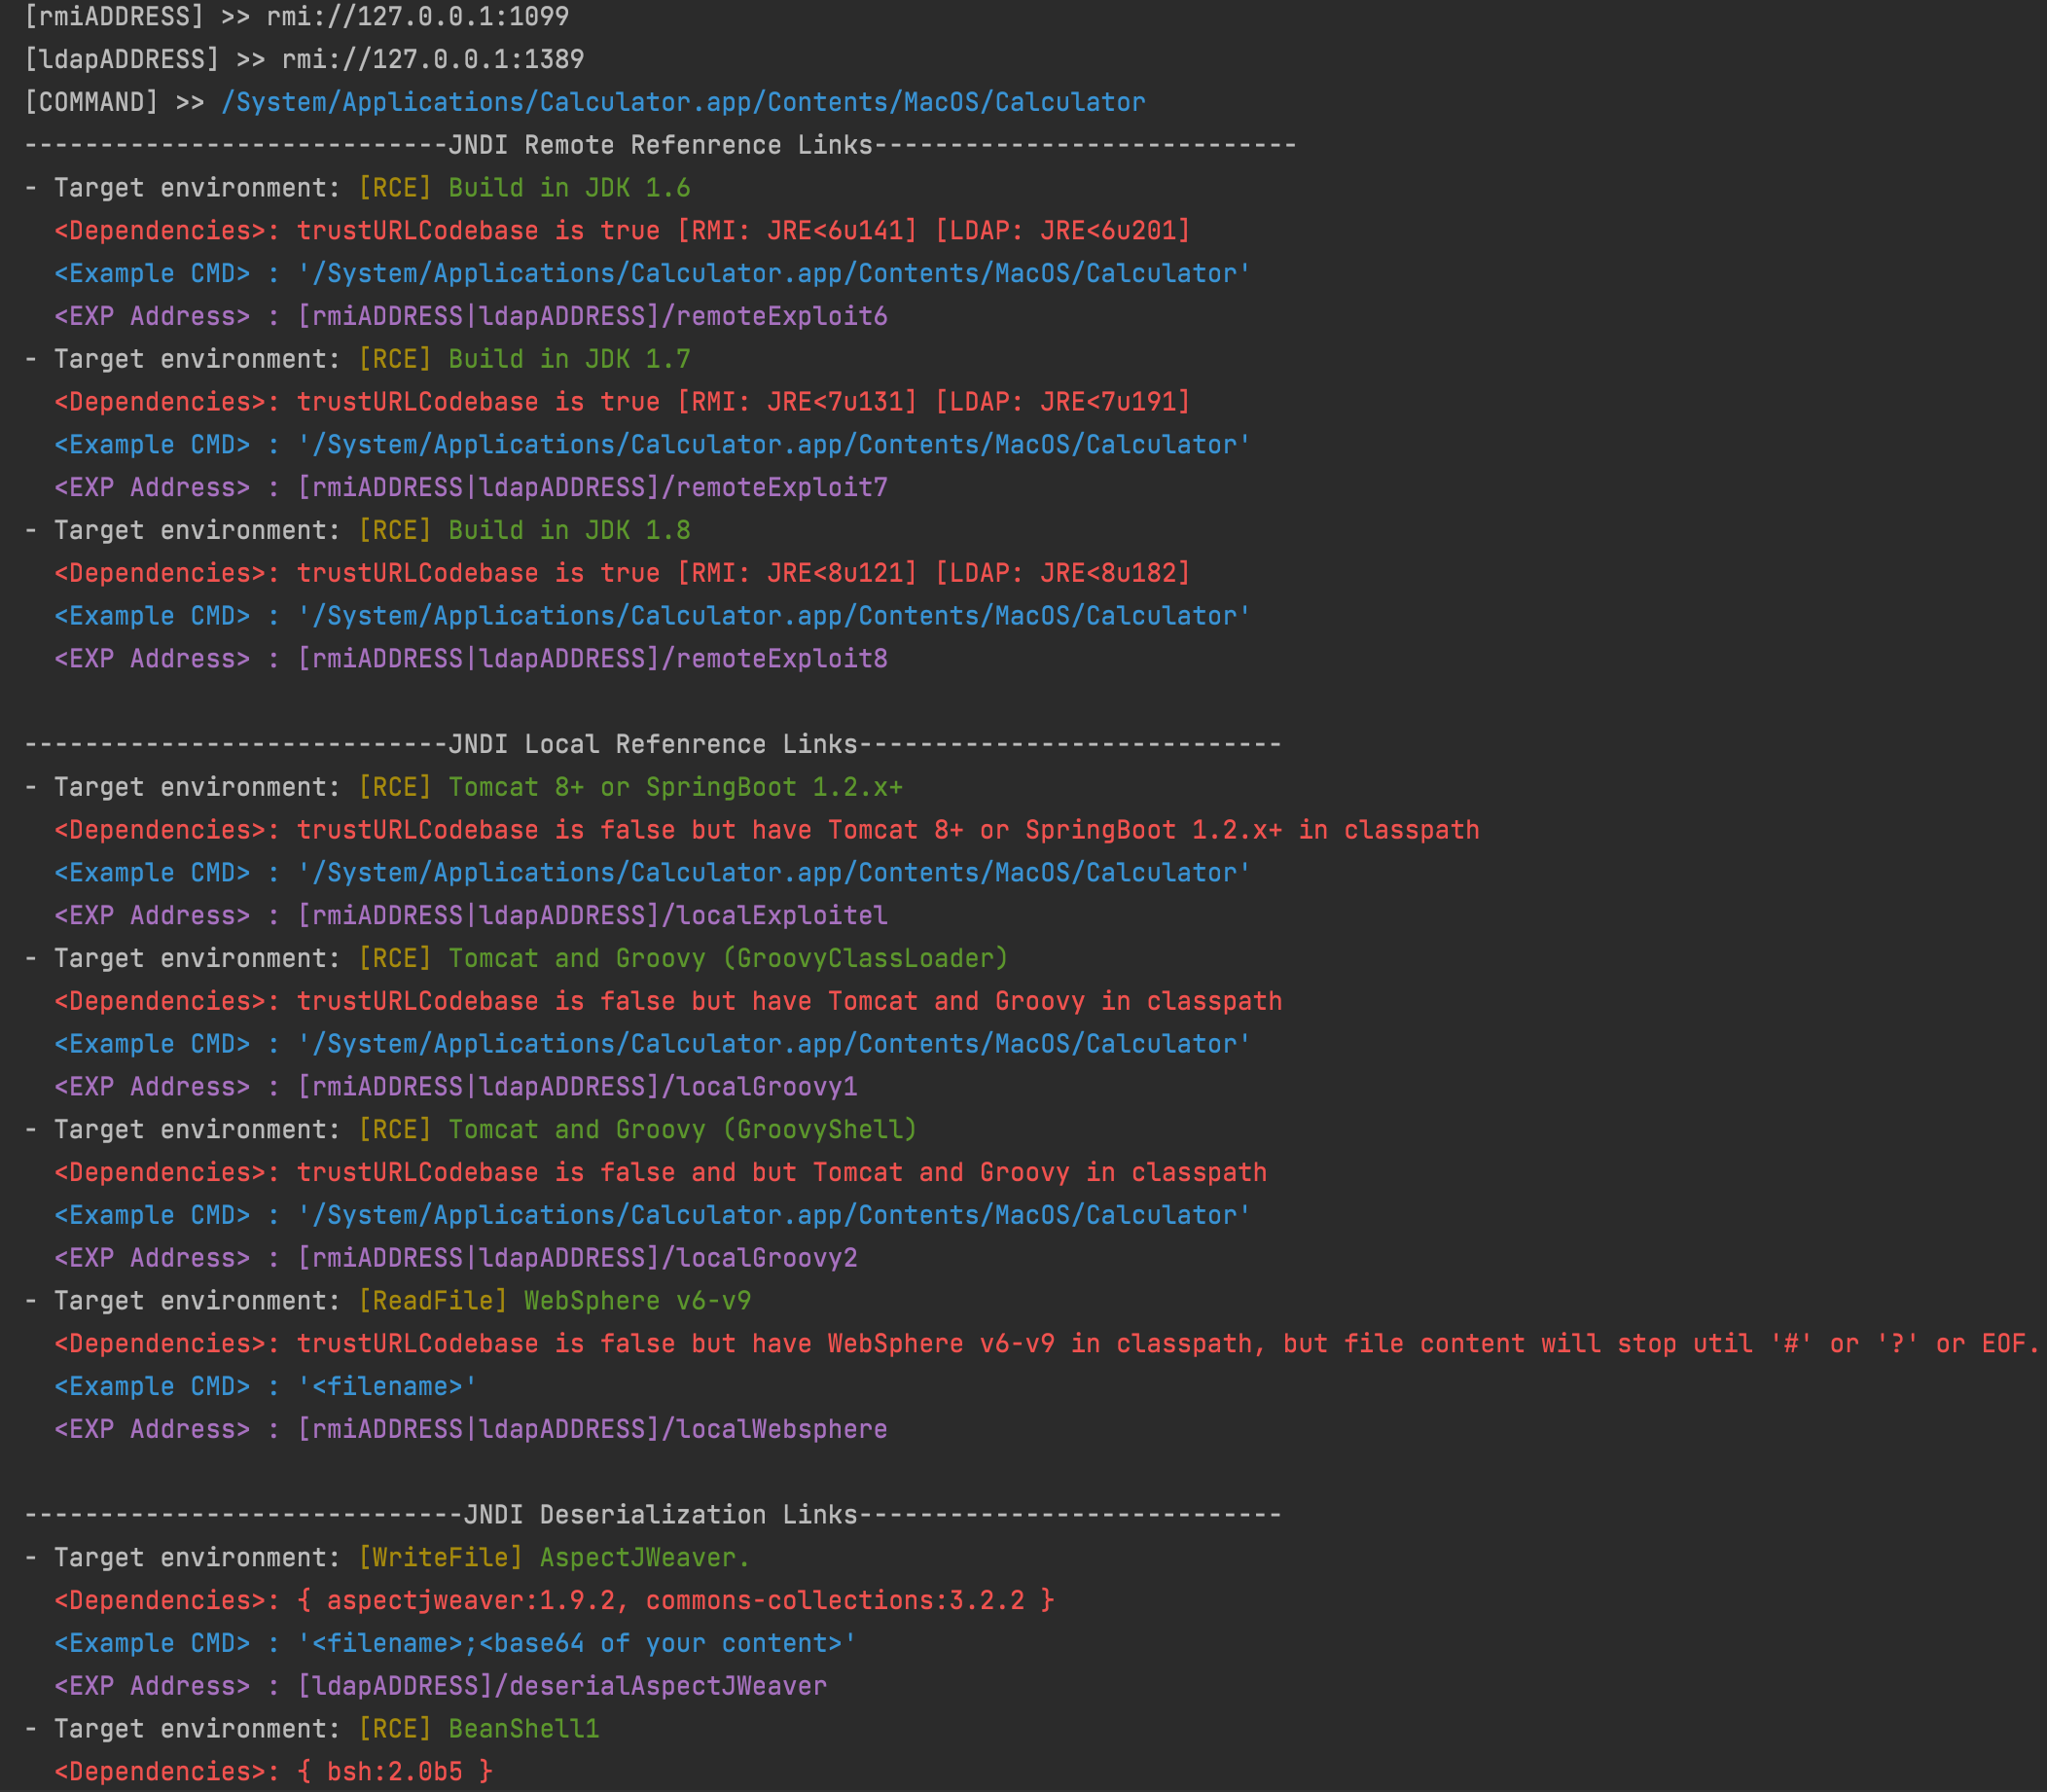 cckuailong/jndi-injection-exploit-plus
कार्यशील JNDI इंजेक्शन लिंक और डीसीरियलाइज़ेशन पेलोड 80+ गैजेट्स के साथ उत्पन्न करता है, जो स्वचालित भेद्यता परीक्षण के लिए RMI, LDAP और HTTP सर्वरों…
 datadog/security-labs-pocs
Datadog Security Labs द्वारा संदर्भित एक्सप्लॉइट्स के लिए प्रूफ ऑफ कॉन्सेप्ट कोड।
 a2u/cve-2018-7600
💀CVE-2018-7600 Drupal SA-CORE-2018-002 के लिए प्रूफ-ऑफ-कॉन्सेप्ट
 thecyb3ralpha/bobthesmuggler
"Bob the Smuggler": एक उपकरण जो HTML स्मगलिंग हमले का लाभ उठाता है और आपको एम्बेडेड 7z/zip आर्काइव के साथ HTML फ़ाइलें बनाने की अनुमति देता है। यह…
 exodusintel/cve-2019-5786
FileReader Exploit
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 रिमोट कोड निष्पादन शोषण और कमजोर कंटेनर
 lufeirider/cve-2019-2725
CVE-2019-2725 कमांड इको
 joelgmsec/pyshell
मल्टी-प्लेटफ़ॉर्म पायथन वेबशेल जो कमांड हिस्ट्री, फ़ाइल अपलोड/डाउनलोड और विंडोज और लिनक्स पर निर्देशिका ट्रैवर्सल के साथ वेब सर्वरों पर रिमोट शेल…
 watchtowrlabs/watchtowr-vs-cpanel-whm-authbypass-to-rce.py
पहचान आर्टिफैक्ट जनरेटर जो cPanel/WHM प्रमाणीकरण बायपास (CVE-2026-41940) को सत्यापित करता है और CRLF इंजेक्शन के माध्यम से RCE प्रदर्शित करता है, जो…
 cyberheartmi9/cve-2017-12617
Apache Tomcat < 9.0.1 (बीटा) / < 8.5.23 / < 8.0.47 / < 7.0.8 - JSP अपलोड बायपास / दूरस्थ कोड निष्पादन
 f0ng/log4j2burpscanner
CVE-2021-44228 Log4j2 BurpSuite Scanner, ceye.io api या अन्य apis को अनुकूलित करें, आंतरिक नेटवर्क सहित
 kgretzky/evilqr
व्यवहार में डायनामिक QR स्वैप फ़िशिंग हमलों का प्रदर्शन करने के लिए प्रूफ-ऑफ-कॉन्सेप्ट।








