Skip to content
KitploitKITPLOIT
उपकरणएक्सप्लॉइटब्लॉग
Log in
जमा करें
उपकरणएक्सप्लॉइटब्लॉग
जमा करें

हैकिंग, पेनटेस्ट और साइबर सुरक्षा उपकरण आपके सुरक्षा शस्त्रागार के लिए!

Kitploit हैकिंग, साइबर सुरक्षा और पेंटेस्टिंग टूल्स की एक निर्देशिका है। कमजोरियों को खोजने, सिस्टम का विश्लेषण करने, परीक्षण को स्वचालित करने और अपनी सुरक्षा को मजबूत करने के लिए नवीनतम प्रोजेक्ट अपडेट खोजें।

फ़ीडसंपर्कगोपनीयता© 2026 Kitploit

टूल निर्देशिका

श्रेणियाँ

सभी श्रेणियाँ देखें
Loading categories
log4j2burpscanner — CVE-2021-44228 Log4j2 BurpSuite Scanner, ceye.io api या अन्य apis को अनुकूलित करें, आंतरिक नेटवर्क सहित | Kitploit
उपकरण/GitHubGitHub/f0ng/log4j2burpscanner
भेद्यता स्कैनरशोषणवेब एप्लिकेशन शोषणपेनिट्रेशन टेस्टिंगDNS विश्लेषण
GitHubf0ng/log4j2burpscanner

log4j2burpscanner

CVE-2021-44228 Log4j2 BurpSuite Scanner, ceye.io api या अन्य apis को अनुकूलित करें, आंतरिक नेटवर्क सहित

रिपॉजिटरी देखें
840107343 साल पहलेKitploit द्वारा समीक्षित
वेबसाइट
साझा करें

केवल परीक्षण के लिए, किसी पर हमला न करें

केवल परीक्षण के लिए, किसी पर हमला न करें

केवल परीक्षण के लिए, किसी पर हमला न करें

संवाद समूह

image

QR कोड समाप्त हो जाए तो WeChat f-f0ng जोड़ें, नोट log4j2burpscanner संवाद

होमपेज सार्वजनिक खाता (only security) फॉलो करें, log4j2burpscanner जवाब दें और डाउनलोड पता प्राप्त करें】

FAQ अक्सर पूछे जाने वाले प्रश्न

कैसे उपयोग करें? releases नवीनतम प्लगिन डाउनलोड करें

सरलीकृत चीनी|अंग्रेज़ी

डिफ़ॉल्ट dnslog https://dns.xn--9tr.com/ github: DNSLog-Platform-Golang

0.25.0 अपडेट

2023-4-26

1.बग्स ठीक करें

0.24.0 अपडेट

2023-3-20

  1. आंतरिक नेटवर्क भेद्यता पहचान के लिए selistener टूल को अनुकूलित करें

0.23.0 अपडेट

2023-3-10

  1. सामान्य पेलोड को प्राथमिकता के रूप में सेट करें
  2. चर वाले पेलोड की भेद्यता प्रदर्शन जोड़ें
  3. भेद्यता बिंदु प्रदर्शित न करने की समस्या को अनुकूलित करें

0.22.0 अपडेट

2023-2-14

  • समस्या ठीक करें

0.21.0 अपडेट

2022-12-9

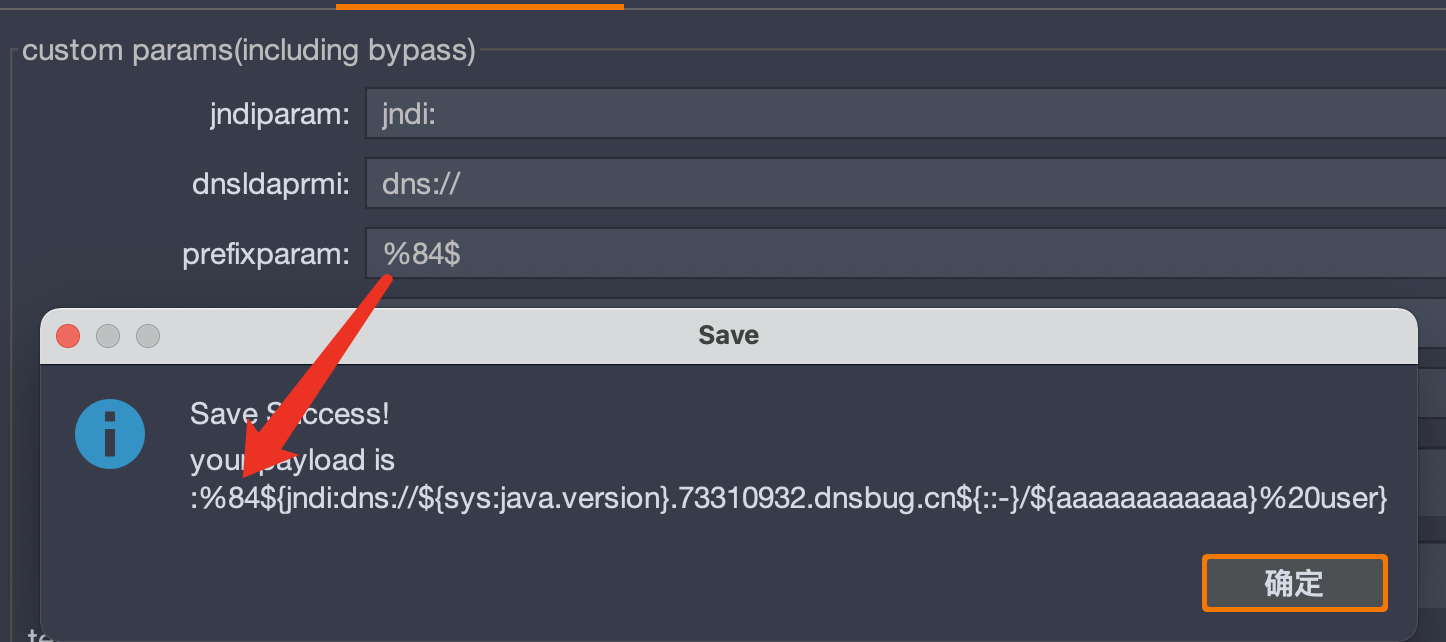
  1. prefixparam जोड़ें image

0.20.0 अपडेट

2022-11-22

  1. suffixparam जोड़ें
  2. पथ को पूर्ण वर्तनी में बदलें
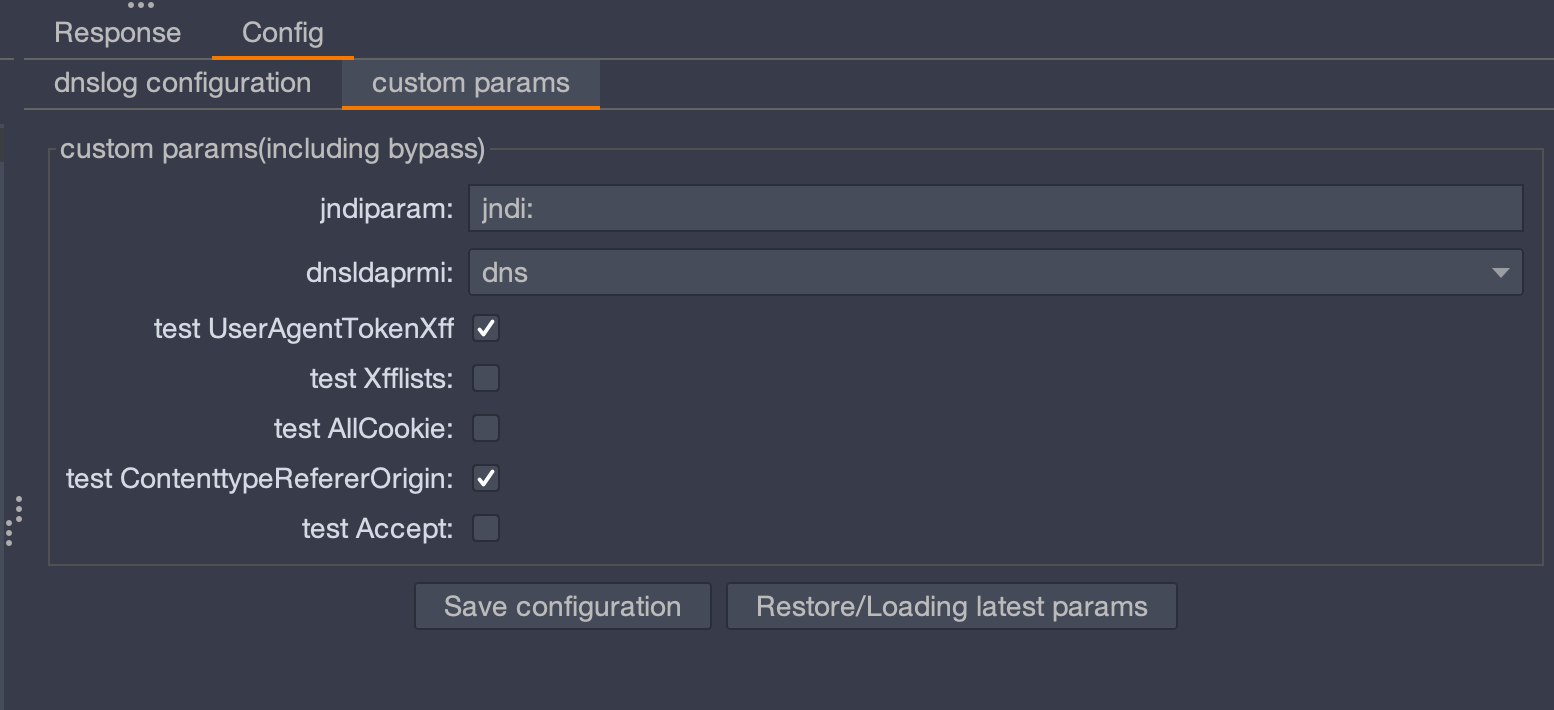
  3. isusepointBypas हटाएं, कस्टम पैरामीटर में बदलें
image

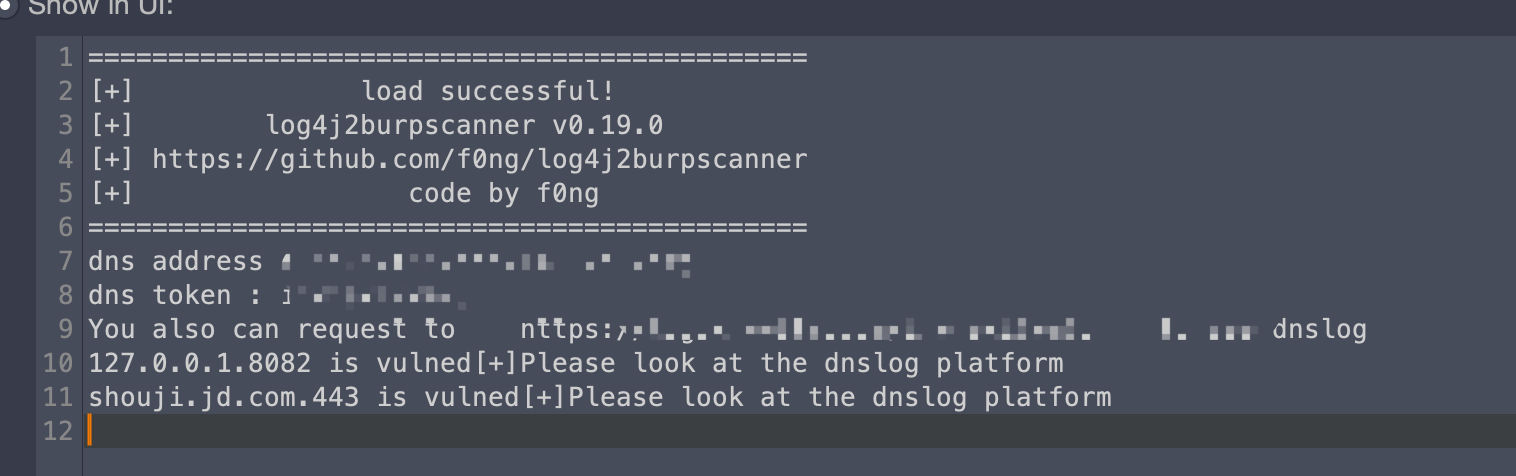
0.19 अपडेट

2022-05-02

  1. सक्रिय स्कैनिंग और निष्क्रिय स्कैनिंग दोनों सहित पोलिंग dnslog क्वेरी जोड़ें image

0.18 अपडेट

2021-12-25

1.Send to log4j2 Scanner के jndi: के बाईपास पेलोड का परीक्षण के लिए उपयोग किया जाता है। अब इसमें निम्नलिखित तीन प्रकार शामिल हैंj${::-n}di:、 jn${env::-}di:、j${sys:k5:-nD}${lower:i${web:k5:-:}}

0.17 अपडेट

2021-12-19

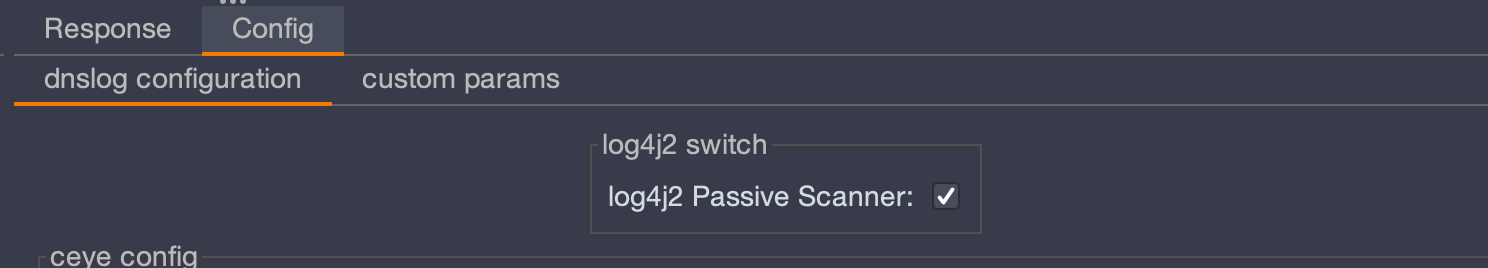
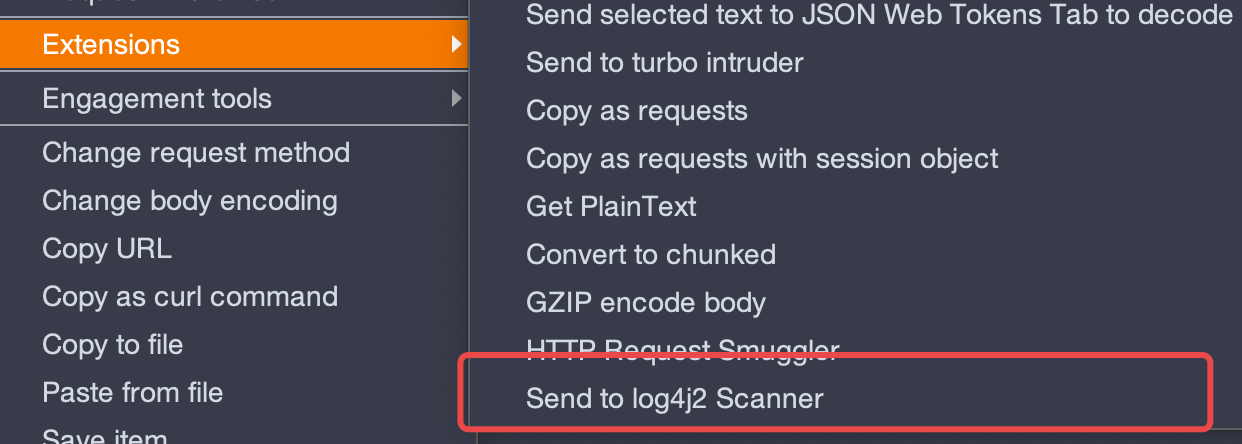
1.निष्क्रिय स्विच log4j2 Passive Scanner जोड़ें, log4j2 Scanner मेनू बटन Send to log4j2 Scanner जोड़ें
2.पेलोड पैरामीटर अपडेट करें, यादृच्छिक स्ट्रिंग जोड़ें, एक ही साइट और एक ही पथ के बीच अंतर करें, %20 समस्या का अनुकूलन करें

3.multipart/form-data प्रकार、xml प्रकार पहचानें

प्रारंभिक properties फ़ाइल बनाने के लिए पैरामीटर समस्या ठीक करें

0.16 अपडेट

2021-12-15

1.UI पृष्ठ बदलें

2.isip पैरामीटर जोड़ें (ऐसे मामले के लिए जहां इंट्रानेट में कोई डोमेन नाम नहीं है और केवल IP का पता लगाया जाता है) लेकिन इस प्रकार के परीक्षण में कोई पैरामीटर पॉइंट डिजिटल आईडी और कोई होस्ट नहीं है

यदि बदलने के लिए कोई अन्य अच्छा इंट्रानेट dnslog टूल नहीं है, तो आप KpLi0rn के टूल से लिंक कर सकते हैं https://github.com/KpLi0rn/Log4j2Scan

0.15 अपडेट

2021-12-14

1.dnsldaprmi पैरामीटर जोड़ें (dns、ldap、rmi) डिफ़ॉल्ट dns

2.isContenttypeRefererOrigin पैरामीटर、isAccept पैरामीटर जोड़ें

isContenttypeRefererOrigin पैरामीटर(चाहे Content-Type、Referer、Origin का परीक्षण करें)डिफ़ॉल्ट बंद

isAccept पैरामीटर(चाहे Accept-Language、Accept、Accept-Encoding का परीक्षण करें)डिफ़ॉल्ट बंद

3.jndi: बाईपास जोड़ें, लेकिन प्रभाव अच्छा नहीं है, सावधानी से उपयोग करें

jndi: बाईपास विधियाँ https://twitter.com/ymzkei5/status/1469765165348704256

  • jn${env::-}di:
  • jn${date:}di${date:':'}
  • j${k8s:k5:-ND}i${sd:k5:-:}
  • j${main:\k5:-Nd}i${spring:k5:-:}
  • j${sys:k5:-nD}${lower:i${web:k5:-:}}
  • j${::-nD}i${::-:}
  • j${EnV:K5:-nD}i:
  • j${loWer:Nd}i${uPper::}

4.log.xn--9tr.com को श्वेत सूची में जोड़ें
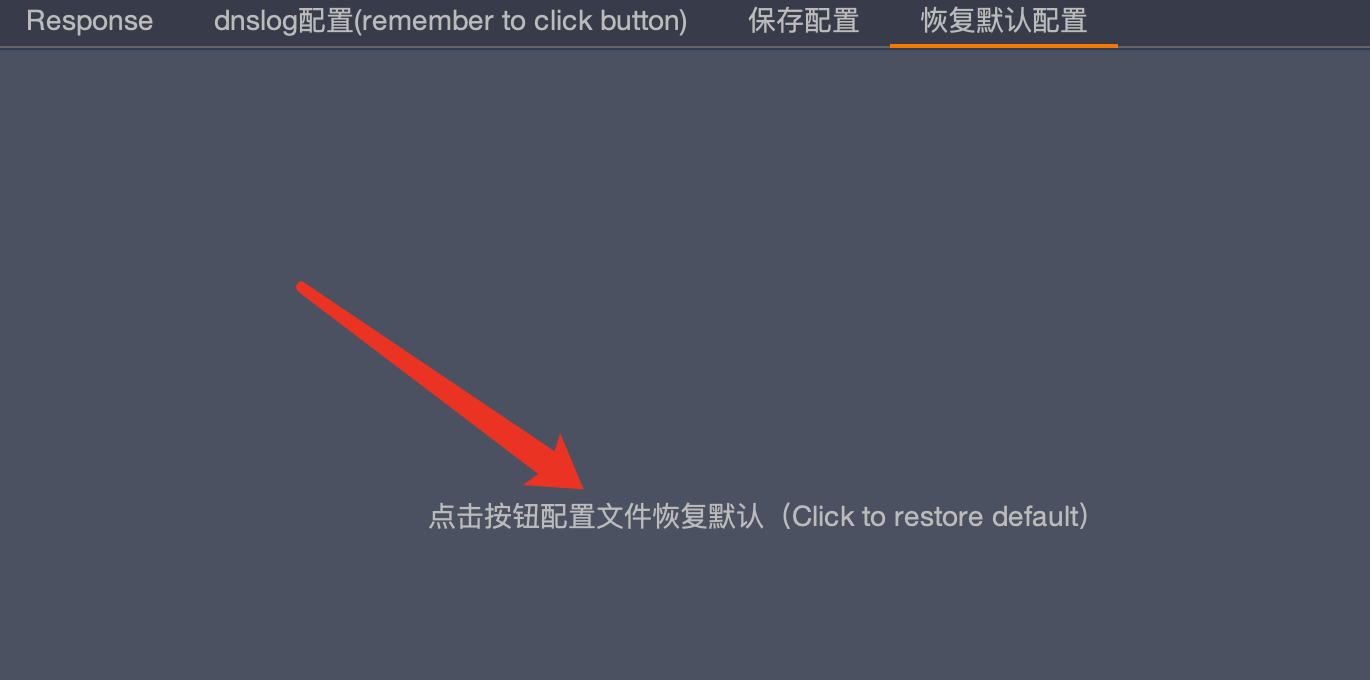
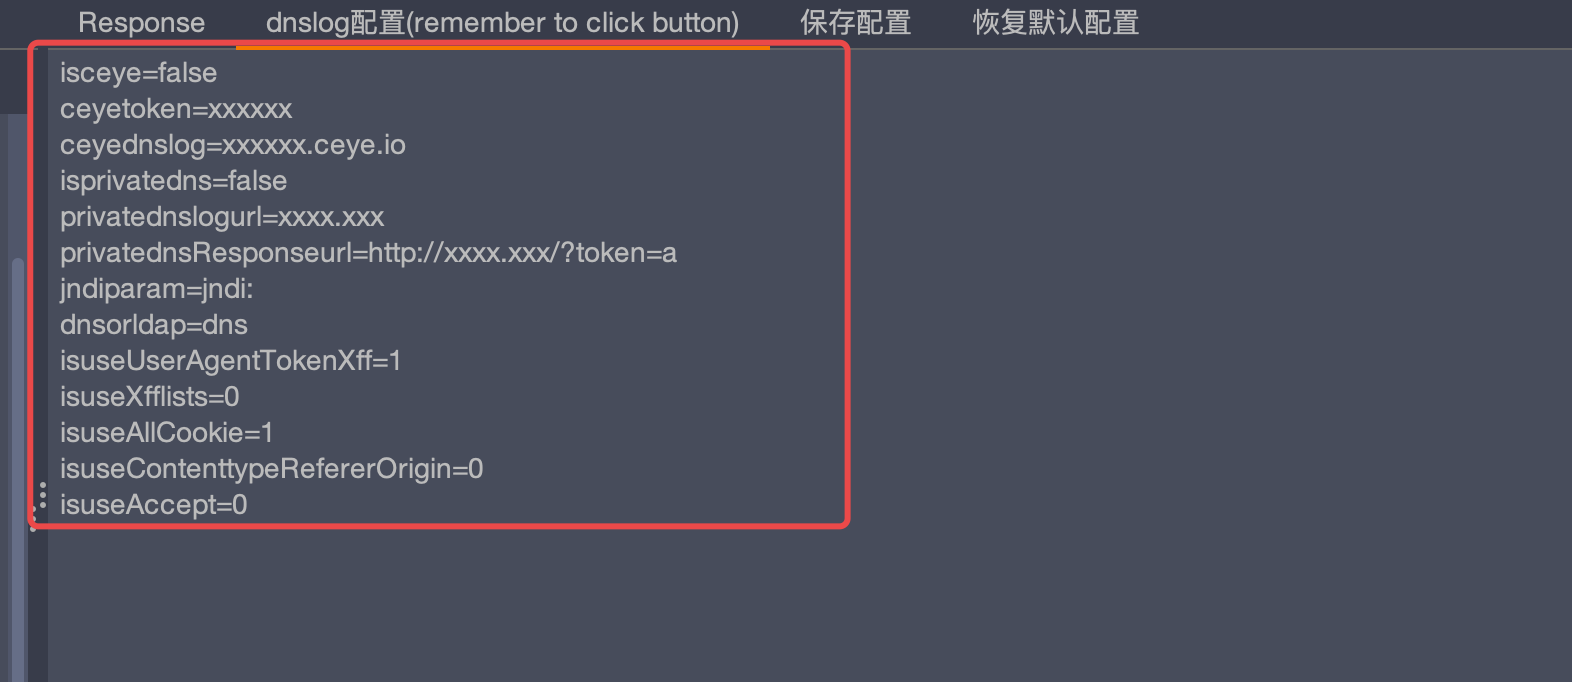
इसके अलावा, नवीनतम कॉन्फ़िगरेशन पैरामीटर प्राप्त करने के लिए आपको इस बटन पर क्लिक करना होगा

0.14 अपडेट

2021-12-13

1.rc1 बाईपास जोड़ें, पेलोड में स्पेस जोड़ें

2.अधिक सटीक

3.इंट्रानेट dnslog api जोड़ें, ceye.io api या अन्य api को अनुकूलित कर सकते हैं, आंतरिक नेटवर्क सहित

पैरामीटर 1: isprivatedns(क्या निजी dns api का उपयोग करना है)

पैरामीटर 2: privatednslogurl(आंतरिक dnslog पता)

पैरामीटर 3: privatednslogurl(आंतरिक dnslog प्रतिक्रिया पता)

4.पेलोड को नियंत्रित करने के लिए नियंत्रणीय पैरामीटर जोड़ें

पैरामीटर 4: isuseUserAgenttokenXff(क्या User-agent、token、X-Forward-for、X-Client-IP का परीक्षण करें) डिफ़ॉल्ट चालू

पैरामीटर 5: isuseXfflists(क्या xff सूचियों का परीक्षण करें, अन्य xff सहित)डिफ़ॉल्ट बंद

पैरामीटर 6: isuseAllCookie(क्या सभी कुकी का परीक्षण करें)डिफ़ॉल्ट चालू

नवीनतम dnslog पैरामीटर प्राप्त करने के लिए restore default बटन पर क्लिक करना याद रखें

0x01 अधिक सटीक

0x02 इंट्रानेट dnslog api जोड़ें, ceye.io api या अन्य api को अनुकूलित कर सकते हैं, आंतरिक नेटवर्क सहित

चूंकि मेरे पास इंट्रानेट dnslog पता नहीं है, यहां मैं ceye.io का उपयोग करके परीक्षण कर रहा हूं

बस इंट्रानेट और इंट्रानेट dnslog पते के बीच कनेक्टिविटी सुनिश्चित करें, इंट्रानेट और dnslog प्रतिक्रिया पते के बीच
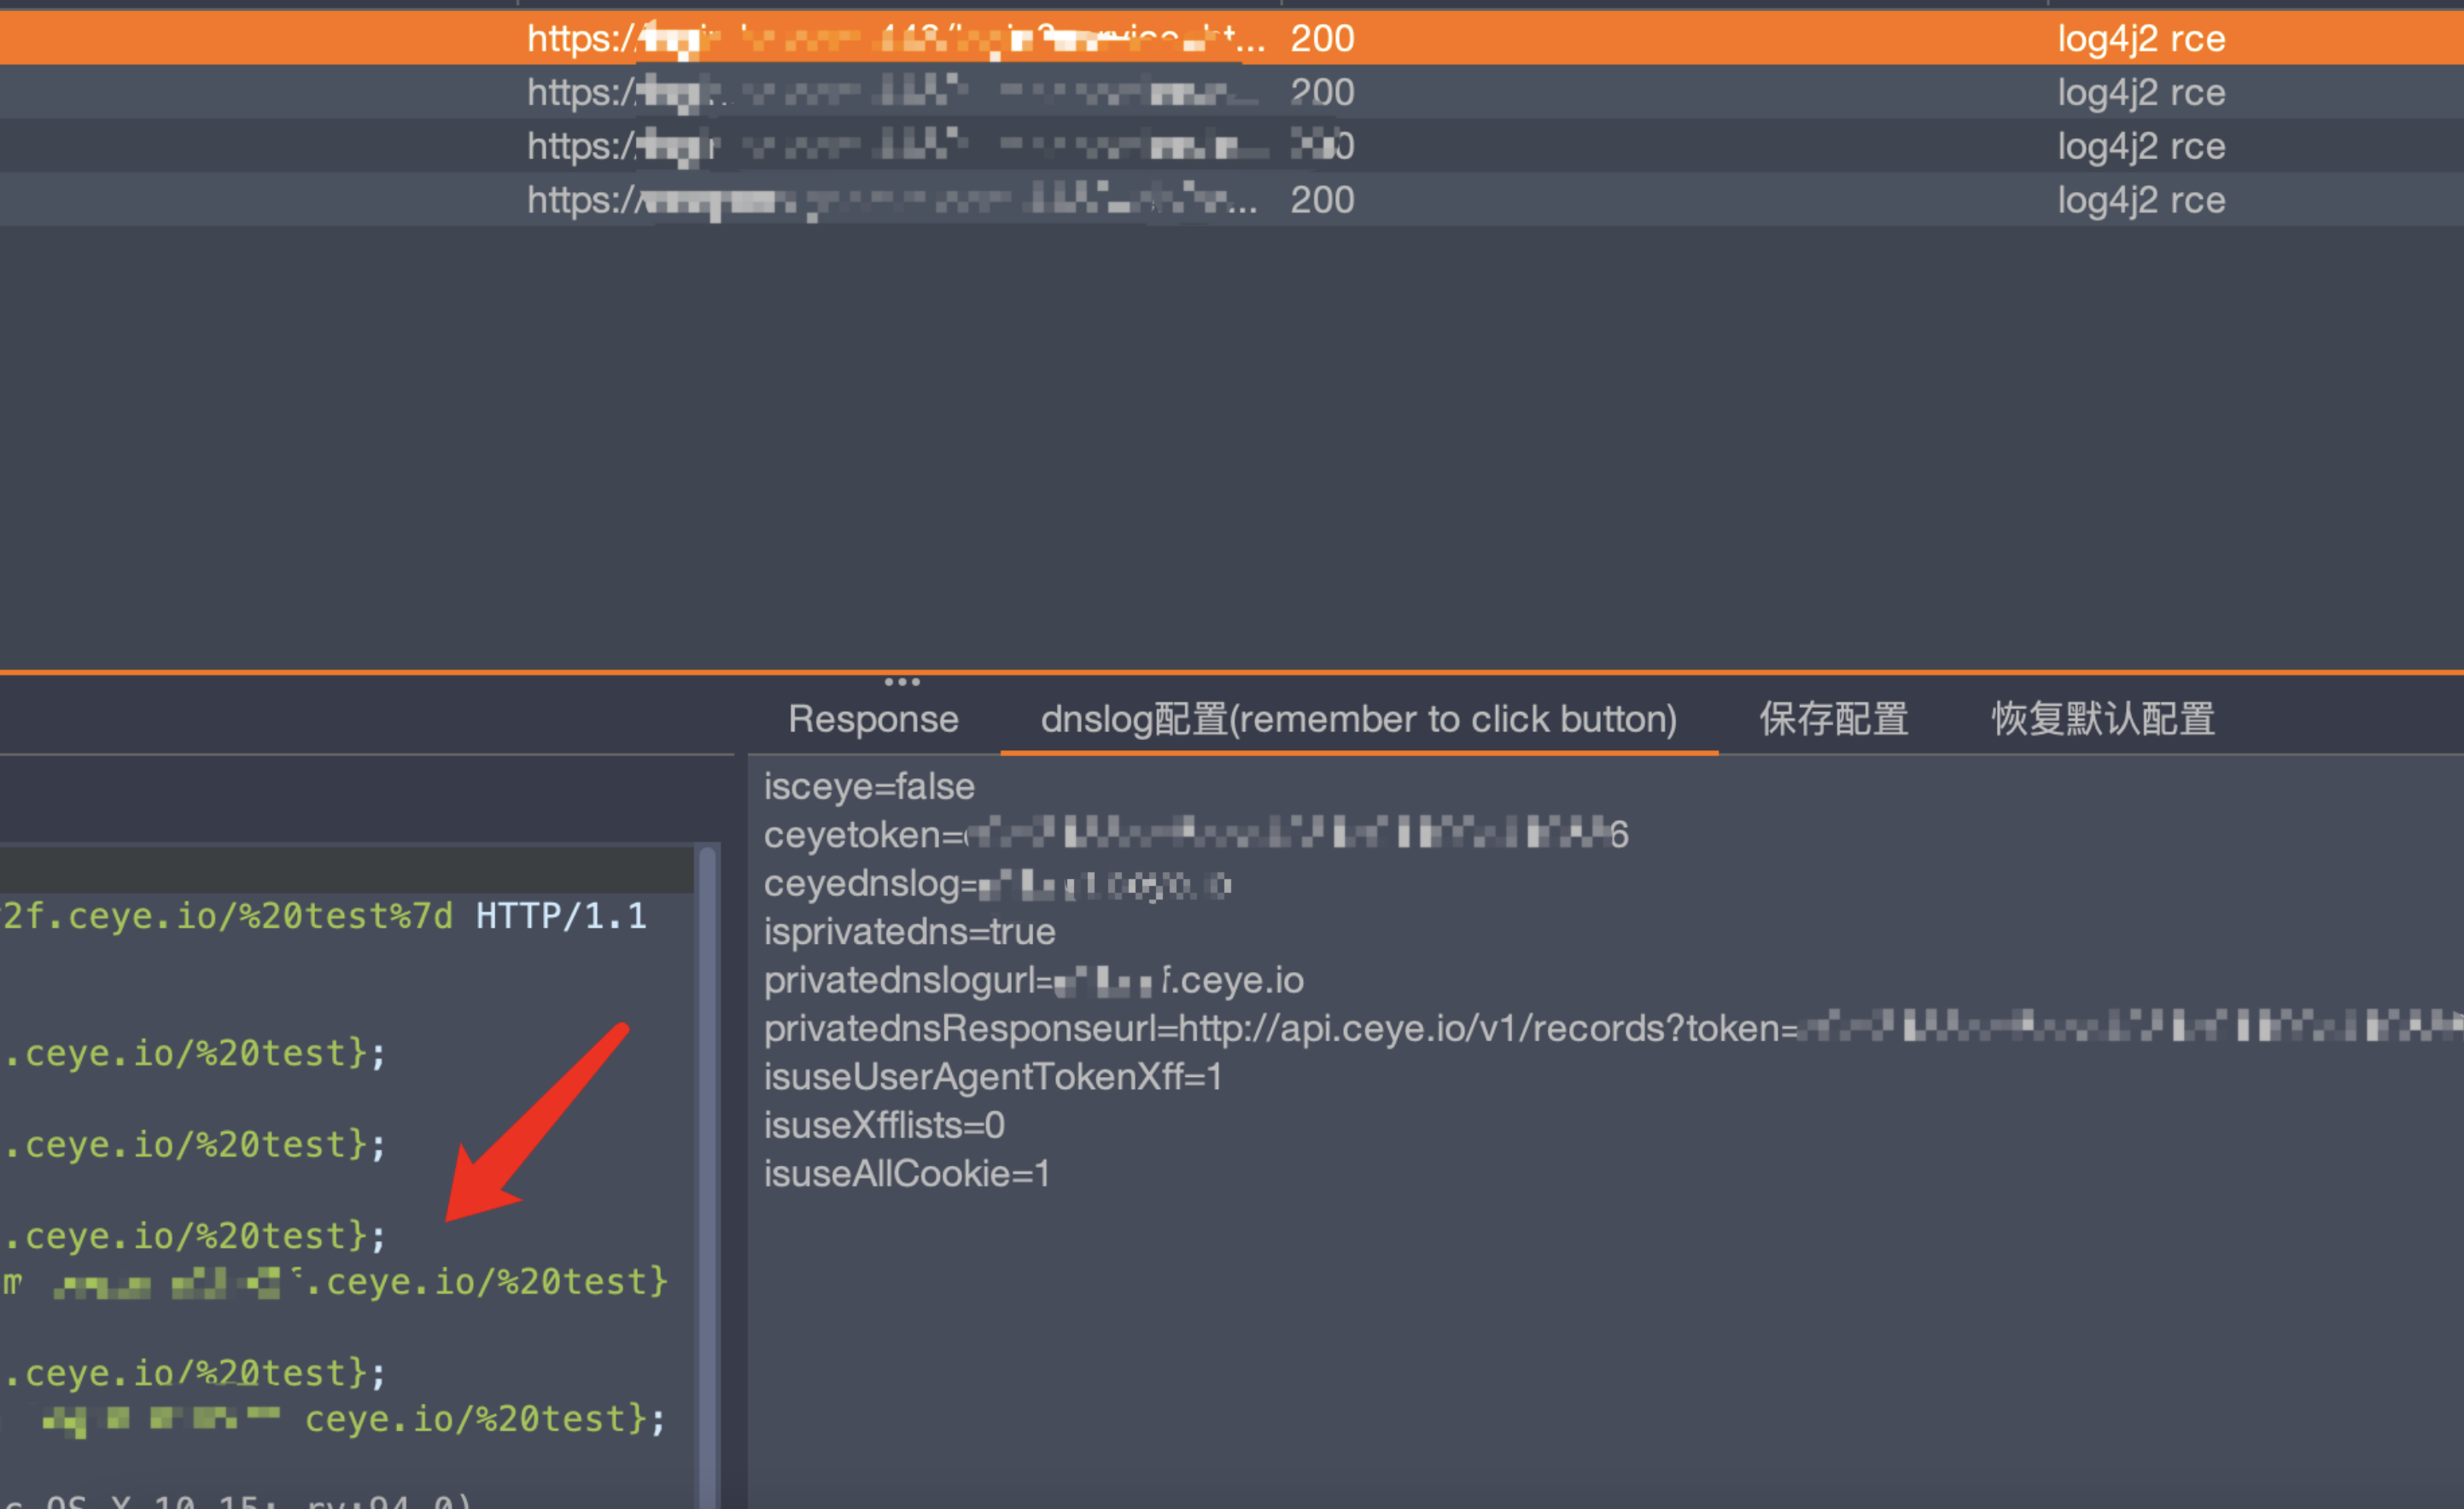
0x03 पेलोड को नियंत्रित करने के लिए नियंत्रणीय पैरामीटर जोड़ें

समस्या ठीक करें: उप डोमेन नाम की भेद्यता के कारण, प्राथमिक डोमेन नाम भी भेद्यता की रिपोर्ट करेगा

0.13 अपडेट

1.अनुरोध हेडर जोड़ें

टूल डाउनलोड करें

सबसे लोकप्रिय

सभी देखें →

हमारे समुदाय द्वारा सबसे अधिक उपयोग किए जाने वाले उपकरण खोजें।

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 अंतिम OSINT टूलकिट: जाँच ग्राफ़, विश्वास स्कोरिंग, उपनाम परिवार, मानचित्र, टाइमलाइन और रिपोर्ट। 49 मॉड्यूल, 400+ साइटें, किसी API कुंजी की आवश्यकता नहीं।

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # घोस्टलॉक वन-टैप निष्पादन ऐप (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    प्लानर/वर्कर एजेंट, एसेट और एक्सप्लोरेशन ग्राफ़, MITM ट्रैफ़िक रिकॉर्डिंग, और भेद्यता पुनःपरीक्षण के साथ LLM मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म।

    420
  • 4

    redforge

    cybersecurity91/redforge

    ब्राउज़र-साइड रेड टीम टूलकिट, जिसमें रेकॉन, पेलोड जनरेशन, क्रेडेंशियल हमलों, क्रिप्टो, एन्कोडिंग और एंगेजमेंट रिपोर्टिंग के लिए 102 ऑफ़लाइन टूल्स हैं।

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AI-मूल साइबरसुरक्षा के लिए कार्रवाई की प्रणाली—जहाँ इरादा नियंत्रित निष्पादन बन जाता है, साक्ष्य परिचालन स्मृति बन जाता है, और हर ऑपरेशन अगले को बेहतर बनाता है।

    260
  • 6

    antifox

    antifox-ai/antifox

    AI मल्टी-एजेंट स्वायत्त पेनेट्रेशन टेस्टिंग प्लेटफ़ॉर्म जो रेकॉन, अटैक-सरफ़ेस डिस्कवरी, एक्सप्लॉइटेशन वैलिडेशन और साक्ष्य-आधारित रिपोर्ट डिलीवरी संचालित करता है।

    251

सभी उपकरण खोजें

हमारे उपकरणों का संग्रह ब्राउज़ करें

सभी उपकरण देखें →