
 #1

 coreruleset/ftw
YAML-आधारित फ्रेमवर्क जो OWASP Core Rule Set बेसलाइन का उपयोग करके Web Application Firewall (WAF) नियमों के परीक्षण के लिए है। यह दोहराए जाने वाले…
 splunk/shellsweep
ShellSweeping बुराई को।
 vulncheck-oss/cli
VulnCheck का आधिकारिक कमांड लाइन टूल
 tkcert/mail-security-tester
मेल सुरक्षा और फ़िल्टरिंग समाधानों के लिए एक परीक्षण ढाँचा।
 ostesayed/oste-meta-scan
मल्टी-इंजन DAST स्कैनर जो Nikto, ZAP, Nuclei, SkipFish और Wapiti को एकत्रित करता है, वेब इंजेक्शन कमजोरियों का स्वचालित पता लगाने के लिए एकीकृत JSON…
 ethicalhackingplayground/bxss
ब्लाइंड XSS स्कैनर एक उपकरण है जिसका उपयोग वेब एप्लिकेशन में ब्लाइंड XSS कमजोरियों को स्कैन करने के लिए किया जा सकता है।
 shinthink/blitzstrike
MCP सर्वर जो तीन-स्तरीय पेनेट्रेशन-टेस्टिंग कार्यप्रणाली को पैकेज करता है: अटैक-सरफेस रेकनिसेंस, सोर्स-टू-सिंक स्टैटिक विश्लेषण, और एस्केलेशन चेन के…
 samsung/cotopaxi
इंटरनेट ऑफ थिंग्स उपकरणों की सुरक्षा जांच के लिए उपकरणों का एक सेट जो विशिष्ट नेटवर्क IoT प्रोटोकॉल का उपयोग करता है
 softrams/bulwark
एक संगठनात्मक परिसंपत्ति और भेद्यता प्रबंधन उपकरण, जिसमें जीरा एकीकरण है, जो एप्लिकेशन सुरक्षा रिपोर्ट तैयार करने के लिए डिज़ाइन किया गया है।
 noxxi/p5-ssl-tools
Perl स्क्रिप्ट्स SSL/TLS विश्लेषण के लिए: प्रोटोकॉल और साइफर समर्थन की जाँच करें, प्रमाणपत्र सत्यापित करें, OCSP का परीक्षण करें, और SMTP, HTTPS, तथा…
 node9-ai/node9-proxy
AI एजेंट्स के लिए एक्सेस कंट्रोल। Claude Code, Codex, Gemini, Cursor और किसी भी MCP सर्वर को क्या करने की अनुमति है, यह सेट करें, जोखिम भरे कार्यों…
 joasasantos/php2shell-scanner
CVE-2026-109618 / CVE-2026-109619 (PHP core RCE) के लिए गैर-विनाशकारी स्कैनर। crt.sh + subfinder के माध्यम से सबडोमेन रेकॉन, मजबूत बैनर ग्रैबिंग,…
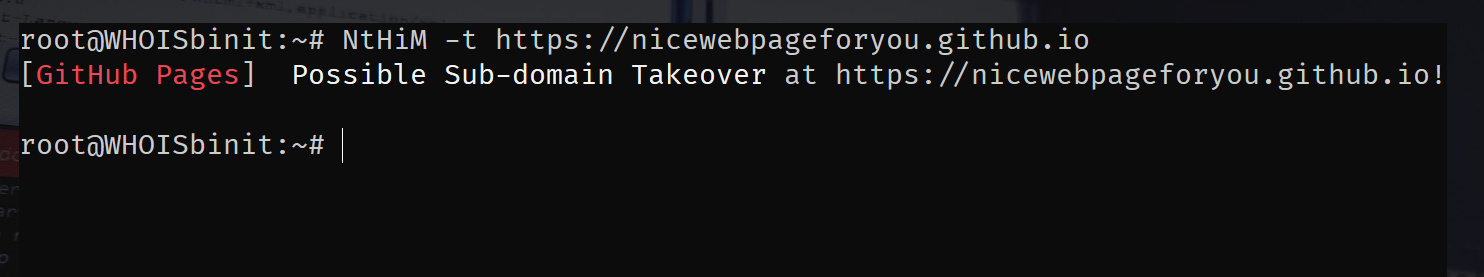 thebinitghimire/nthim
अब, होस्ट मेरा है! - Super Fast Sub-domain Takeover Detection!
 0xinfection/logmepwn
लॉग4जी आरसीई सीवीई-2021-44228 भेद्यता के लिए एक पूरी तरह से स्वचालित, विश्वसनीय, अत्यंत तेज, स्कैनिंग और वैलिडेशन टूलकिट।
 praetorian-inc/trajan
पाइपलाइन कॉन्फ़िगरेशन में सुरक्षा कमजोरियों की पहचान करने के लिए एक बहु-प्लेटफ़ॉर्म CI/CD भेद्यता पहचान और आक्रमण स्वचालन उपकरण।
 ntoskernel/deepsecrets
कोड में उजागर क्रेडेंशियल्स का पता लगाने के लिए regex नियमों, lexer-आधारित सिमैंटिक विश्लेषण और हैश्ड-वैल्यू मिलान को संयोजित करने वाला ऑफ़लाइन…
 mhmdiaa/second-order
वेब अनुप्रयोगों को क्रॉल करके दूसरे स्तर के सबडोमेन टेकओवर कमजोरियों का पता लगाता है, URL एकत्र करके और गैर-200 प्रतिक्रियाओं के लिए कॉन्फ़िगरेबल…









